
CobaltBus
 flangvik/cobaltbus
Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
exploit-frameworkscloud-securitycommand-and-control+1
247
flangvik/cobaltbusIntégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
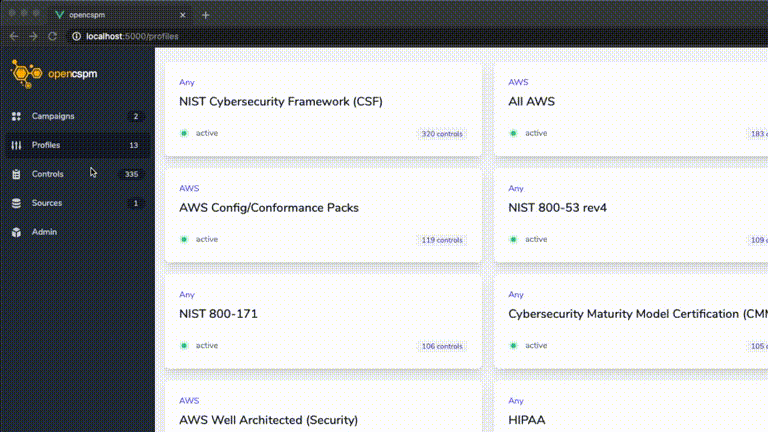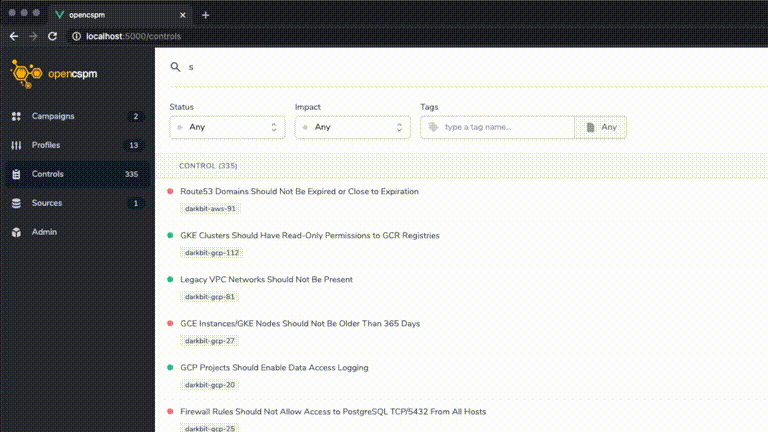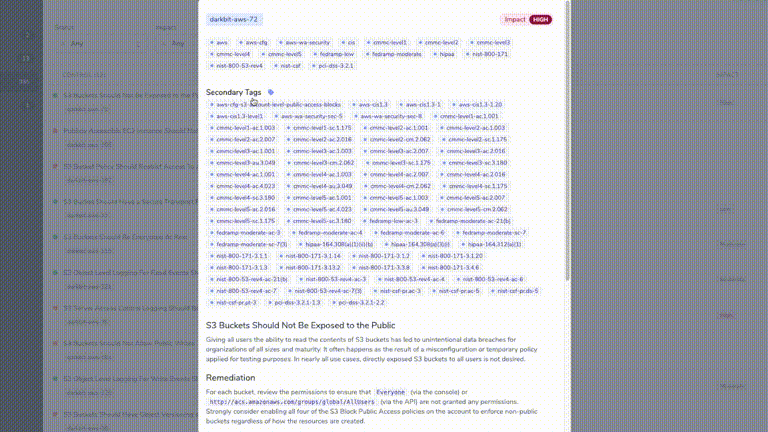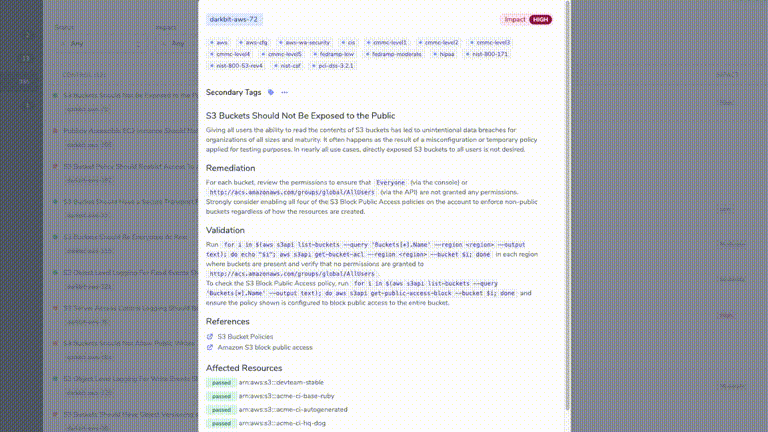 opencspm/opencspm
Moteur ouvert de gestion de posture de sécurité cloud
 lightspin-tech/red-detector
Scanner automatisé de vulnérabilités, de mauvaises configurations et de rootkits pour les instances AWS EC2 utilisant Vuls, Lynis et Chkrootkit via…
 0xmoot/s3sec
Vérifier les instances AWS S3 pour les accès en lecture/écriture/suppression
 qsecure-labs/overlord
Interface en ligne de commande basée sur Python pour le déploiement automatisé d'infrastructures red team sur AWS et Digital Ocean, avec prise en…
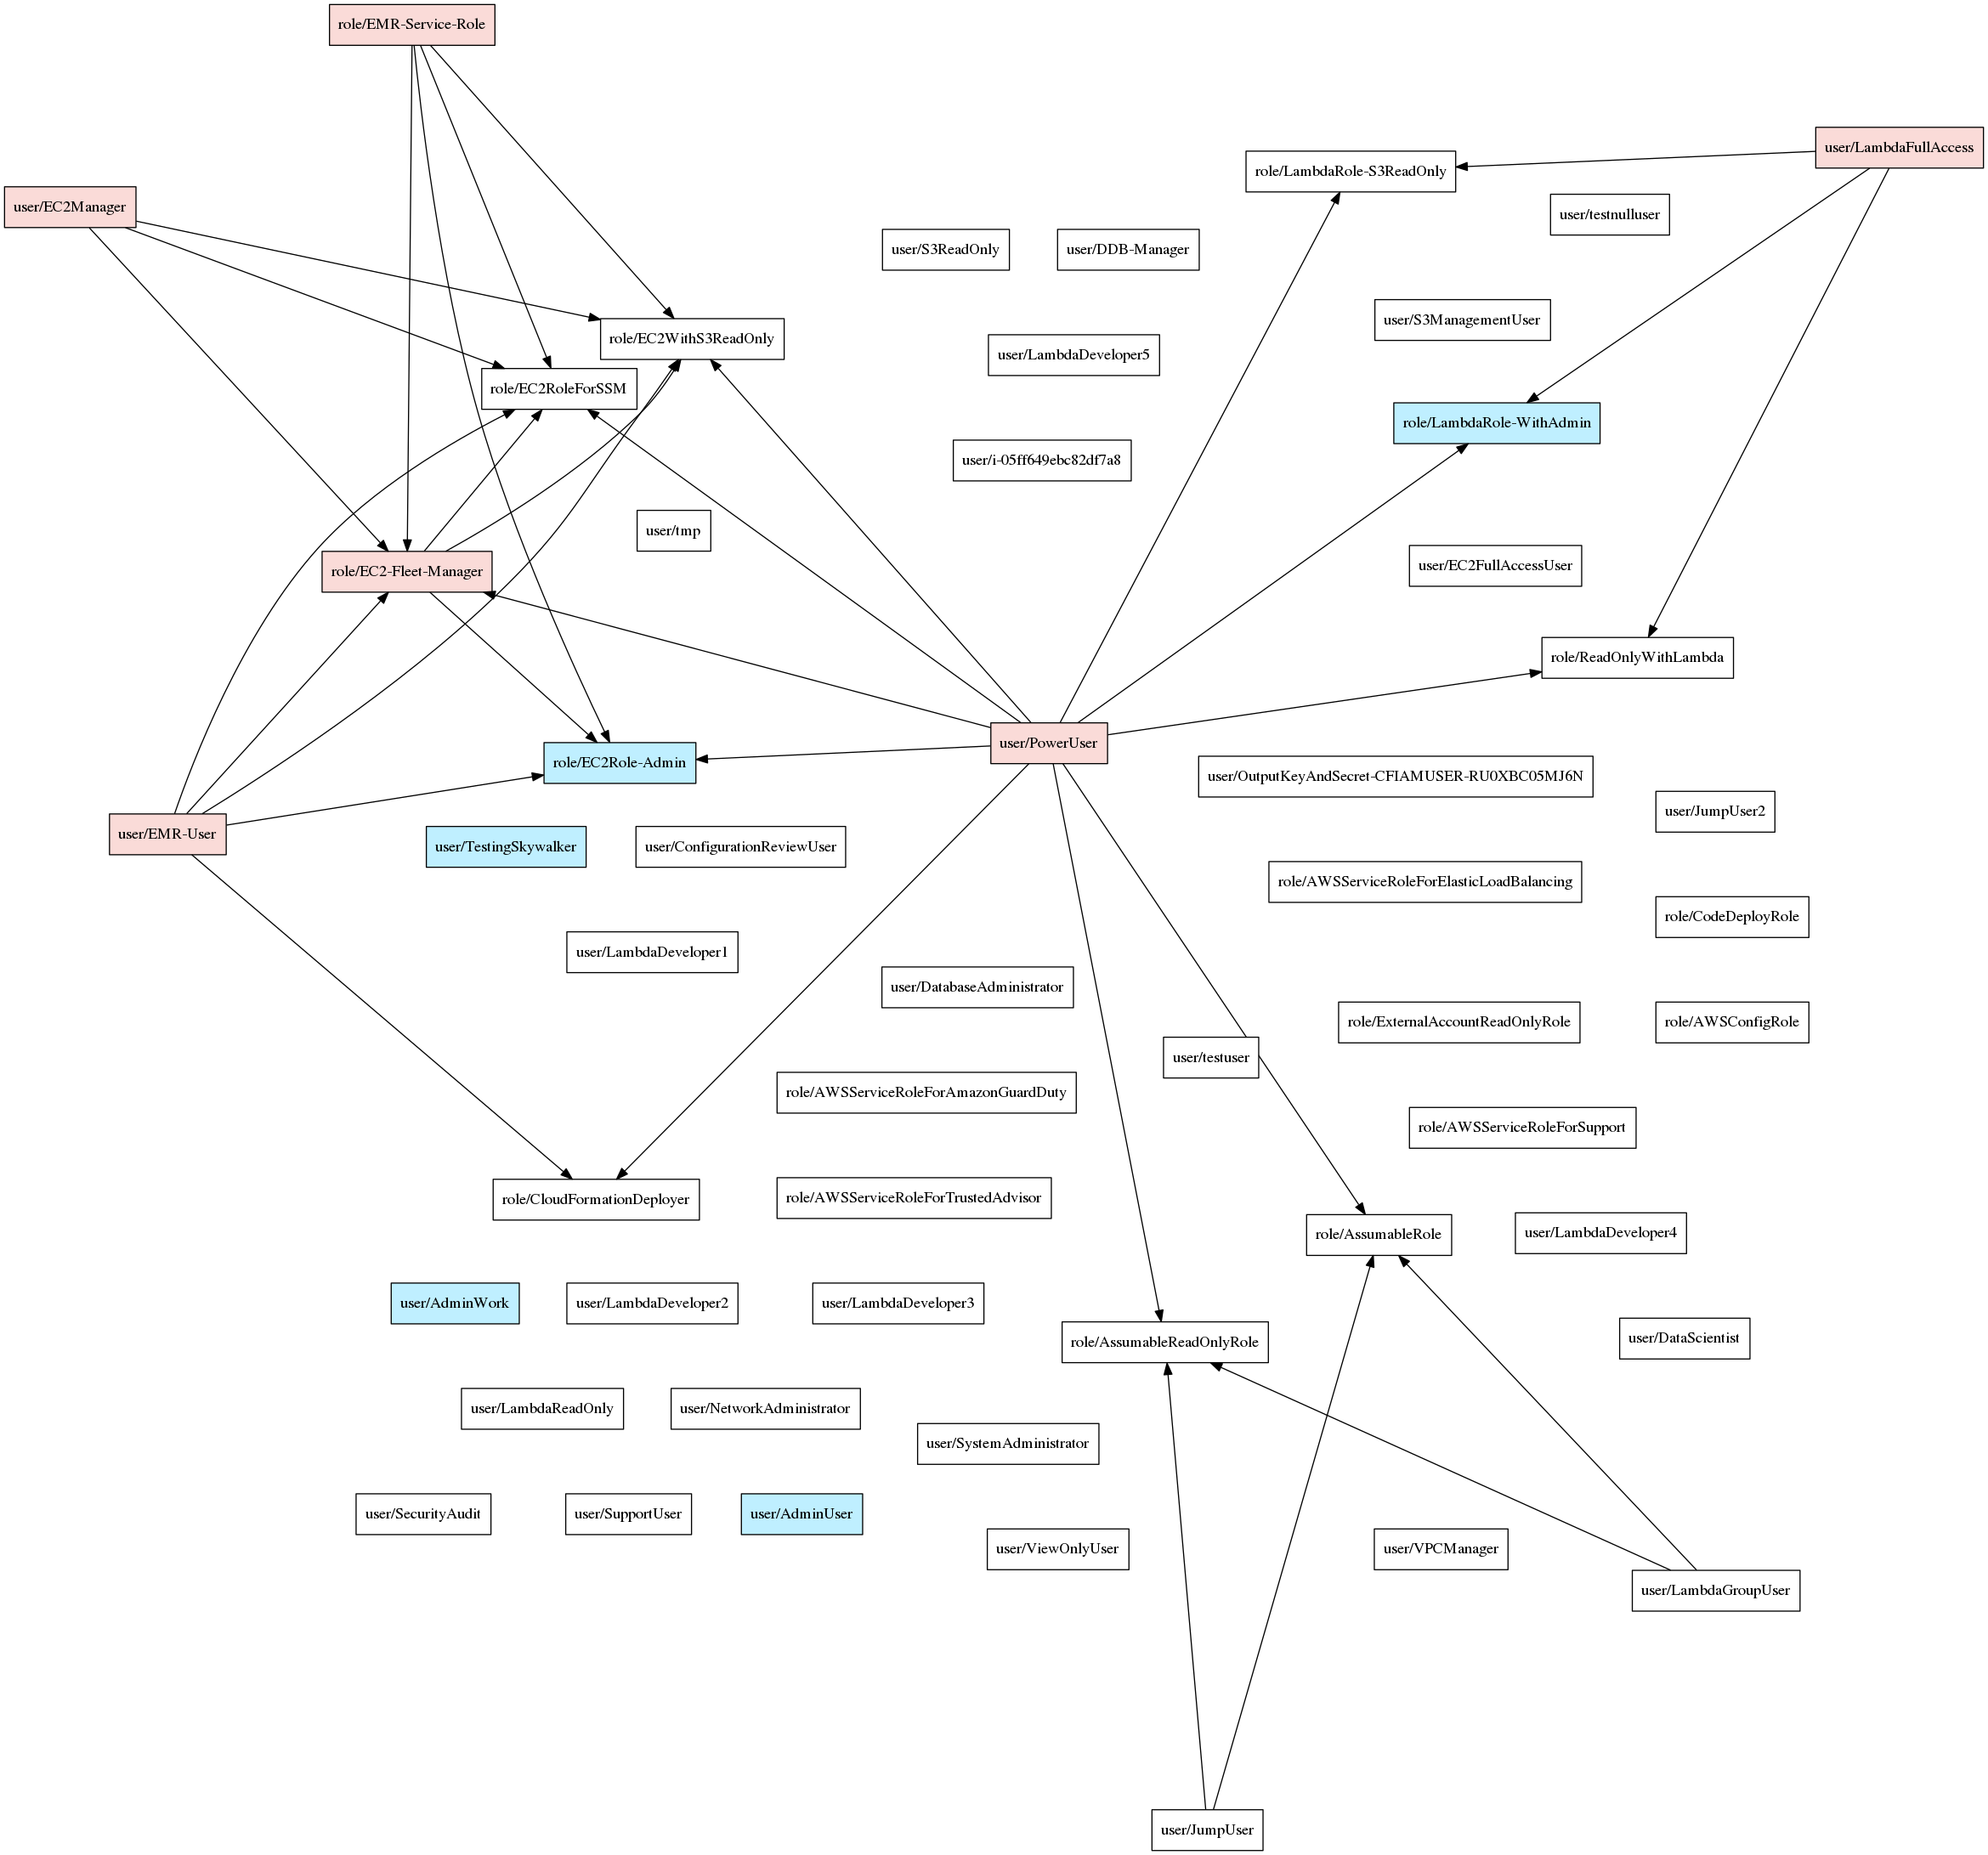 nccgroup/pmapper
Un outil pour évaluer rapidement les autorisations IAM dans AWS.
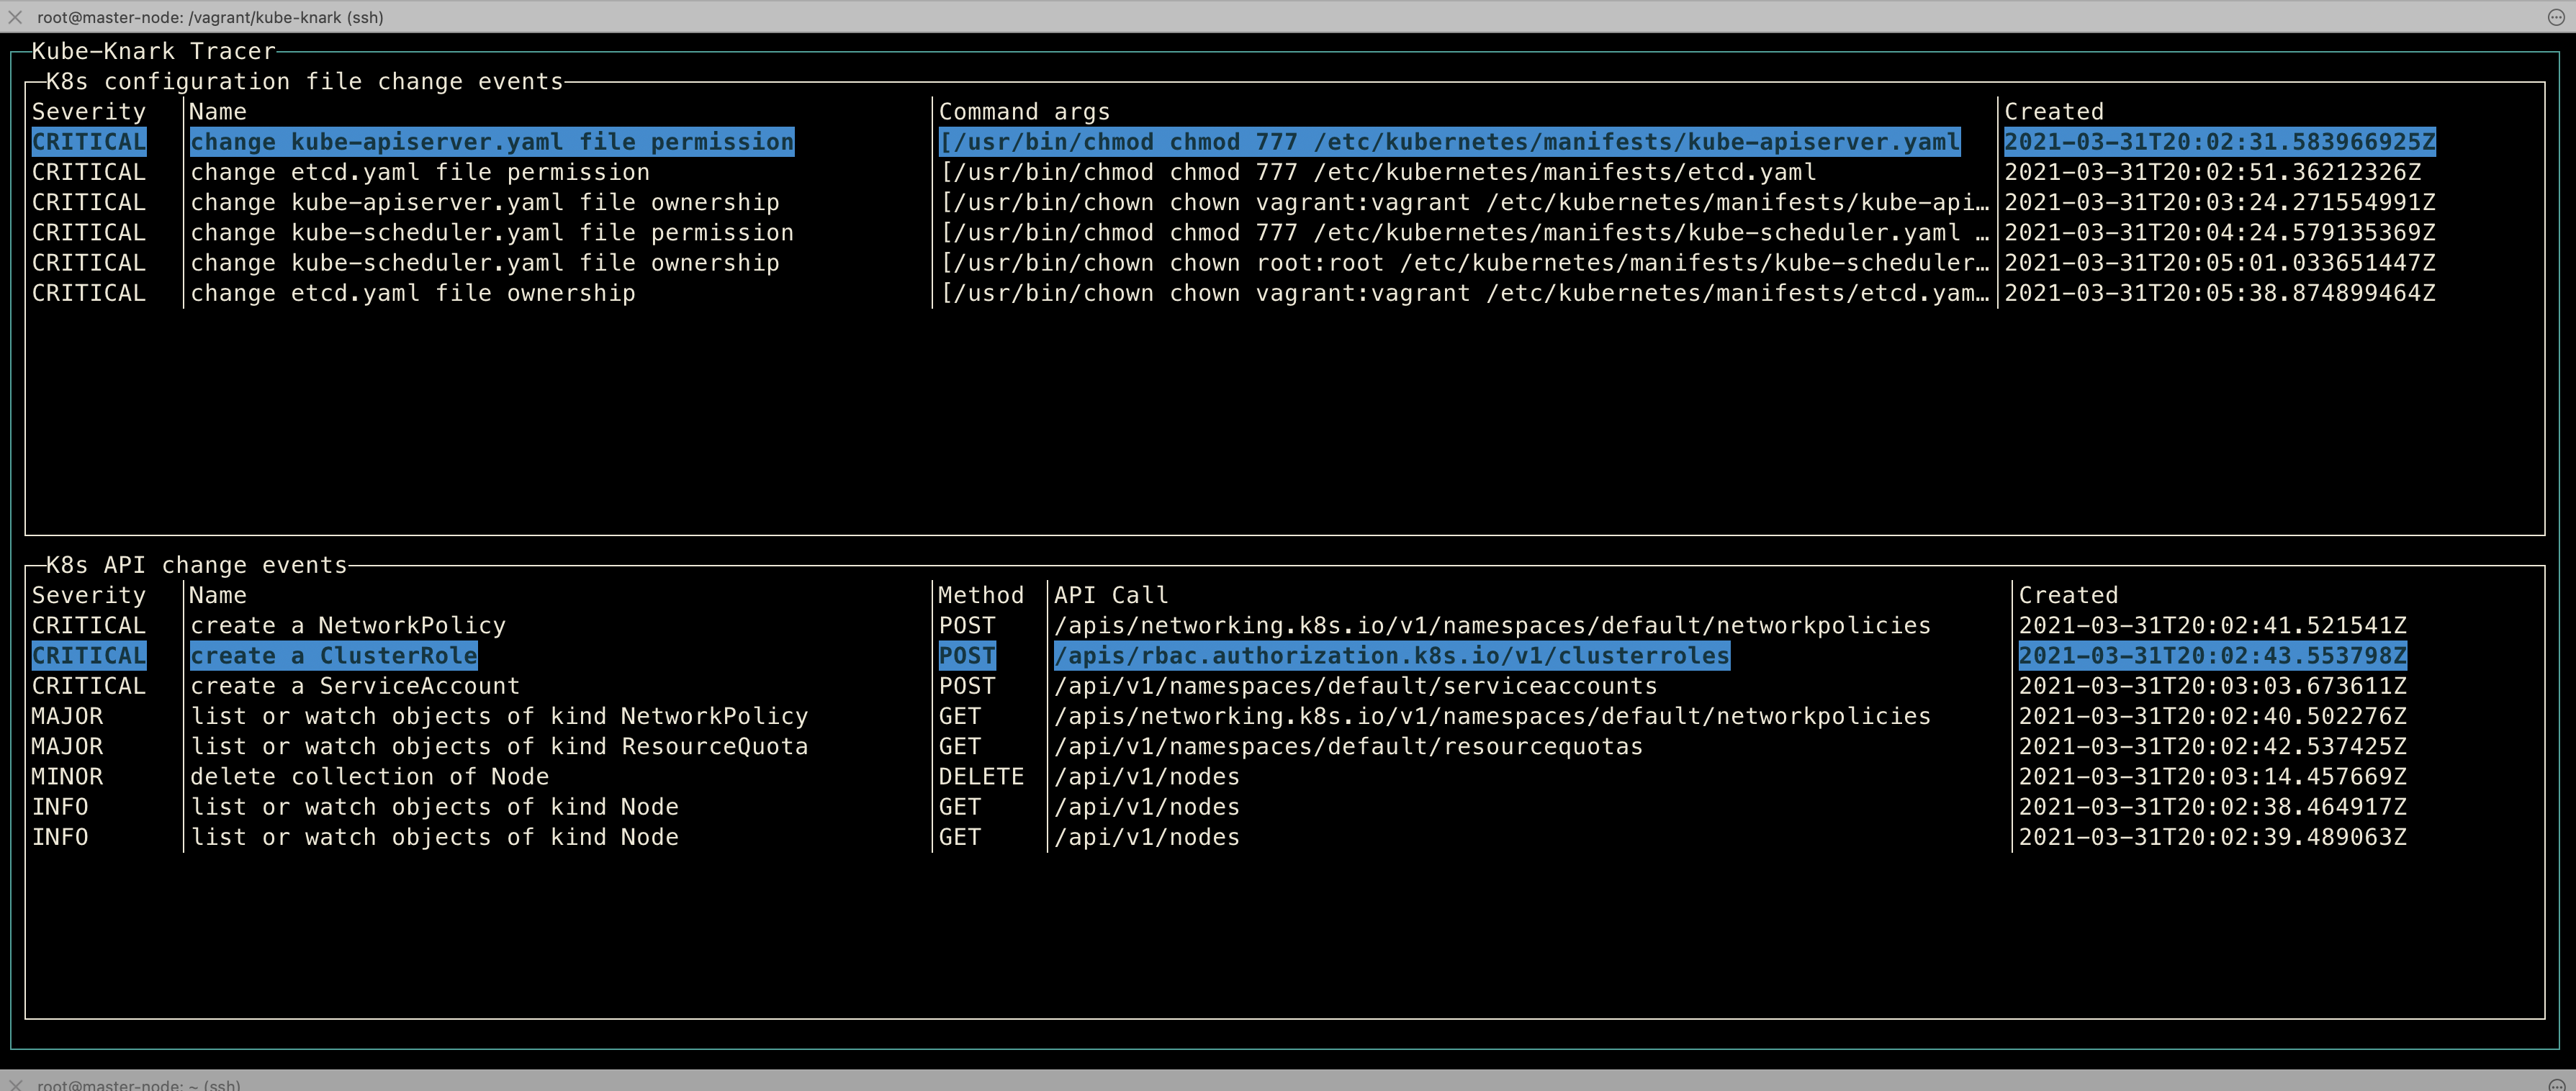 chen-keinan/kube-knark
Outil open source en runtime qui aide à détecter l'exécution de code malveillant et les changements de mauvaise configuration en runtime sur un…
 lhotari/pulsar-docker-images-patch-cve-2021-44228
Corriger les images Docker Pulsar avec la mise à jour Log4J 2.17.1 pour atténuer les vulnérabilités de sécurité Apache Log4J, y compris Log4Shell.
 someshkar/colabcat
:smiley_cat: Exécution de Hashcat sur Google Colab avec sauvegarde et restauration de session.
 lucab85/log4j-cve-2021-44228
Playbook Ansible automatisant le script de détection Log4j de Red Hat pour analyser les hôtes Linux pour la vulnérabilité CVE-2021-44228 (Log4Shell)…
 lucab85/ansible-role-log4shell
Ansible playbook pour vérifier les hôtes Linux cibles en utilisant le script officiel de détection Log4j de Red Hat RHSB-2021-009 pour Log4Shell…
 smaranchand/bucky
Bucky (Un outil automatique de découverte de buckets S3)
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : Aide-mémoire d'atténuation
 harsh-bothra/learn365
Ce dépôt concerne la collection de 365 jours de Tweets & Mindmaps d'apprentissage de @harshbothra_.
 rancher/externalip-webhook
CVE-2020-8554 : Attaque de l'homme du milieu via LoadBalancer ou ExternalIPs
 assetnote/blind-ssrf-chains
Une liste exhaustive de toutes les façons possibles d'enchaîner votre vulnérabilité SSRF aveugle
 dtact/divd-2021-00038--log4j-scanner
Scanner récursif de vulnérabilités pour les CVE Log4j dans les archives et les images Docker. Détecte JndiLookup.class et les versions vulnérables…
 brompwnie/botb
Un outil d'analyse et d'exploitation de conteneurs pour les testeurs d'intrusion et les ingénieurs.