

azbelt
 daddycocoaman/azbelt
AAD lié à l'énumération en Nim
reconnaissanceinformation-gatheringpost-exploitation+5
132
daddycocoaman/azbeltAAD lié à l'énumération en Nim
 anrbn/gator
Kit d'attaque GCP modulaire pour la recherche offensive, permettant la reconnaissance, la manipulation d'authentification et l'exploitation des…
 shiftleftsecurity/sast-scan
Scan est un outil DevSecOps gratuit et Open Source pour effectuer des tests de sécurité basés sur l'analyse statique de vos applications et de leurs…
 sap8899/reportly
AzureAD/EntraID : rapporteur d'activité utilisateur pour les équipes bleues. Saisissez un utilisateur suspect et une période de temps pour recevoir…
 zupit/horusec
Horusec est un outil open source qui améliore l'identification des vulnérabilités dans votre projet en une seule commande.
 retrospected/purplekeep
Fournissant des pipelines Azure pour créer une infrastructure et exécuter des tests Atomic.
 owasp/odtm
Cadre de modélisation des menaces de l'OWASP piloté par une ontologie
 zeus-labs/zeuscloud
Plateforme de sécurité cloud open-source qui découvre les chemins d'attaque, identifie les mauvaises configurations, visualise les accès IAM et…
 mgeeky/penetration-testing-tools
Une collection de plus de 170+ outils, scripts, antisèches et autres butins que j'ai développés au fil des années pour des audits de Red…
 chainguard-dev/text4shell-policy
Démonstration de ClusterImagePolicy pour cve-2022-42889 text4shell
 azuread/azure-ad-incident-response-powershell-module
Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…
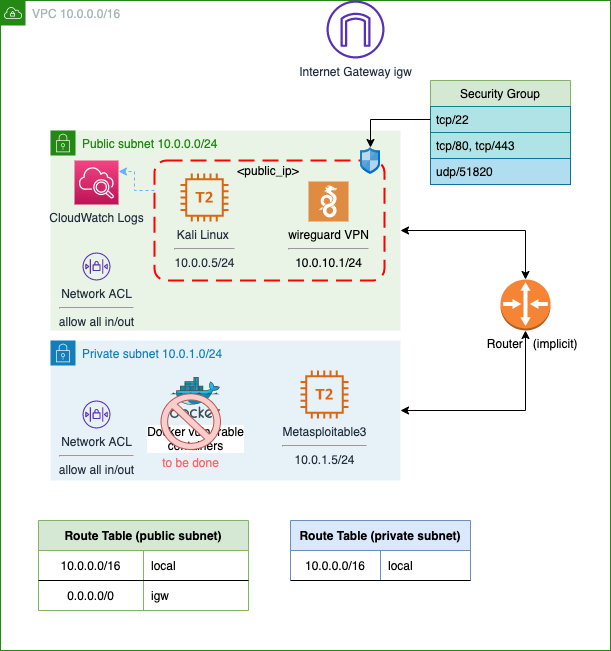 juanjosanz/aws-pentesting-lab
Laboratoire de pentesting avec une instance Kali Linux accessible via SSH et VPN WireGuard et avec des instances vulnérables dans un sous-réseau…
 mandiant/mandiant-azure-ad-investigator
Module PowerShell en lecture seule pour détecter UNC2452 et autres artefacts d'acteurs de menace dans Azure AD, auditer les domaines fédérés, les…
 owasp/kubelight
Outil de sécurité et de conformité OWASP pour Kubernetes [WIP]
 mandiant/azure_workshop
Lab Azure vulnérable par conception, déployable avec Terraform, avec des chemins d'attaque réalistes et des erreurs de configuration courantes pour…
 jsa2/east
Outil de sécurité Azure extensible - Documentation
 netwrix/pingcastlecloud
Audit program for AzureAD
 rhinosecuritylabs/gcpbucketbrute
Un script pour énumérer les buckets Google Storage, déterminer les accès que vous avez sur eux, et déterminer s'ils peuvent faire l'objet d'une…