azure-sentinel-detection-engineering

9 détections KQL mappées sur MITRE ATT&CK dans un environnement Microsoft Sentinel + Defender XDR en production (plan de contrôle, point de…

9 détections KQL mappées sur MITRE ATT&CK dans un environnement Microsoft Sentinel + Defender XDR en production (plan de contrôle, point de…

Une seule commande évalue l'ensemble de votre compte cloud — erreurs de configuration, observabilité manquante et posture de sécurité.

Règles d'admission Prisma Cloud Compute pour atténuer Kubernetes CVE-2020-8554

Une solution complète de surveillance de la sécurité SharePoint basée sur PowerShell avec protection contre CVE-2025-53770, analyse avancée des DLL,…

DaemonSet avec implémentation d'une mesure temporaire pour la mitigation de la vulnérabilité Copy Fail (CVE-2026-31431)

Cadre de déploiement de conteneurs durci avec liste blanche d'appels système seccomp et télémétrie eBPF pour détecter et bloquer les tentatives…

BPF-LSM mitigation pour CVE-2026-31431 (Copy Fail) — refuse la création de sockets AF_ALG à l'échelle du cluster

eBPF-based daemon pour atténuer CVE-2026-31431 sur les systèmes où `algif_aead` est intégré au noyau, sans redémarrage !

Une application qui vous aide à surveiller votre cluster Kubernetes, déboguer les déploiements critiques & donne des recommandations pour les…

Énumération d'utilisateurs et bruteforce de mots de passe sur Azure, ADFS, OWA, O365, Teams et collecte d'e-mails sur Linkedin

Module PowerShell pour la collecte de journaux Office 365 et Azure

Un outil pour traquer les espaces DigitalOcean accessibles publiquement.

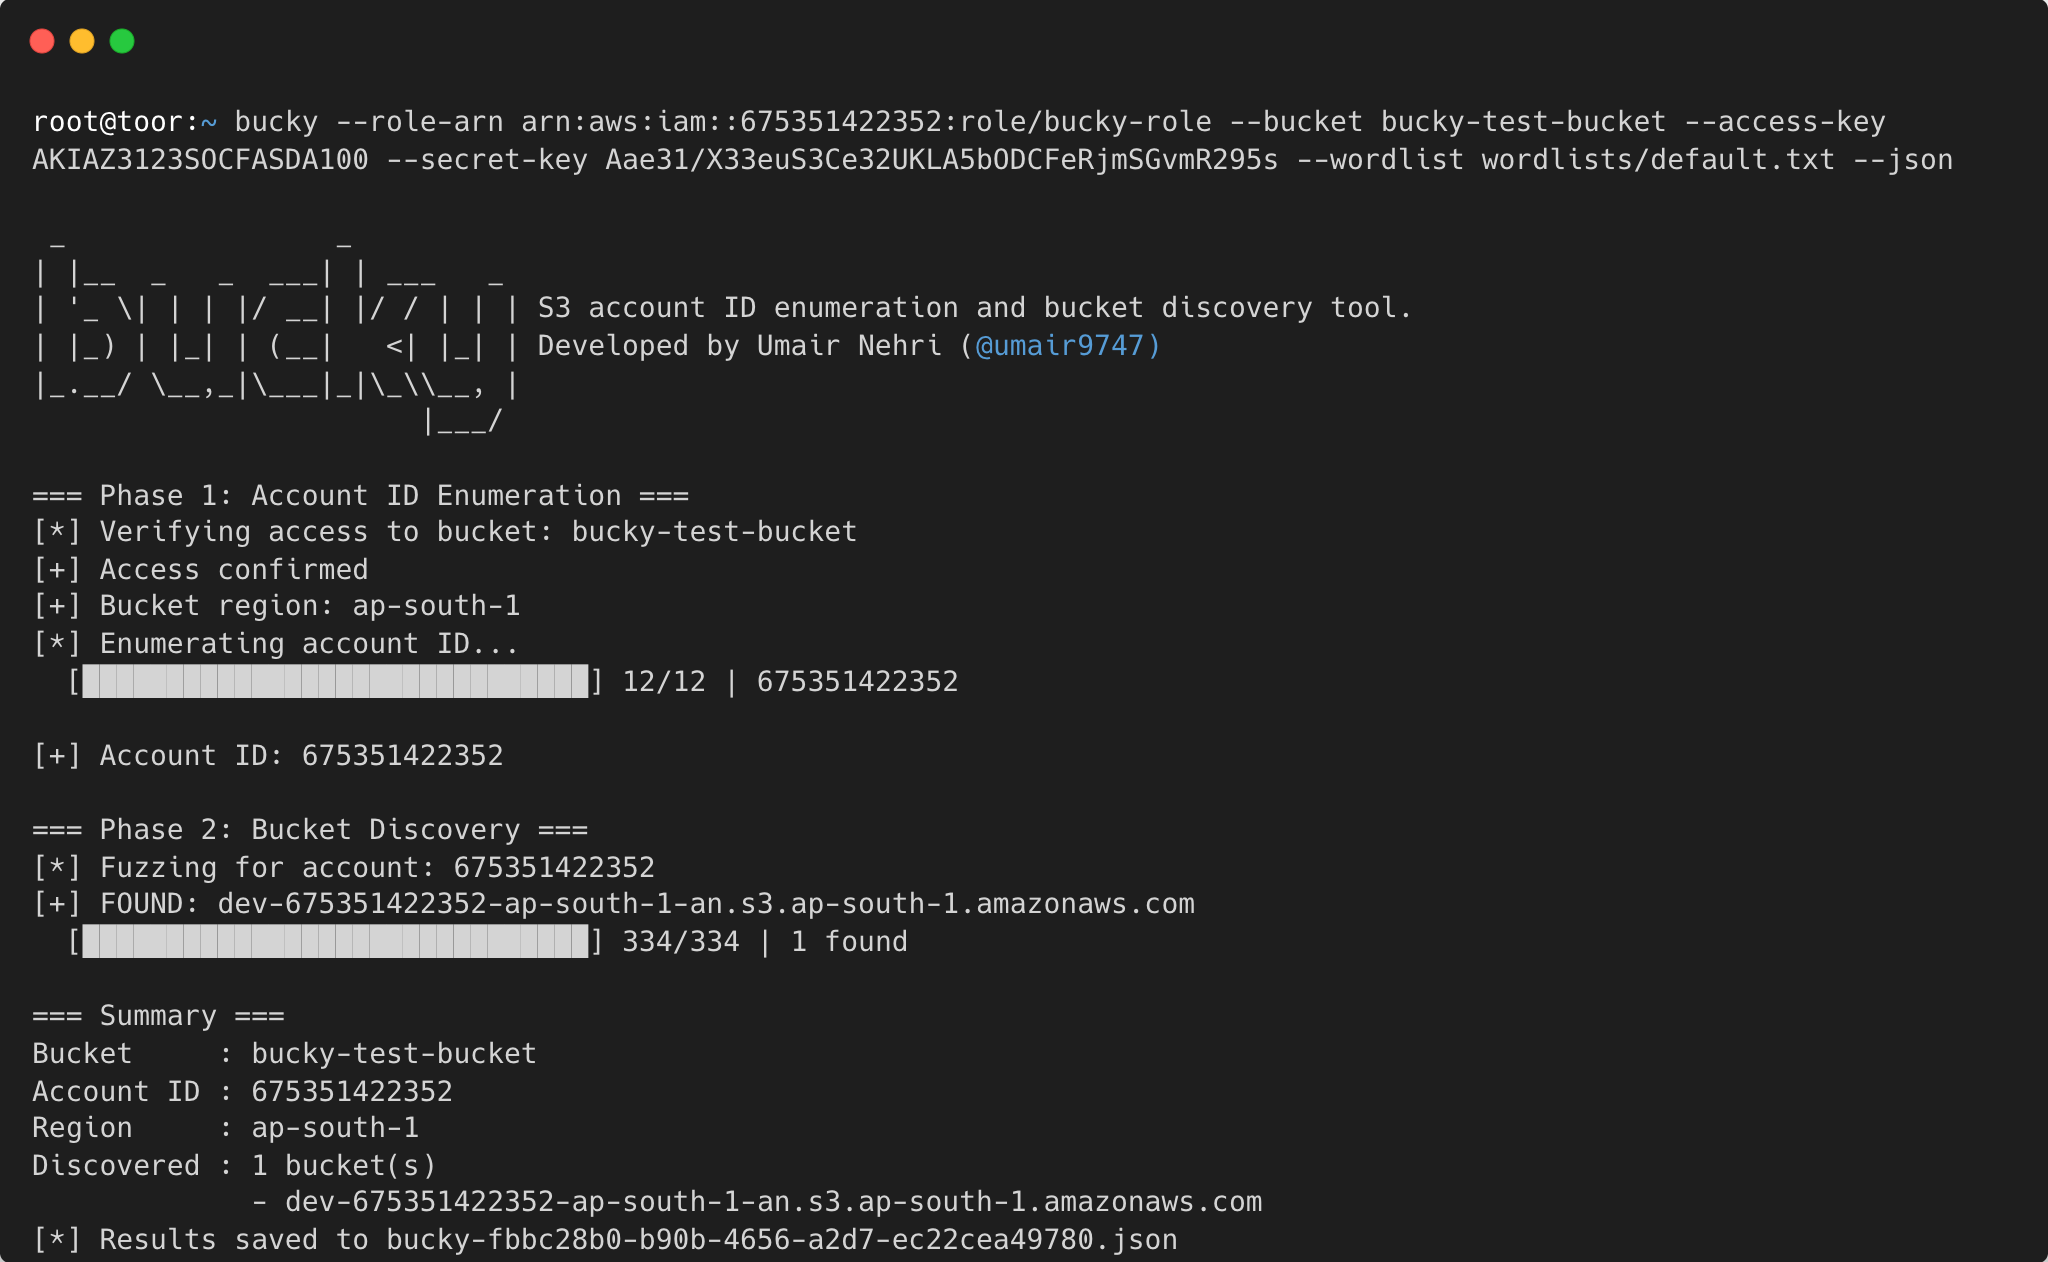
Un outil d'énumération d'ID de compte S3 et de découverte de buckets

Exécution arbitraire de code dans un cluster Apache Spark non sécurisé

Auditeur de sécurité réseau et de domaine scannant Active Directory Windows, les systèmes Linux et l'infrastructure réseau avec des guides de…

TunnelX est un outil de tunneling d'entrée léger conçu pour créer un serveur proxy SOCKS5 sécurisé pour router le trafic réseau.

Atténuation Linux rapide et vérifiable pour CVE-2026-31431 Copy Fail : blocage algif_aead, vérification et durcissement seccomp AF_ALG.

Extrait tous les buckets S3 des en-têtes de rapports CSP, puis teste les vulnérabilités de téléversement de fichiers.