
 projectdiscovery/tunnelx
TunnelX est un outil de tunneling d'entrée léger conçu pour créer un serveur proxy SOCKS5 sécurisé pour router le trafic réseau.

TunnelX est un outil de tunneling d'entrée léger conçu pour créer un serveur proxy SOCKS5 sécurisé afin d'acheminer le trafic réseau. TunnelX est conçu pour permettre l'analyse de réseaux internes depuis la plateforme ProjectDiscovery, garantissant une connexion fluide et isolée.
TunnelX crée des tunnels d'entrée sécurisés à l'aide de votre clé API ProjectDiscovery, permettant une analyse interne isolée via un proxy SOCKS5.
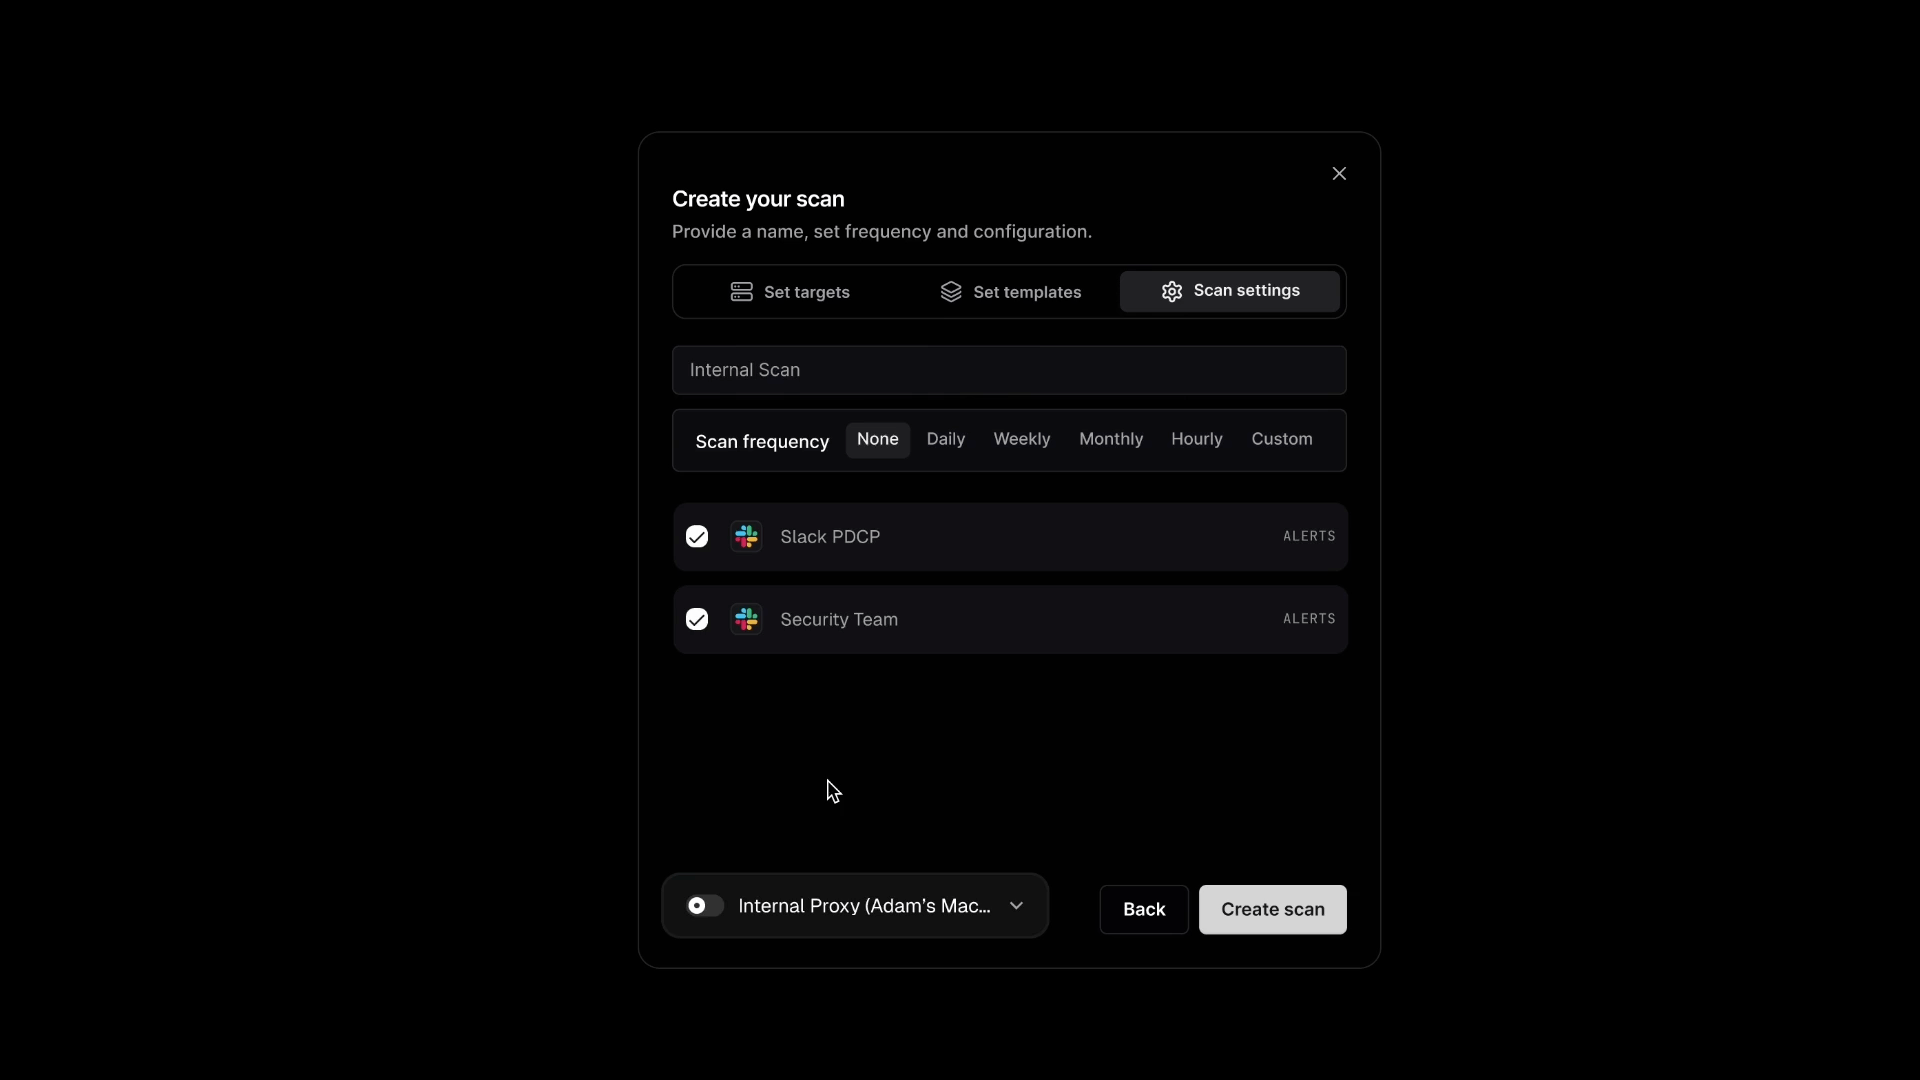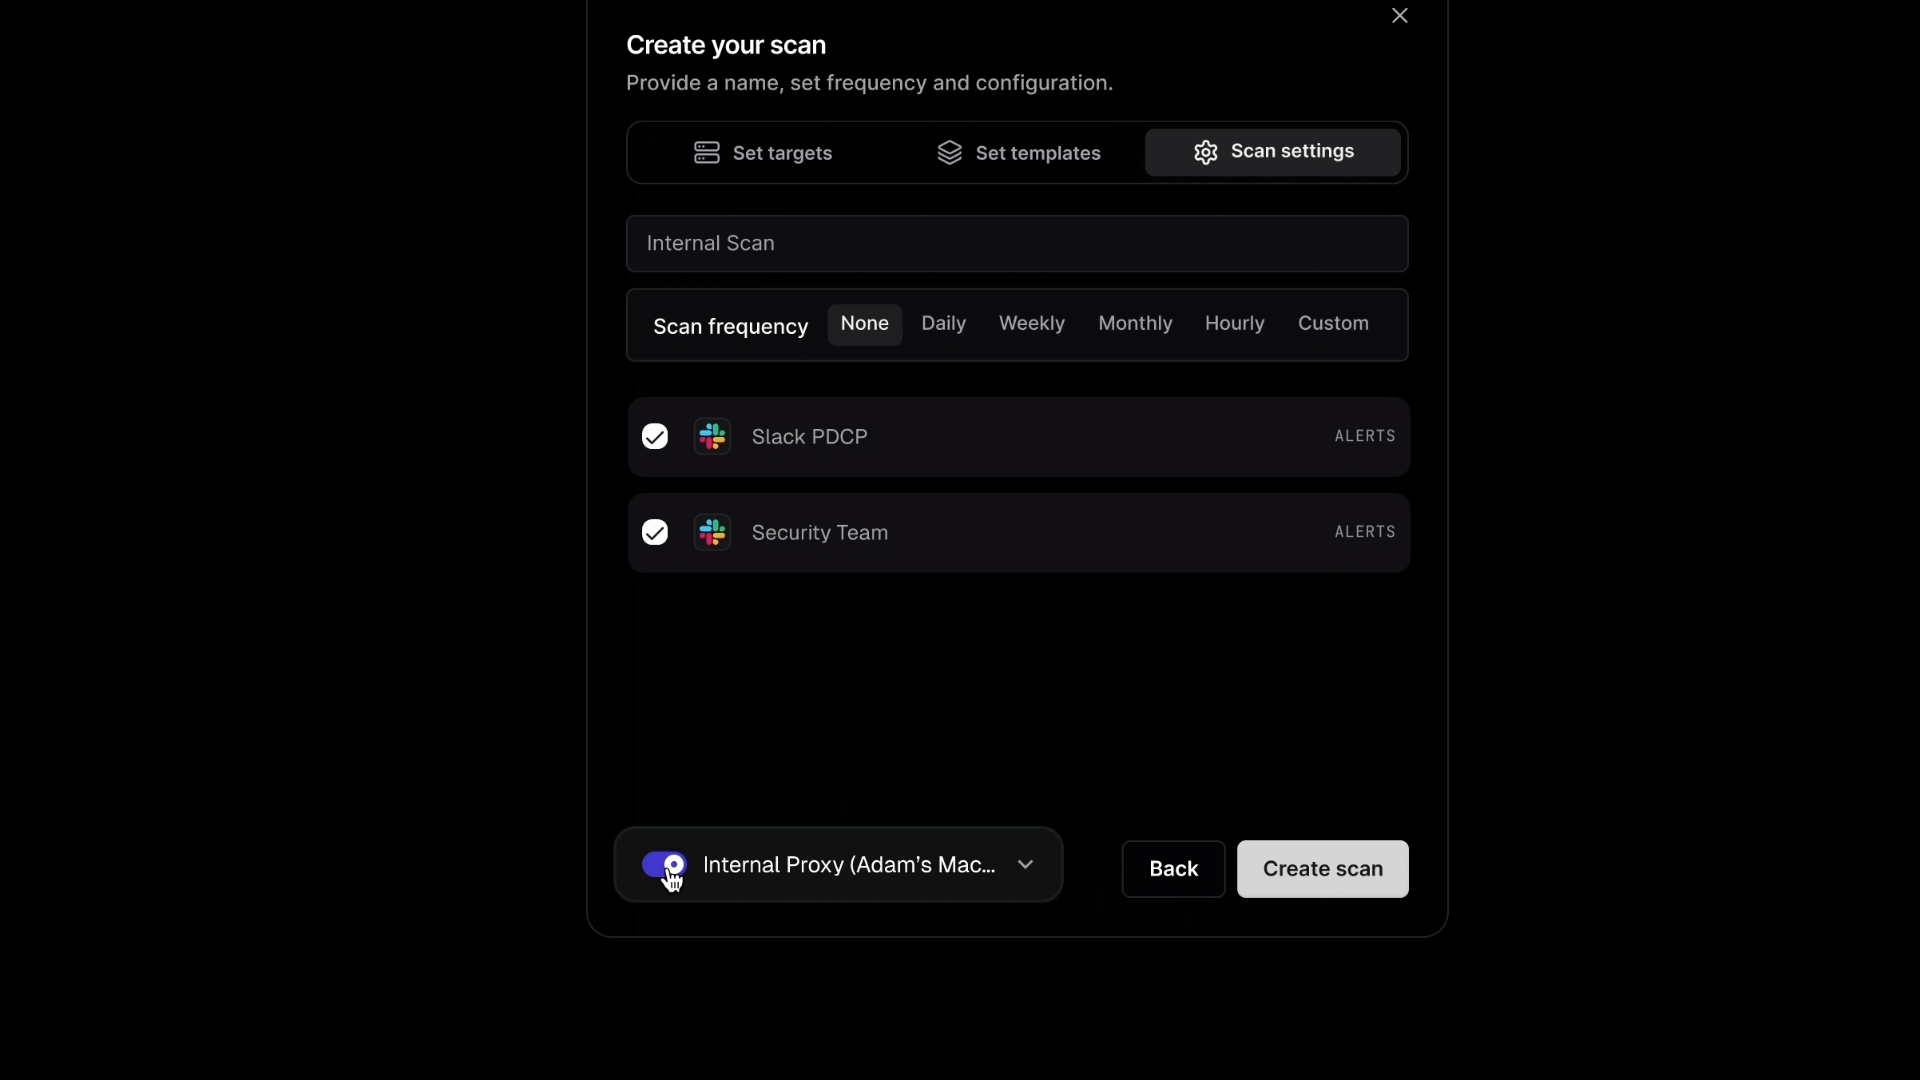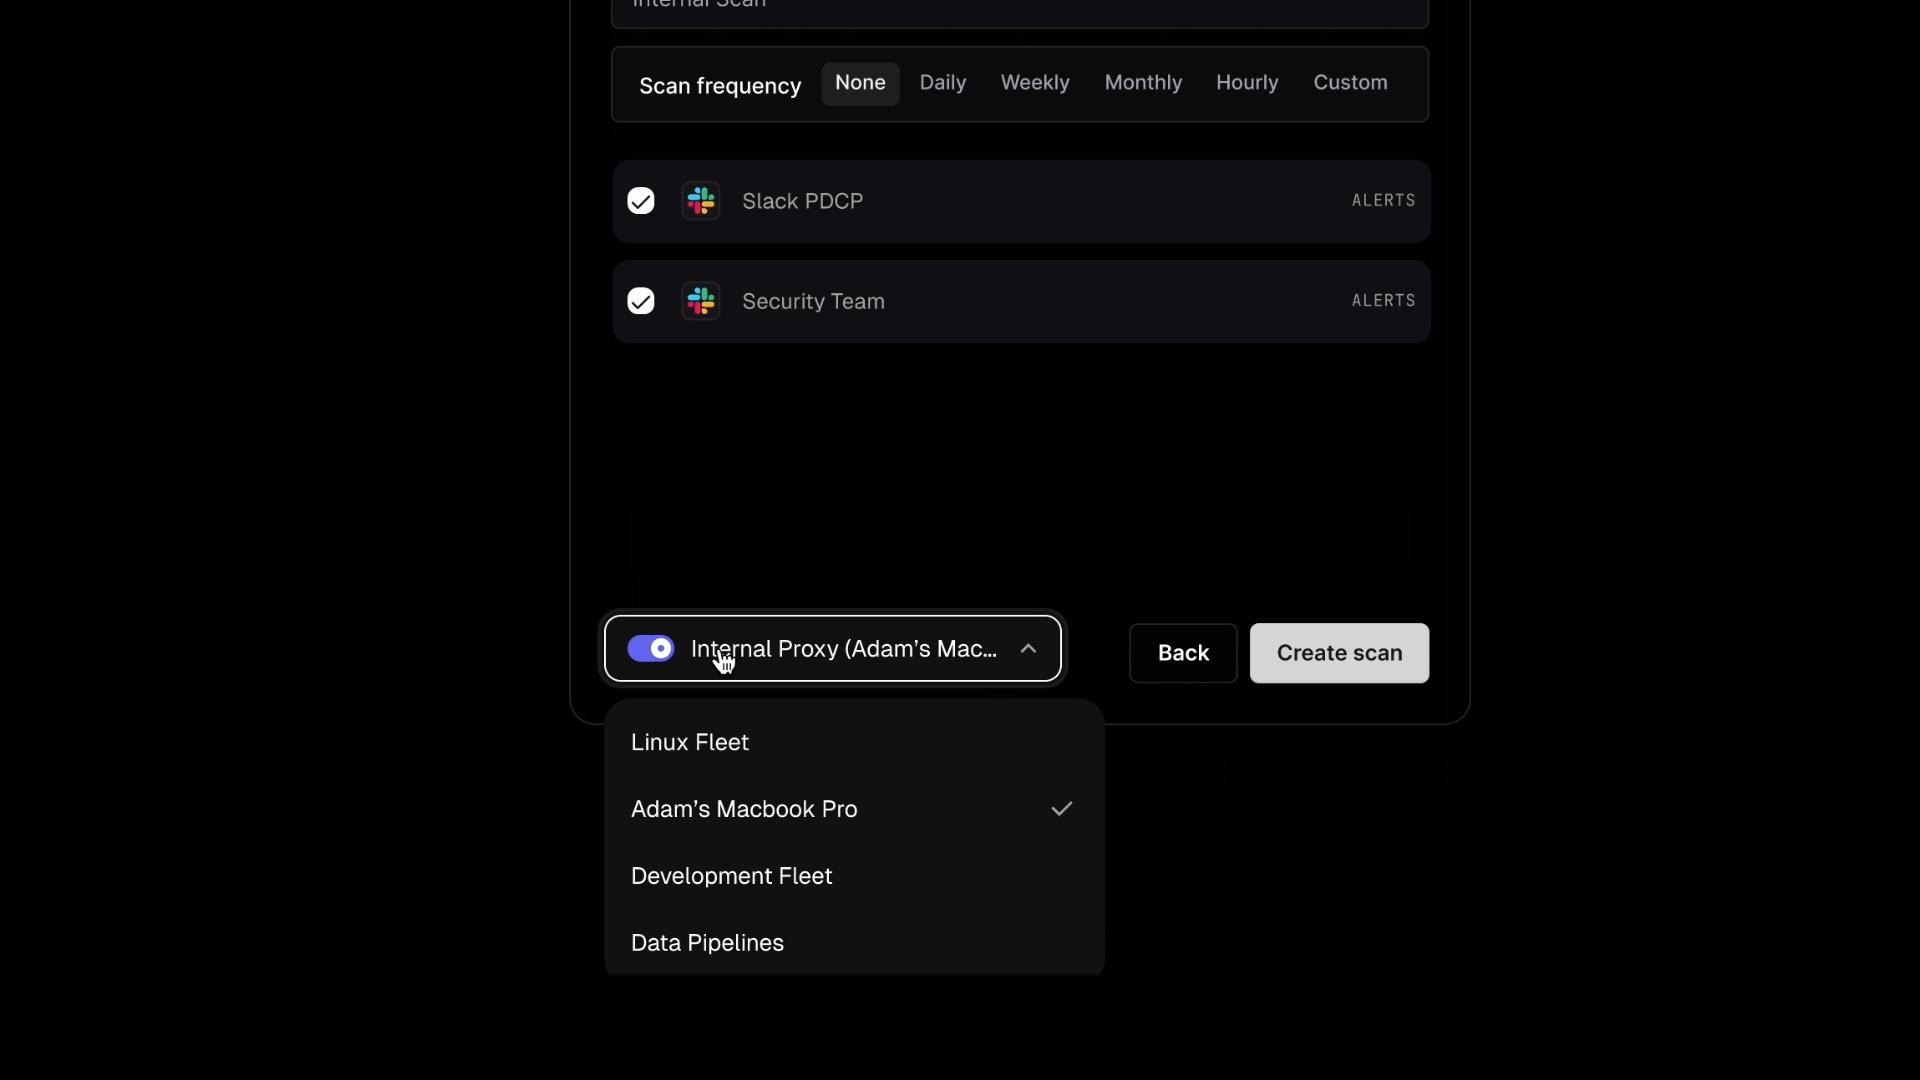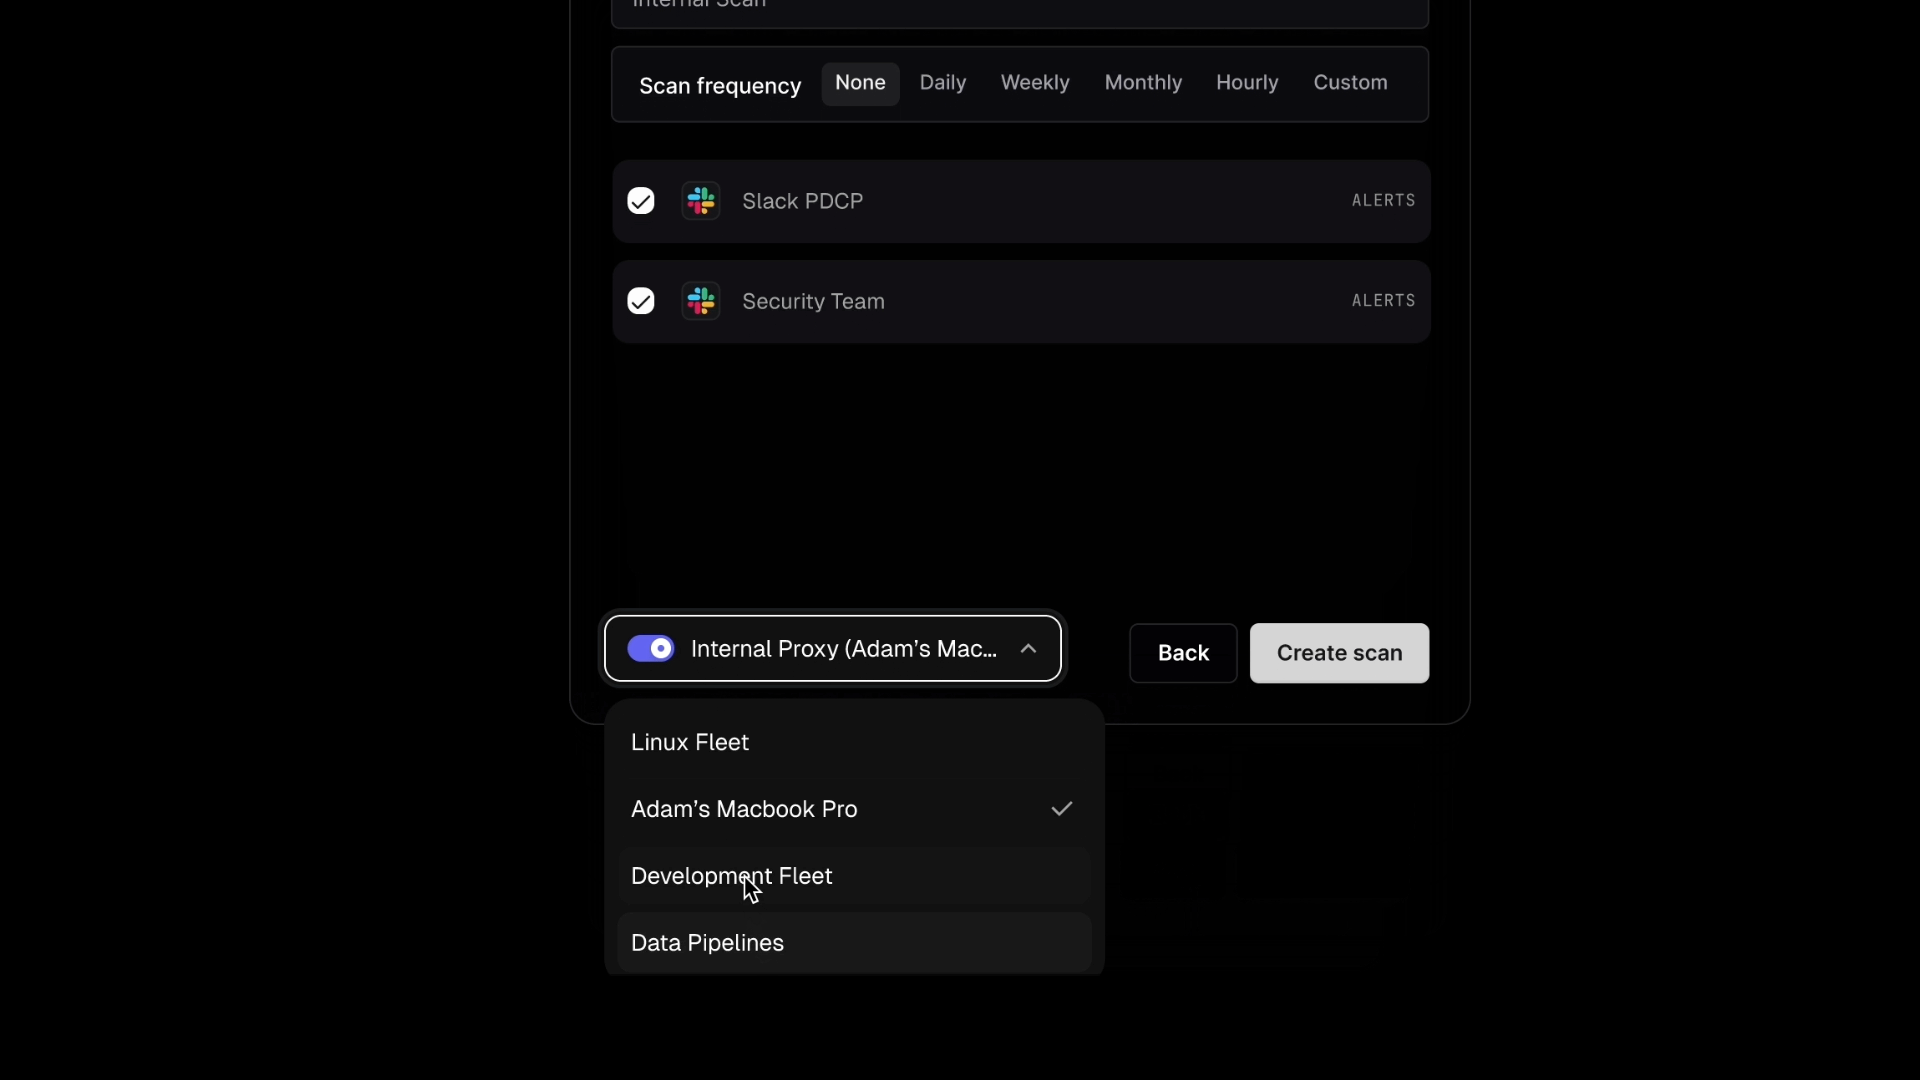
Vous pouvez exécuter TunnelX sur différents réseaux en spécifiant des noms de réseau uniques. Cela vous permet d'analyser plusieurs réseaux indépendamment, chaque connexion apparaissant comme une option sélectionnable dans le menu déroulant des réseaux de la page ProjectDiscovery Scans.
Exécutez l'image Docker :
docker run --network host -d -e PDCP_API_KEY="your_api_key" projectdiscovery/tunnelx:latest
Remplacez your_api_key par votre clé API ProjectDiscovery.
Vous pouvez également compiler et exécuter localement :
docker build . -t tunnelx
docker run --network host -d -e PDCP_API_KEY="your_api_key" tunnelx
Installer et exécuter :
go install github.com/projectdiscovery/tunnelx@latest
export PDCP_API_KEY="your_api_key"
tunnelx
Exécuter directement depuis les sources :
git clone https://github.com/projectdiscovery/tunnelx.git
cd tunnelx
export PDCP_API_KEY="your_api_key"
go run .
Exécuter en tant que service systemd : si vous souhaitez exécuter TunnelX sous systemd :
 sudo cp deployment/systemd/tunnelx.service /etc/systemd/system/tunnelx.service
 sudo systemctl daemon-reload
 sudo systemctl enable tunnelx
 sudo systemctl start tunnelx
 sudo systemctl status tunnelx
Après une connexion réussie, accédez à ProjectDiscovery Scans pour créer et gérer des scans à l'aide de la connexion établie.
| Option | Description |
|---|---|
-auth | Votre clé API ProjectDiscovery (obligatoire). |
-name | (Facultatif) Spécifiez un nom de réseau personnalisé. Par défaut, le nom d'hôte de votre machine. |
-allow | (Facultatif) Autoriser uniquement les connexions vers ces IP/CIDR (fichier ou séparés par des virgules). |
-deny | (Facultatif) Refuser les connexions vers ces IP/CIDR (fichier ou séparés par des virgules). |
Le proxy n'accepte que les requêtes CONNECT et ne se connecte jamais à l'hôte du tunnel lui-même (loopback) ni aux adresses link-local telles que le service de métadonnées cloud (169.254.169.254). Les plages de réseau privé restent accessibles.
Exemple :
tunnelx -auth <your_api_key> -name <custom_network_name>
Exemple de sortie :
tunnelx -auth <your_api_key>

[INF] Session established. Leave this terminal open to enable continuous discovery and scanning.
[INF] Your network is protected—connection isolated and not exposed to the internet.
[INF] To create a scan, visit: https://cloud.projectdiscovery.io/scans

[HELP] To terminate, press Ctrl+C.
Exécution en arrière-plan
Pour maintenir tunnelx en cours d'exécution en continu en arrière-plan, suivez ces instructions selon votre système d'exploitation :
# Linux & MacOS
nohup tunnelx -auth <your_api_key>

# Windows
start /B tunnelx -auth <your_api_key>
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
