

rakkess
 corneliusweig/rakkess
Review Access - plugin kubectl pour afficher une matrice d'accès pour les ressources du serveur k8s
authentication-authorizationcloud-infrastructure-securityconfiguration-auditing+2
1.4k
corneliusweig/rakkessReview Access - plugin kubectl pour afficher une matrice d'accès pour les ressources du serveur k8s
 bmarsh9/gapps
Plateforme de conformité de sécurité - SOC2, CMMC, ASVS, ISO27001, HIPAA, NIST CSF, NIST 800-53, CSC CIS 18, PCI DSS, suivi SSF
 taleliyahu/threat_model_examples
Une collection d'exemples concrets de modèles de menaces à travers diverses technologies, offrant des perspectives pratiques pour identifier et…
 azuread/azure-ad-incident-response-powershell-module
Le module PowerShell Azure Active Directory Incident Response fournit un certain nombre d'outils, développés par le groupe de produits Azure Active…
 ory/talos
Serveur de clés API scalable pour l'émission, la vérification et la révocation de credentials avec dérivation de jetons pour des jetons de capacité à…
 speytech/c-sentinel
Observabilité sémantique pour les systèmes UNIX - Une sonde système légère basée en C avec une analyse assistée par IA
 bassammaged/awsenum
Énumérer les ressources cloud AWS à partir des identifiants fournis
 owasp/odtm
Cadre de modélisation des menaces de l'OWASP piloté par une ontologie
 synacktiv/gh-hijack-runner
Un script Python permettant de créer un faux runner GitHub et de détourner les jobs de pipeline afin de divulguer les secrets CI/CD.
 owasp/open-sammy
Outil web pour évaluer et suivre la maturité de la sécurité logicielle en utilisant les modèles OWASP SAMM et DSOMM, avec prise en charge de Docker…
 qmadev/tf-mythic-azure
Déploiement automatique de Mythic C2 dans Azure avec Terraform
 kamalsrini/sentinel-cve
Outil CLI qui explique les CVE en anglais simple et analyse les dépôts pour en mesurer l'impact. Propulsé par Claude.
 cyberjez/pqc-scanner
Le PQC Network Scanner est un outil d'évaluation réseau axé sur la quantique qui analyse les certificats TLS/SSL dans les environnements d'entreprise…
 irsl/google-osconfig-privesc
Preuve de concept concernant la faille d'élévation de privilèges identifiée dans Osconfig de Google
 kubearmor/log4j-cve-2021-44228
Vulnérabilité Zero Day d'Apache Log4j alias Log4Shell alias CVE-2021-44228
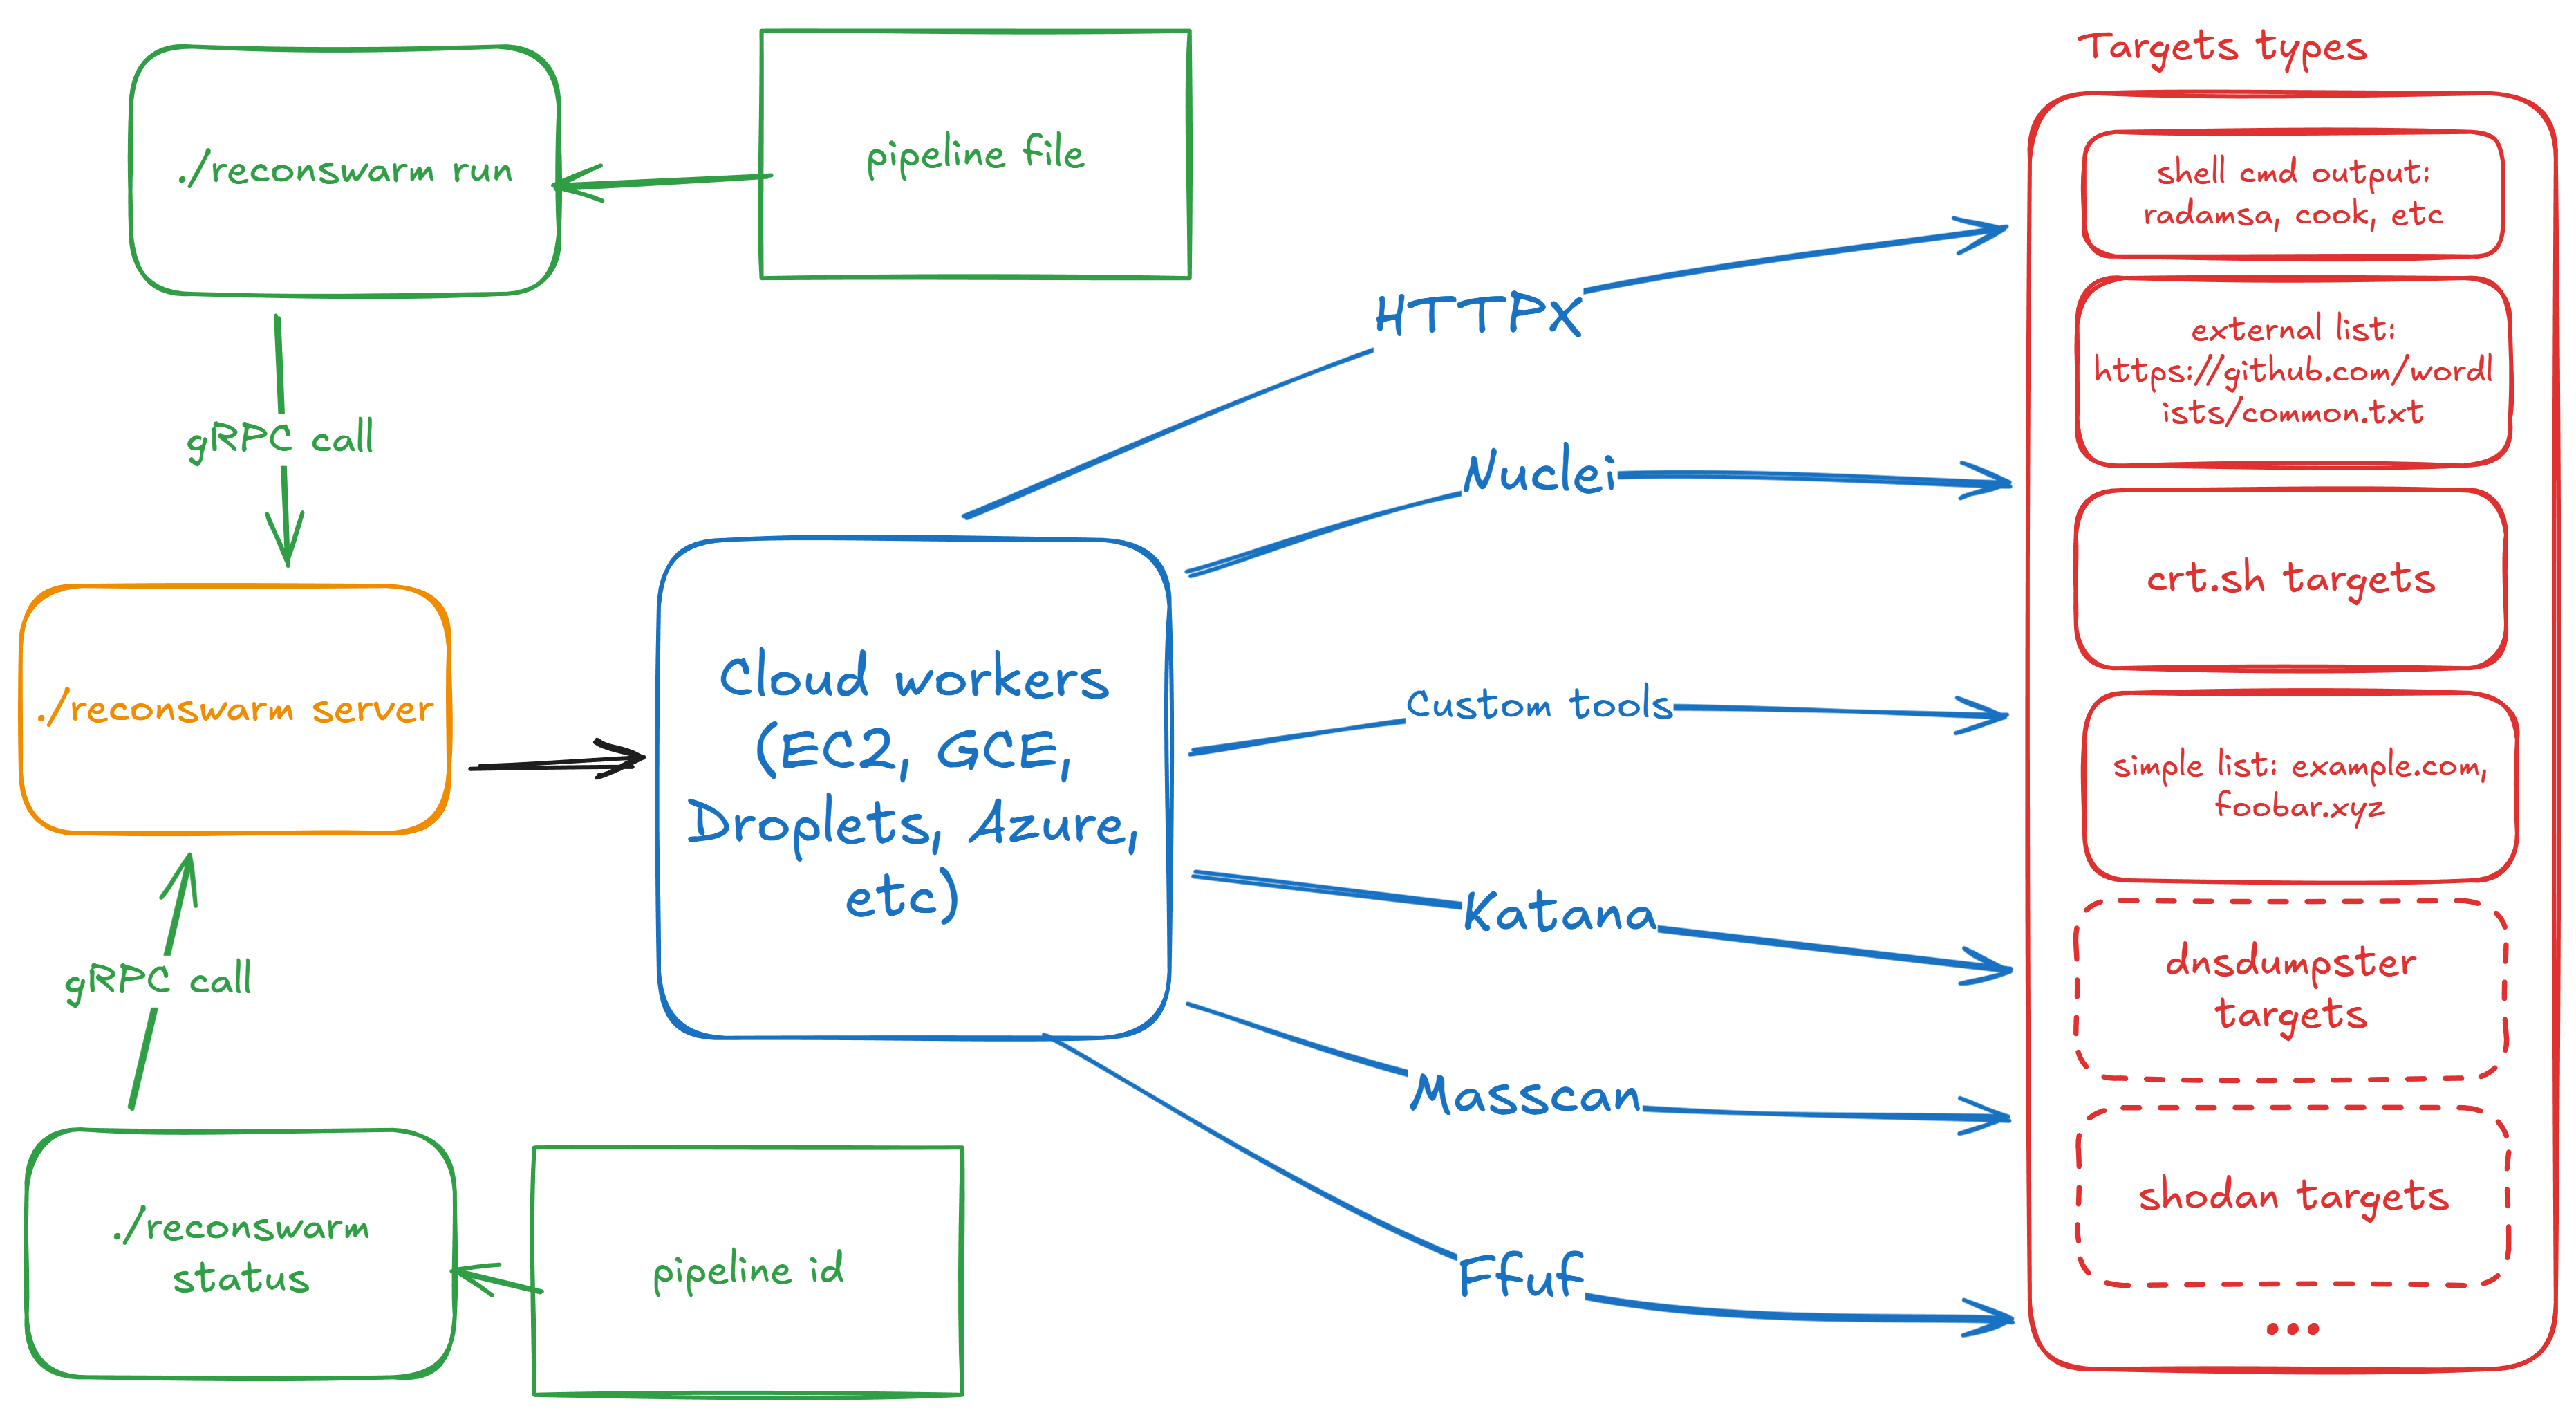 renatus-cartesius/reconswarm
Étendez votre reconnaissance avec la puissance du cloud
 johnearle/coalmine
Plateforme de gestion d'orchestration d'objets Cloud Canary
 chef-boneyard/bash-shellshock
DÉPRÉCIÉ : Chef cookbook pour auditer et corriger 'Shellshock' (BASH-CVE-2014-7169)