

defenseclaw
 cisco-ai-defense/defenseclaw
Gouvernance de sécurité pour l'IA agentique
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
817
cisco-ai-defense/defenseclawGouvernance de sécurité pour l'IA agentique
 g0ldencybersec/cloudrecon
Suite d'outils pour les red teamers et les chasseurs de bugs afin de découvrir des actifs cloud éphémères en scannant des plages IP et en inspectant…
 greatscott/enject
enject : Cachez les secrets .env des regards indiscrets : les secrets vivent dans des stockages locaux cryptés (par projet) et sont injectés…
 nahamsec/hostilesubbruteforcer
Outil de brute-force de sous-domaines qui énumère les sous-domaines existants et détecte les sous-domaines hébergés dans le cloud mal configurés et…
 skyscanner/lambdaguard
Sécurité serverless AWS
 canyonroad/agentsh
Sécurité de la couche d'exécution (ELS) pour les agents IA — shell avec application de politiques et audit.
 google/gcp_scanner
Scanner de ressources GCP qui évalue les niveaux d'accès d'identifiants compromis en énumérant les services cloud, les projets et les permissions IAM…
 nheiniger/snaffpoint
Un outil pour les testeurs d'intrusion afin de trouver des bonbons dans SharePoint.
 reposaur/reposaur
Outil de conformité open source pour les plateformes de développement.
 xmcyber/xmgoat
Lab de sécurité Azure basé sur Terraform avec des environnements intentionnellement mal configurés pour une pratique concrète d'attaque et de…
 salesforce/metabadger
Prévenir les attaques SSRF sur AWS EC2 via des mises à niveau automatisées vers l'Instance Metadata Service v2 (IMDSv2) plus sécurisé.
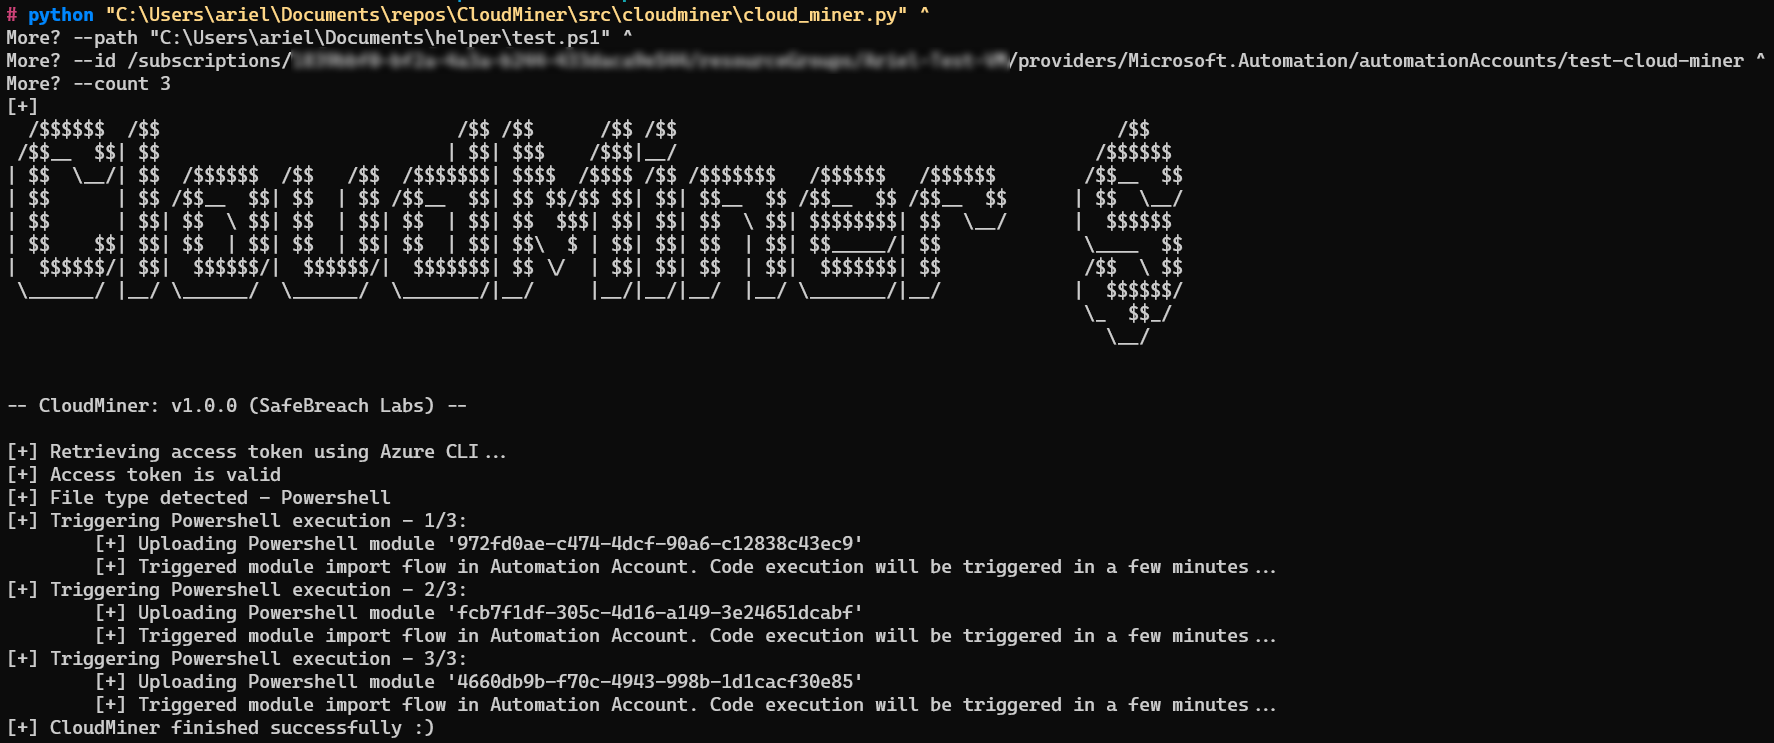 safebreach-labs/cloudminer
Exécuter du code en utilisant le service Azure Automation sans être facturé
 rnalter/thundercloud
Framework d'exploitation de cloud
 owasp/owasp-subtractive-hardening-top-10
Le projet OWASP Subtractive Security Top 10 est une initiative visant à identifier, documenter et promouvoir les opportunités à plus fort impact pour…
 teyhouse/cve-2024-3094
Vérification de vulnérabilité K8S et Docker pour CVE-2024-3094
 pgporada/ansible-role-cve
Atténue la CVE-2016-5195, alias DirtyCOW.
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
Exploitation simulée et atténuation de CVE-2025-54918 (vulnérabilité NTLM Windows). Inclut des scripts de détection, le correctif Ansible et le…

 purpleteam-labs/purpleteam-tls-checker
Composant de vérification TLS de purpleteam