

AWSBucketDump
 jordanpotti/awsbucketdump
Outil de sécurité pour rechercher des fichiers intéressants dans les compartiments S3
reconnaissanceinformation-gatheringpenetration-testing+1
1.5k
jordanpotti/awsbucketdumpOutil de sécurité pour rechercher des fichiers intéressants dans les compartiments S3
 vicanso/pingap
A reverse proxy like nginx, built on pingora, simple and efficient.
 bridgecrewio/terragoat
Infrastructure Terraform intentionnellement vulnérable pour apprendre la détection des mauvaises configurations cloud et les pratiques DevSecOps sur…
 alteredsecurity/365-stealer
Automatise les attaques par octroi de consentement illicite contre les locataires Azure/O365 pour voler des jetons d'actualisation, exfiltrer les…
 boku7/azureoutlookc2
Azure Outlook Command & Control (C2) - Contrôler à distance un périphérique Windows compromis depuis votre boîte aux lettres Outlook. Outil…
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 flangvik/cobaltbus
Intégration C2 externe de Cobalt Strike avec Azure Servicebus, trafic C2 via Azure Servicebus
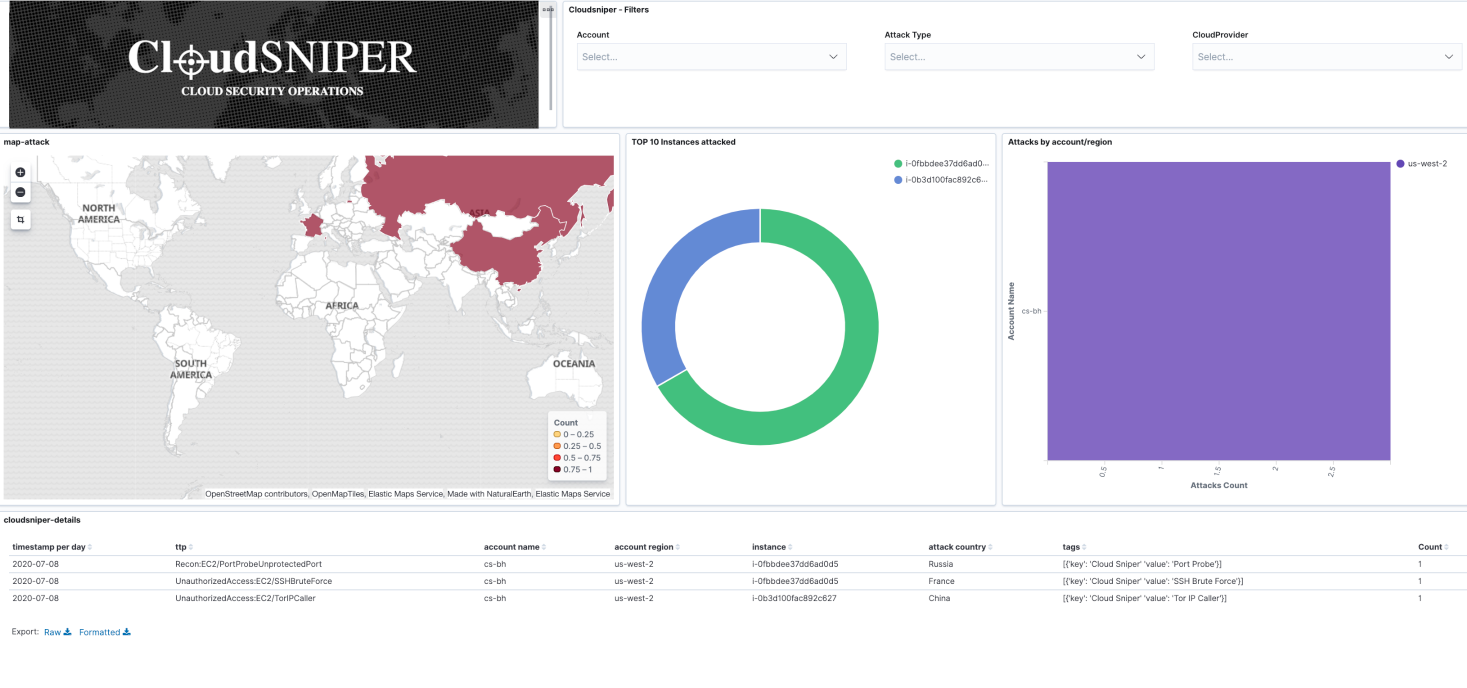 cloud-sniper/cloud-sniper
Plateforme de détection en tant que code qui automatise la réponse aux incidents de sécurité cloud en corrélant les artefacts, en analysant les IOCs…
 netspi/ateam
Outil de reconnaissance Python pour découvrir les services Azure et attribuer la propriété des locataires via la validation DNS, le sondage…
 edtrackai/nextjs-supabase-stripe-security-checker
Scanner de sécurité statique local pour les applications Next.js, Supabase et Stripe : 24 vérifications basées sur l'AST pour les clés divulguées,…
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 qui installe un implant réseau en pré-démarrage via l'option de démarrage NVRAM, effectue un chainload d'un UKI, exécute un…
 scopeblind/scopeblind-gateway
Passerelle de politiques Cedar à sûreté intégrée (fail-closed) et reçus signés pour les appels d'outils des agents IA. npx protect-mcp
 platanor/hardware-compliance-handbook
Base de connaissances prête pour l'IA des réglementations de sécurité et de conformité pour les fabricants de matériel et d'appareils connectés -…
 torvalds/linux
Arborescence des sources du noyau Linux
 flangvik/azurec2relay
Fonction Azure qui valide et relaie le trafic des beacons Cobalt Strike en utilisant des profils C2 malléables, redirigeant les requêtes invalides…
 optionalctf/ssoh-no
Outil d'énumération d'utilisateurs et de pulvérisation de mots de passe pour tester Azure AD
 hyd3sec/azur3alph4
Module PowerShell pour le red teaming Azure post-intrusion, automatisant l'extraction de tokens, l'énumération des ressources et le mouvement latéral…
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.