
HENlo
 theofficialflow/henlo
Chaîne d'exploitation WebKit+Kernel pour tous les firmwares PS Vita
embedded-systems-securityprivilege-escalationexploitation+2
theofficialflow/henloChaîne d'exploitation WebKit+Kernel pour tous les firmwares PS Vita
 synacktiv/windows-kernel-segmentheap-aligned-chunk-confusion
PoC exploitant la confusion de blocs alignés sur le Segment Heap du noyau Windows
 tyranid/ie11sandboxescapes
Quelques exemples de code source pour les échappements de sandbox IE11 corrigés.
 t0thkr1s/gtfobins-cli
Recherchez des binaires Unix qui peuvent être exploités pour contourner les restrictions de sécurité du système.

 s3n4t0r-0x0/rustywater-shellcode-dropper
RustyWater représente la charge utile principale et l'épine dorsale de l'ensemble de l'opération adverse lors des attaques du groupe Static Kitten.
 ntdallas/bof_executeassembly
Beacon Object File pour Cobalt Strike qui exécute des assemblys .NET dans le beacon avec des techniques d'évasion.
 exodusintel/chromium-941743
Chrome v8 1Day Exploit par István Kurucsai
 d4em0n/exrop
Générateur automatisé de chaînes ROP pour binaires x86-64 utilisant l'exécution symbolique. Prend en charge les écritures registre/mémoire, les…
 exploits-forsale/prefetch-tool
Contournement du KASLR de Windows via un canal auxiliaire prefetch
 hackerschoice/team-teso
Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…
 bw3ll/rop_rocket
ROP ROCKET est un framework avancé d'attaque par réutilisation de code, avec des capacités étendues de génération de chaînes ROP, incluant une…
 marginresearch/foisted
MikroTik jailbreak à distance pour v6.x.x
 zx41r/awesome-reverse-engineering-and-malware-analysis
Une carte vérifiée de la rétro-ingénierie et de l'analyse de malwares. Désassembleurs, dépaquetage, développement d'exploits, fuzzing, DFIR, et les…
 jakeblair420/totally-not-spyware
webkit ; mais pwned
 nodiuus/nocturne
Un virtualiseur de code bin2bin pour exécutables PE x86-64
 secmob/pocforcve-2015-1528
Je soumettrai le poc après blackhat.
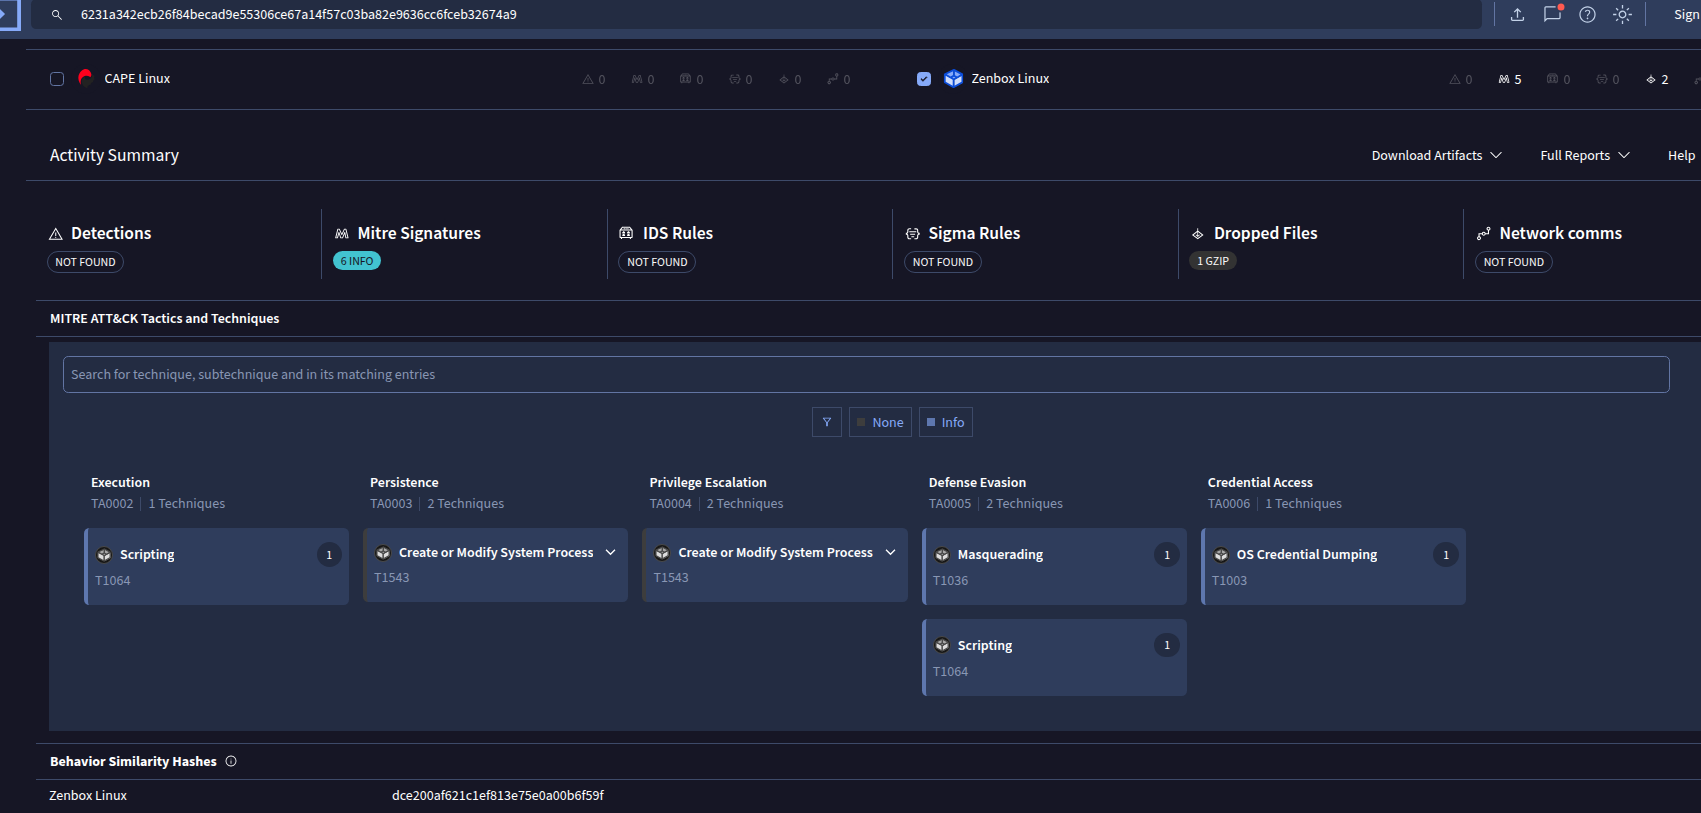 jm00nj/phantom-evasion-loader
Moteur d'injection en assembleur x64 utilisant SROP et Zero-Copy Injection pour contourner les EDR/XDR et les moniteurs du noyau. Délivre des charges…