

SysWhispers2
 jthuraisamy/syswhispers2
Évasion d'AV/EDR via des appels système directs.
defensive-toolspayload-generationids-ips-evasion+5
1.8kil y a 4 ans
jthuraisamy/syswhispers2Évasion d'AV/EDR via des appels système directs.
 califio/publications
Collection soigneusement sélectionnée d'articles de recherche en sécurité, d'analyses d'exploits CVE, d'analyses de rétro-ingénierie des composants…
 hasherezade/pe_to_shellcode
Convertit PE en un shellcode
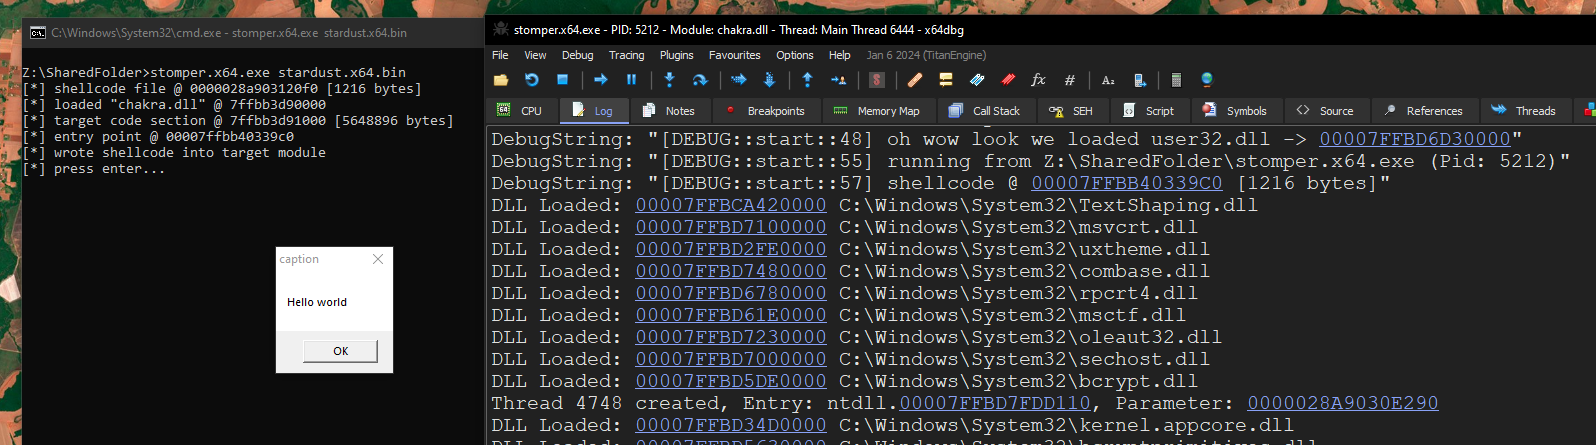 cracked5pider/stardust
Un modèle d'implant moderne indépendant de la position 32/64 bits
 mortenoir1/virtualbox_e1000_0day
VirtualBox E1000 Évasion invité-vers-hôte
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 xairy/vmware-exploitation
Une collection de liens liés aux exploits d'évasion VMware.
 sunblaze-ucb/exploitgym
ExploitGym est un benchmark réaliste à grande échelle construit à partir de vulnérabilités réelles conçu pour évaluer la capacité des agents IA à…
 nytrorst/shellcodecompiler
Compilateur de Shellcode
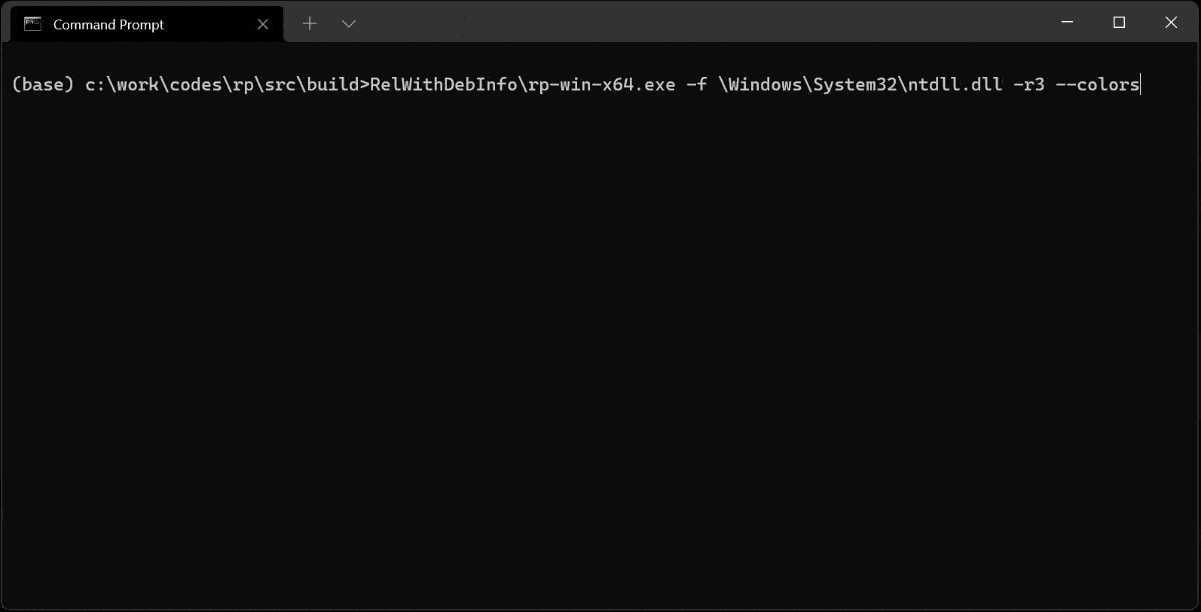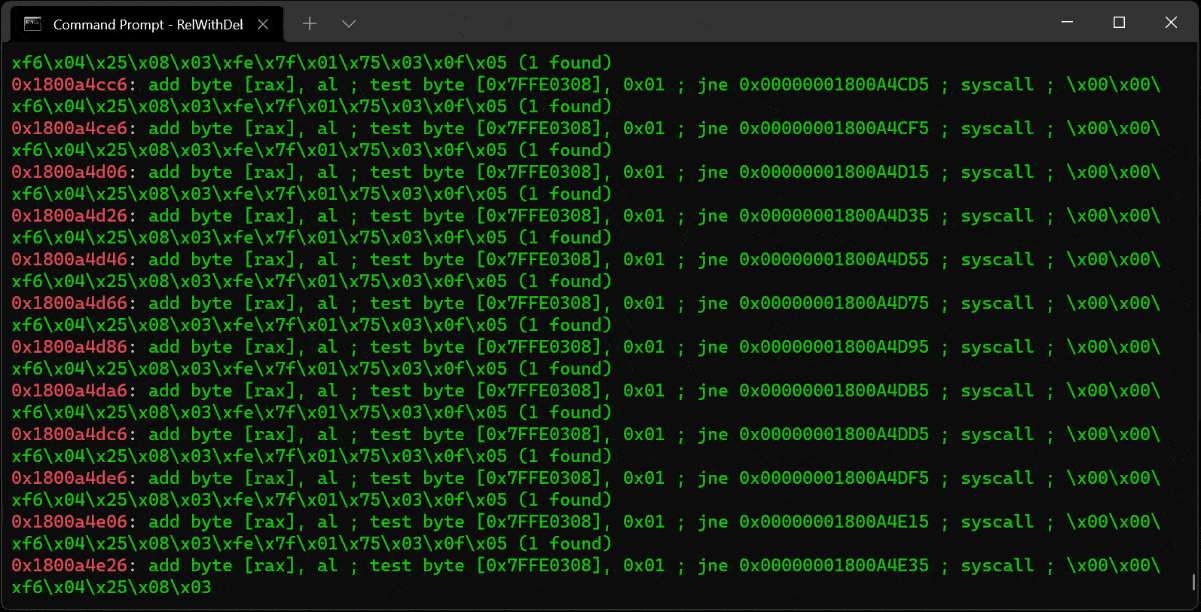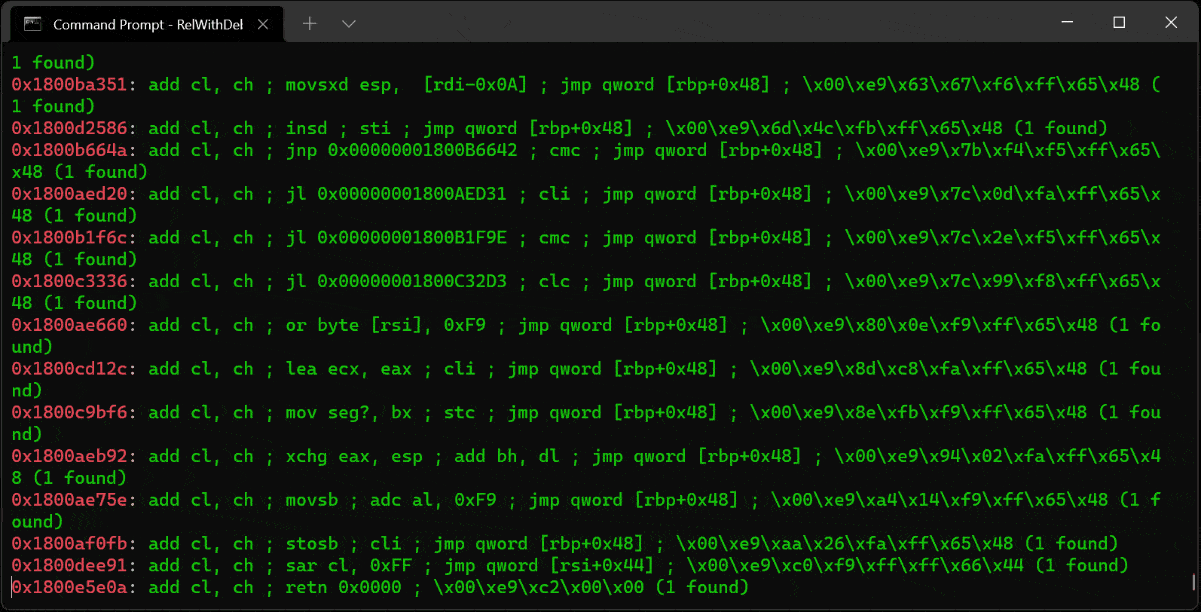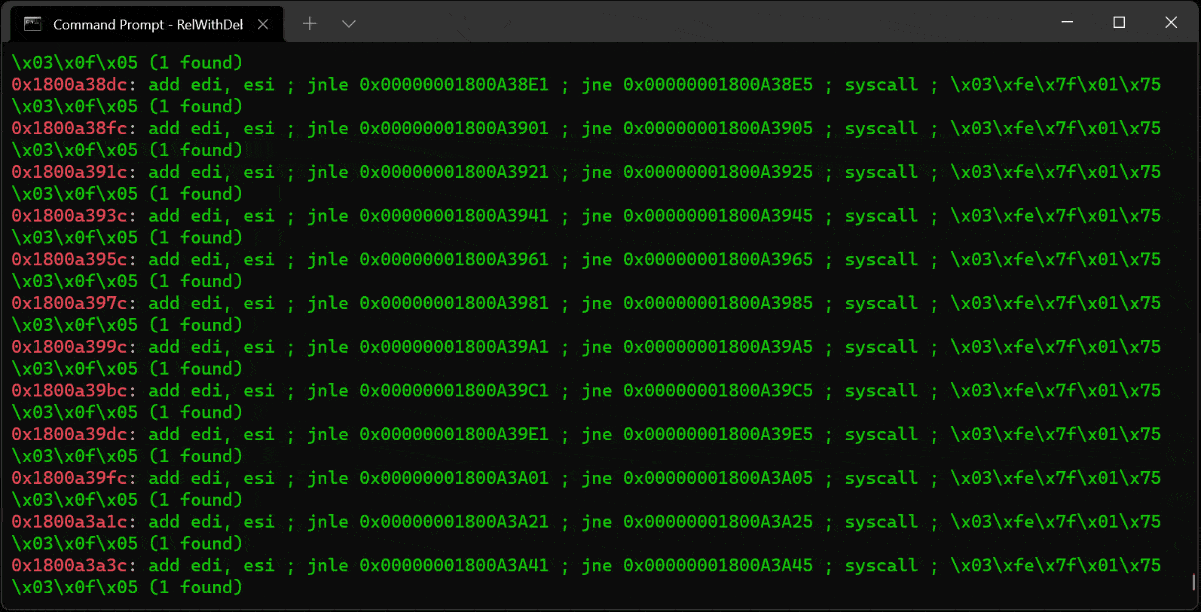 0vercl0k/rp
Chercheur de gadgets ROP en C++ rapide pour les binaires PE/ELF/Mach-O sur les architectures x86/x64/ARM/ARM64, permettant une construction efficace…
 wh1te4ever/super-tart-vphone-writeup
Guide pour construire un iPhone virtuel à l'aide des composants VPHONE600AP du firmware PCC d'Apple, avec patching du firmware, modification de la…
 paboldin/meltdown-exploit
Preuve de concept de l'exploit Meltdown
 3xpl01tc0d3r/processinjection
Ce programme est conçu pour démontrer diverses techniques d'injection de processus.
 taviso/ctftool
Outil interactif d'exploration de CTF
 joinchang/ghostlock-oneplus
GhostLock (CVE-2026-43499) kernel exploit for Android devices with locked bootloader
 sailay1996/awesome_windows_logical_bugs
collecte pour cas d'apprentissage

 0xricksanchez/like-dbg
Environnement de débogage du noyau Linux entièrement dockerisé