

publications
 califio/publications
Collection soigneusement sélectionnée d'articles de recherche en sécurité, d'analyses d'exploits CVE, d'analyses de rétro-ingénierie des composants…
vulnerability-analysisreverse-engineeringpapers-research+3
699
califio/publicationsCollection soigneusement sélectionnée d'articles de recherche en sécurité, d'analyses d'exploits CVE, d'analyses de rétro-ingénierie des composants…
 x86rc/vmp-lazy-unpack
Décompresseur et résolveur d'imports basés sur l'émulation pour les binaires Windows x86/x64 VMProtect 3.x, utilisant Unicorn pour émuler les appels…
 yv1ing/secbox
Réalisation de tests de cybersécurité à l'aide de l'agent pi dans un environnement sandbox préconfiguré.
 0xricksanchez/like-dbg
Environnement de débogage du noyau Linux entièrement dockerisé pour Linux et MacOS
 xteardx/diaphora-mcp
Serveur MCP pour le diffing binaire automatisé.
 abraxas/gatex
Application de cracking de binaire FortinetHunter (@YogSoth0). Fait partie du CTF pour FortinetHunter. ELF door : un Nuitka onefile strippé, un…
 hackerschoice/team-teso
Archive historique de code d'exploitation et d'outils de TESO, comprenant des exploits distants, des agents DDoS et des utilitaires de développement…
 codextf2/cobaltstrike_bofloader
open source port/réimplémentation du BOF Loader de Cobalt Strike tel quel
 rasetsuu/vmp-devirt
Plateforme de recherche pour la dévirtualisation de VMProtect assistée par trace : les front-ends de version alimentent un backend partagé…
 creeeeger/cve-2024-56426
Un PoC de la vulnérabilité CVE-2024-56426.
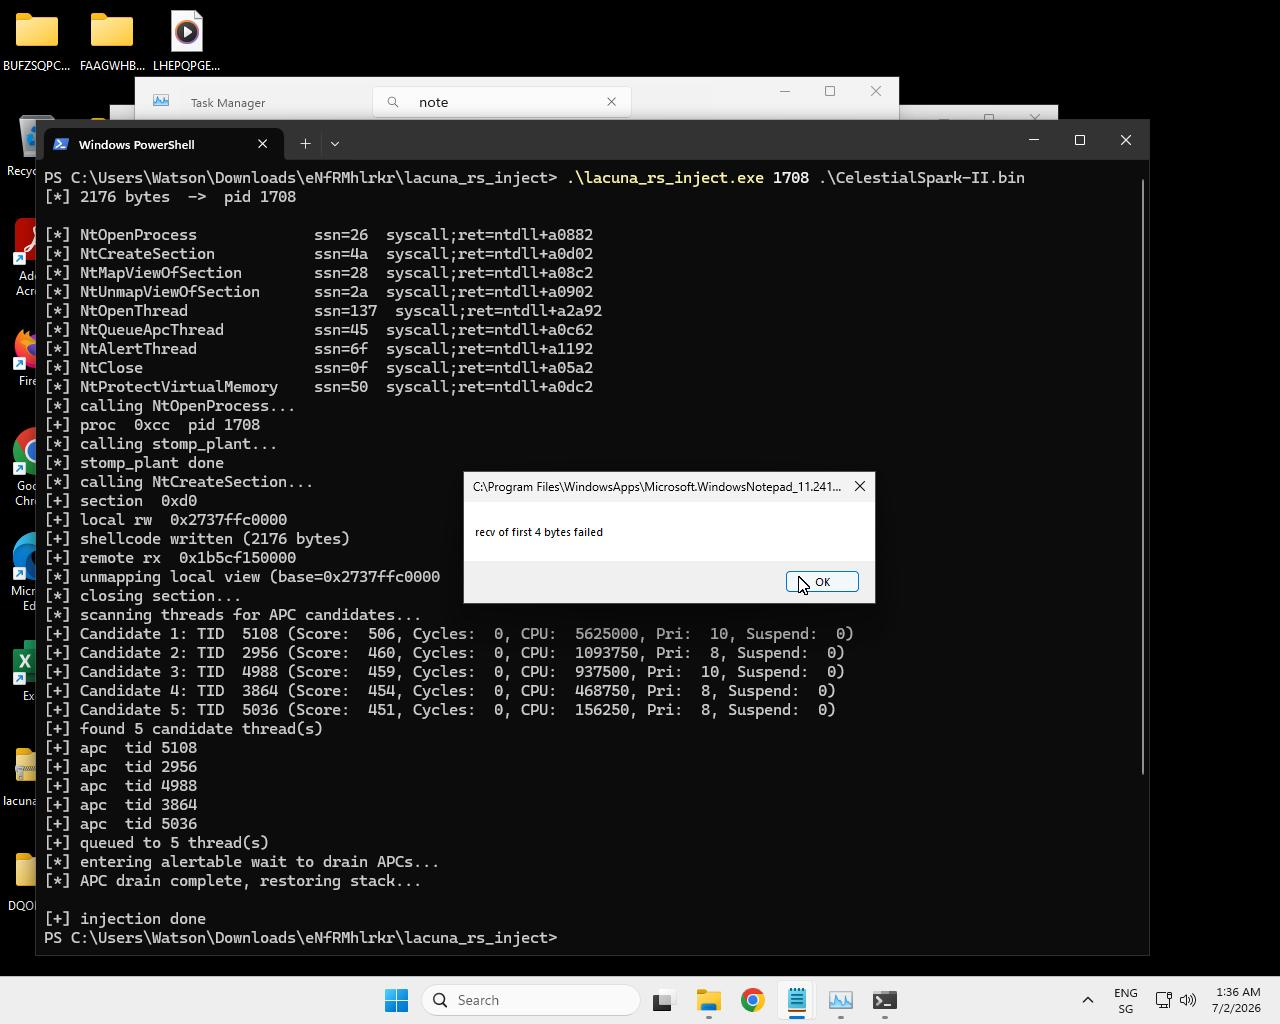 karkas66/lacuna-rs
Rust crate pour le spoofing de pile d'appels ghost-frame, les appels système indirects à l'exécution, et l'injection APC sur Windows x64. Fournit la…
 veridiff/veridiff
Outil dynamique de recherche de divergence de branches pour code natif -- trace deux exécutions Frida et identifie l'instruction exacte où elles…
 habanada/nativepe
Bibliothèque Object Pascal (Delphi) pour l'analyse, le mapping, le chargement et le dumping de fichiers PE Windows, avec relocations, imports, TLS et…
 ngwg/ceasta
Désassembleur, décompilateur et débogueur de style x64dbg pour les binaires PE/ELF, avec un listing de style IDA, des graphes de fonctions, des…
 mrphrazer/binary-cartography
Webinaires techniques sur l'ingénierie inverse, l'analyse de malwares et la protection logicielle.
 tihanyin/rex-skill
REx@Skill - Compétence d'exécution agentique de rétro-ingénierie pour la découverte de vulnérabilités binaires
 rurixis/msrkit
Un concept consistant à utiliser une chaîne ROP associée à une primitive WRMSR pour appeler des fonctions du noyau et mapper des pilotes non signés…