
ctf-skills
 ljagiello/ctf-skills
Compétences d'agent pour résoudre des défis CTF - exploitation web, pwn binaire, crypto, rétro-ingénierie, forensique, OSINT, et plus encore
osintvulnerability-analysisexploitation+9
3.0k
ljagiello/ctf-skillsCompétences d'agent pour résoudre des défis CTF - exploitation web, pwn binaire, crypto, rétro-ingénierie, forensique, OSINT, et plus encore
 rizinorg/cutter
Plateforme de rétro-ingénierie gratuite et open source propulsée par rizin
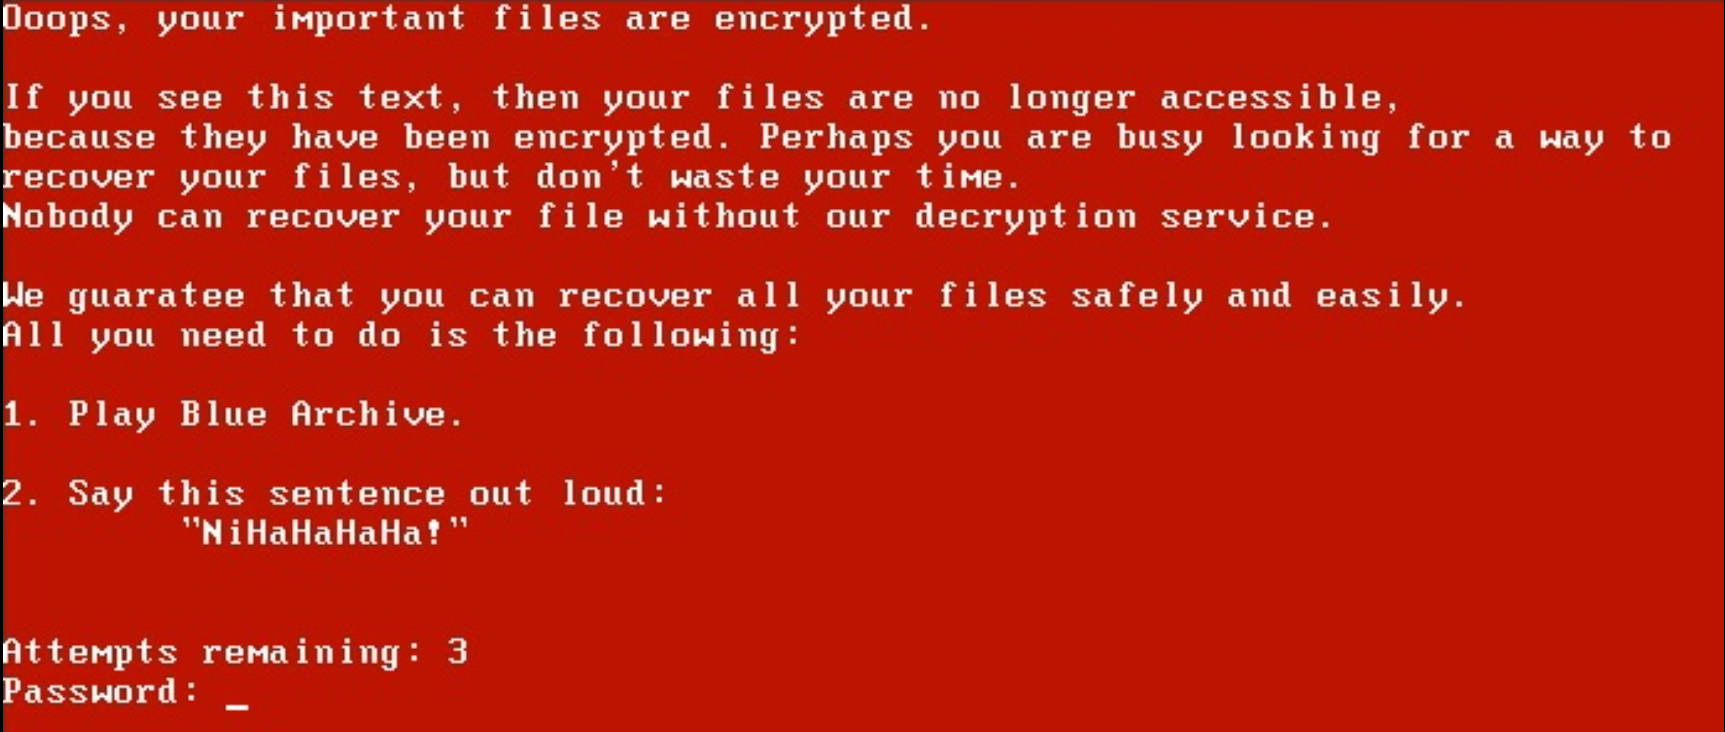 iss4cf0ng/openpetya
Un bootkit de preuve de concept et une application de démarrage UEFI inspirés du rançongiciel Petya, écrits en Assembly, C et C++.
 s3cur3th1ssh1t/nimsyscallpacker
Conditionne des assemblages C#, des fichiers PE ou du shellcode en binaires Nim chiffrés avec des fonctionnalités avancées d'évasion incluant le…
 xairy/linux-kernel-exploitation
Une collection de liens liés à la sécurité et à l'exploitation du noyau Linux.
 dryxio/auto-re-agent
Reconstruire et valider du code C/C++ à partir de programmes compilés grâce à l'IA.
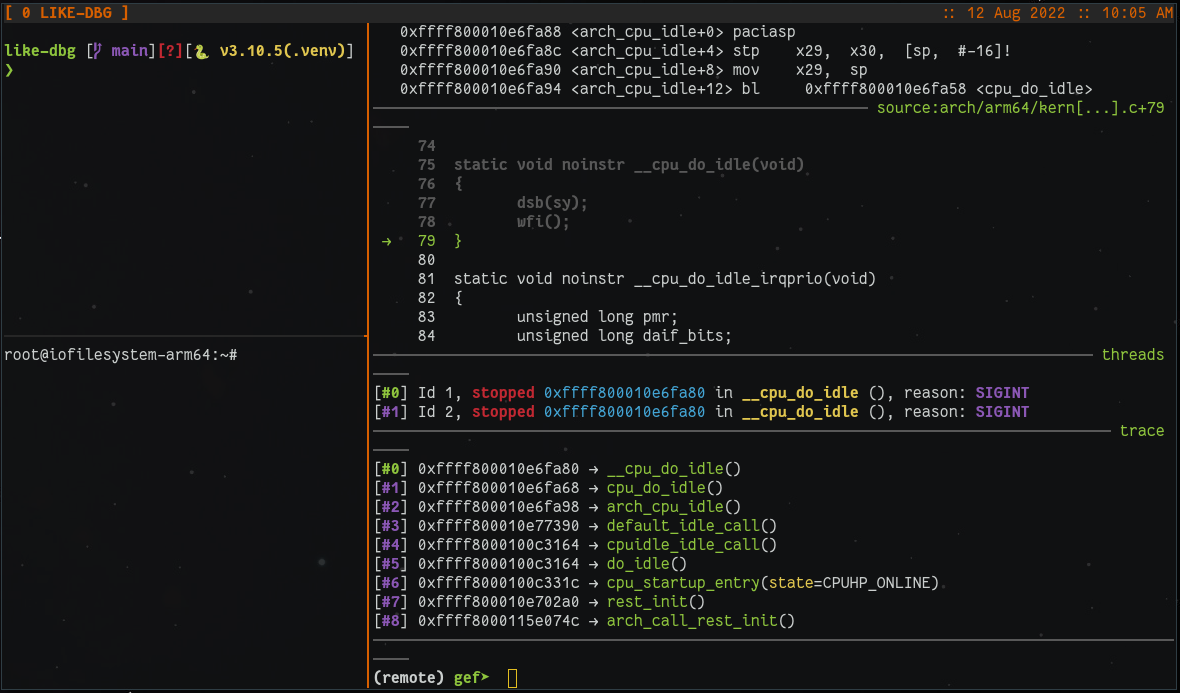 0xricksanchez/like-dbg
Environnement de débogage du noyau Linux entièrement dockerisé
 bhassani/eternalbluec
Suite EternalBlue refaite en C/C++ qui inclut : MS17-010 Exploit, EternalBlue vulnerability detector, DoublePulsar detector et DoublePulsar Shellcode…
 gallopsled/pwntools
Framework CTF et bibliothèque de développement d'exploits
 lsinus/cachemeifyoucan
SLUBStick exploitation de CVE-2022-2588. Conversion d'une DF en primitive arbitraire de lecture/écriture mémoire cross-cache via la manipulation de…
 starseed12345/queststack
Déverrouillez le bootloader du Meta Quest 1 et obtenez un accès root à l'aide de GhostLock + CVE-2021-1931.
 dnspyex/dnspy
Renaissance non officielle du célèbre débogueur et éditeur d'assemblage .NET, dnSpy
 sashs/ropper
Affiche des informations sur les fichiers dans différents formats de fichiers et trouve des gadgets pour construire des chaînes ROP pour différentes…
 hugsy/gef
GEF (GDB Enhanced Features) - une expérience moderne pour GDB avec des capacités de débogage avancées pour les développeurs d'exploits et les…
 gmh5225/gmh5225
Chaîne d'outils de recherche en sécurité basée sur LLVM : NeverC, un compilateur croisé C23, et NeverD, un moteur d'analyse binaire et de…
 trustsig-eu/wasm2c-tableflip
Évasion de sandbox wasm2c. Un module WebAssembly non fiable s'échappe de la sandbox C générée et exécute une commande shell arbitraire sur l'hôte.
 live-ctf/livectf-defcon30
Collection de binaires des épreuves du CTF DEF CON 30, de scripts de build et de scripts de résolution pour s'entraîner à l'exploitation binaire et…
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766, mais avec wasm