
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
1207 résultats
sandsifter preview

sandsifter

GitHubxoreaxeaxeax/sandsifter

Le fuzzer de processeur x86

vulnerability-analysisreverse-engineeringfuzzing+2
5.1kil y a 9 ans
binja_arch_ref preview

binja_arch_ref

GitHubnccgroup/binja_arch_ref

Un simple plugin Binary Ninja pour afficher une antisèche avec des informations sur l'architecture actuelle.
embedded-systems-securityreverse-engineeringbinary-analysis
7il y a 9 ans
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

Une interface PyQt5 pour le plugin binjatron de Binary Ninja qui inclut des fonctionnalités de surlignage conçues pour faciliter l'apprentissage de…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
25il y a 9 ans
binja_sensei preview

binja_sensei

GitHubnccgroup/binja_sensei

Un plugin qui fournit des ressources pour les débutants afin d'apprendre le reverse engineering avec Binary Ninja. Il installe automatiquement…
reverse-engineeringctfbinary-analysis+4
26il y a 9 ans
python-haystack preview

python-haystack

GitHubtrolldbois/python-haystack

Framework d'analyse du tas de processus - Windows/Linux - inférence de type d'enregistrement et forensique
memory-forensicsreverse-engineeringforensics+2
95il y a 9 ans
EFISwissKnife preview

EFISwissKnife

GitHubgdbinit/efiswissknife

Plugin IDA pour améliorer le reverse engineering des binaires (U)EFI grâce à une analyse par lots, une base de données GUID et des statistiques…
embedded-systems-securityreverse-engineeringhardware-iot-security+2
159il y a 9 ans
TriforceAFL preview

TriforceAFL

GitHubnccgroup/triforceafl

AFL/QEMU fuzzing avec émulation du système complet.
dynamic-analysis-sandboxingvulnerability-analysisfuzzing+2
644il y a 9 ans
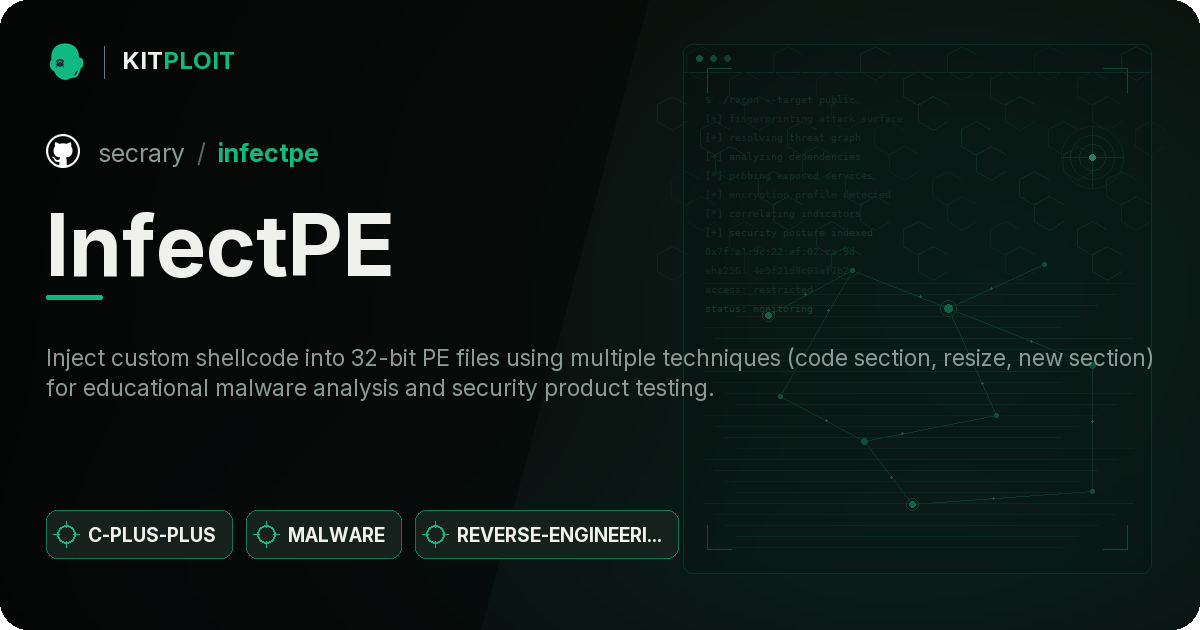
rePy2exe preview

rePy2exe

GitHub4w4k3/repy2exe

Un outil de rétro-ingénierie pour les applications py2exe.
static-analysisreverse-engineeringmalware-analysis+1
208il y a 9 ans
InfectPE preview

InfectPE

GitHubsecrary/infectpe

InfectPE - Injecter un code personnalisé dans un fichier PE [Ce projet n'est plus maintenu]

reverse-engineeringmalware-analysisbinary-analysis+1
324il y a 9 ans
cgPwn preview

cgPwn

GitHub0xm3r/cgpwn

Une VM légère pour le hacking matériel, la rétro-ingénierie (fuzzing, symEx, exploitation, etc.) et les tâches de wargaming
penetration-testing-frameworksexploit-frameworksreverse-engineering+8
356il y a 9 ans
frida-extract preview

frida-extract

GitHuboalabs/frida-extract

Outil d'extraction basé sur Frida.re pour RunPE (et MapViewOfSection)
dynamic-analysis-sandboxingreverse-engineeringforensics+3
114il y a 9 ans
adwind-decryptor preview

adwind-decryptor

GitHubmhelwig/adwind-decryptor

Simple déchiffreur pour les chevaux de Troie Java AdWind, jRAT et jBifrost
encryption-decryption-toolsreverse-engineeringforensics+3
17il y a 9 ans
aes-finder preview

aes-finder

GitHubmmozeiko/aes-finder

Utilitaire pour trouver des clés AES dans les processus en cours
encryption-decryption-toolsmemory-forensicsforensics+2
1.1kil y a 9 ans
ollydbg-binary-execution-visualizer preview

ollydbg-binary-execution-visualizer

GitHubehabhussein/ollydbg-binary-execution-visualizer

rétro-ingénierie, analyse visuelle de binaires
static-analysisdynamic-analysis-sandboxingreverse-engineering+3
24il y a 9 ans
Introspy-iOS preview

Introspy-iOS

GitHubisecpartners/introspy-ios

Profilage de sécurité pour iOS blackbox
dynamic-analysis-sandboxingios-securityvulnerability-analysis+5
740il y a 9 ans
pip3line preview

pip3line

GitHubnccgroup/pip3line

Le couteau suisse de la manipulation d'octets
encryption-decryption-toolshash-analysisreverse-engineering+3
43il y a 10 ans
choronzon preview

choronzon

GitHubcensus/choronzon

Un fuzzer évolutionnaire basé sur les connaissances.
vulnerability-analysisexploitationfuzzing+1
272il y a 10 ans
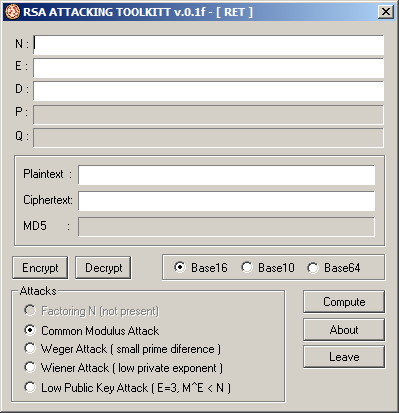
bLaCk-eye-RSA-Attacking-Toolkit-v0.1f-compiled preview

bLaCk-eye-RSA-Attacking-Toolkit-v0.1f-compiled

GitHubxyl2k/black-eye-rsa-attacking-toolkit-v0.1f-compiled

Le grand kit d'attaque RSA compilé pour Windows

vulnerability-analysisexploitationcryptography+2
20il y a 10 ans
Précédent1…65666768Suivant