

BlockGuard
 m2l33k/blockguard
BlockGuard est un agent de prévention contre la perte de données (DLP) pour Windows qui intercepte et contrôle l'accès aux fichiers au niveau des…
authentication-authorizationdefensive-toolsencryption-decryption-tools+4
m2l33k/blockguardBlockGuard est un agent de prévention contre la perte de données (DLP) pour Windows qui intercepte et contrôle l'accès aux fichiers au niveau des…
 corneliusweig/rakkess
Review Access - plugin kubectl pour afficher une matrice d'accès pour les ressources du serveur k8s
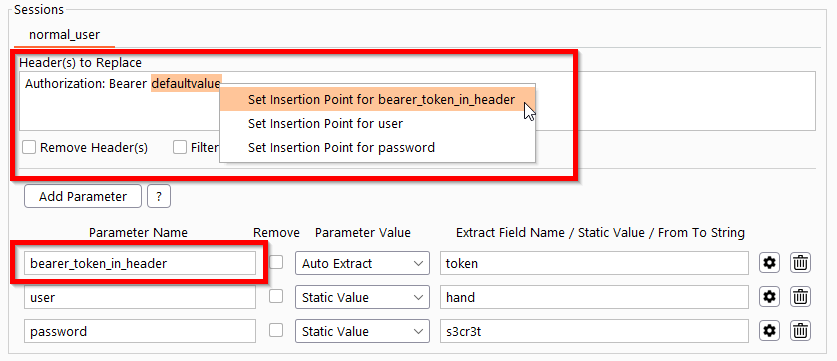 simioni87/auth_analyzer
Extension Burp pour tester les problèmes d'autorisation. Répétition automatisée des requêtes et extraction des valeurs de paramètres à la volée.
 ory/talos
Serveur de clés API scalable pour l'émission, la vérification et la révocation de credentials avec dérivation de jetons pour des jetons de capacité à…
 agberohq/keeper
Simple gardien sécurisé de secrets
 alash3al/wp-allowed-hosts
un plugin qui protège votre site wp contre la vulnérabilité CVE-2017-8295
 sudo-wp/sudowp-clickfunnels-zurich
Un fork corrigé en sécurité du plugin WordPress ClickFunnels Classic hérité. Corrige les vulnérabilités critiques de type Stored XSS (CVE-2022-4782)…
 sudo-wp/sudowp-adminer
Un outil de gestion de base de données sécurisé et zéro confiance pour WordPress. Corrige les vulnérabilités SSRF critiques (CVE-2021-21311) en…
 shoucheng3/ff4j__ff4j_cve-2022-44262_1_8_13_fixed
Framework de bascule de fonctionnalités pour Java permettant l'activation de fonctionnalités à l'exécution, l'accès basé sur les rôles, le…
 shoucheng3/apache__nifi_cve-2022-33140_1-16-22
Système automatisé de traitement et de distribution de flux de données avec configuration sécurisée, suivi de provenance et architecture extensible…
 namazso/magicsigner
Signtool pour certificats expirés
 nccgroup/sshession
The SSH Multiplex Backdoor Tool
 al1ex/alibab-nacos-unauthorized-reset-pwd
Alibab-Nacos-Unauthorized-Reset PWD
 uthrasri/g2.5_openssl
Bibliothèque de cryptographie généraliste et boîte à outils SSL/TLS offrant le chiffrement, le déchiffrement, la gestion de certificats X.509 et des…
 shoucheng3/keycloak__keycloak_cve-2022-1274_20-0-3
Solution open source de gestion des identités et des accès offrant l'authentification unique, la fédération d'utilisateurs et l'authentification…
 shoucheng3/springsource__spring-security-oauth_cve-2018-1260_2-3-2-release
Bibliothèque de prise en charge d'OAuth et OAuth2 pour Spring Security, permettant une authentification et une autorisation sécurisées des API pour…
 yen223/hotpot
Un outil en ligne de commande simple et sécurisé pour la gestion des codes d'authentification à deux facteurs basés sur TOTP.
 treebuilder/aad-sso-enum-brute-spray
POC de la récente vulnérabilité de brute-force de mots de passe d'Azure Active Directory de SecureWorks