Hx0-HawkEye
Une extension légère de navigateur pour la capture et l'analyse de sécurité, permettant la capture, l'interception, la modification, la relecture, la…

Une extension légère de navigateur pour la capture et l'analyse de sécurité, permettant la capture, l'interception, la modification, la relecture, la…

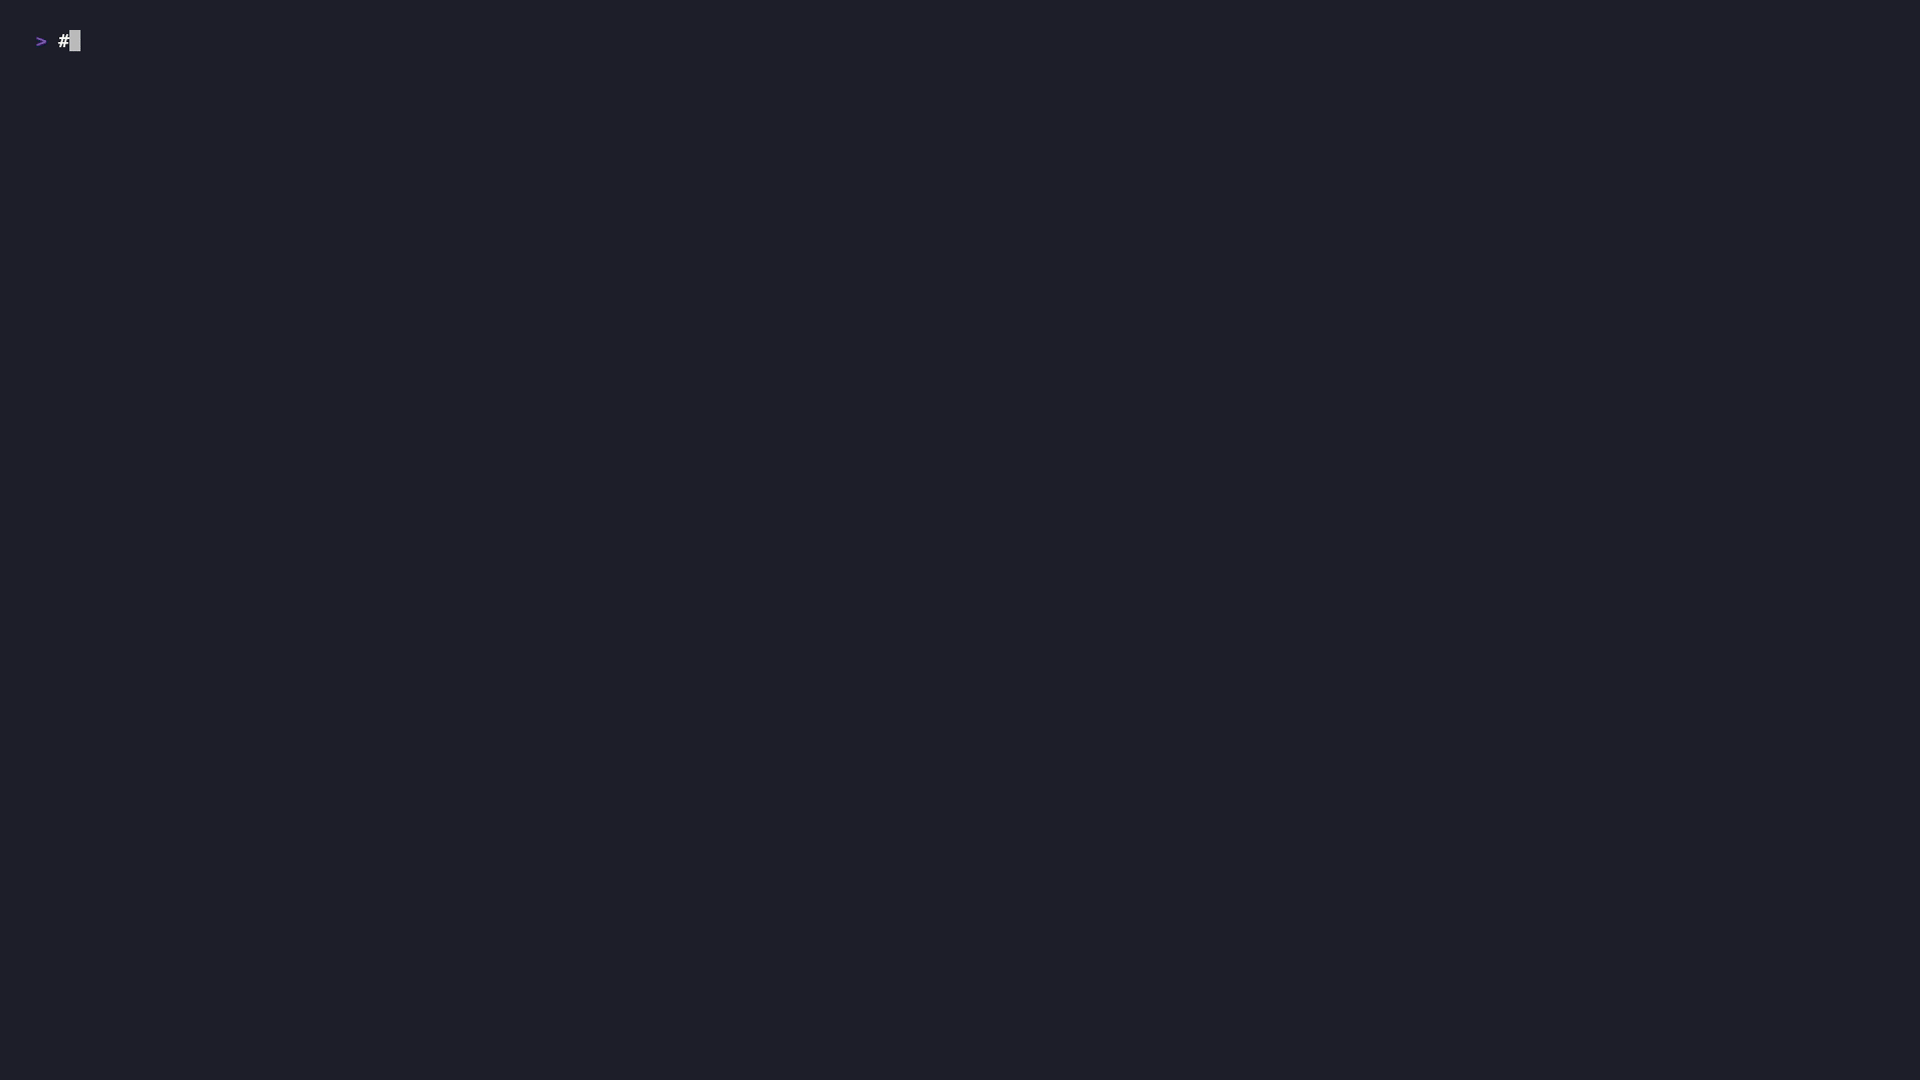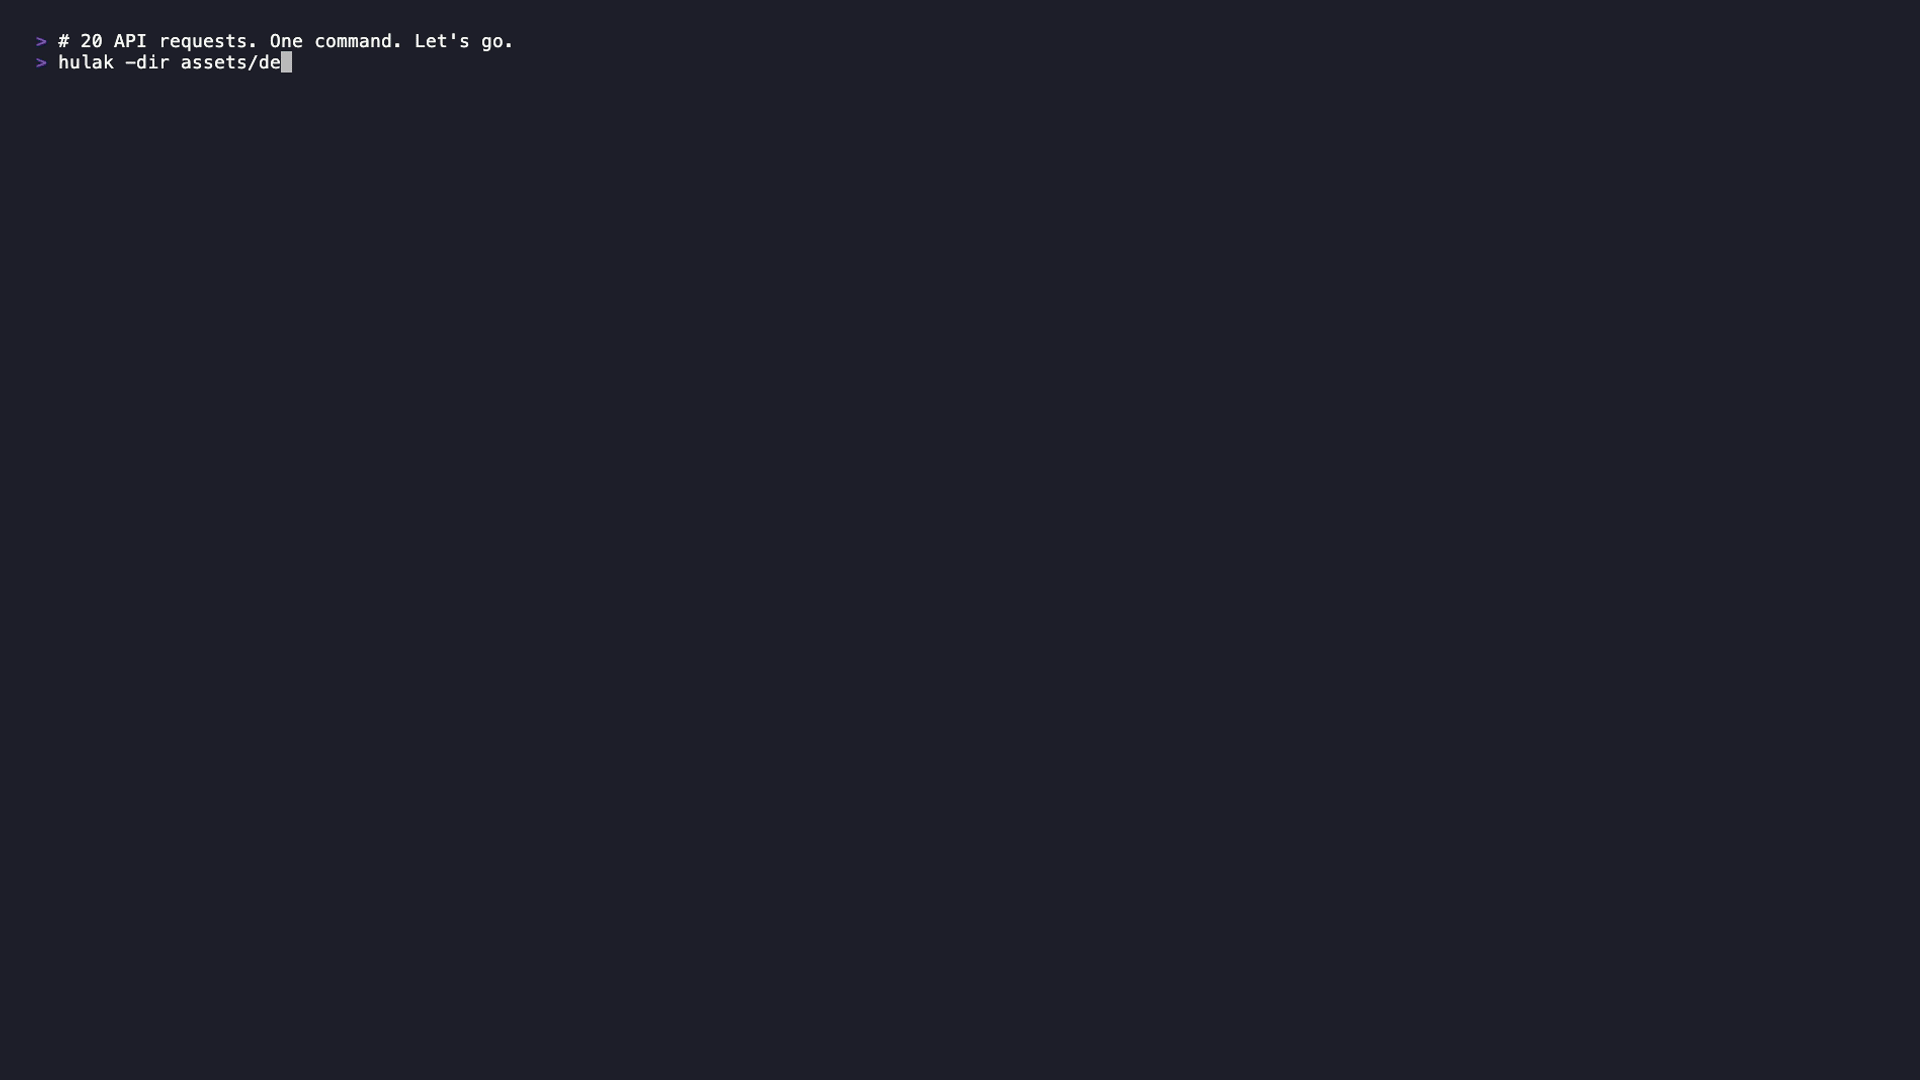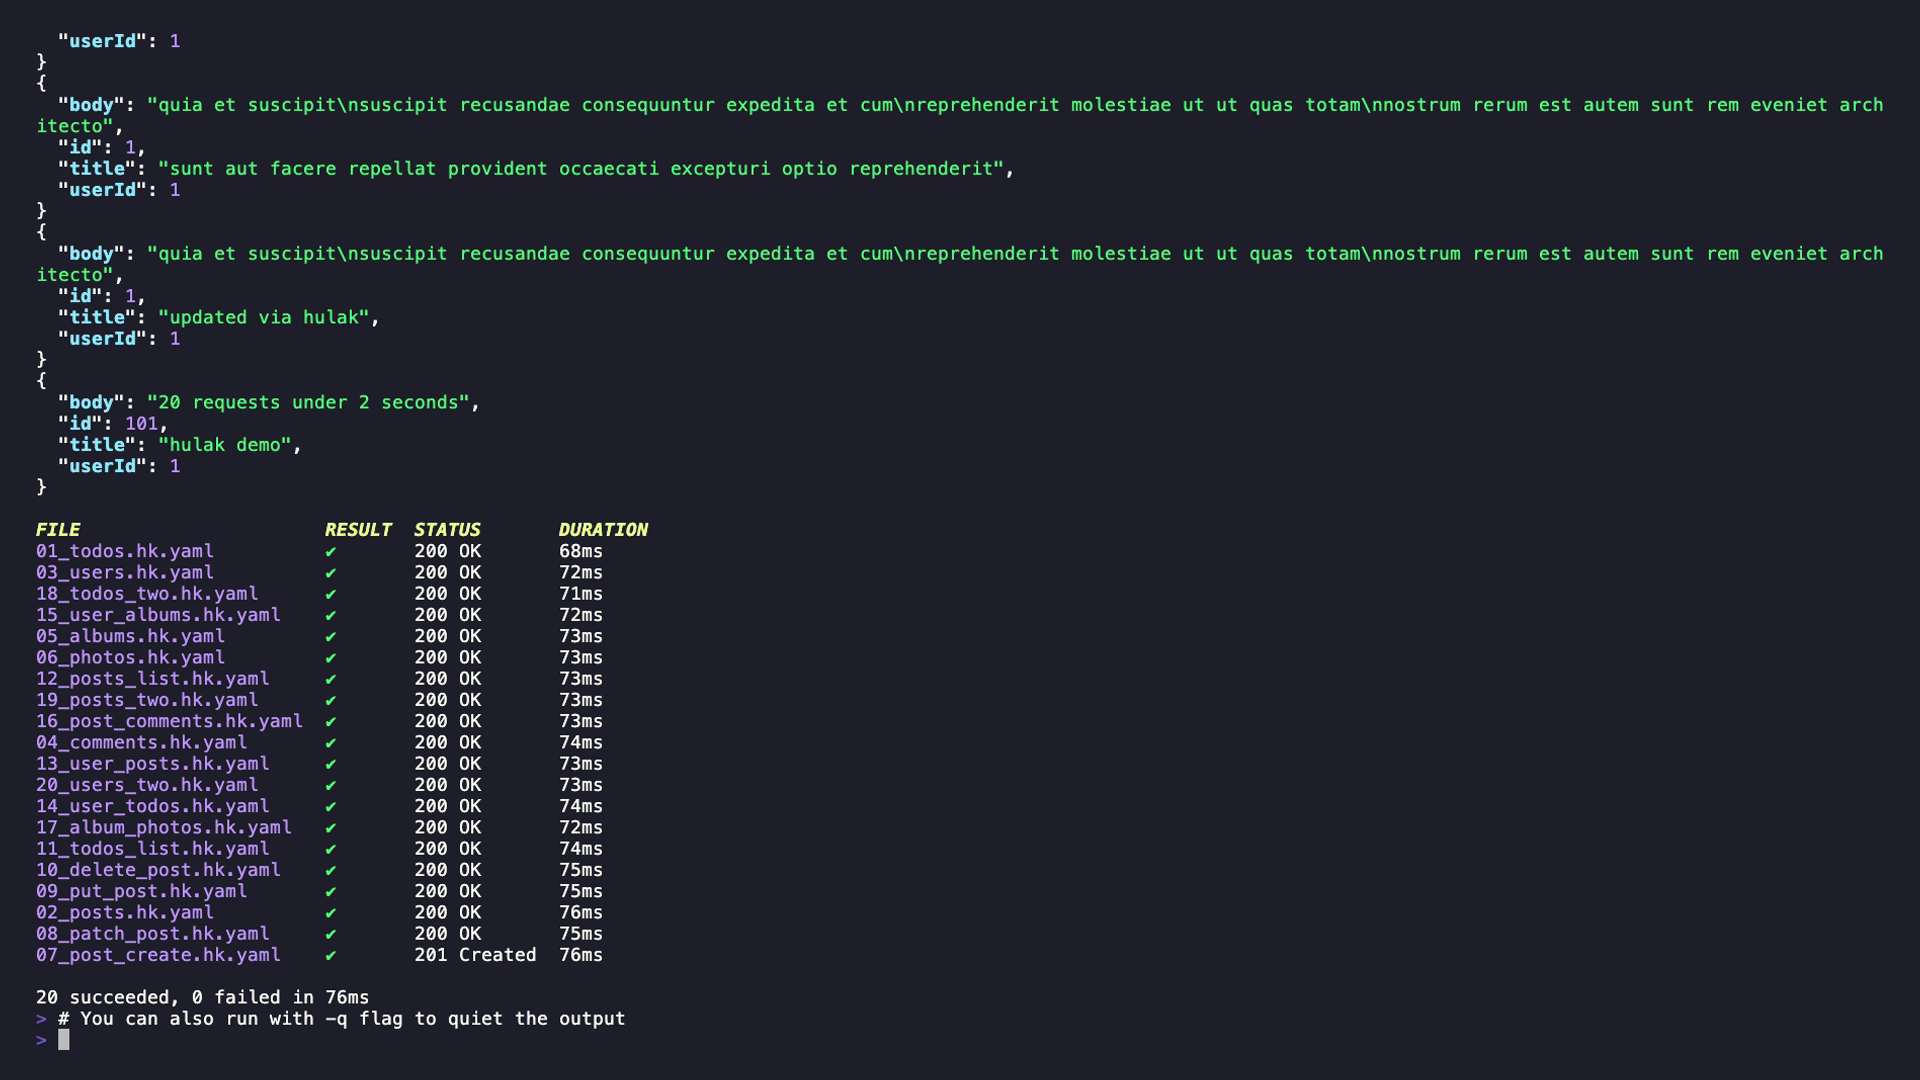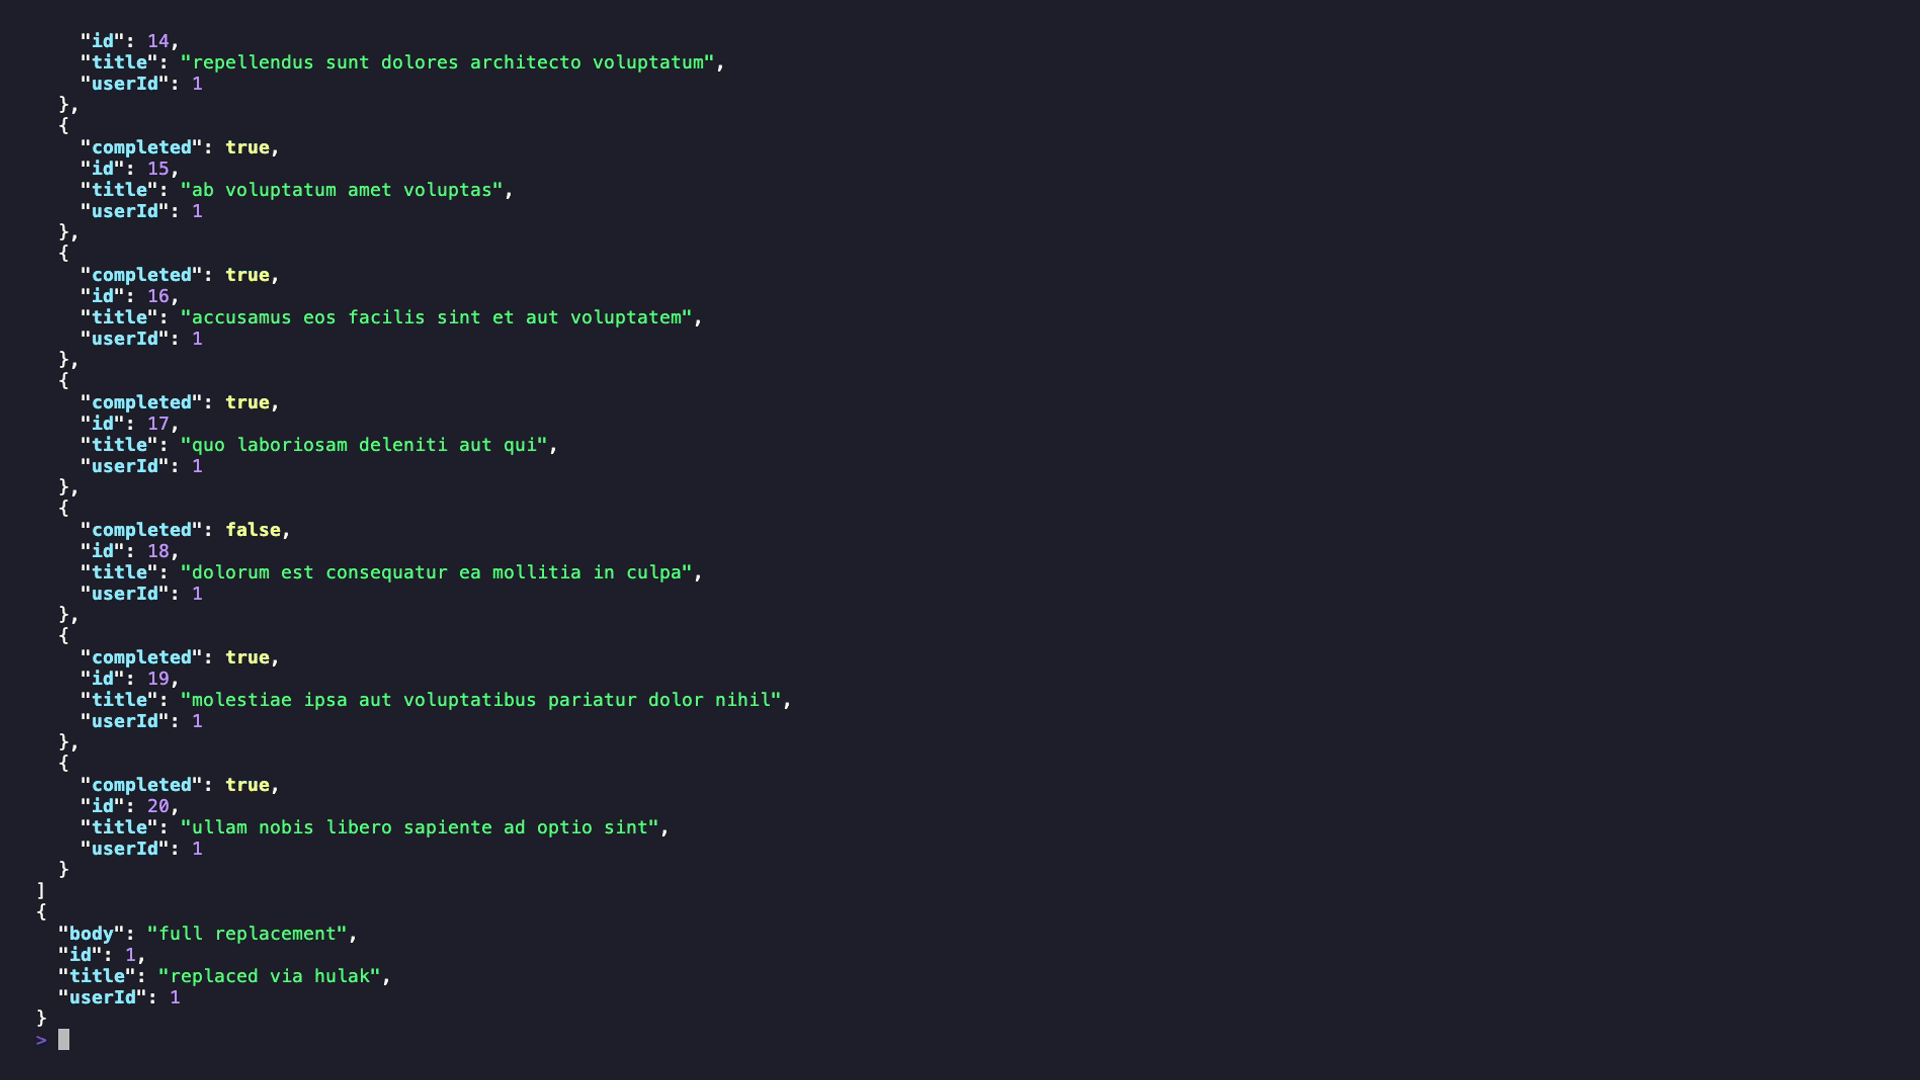
Un client API CLI léger basé sur des fichiers, avec des secrets chiffrés par age, une prise en charge GraphQL native et un serveur MCP intégré pour…

Une extension Burp conçue pour identifier les vulnérabilités d'injection d'arguments.

Outil de test de sécurité automatisé pour Salesforce Experience Cloud qui découvre les applications Aura mal configurées, les enregistrements…

Automated WAF assessment tool that detects firewall vendors, tests 19 attack categories with advanced evasion payloads, and provides color-coded…

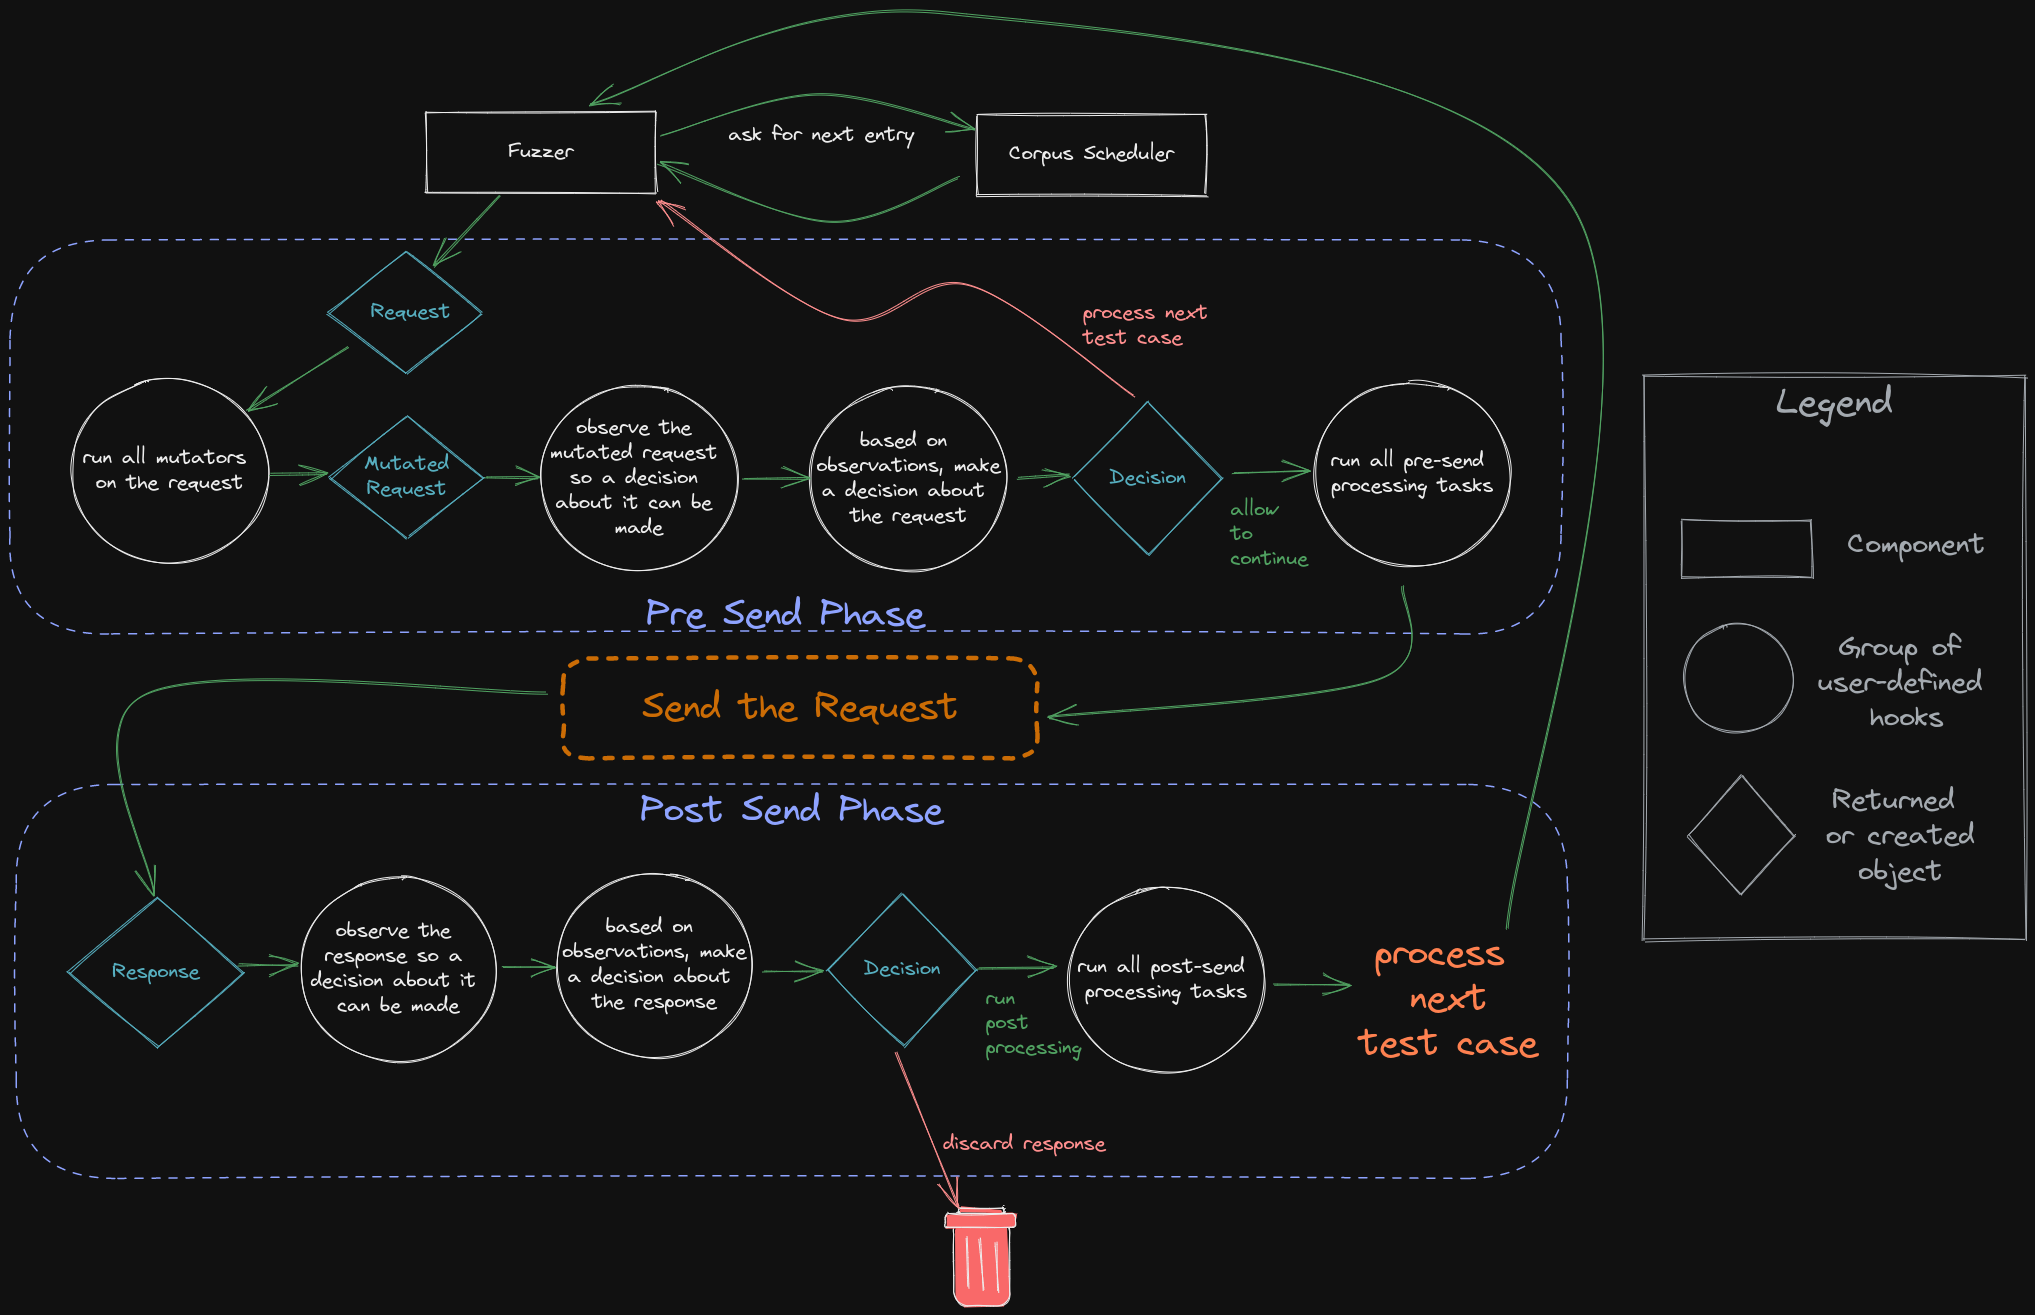
Développez des fuzzers HTTP black-box conscients de la structure en Rust, avec des mutateurs, planificateurs, observateurs, décideurs et processeurs…

FlowAnalyzer est un outil qui aide à tester et analyser les flux OAuth 2.0, y compris OpenID Connect (OIDC).

Interface en ligne de commande Ruby pour l'API REST de Burp Suite

Outil automatisé d'énumération de schémas GraphQL et d'extraction de données qui parcourt les documents d'introspection, reconstruit les requêtes et…

Une plateforme de test ouverte qui sonde les serveurs HTTP/1.1 par rapport aux exigences des RFC 9110/9112, aux vecteurs de contrebande (smuggling)…

Cadre de test de pénétration automatisé pour les API REST avec génération de tests pilotée par OpenAPI, 32 tests de sécurité basés sur OWASP, et…

OWASP Raider : un framework novateur pour manipuler les processus HTTP des sessions persistantes

Tests de régression de sécurité exécutables pour les applications agentiques et les systèmes intégrés à MCP.

SDK Node.js pour capturer et rejouer les appels API effectués vers/depuis votre service

Suite de tests automatisés avec enregistrement et rejeu de trafic en direct

Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…

Outil CLI non officiel d'Acunetix pour le pentesting automatisé et la chasse aux bugs sur de larges périmètres.

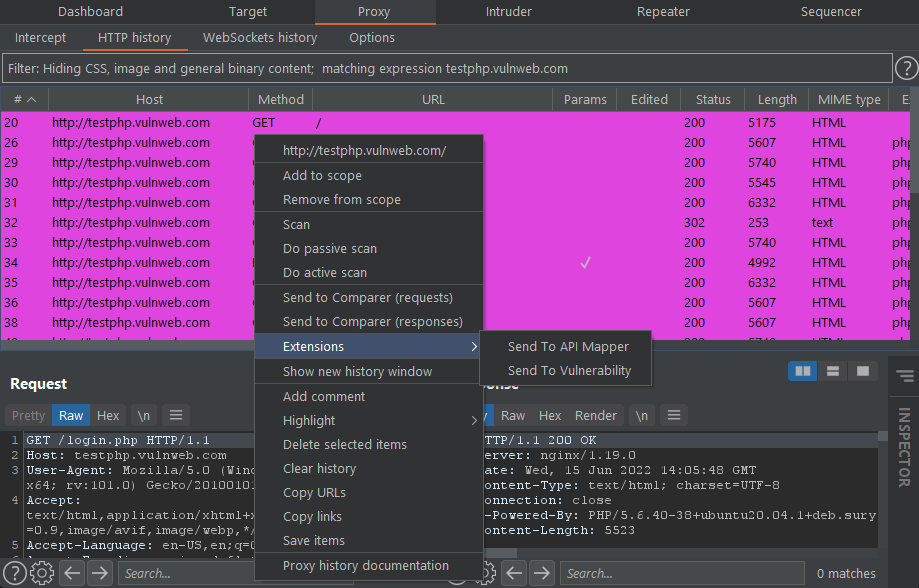
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.