

graphw00f
 dolevf/graphw00f
Outil de fingerprinting de moteur de serveur GraphQL qui envoie des requêtes bénignes et malformées pour identifier la technologie back-end et…
reconnaissanceweb-vulnerability-scannersdynamic-code-analysis+5
884
dolevf/graphw00fOutil de fingerprinting de moteur de serveur GraphQL qui envoie des requêtes bénignes et malformées pour identifier la technologie back-end et…
 papamica/waf-checker
Teste votre WAF avec plus de 160 charges utiles
 projectdiscovery/chaos-client
Client Go pour communiquer avec l'API Chaos DB.
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
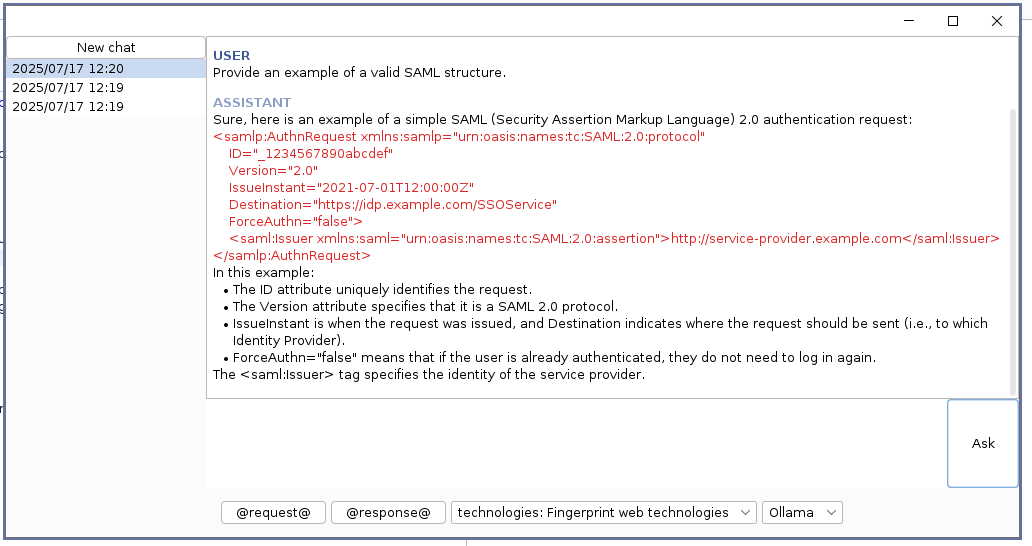 synacktiv/hopla
Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.
 elastic/agent-skills
Compétences Elastic officielles
 keyvaluesoftwaresystems/agent-opfor
Émulation d'adversaire open-source pour agents d'IA et serveurs MCP.
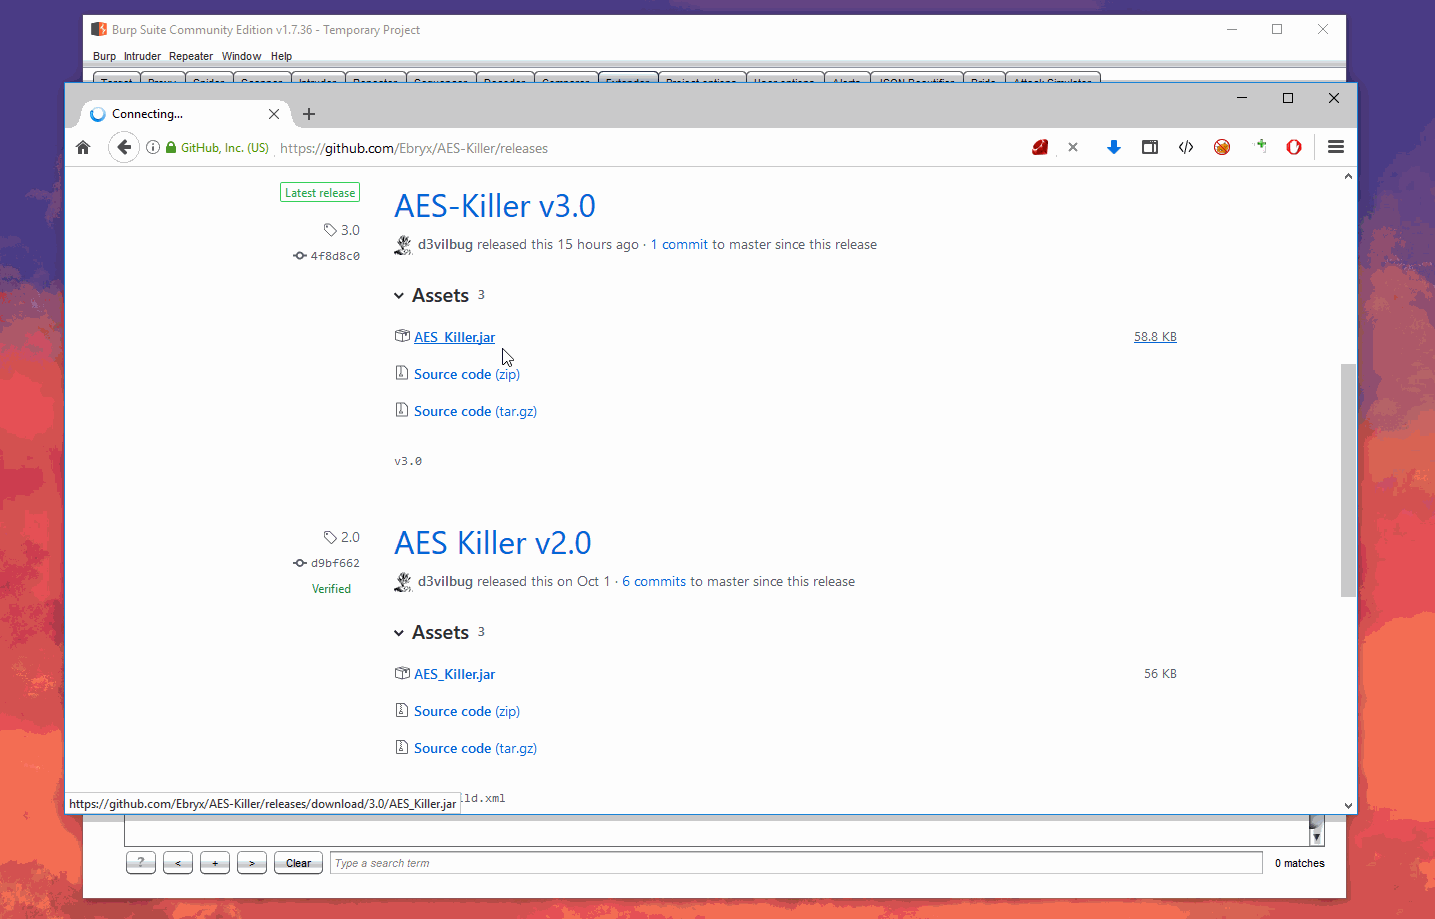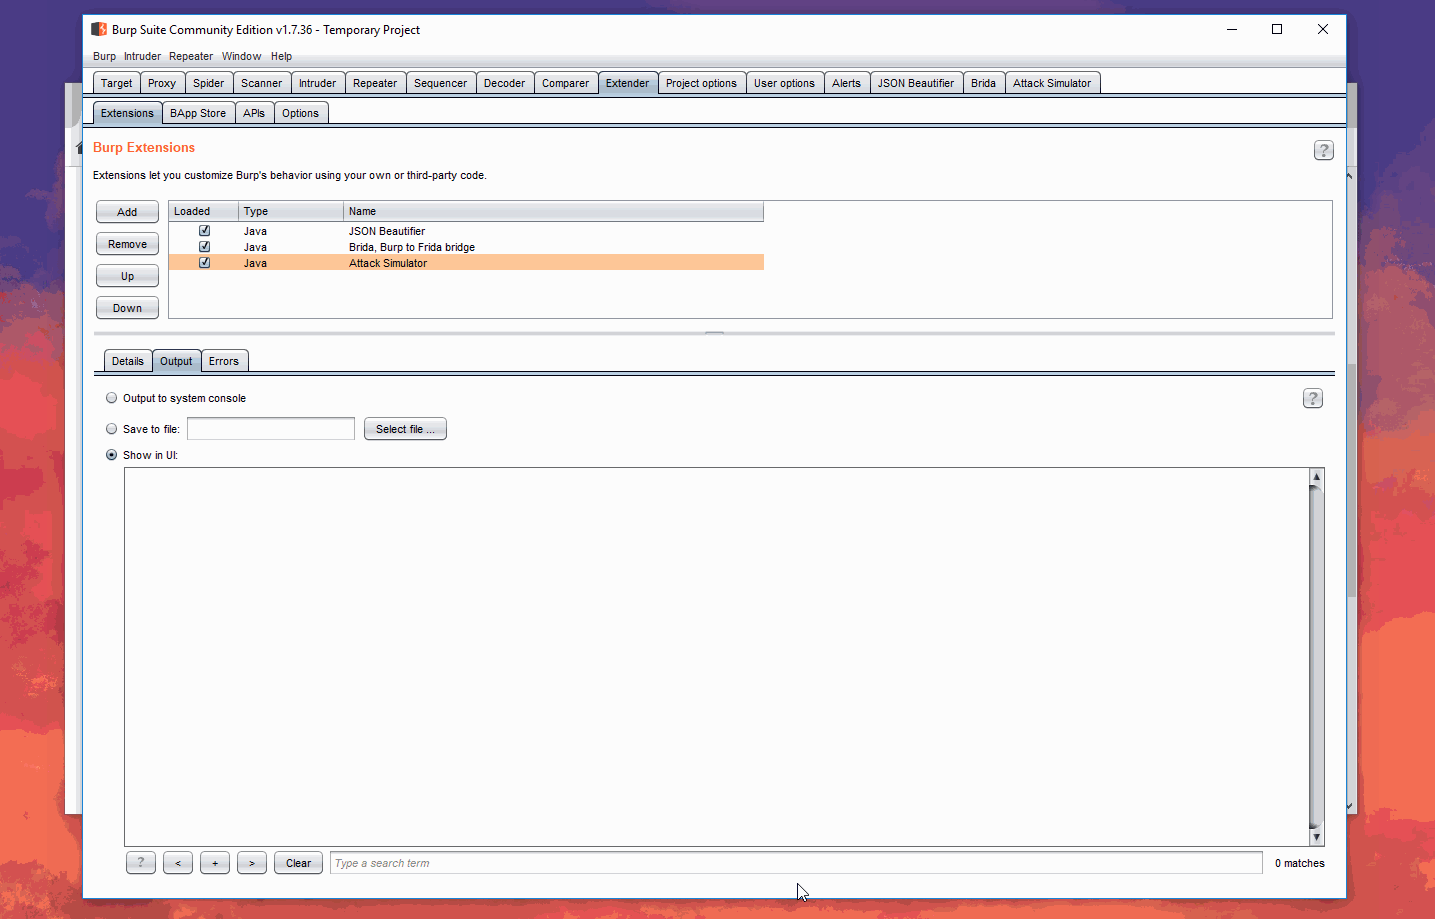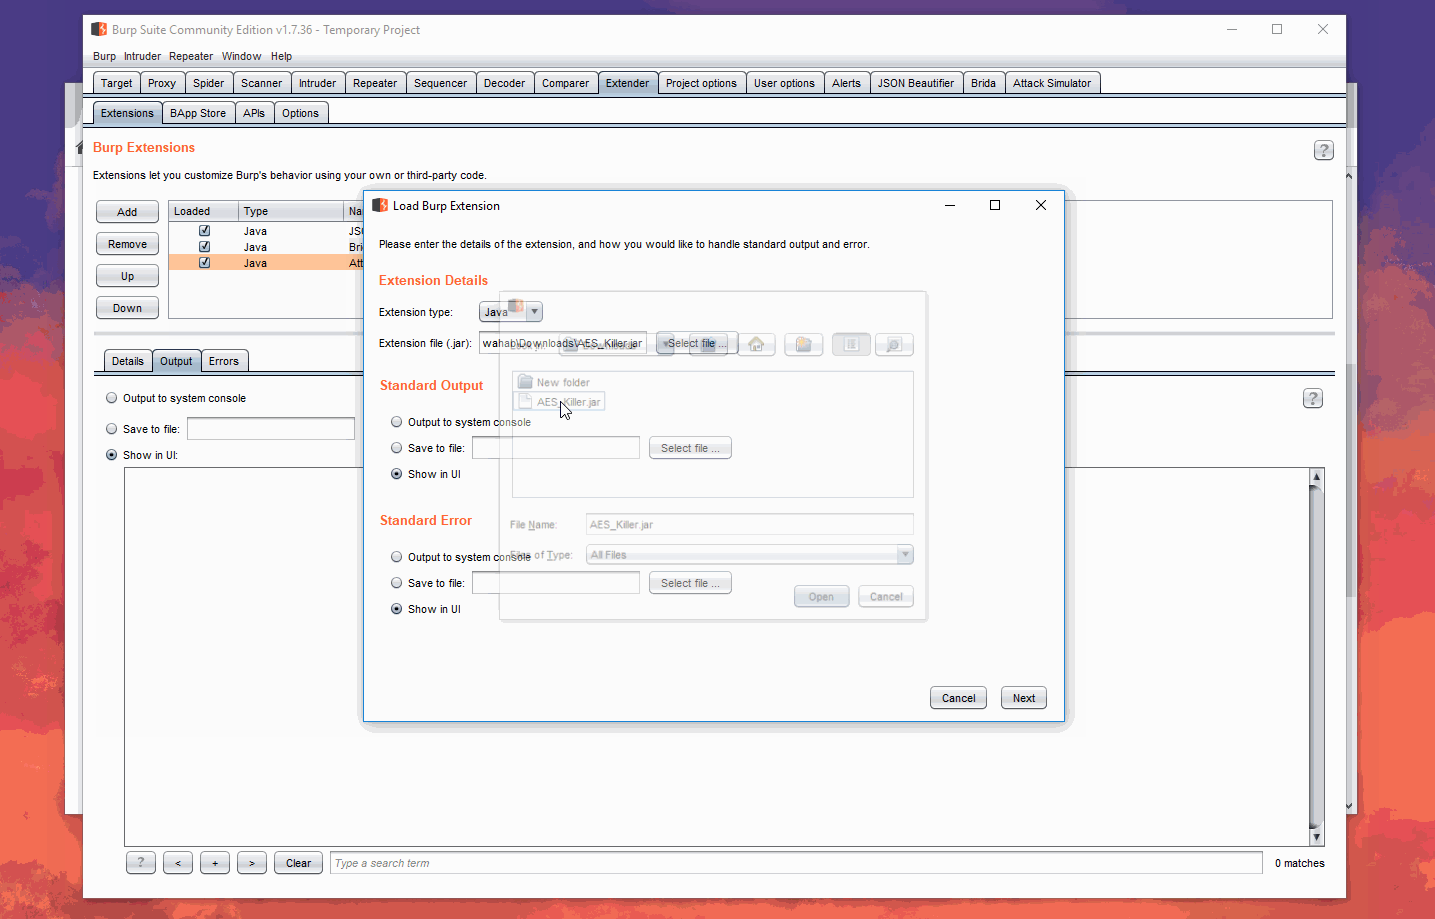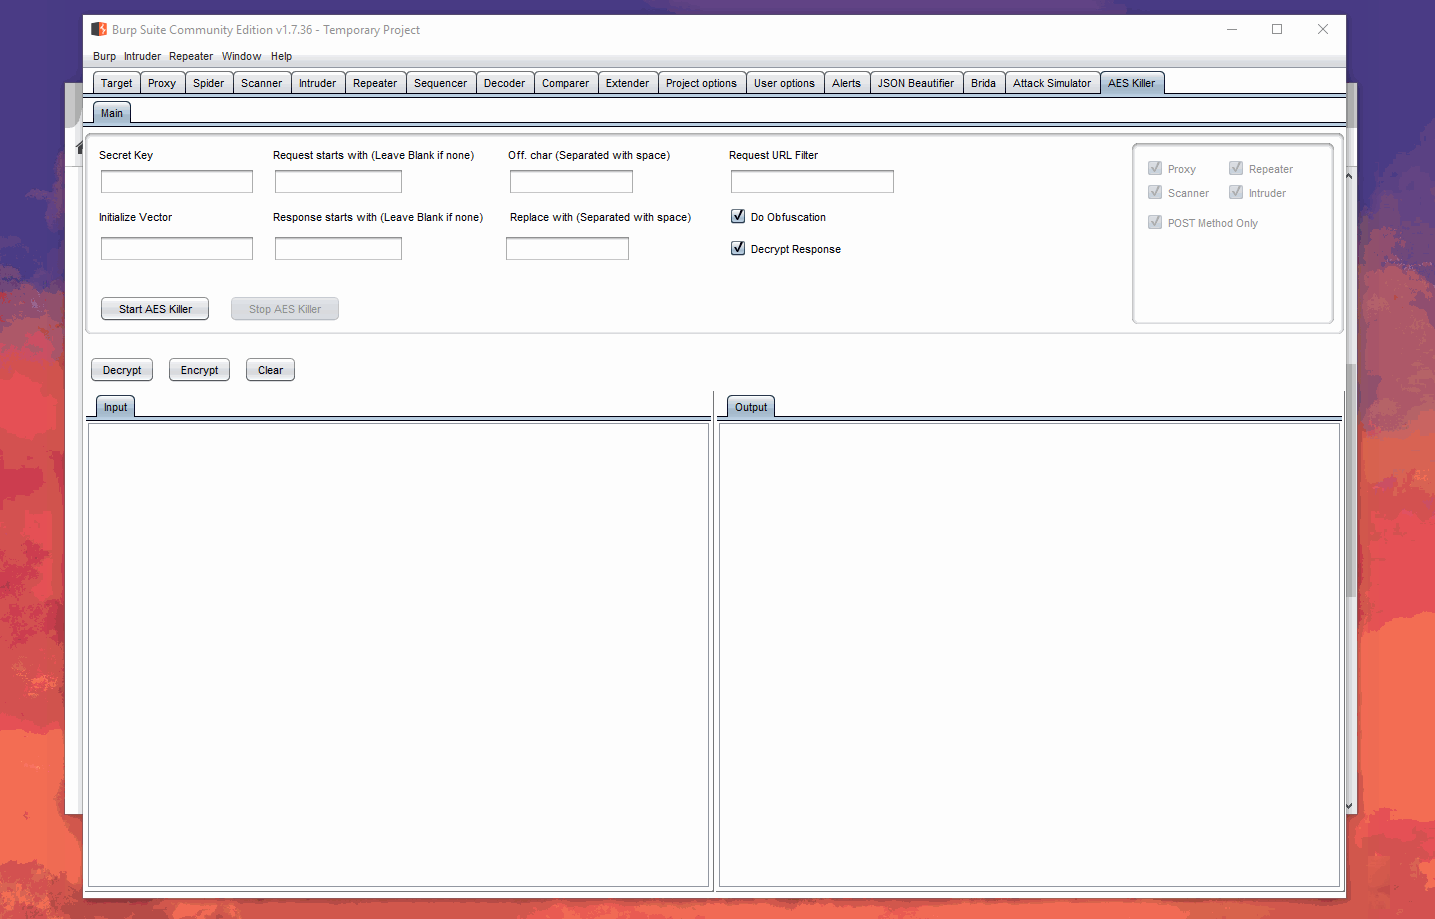 ebryx/aes-killer
Plugin Burp pour déchiffrer le trafic chiffré AES à la volée
 deepseasred/autonessus
Ce script communique avec l'API Nessus pour aider à automatiser les scans. Selon l'option fournie avec le script, vous pouvez lister tous les scans,…
 dolevf/graphql-cop
Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…
 sauravrao637/oproxy
Proxy MITM open-source pour intercepter, inspecter et simuler le trafic réseau.
 rogerorr/nttrace
Un programme de type strace pour l'API 'native' de Windows.
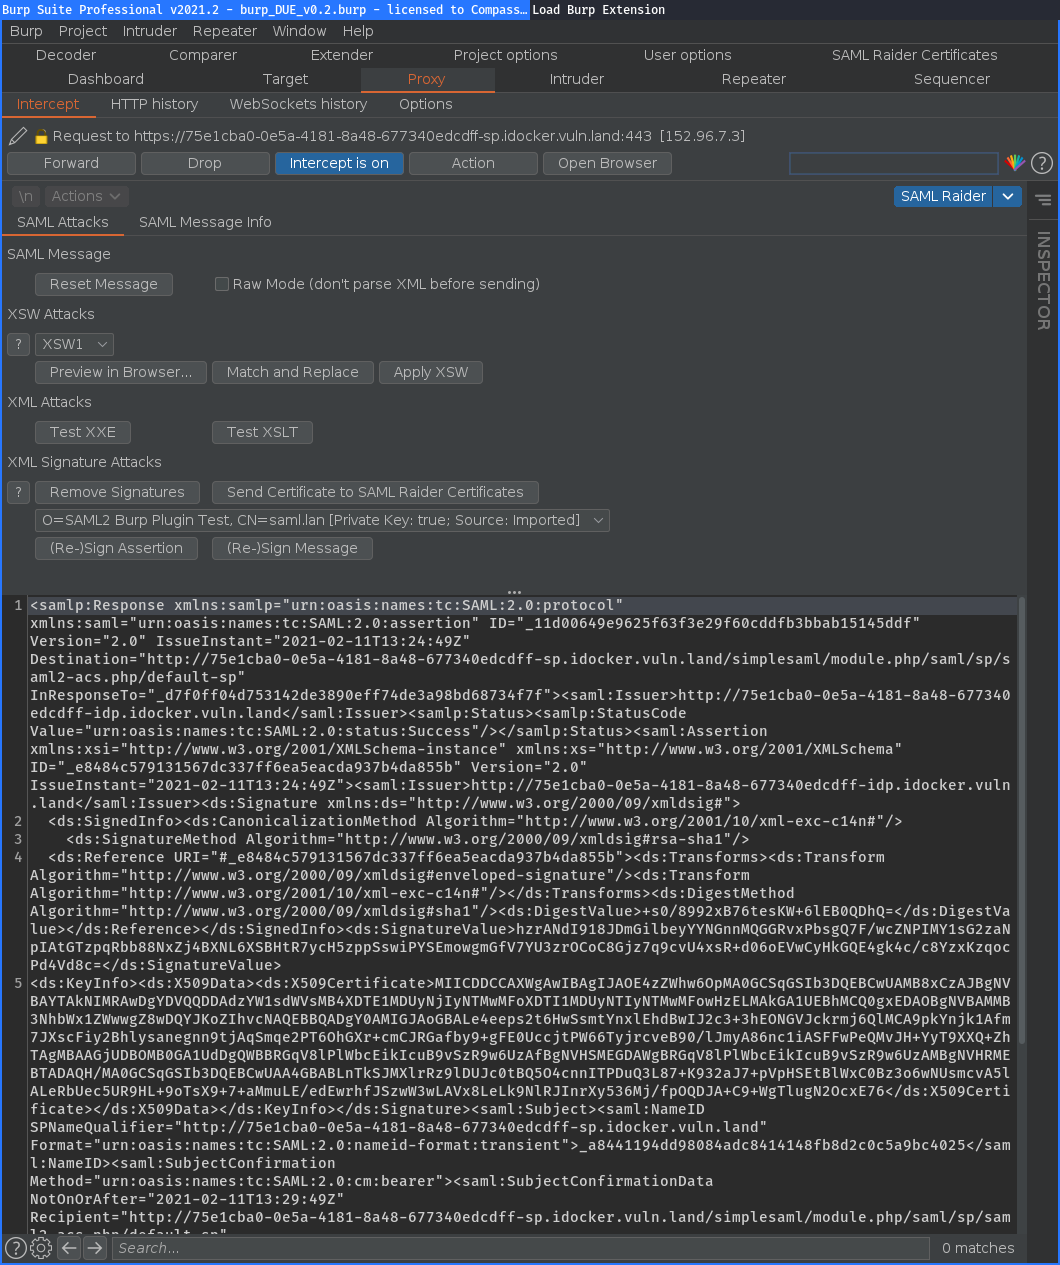 compasssecurity/samlraider
SAML2 Burp Extension
 akha-security/akca
Evidence-oriented DAST scanner in Go that crawls web apps and APIs, then runs adaptive SQLi, XSS, RCE, SSRF, and auth checks with replayable proof.
 kerlenton/mcpsnoop
Wireshark for MCP. A transparent proxy between your AI client and MCP server. Watch every call live in your terminal, fail CI on what it finds,…
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
 teycir/burpapisecuritysuite
Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…
 ethicalhackingplayground/ssrf-king
Extension SSRF pour burp Automatise la détection de SSRF dans toutes les requêtes