
Archived
toxy
 h2non/toxy
Proxy HTTP hackable pour les tests de résilience et les conditions réseau simulées.
vulnerability-analysisweb-proxies-interceptionapi-security-testing+3
2.7k
 google/martian
Martian est une bibliothèque pour construire des proxys HTTP/S personnalisés.
 rapid7/hackazon
Une application web vulnérable moderne
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 vmware-archive/burp-rest-api
API REST/JSON pour l'outil de sécurité Burp Suite.
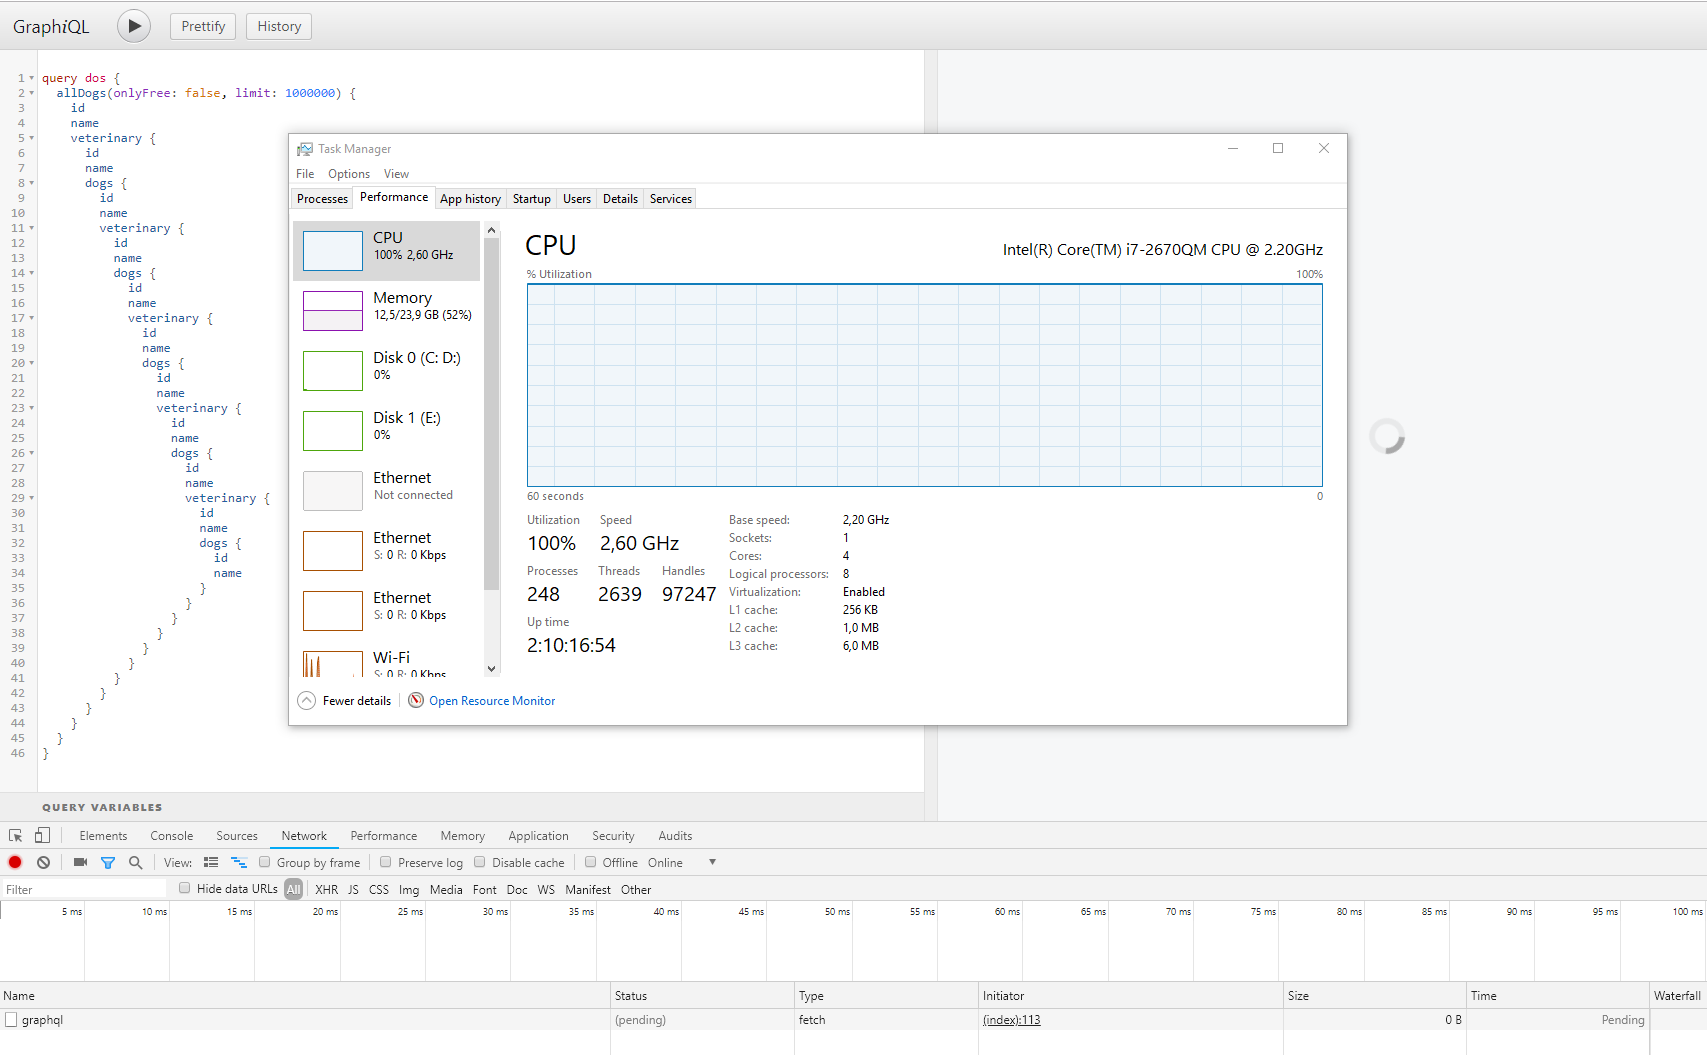 righettod/poc-graphql
Recherche sur GraphQL d'un point de vue AppSec.
 androidhooker/hooker
Hooker est un projet open source pour les analyses dynamiques d'applications Android. Ce projet fournit divers outils et applications qui peuvent…
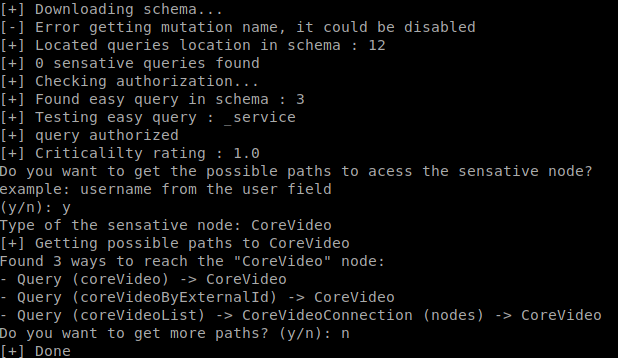 gsmith257-cyber/graphcrawler
GraphQL toolkit automatisé de test de sécurité
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
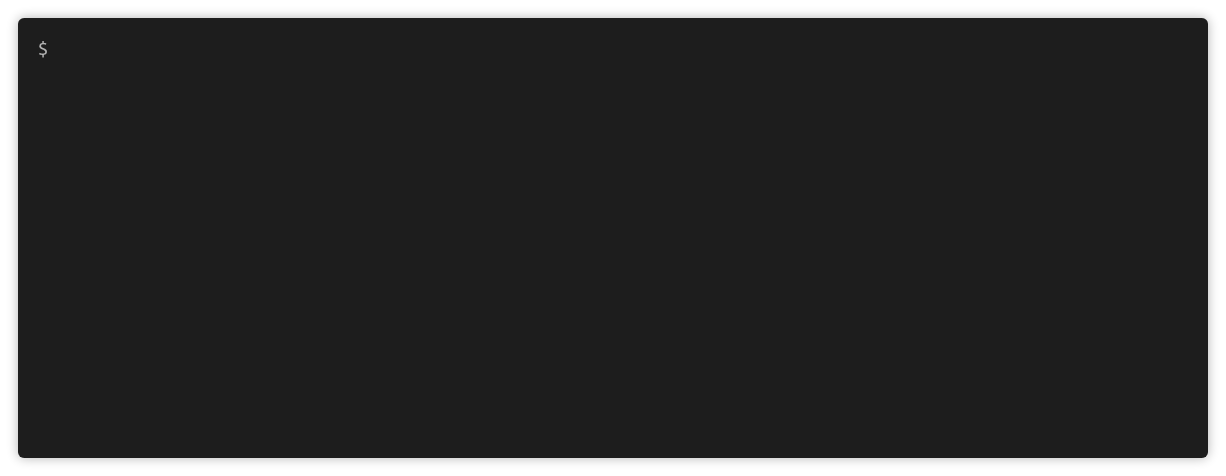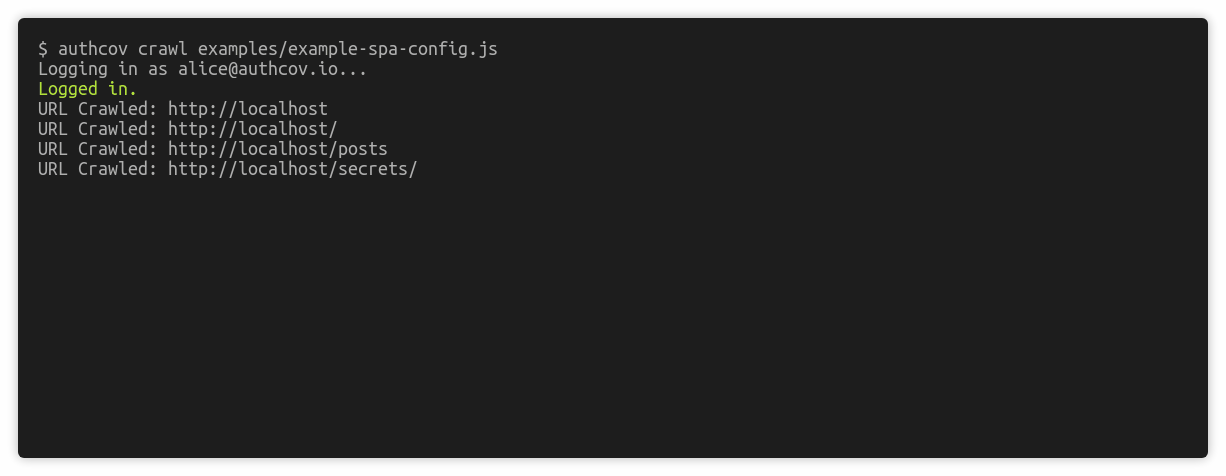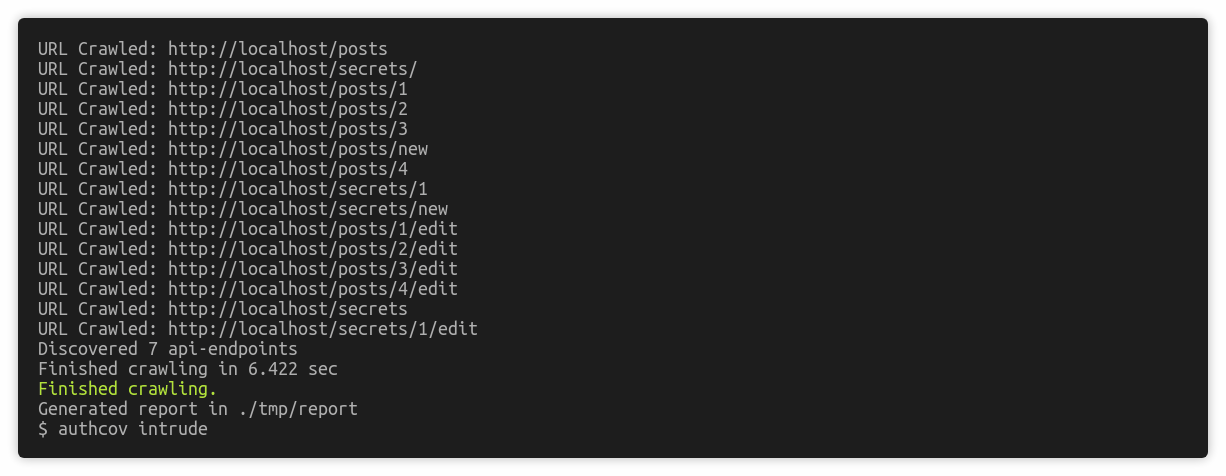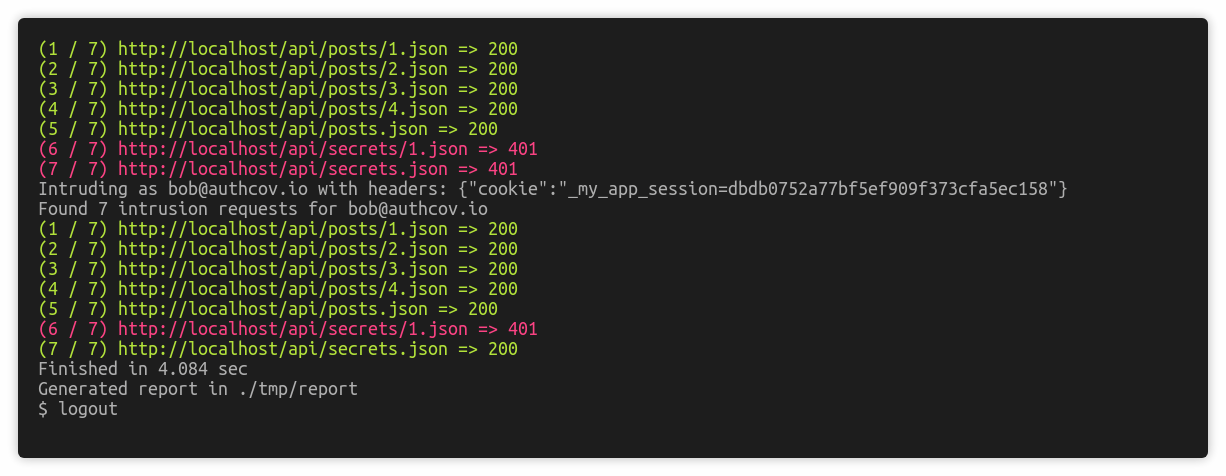 authcov/authcov
Scan de couverture des autorisations d'applications web
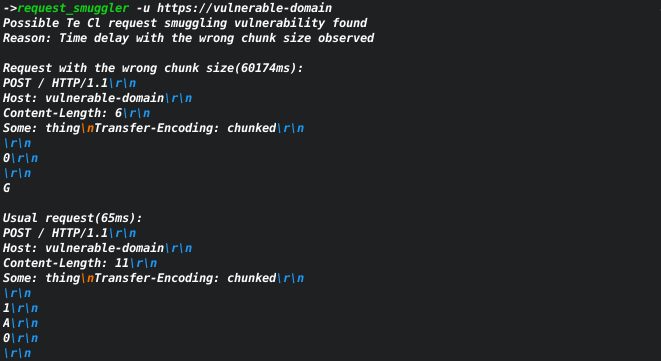 sh1yo/request_smuggler
Scanner de vulnérabilités de contrebande de requêtes HTTP
 digeex/raider
DÉPRÉCIÉ, veuillez utiliser le nouveau dépôt d'OWASP : https://github.com/OWASP/raider
 elmasy-com/columbus-server
Service de découverte de sous-domaines axé API utilisant les logs de Certificate Transparency pour une énumération rapide et passive des…
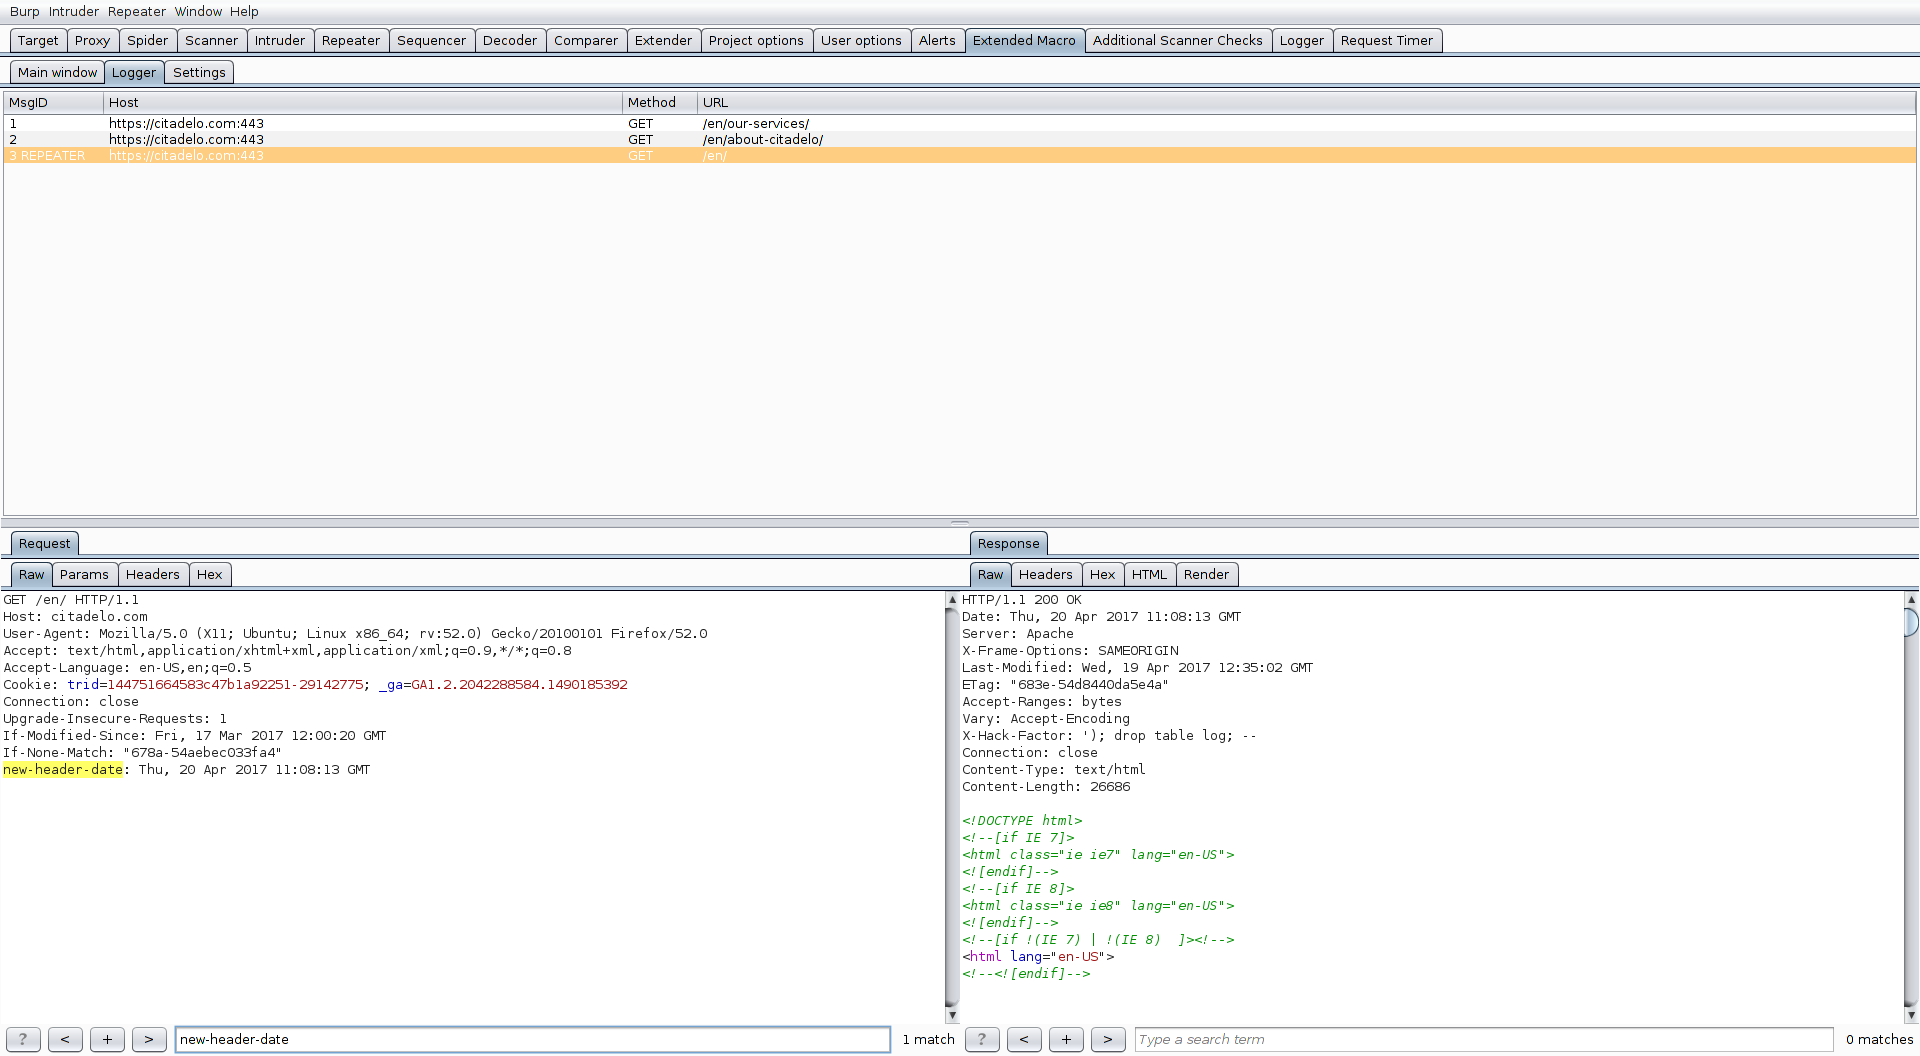 fruh/extendedmacro
ExtendedMacro - Plugin BurpSuite offrant des fonctionnalités de macro étendues
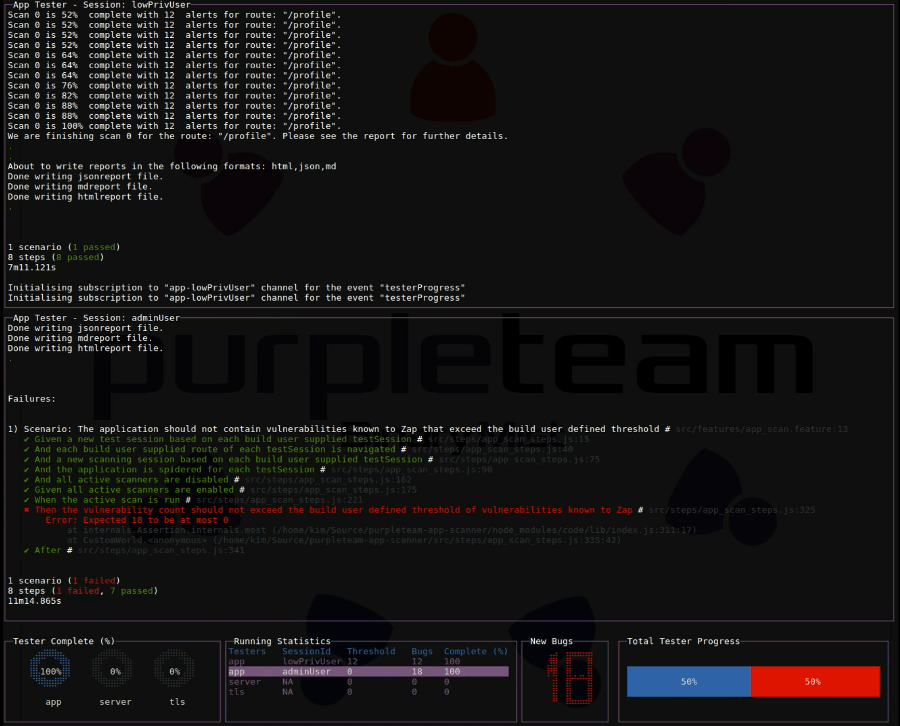
 purpleteam-labs/purpleteam
Composant CLI de purpleteam
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam