
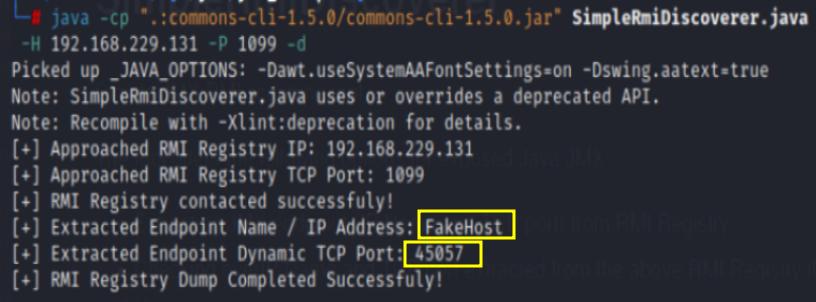
SimpleRmiDiscoverer
 marcin-wolak/simplermidiscoverer
Outil simple de scan JMX RMI
vulnerability-scannersapi-security-testinginformation-gathering+2
4
marcin-wolak/simplermidiscovererOutil simple de scan JMX RMI
 oscerd/cve-2026-48204
Reproducteur pour CVE-2026-48204 : injection d'en-tête gridfs.* dans camel-mongodb-gridfs d'Apache Camel, permettant de remplacer l'opération GridFS…
 razureink/arisu
Scans public code repositories and code snippet platforms to extract and validate AI service API keys with real-time dashboard and multi-format…
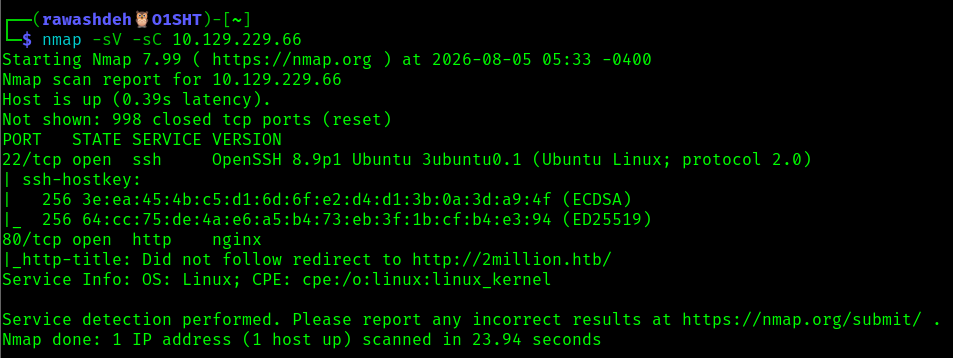 abedallarawashdeh/htb-twomillion-machine
Writeup de la machine TwoMillion de Hack The Box — contournement du JWT/code d'invitation, IDOR, injection de commande et élévation de privilèges via…

 wattocyber/masq
Reconnaissance en direct et audit de posture pour l'infrastructure des agents IA : analyse les configurations MCP, les journaux de session et les API…
 qianlijaingshan/milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…
 csinexus/mcpshield
Correctif de substitution pour la faille non corrigée d'injection de commandes MCP STDIO (famille CVE-2026-30623)
 curtail-inc/hello-regrade-security
Trouvez la vulnérabilité que vos tests n'ont jamais été conçus pour détecter. Une démo ReGrade modélisant CVE-2023-5968 : détectez une fuite de…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
Serveur MCP qui exécute des analyses SAST sur des bases de code locales et renvoie les résultats avec leur sévérité et leurs correctifs, permettant…
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 infobyte/faraday_zap
Extension Zap pour la collaboration dans Faraday
 y-security/ylog4j
PortSwigger Burp Plugin pour Log4j (CVE-2021-44228)
 aquibpro/reconix
Moteur de reconnaissance avancé qui trouve de vrais secrets, les valide en direct et construit des chemins d'exploitation à partir de l'intelligence…
 cropnet/ni8mare
Outil complet de détection de vulnérabilités pour les instances d’automatisation de workflows n8n. Détecte la vulnérabilité critique CVE-2026-21858…
 perufitlife/directus-security
Auditeur de sécurité par sondes actives sans clé pour Directus CMS. Démontre l'exposition des données des rôles publics, l'énumération…
 amnnrth/cve-2025-34291_cors_security_scanner
Un outil léger d'évaluation de la sécurité basé sur Python, conçu pour détecter les dangereuses mauvaises configurations Cross-Origin Resource…
 torxx666/propox
Proxy HTTP/HTTPS haute performance en Rust avec défense active : limitation de débit, accès basé sur la réputation, WAF (anti-bot, anti-injection,…