

Archived
frida-fuzzer
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
dynamic-analysis-sandboxingexploitationapi-security-testing+3
andreafioraldi/frida-fuzzerCe fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 pentestgeek/burpcommander
Interface en ligne de commande Ruby pour l'API REST de Burp Suite
 imperva/automatic-api-attack-tool
L'outil d'attaque API personnalisable d'Imperva prend en entrée une spécification API, génère et exécute des attaques basées sur celle-ci en sortie.
 infobyte/alexafaraday
Exemple de compétence Alexa pour Faraday API
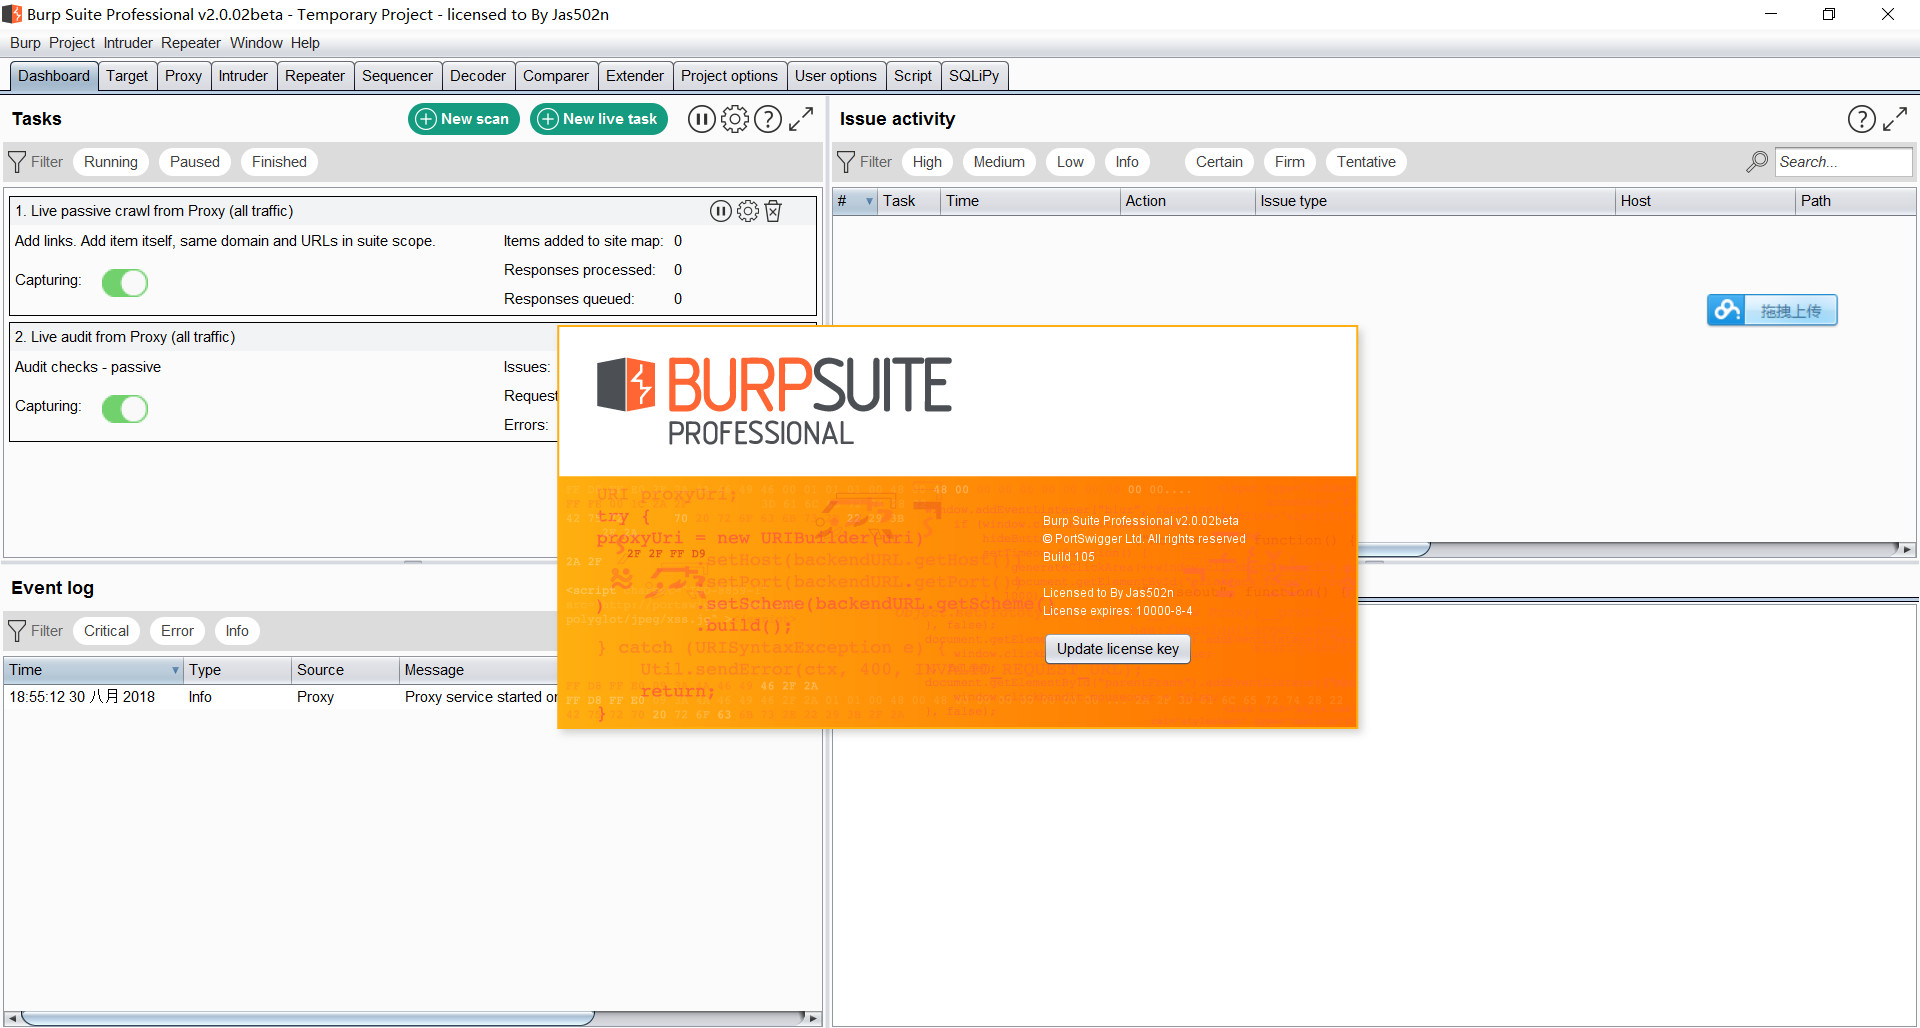 jas502n/burpsuite_pro_v1.7.37
Plateforme complète de test de sécurité d'applications web dotée d'un moteur d'analyse avancé, d'un proxy d'interception et d'une détection…
 openstack-archive/syntribos
Outil de test de sécurité d'API Python du groupe de sécurité OpenStack
 nccgroup/argumentinjectionhammer
Une extension Burp conçue pour identifier les vulnérabilités d'injection d'arguments.
 joanbono/gurp
Burp Commander écrit en Go
 ac-pm/inspeckage
Android Package Inspector - analyse dynamique avec hooks API, lancer des activités non exportées et plus. (Xposed Module)
 osirium/suds
Clone de suds 0.4 + suds-0.4-CVE-2013-2217.patch
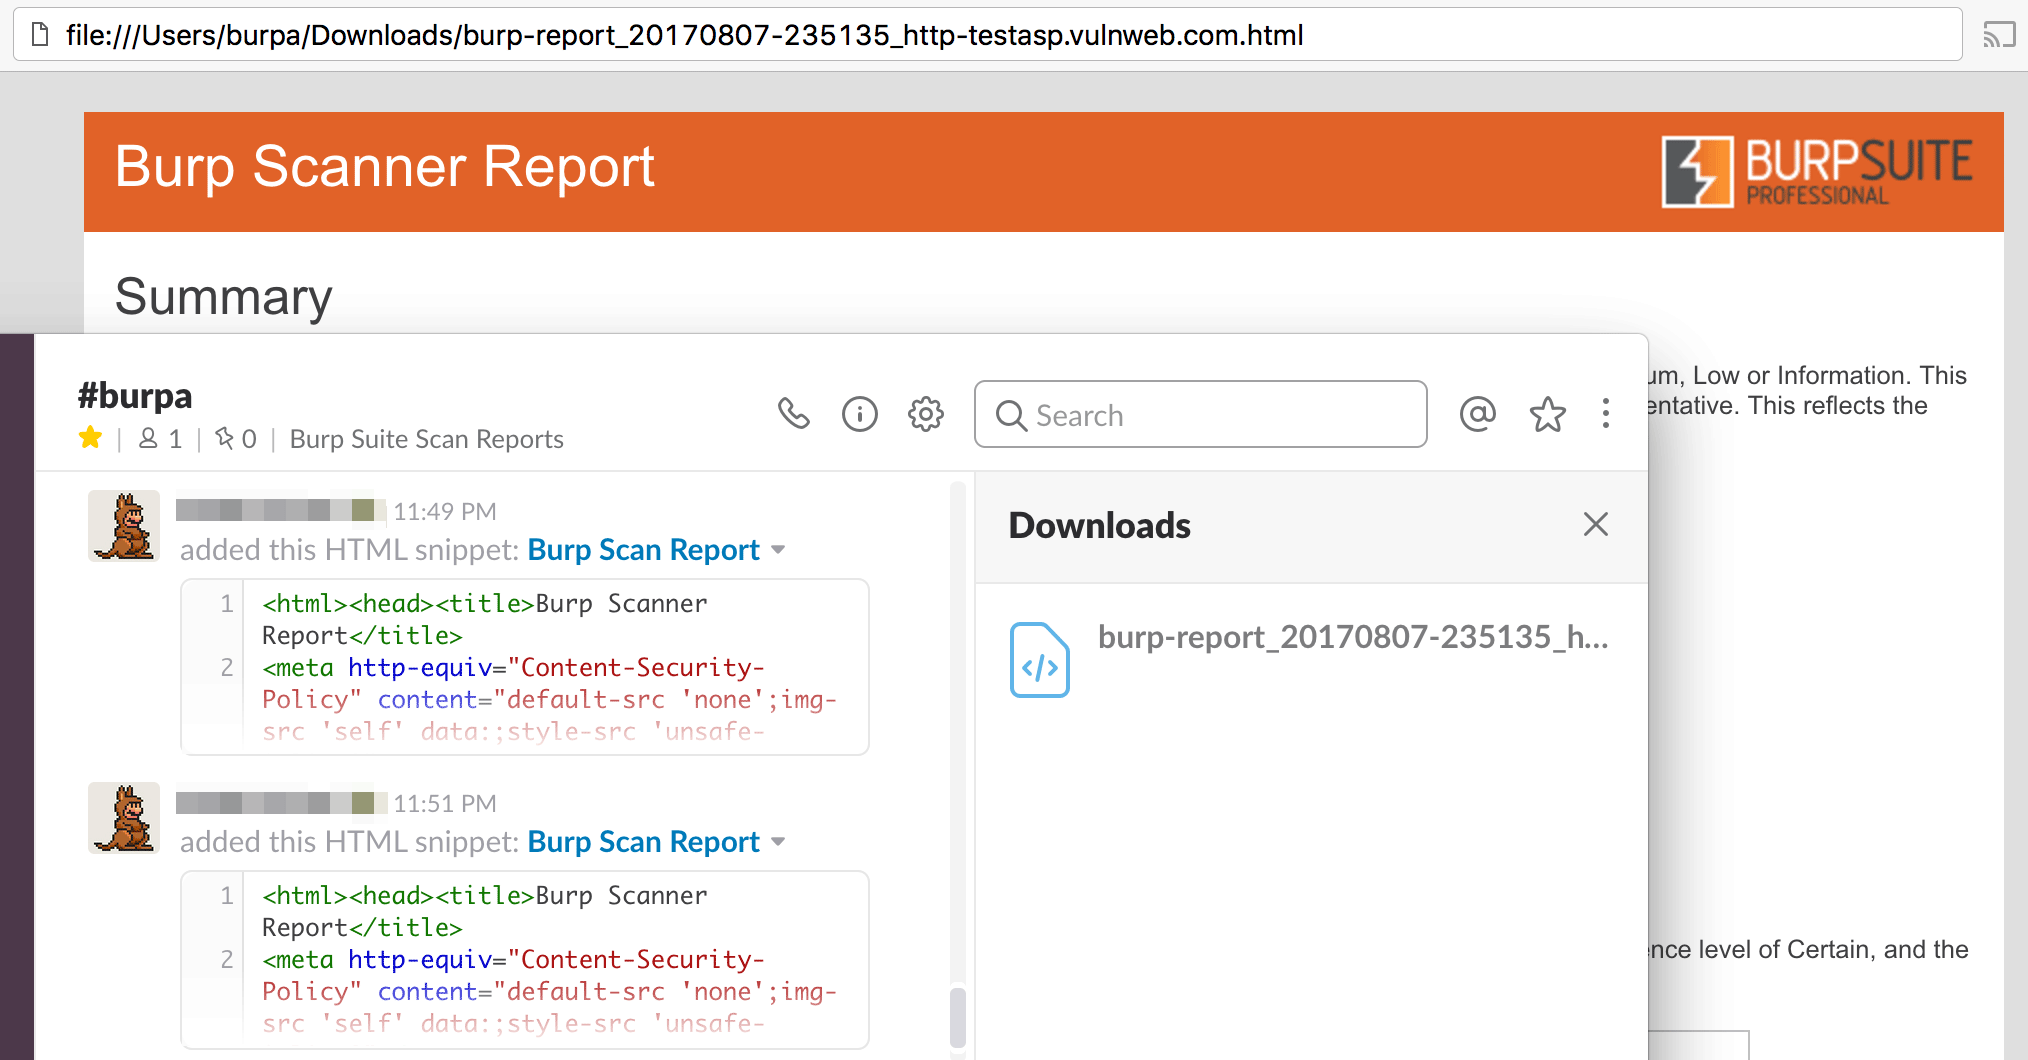 0x4d31/burpa
Burp-Automator : Un outil d'automatisation Burp Suite avec intégration Slack. Il peut être utilisé avec Jenkins et Selenium pour automatiser les…
 deepseasred/autonessus
Ce script communique avec l'API Nessus pour aider à automatiser les scans. Selon l'option fournie avec le script, vous pouvez lister tous les scans,…
 androidhooker/hooker
Hooker est un projet open source pour les analyses dynamiques d'applications Android. Ce projet fournit divers outils et applications qui peuvent…
 subgraph/vega
Subgraph Vega
 nccgroup/amfdser-ngng
Un plugin Burp Extender qui prend des objets AMF désérialisés et les encode en XML à l'aide de la bibliothèque Xtream.
 ajinabraham/oauth-request-crafter
OAuth Request Crafter
 raz0r/burp-radamsa
Extension du fuzzer Radamsa pour Burp Suite