

Moxy
 matank001/moxy
Moxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
reconnaissancevulnerability-scannersdynamic-analysis-sandboxing+9
118
matank001/moxyMoxy est un outil DAST open-source conçu pour les tests de sécurité modernes des applications web. Il offre une interface facile à utiliser avec des…
 perufitlife/directus-security
Auditeur de sécurité par sondes actives sans clé pour Directus CMS. Démontre l'exposition des données des rôles publics, l'énumération…
 dolevf/graphql-cop
Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…
 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 nicholasaleks/crackql
Outil de test d'intrusion GraphQL qui exploite des limites de taux faibles et l'analyse des coûts pour forcer les identifiants par brute-force,…
 owasp/apicheck
Modular DevSecOps toolset pour les tests de sécurité des API REST, conçu pour les développeurs, les administrateurs système et les testeurs…
 torxx666/propox
Proxy HTTP/HTTPS haute performance en Rust avec défense active : limitation de débit, accès basé sur la réputation, WAF (anti-bot, anti-injection,…
 razureink/arisu
Scanne les dépôts de code publics et les plateformes d'extraits de code pour extraire et valider les clés API des services d'IA, avec un tableau de…
 shaniidev/bug-reaper
Web2 bug bounty Compétence d'agent — fondé sur des preuves, pas de bruit IA. Couvre 18 classes de vulnérabilités à travers HackerOne, Bugcrowd,…
 microsoft/restler-fuzzer
RESTler est le premier outil de fuzzing d'API REST stateful pour tester automatiquement les services cloud via leurs API REST et trouver des bugs de…
 0x4d31/burpa
Burp-Automator : Un outil d'automatisation Burp Suite avec intégration Slack. Il peut être utilisé avec Jenkins et Selenium pour automatiser les…
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
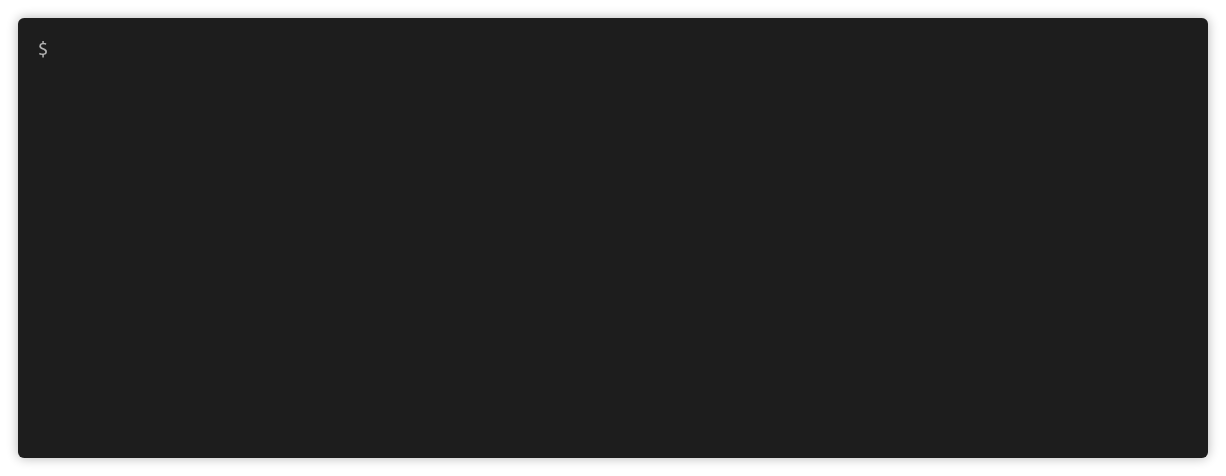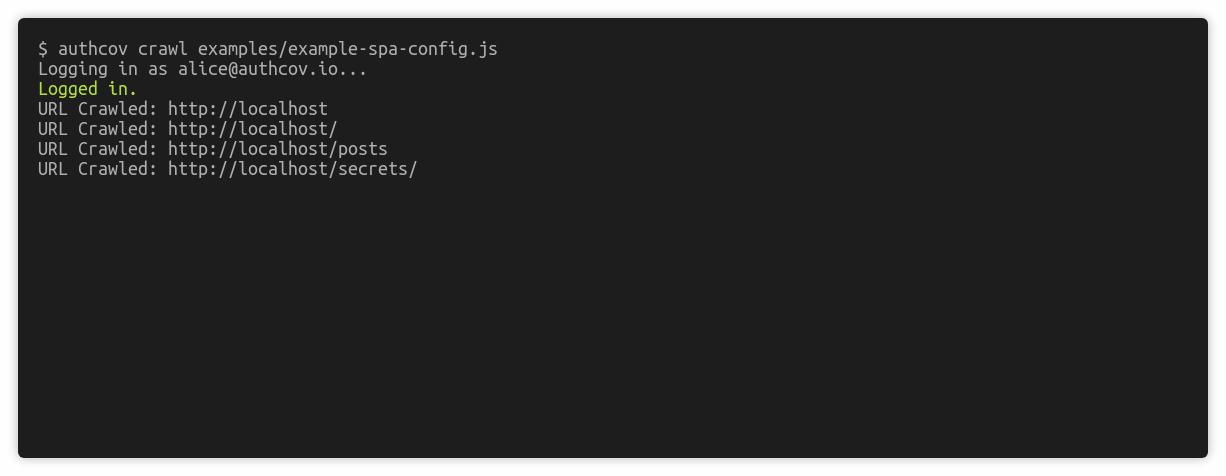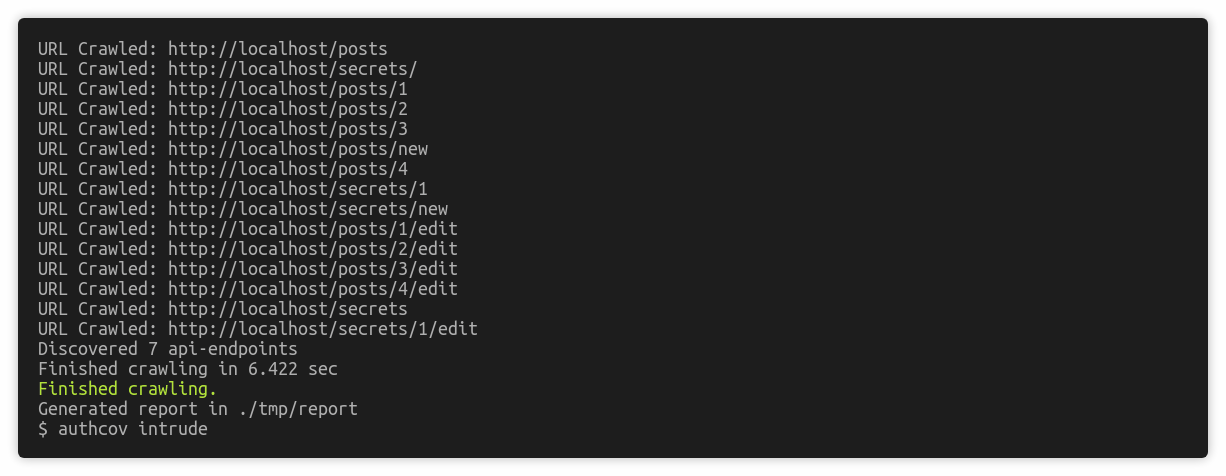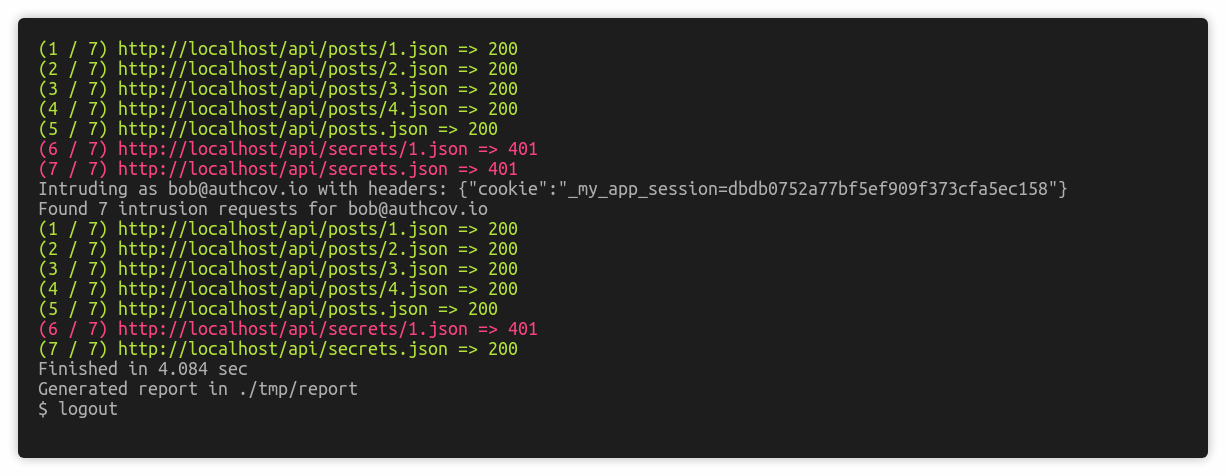 authcov/authcov
Scan de couverture des autorisations d'applications web
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 ac-pm/inspeckage
Android Package Inspector - analyse dynamique avec hooks API, lancer des activités non exportées et plus. (Xposed Module)
 knavesec/credmaster
Outil de pulvérisation de mots de passe CredKing remanié et amélioré, utilise les API FireProx pour faire pivoter les adresses IP, rester anonyme et…
 owasp/dvsa
une application serverless sacrément vulnérable
 use-tusk/tusk-cli
Suite de tests automatisés avec enregistrement et rejeu de trafic en direct