
kiterunner
 assetnote/kiterunner
Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
reconnaissanceweb-vulnerability-scannersdynamic-code-analysis+5
3.2k
assetnote/kiterunnerOutil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…
 wallarm/gotestwaf
Un projet open-source en Golang pour évaluer différents outils de sécurité API et WAF pour la logique de détection et les contournements.
 elastic/agent-skills
Compétences Elastic officielles
 owasp/crapi
API de microservices volontairement vulnérable conçue pour une formation pratique aux risques de l'OWASP API Security Top 10, avec des défis intégrés…
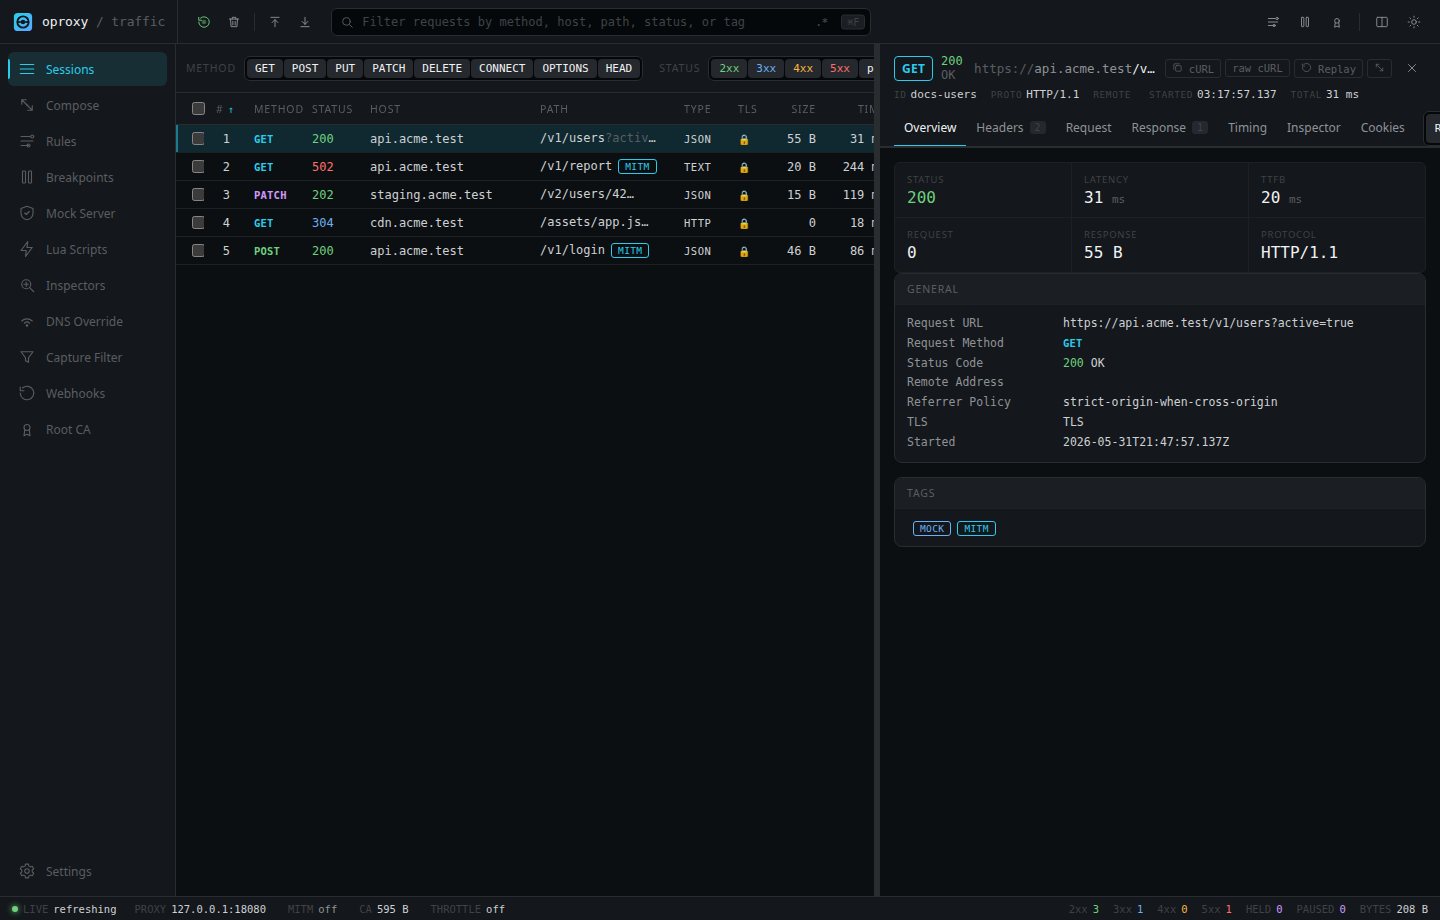 sauravrao637/oproxy
Proxy MITM open-source pour intercepter, inspecter et simuler le trafic réseau.
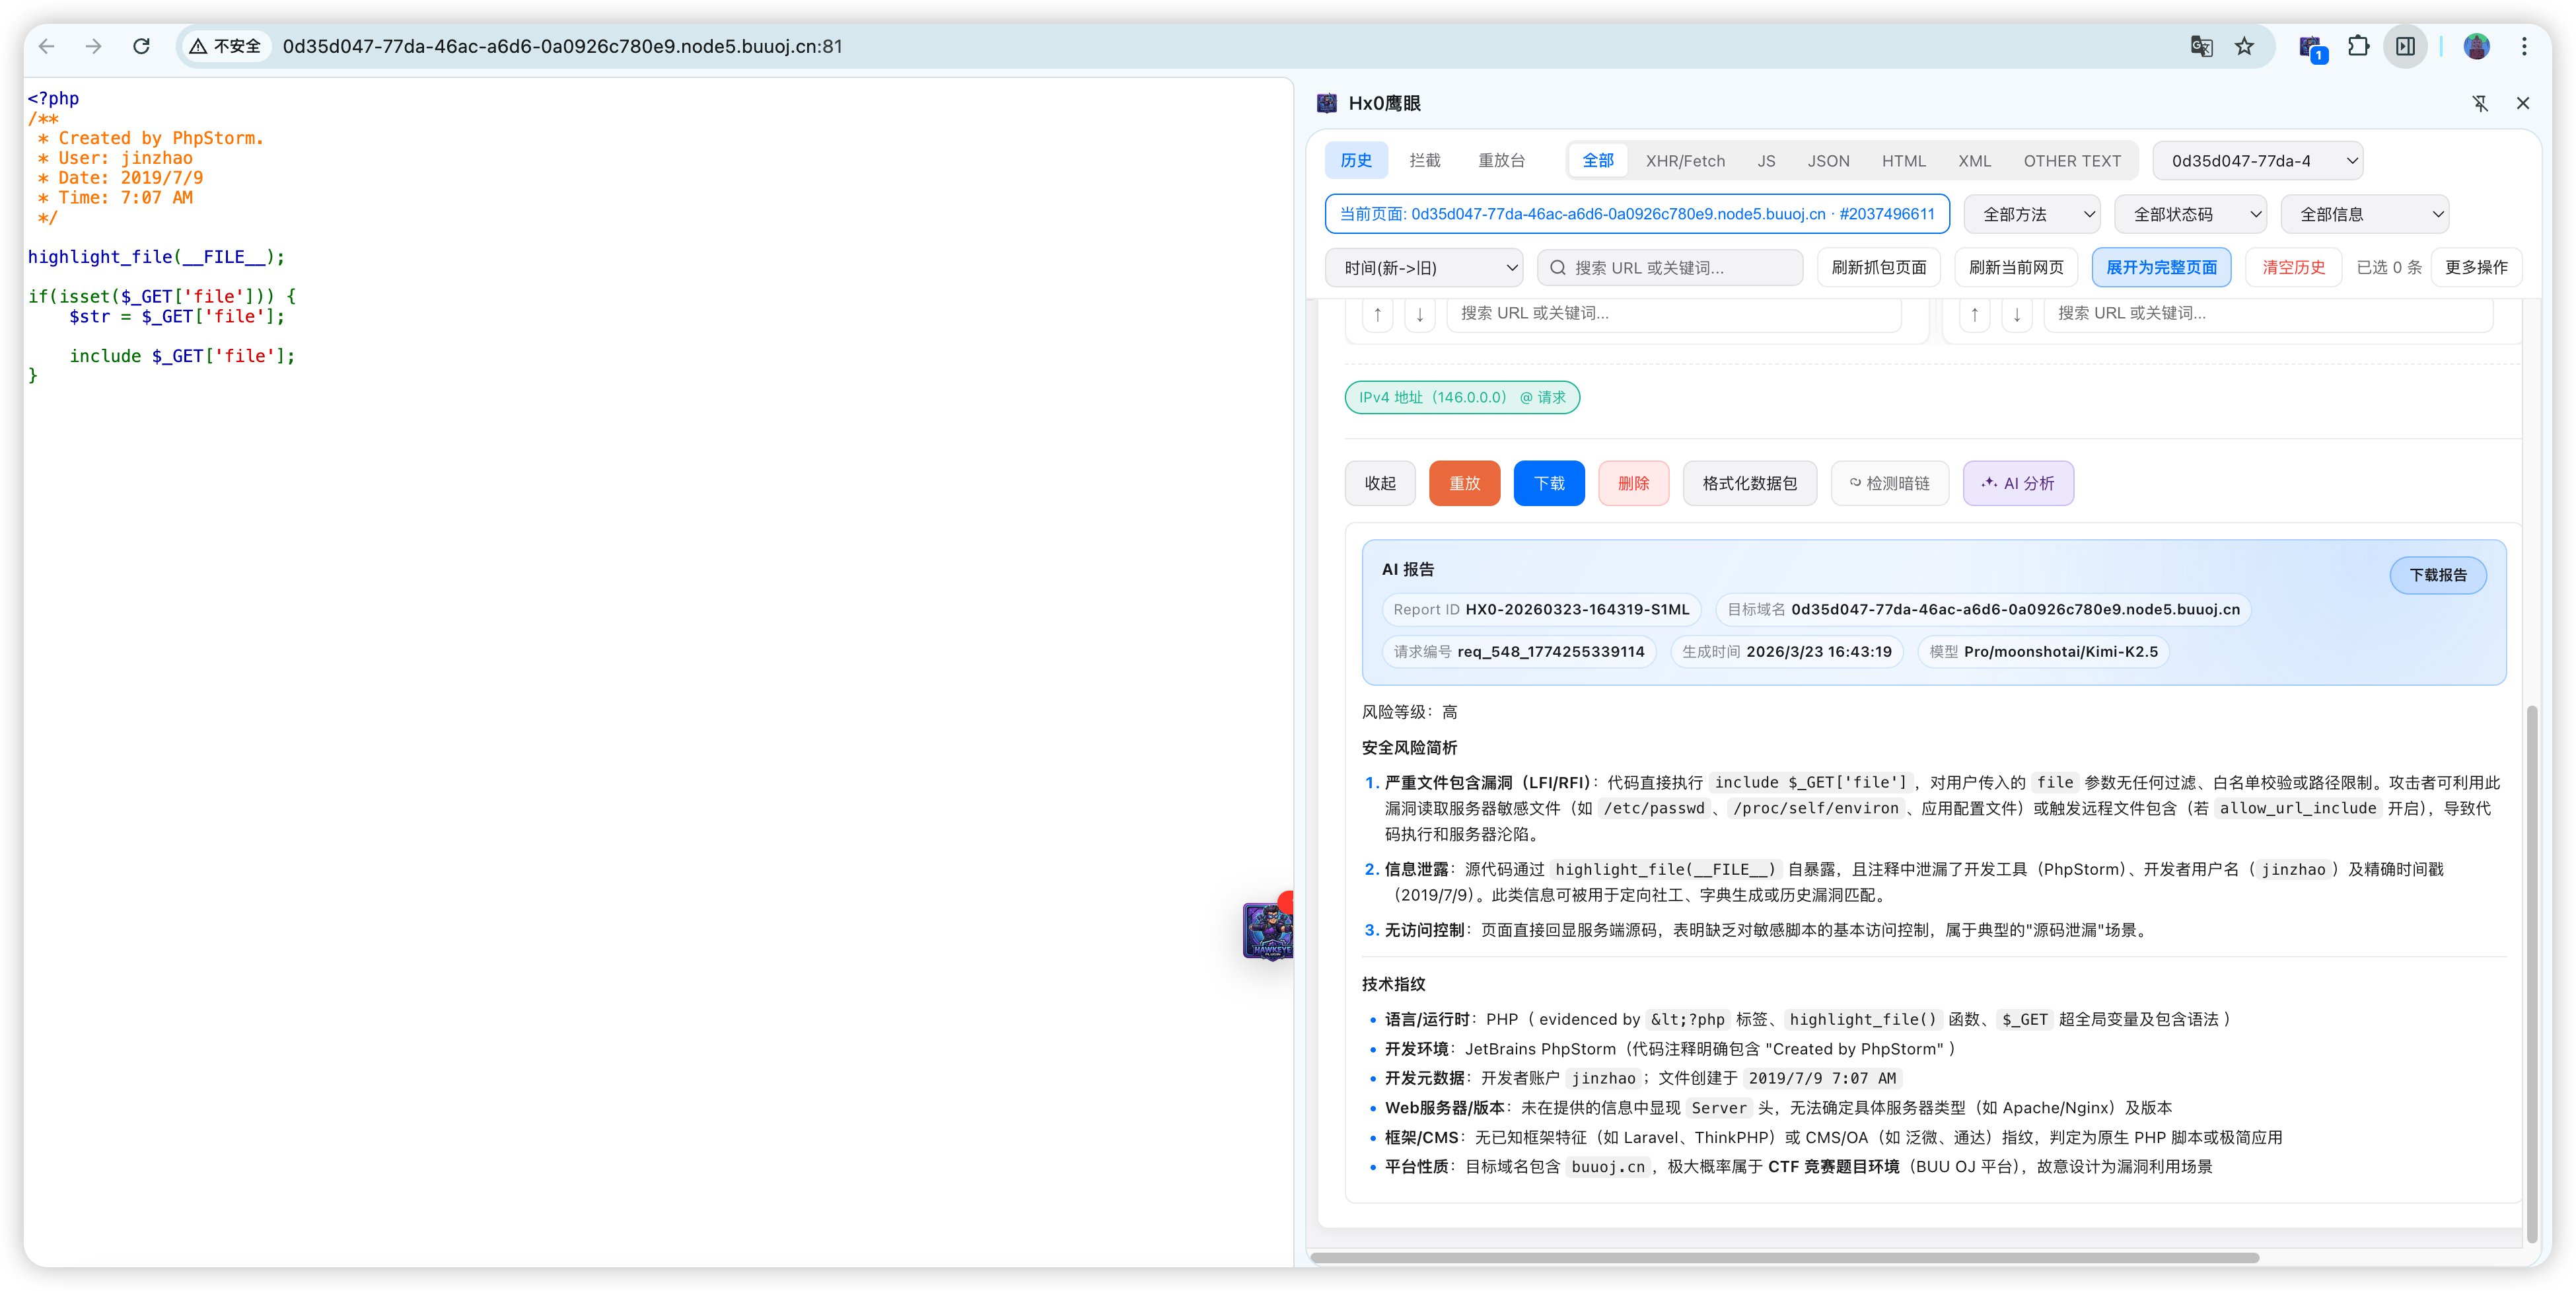 asaotomo/hx0-hawkeye
一个轻量级浏览器抓包与安全分析扩展,在浏览器侧边栏中即可完成抓包、拦截、修改、重放、规则检测与AI辅助分析的完整工作流。(A lightweight browser extension for traffic capture and security analysis, enabling…
 assetnote/batchql
Script d'audit de sécurité GraphQL avec un accent sur la réalisation de requêtes et mutations GraphQL par lots.
 bishopfox/sj
Un outil d'audit des endpoints définis dans des fichiers de définition Swagger/OpenAPI exposés.
 0xsteph/pentest-ai
Pentester IA open source qui prouve chaque découverte. Des oracles machine réexécutent chaque exploit ; les bugs vérifiés livrent une capsule de…
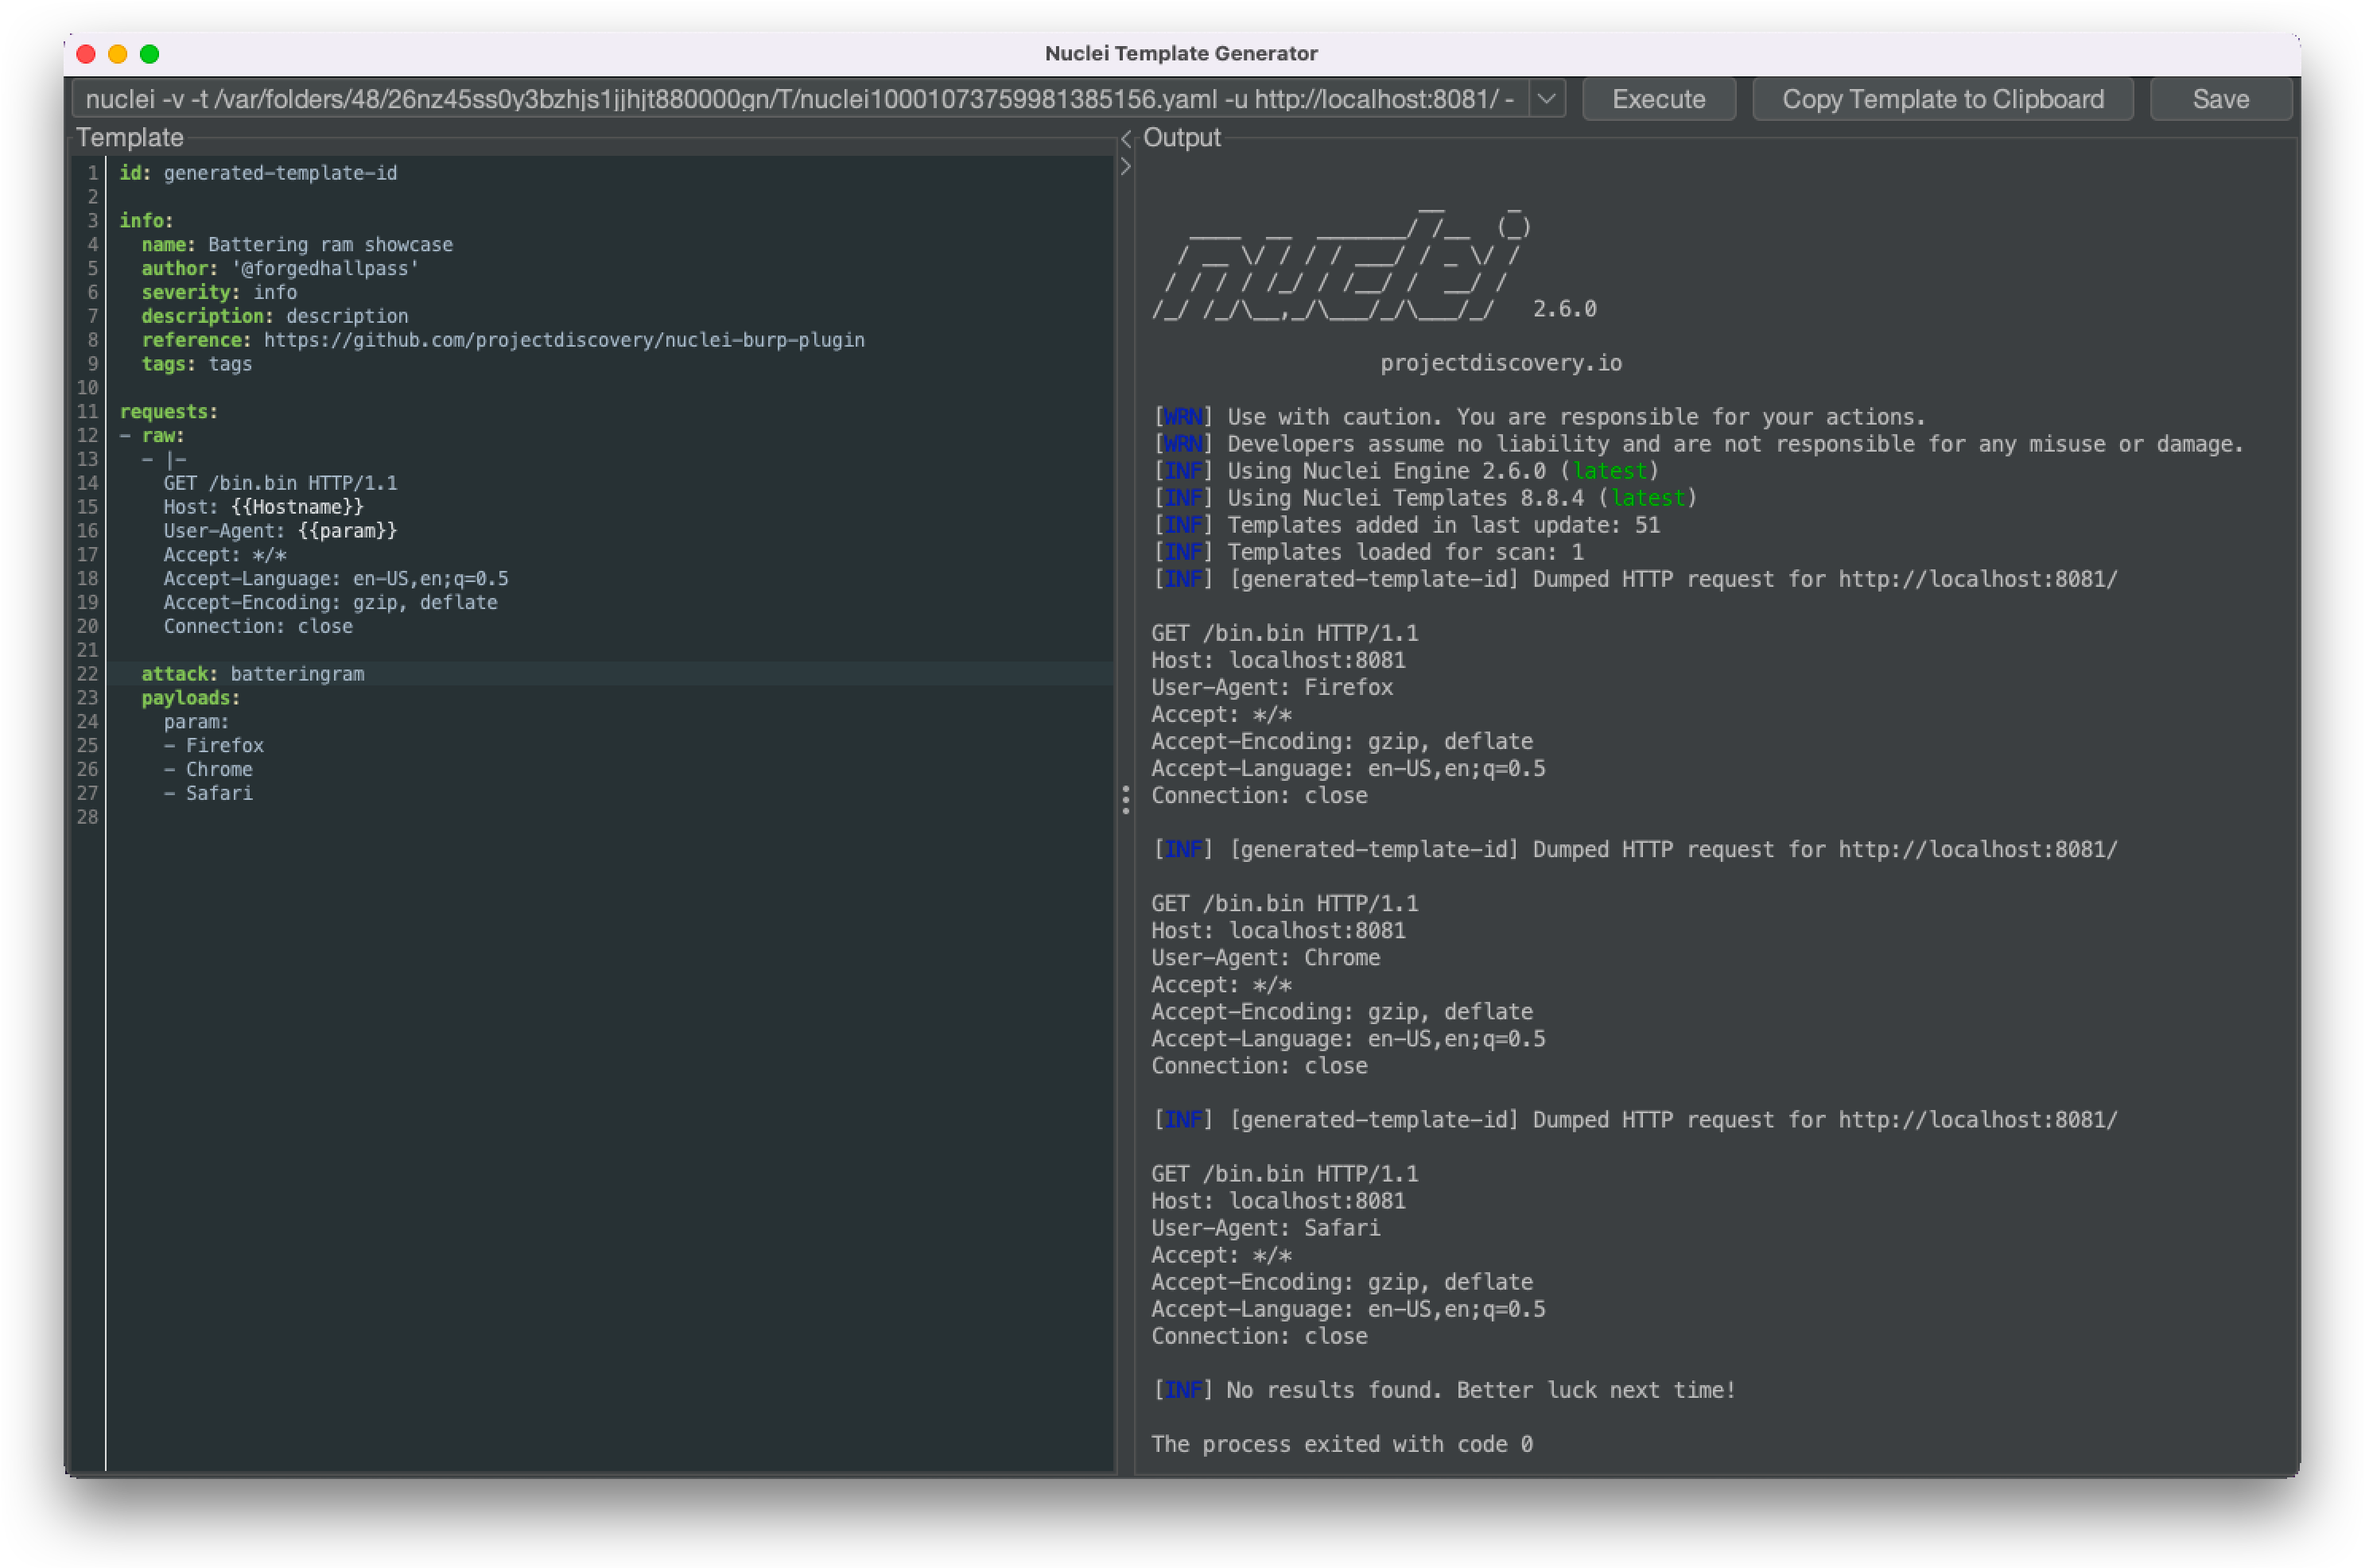 projectdiscovery/nuclei-burp-plugin
Plugin Burp Suite pour générer et exécuter des modèles de vulnérabilité Nuclei directement à partir de requêtes et réponses HTTP, avec…
 portswigger/pentest-mapper
Une extension Burp Suite pour les tests d'intrusion d'applications afin de cartographier les flux et les vulnérabilités.
 simoneavogadro/android-reverse-engineering-skill
Décompile les fichiers Android APK/XAPK/JAR/AAR et extrait les API HTTP, les schémas d'authentification et les flux d'appels en utilisant jadx, avec…
 sech0us3/waf-checker
Outil automatisé d'évaluation de WAF qui détecte les fournisseurs de pare-feu, teste 19 catégories d'attaques avec des payloads d'évasion avancés, et…
 mozilla/firefox-devtools-mcp
Serveur Model Context Protocol pour Firefox DevTools - permet aux assistants IA d'inspecter et de contrôler le navigateur Firefox via WebDriver BiDi
 infobyte/alexafaraday
Exemple de compétence Alexa pour Faraday API
 momenbasel/vulnhawk
Scanner SAST alimenté par l'IA qui détecte les contournements d'authentification, les IDOR et les bugs logiques que Semgrep/CodeQL manquent. Action…
 corazawaf/coraza
Bibliothèque de pare-feu d'applications Web basée sur Go, compatible avec les règles ModSecurity SecLang et l'ensemble de règles de base OWASP v4,…
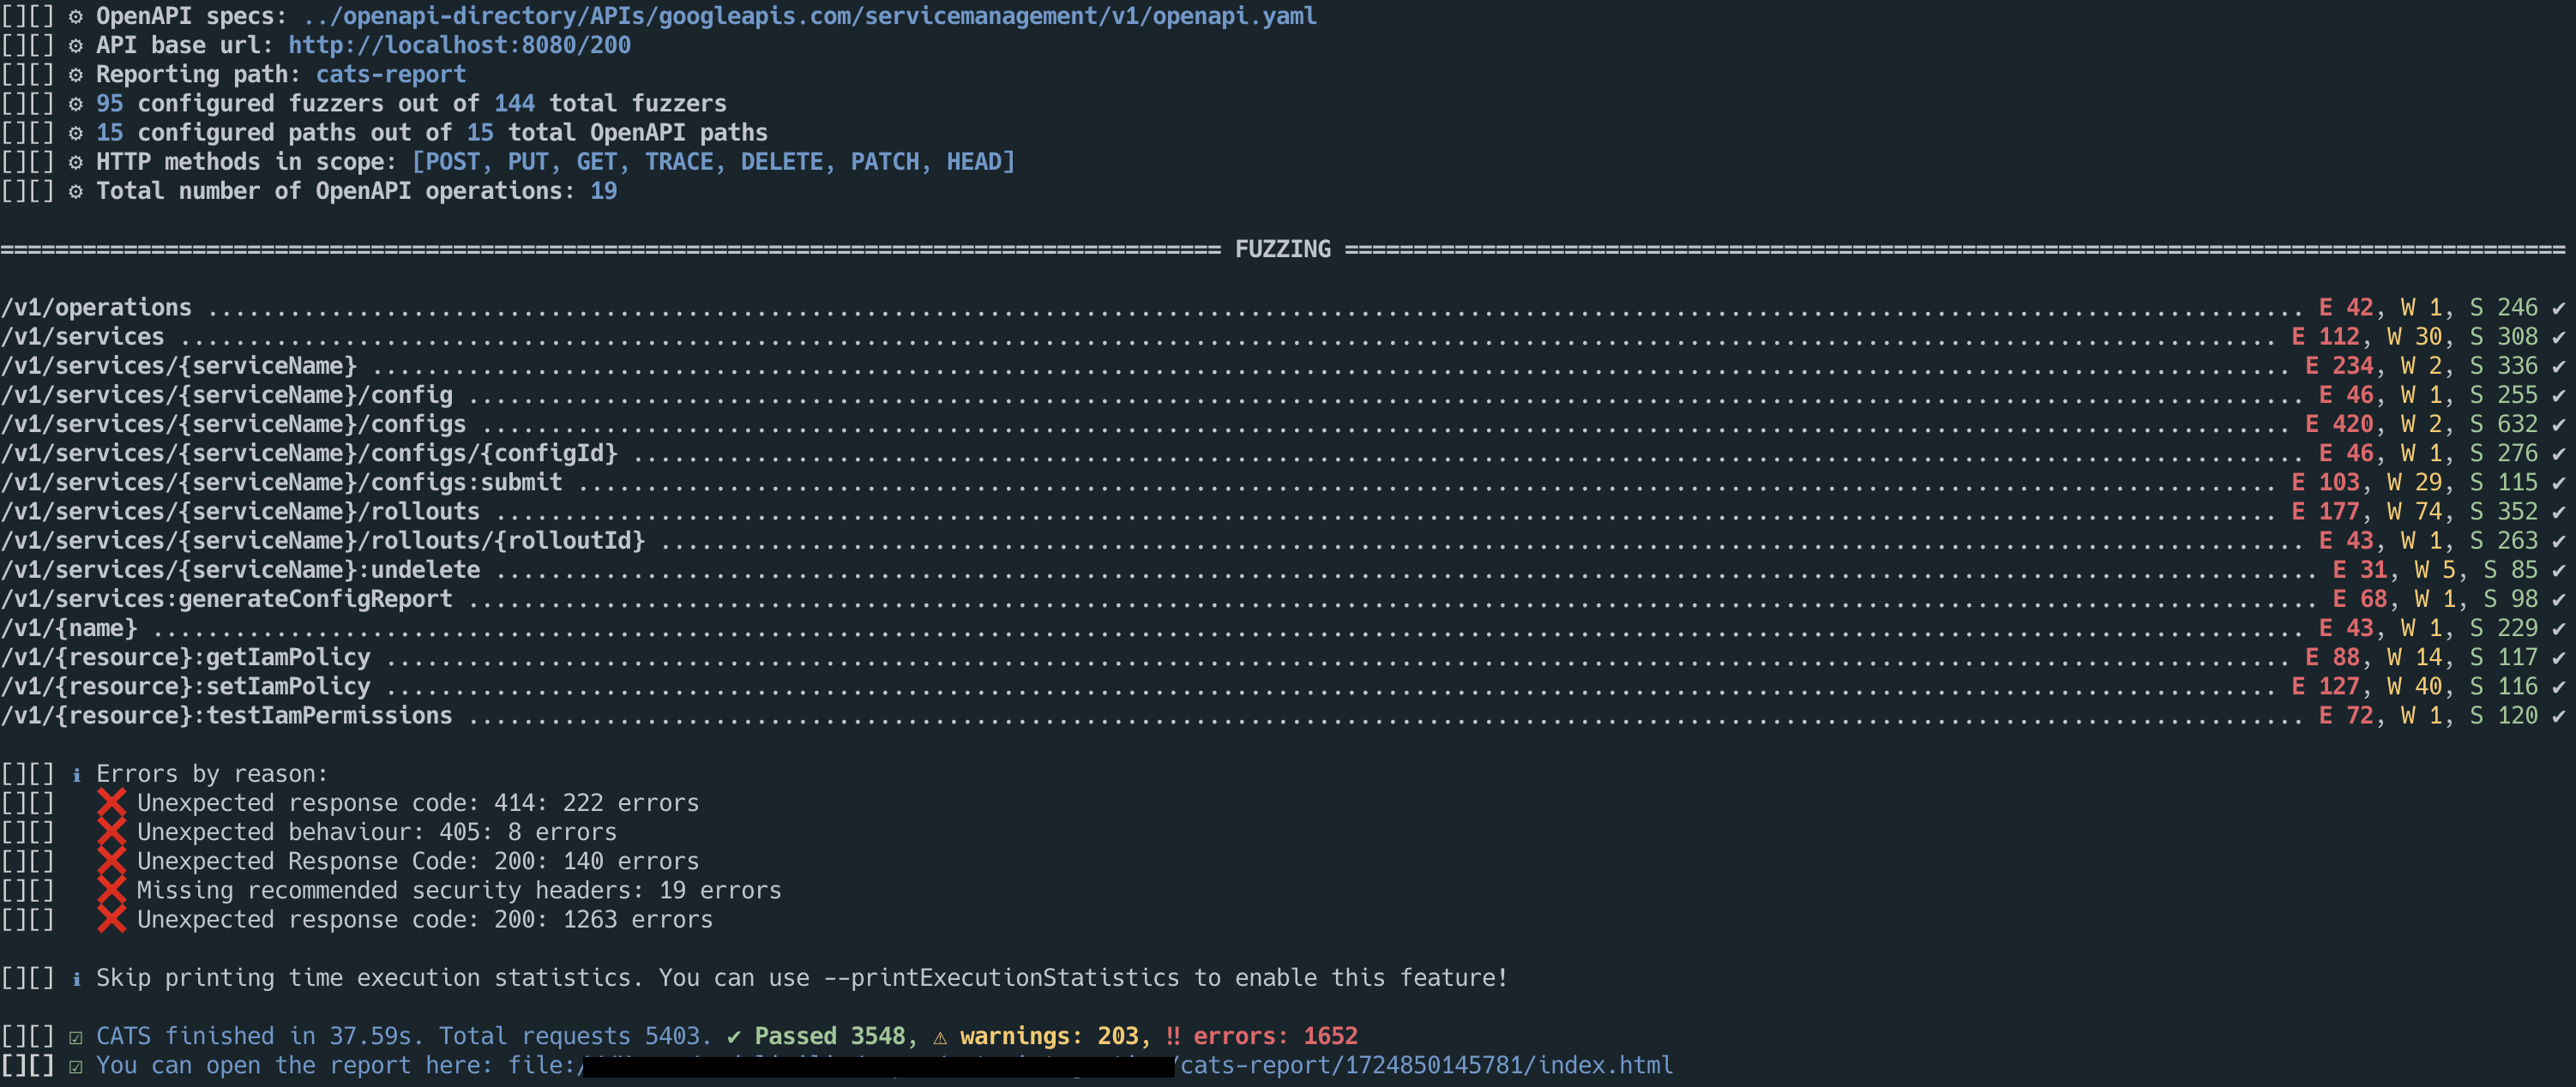 endava/cats
Outil automatisé de fuzzing et de tests négatifs d'API REST pour les endpoints OpenAPI. Génère, exécute et rapporte des milliers de tests…