

Nettacker
 owasp/nettacker
Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management
penetration-testing-frameworksreconnaissancevulnerability-scanners+14
5.5k
owasp/nettackerAutomated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management
 hahwul/gori
Un proxy d'interception HTTP rapide, piloté au clavier, et une boîte à outils de hacking et de pentesting pour le terminal.
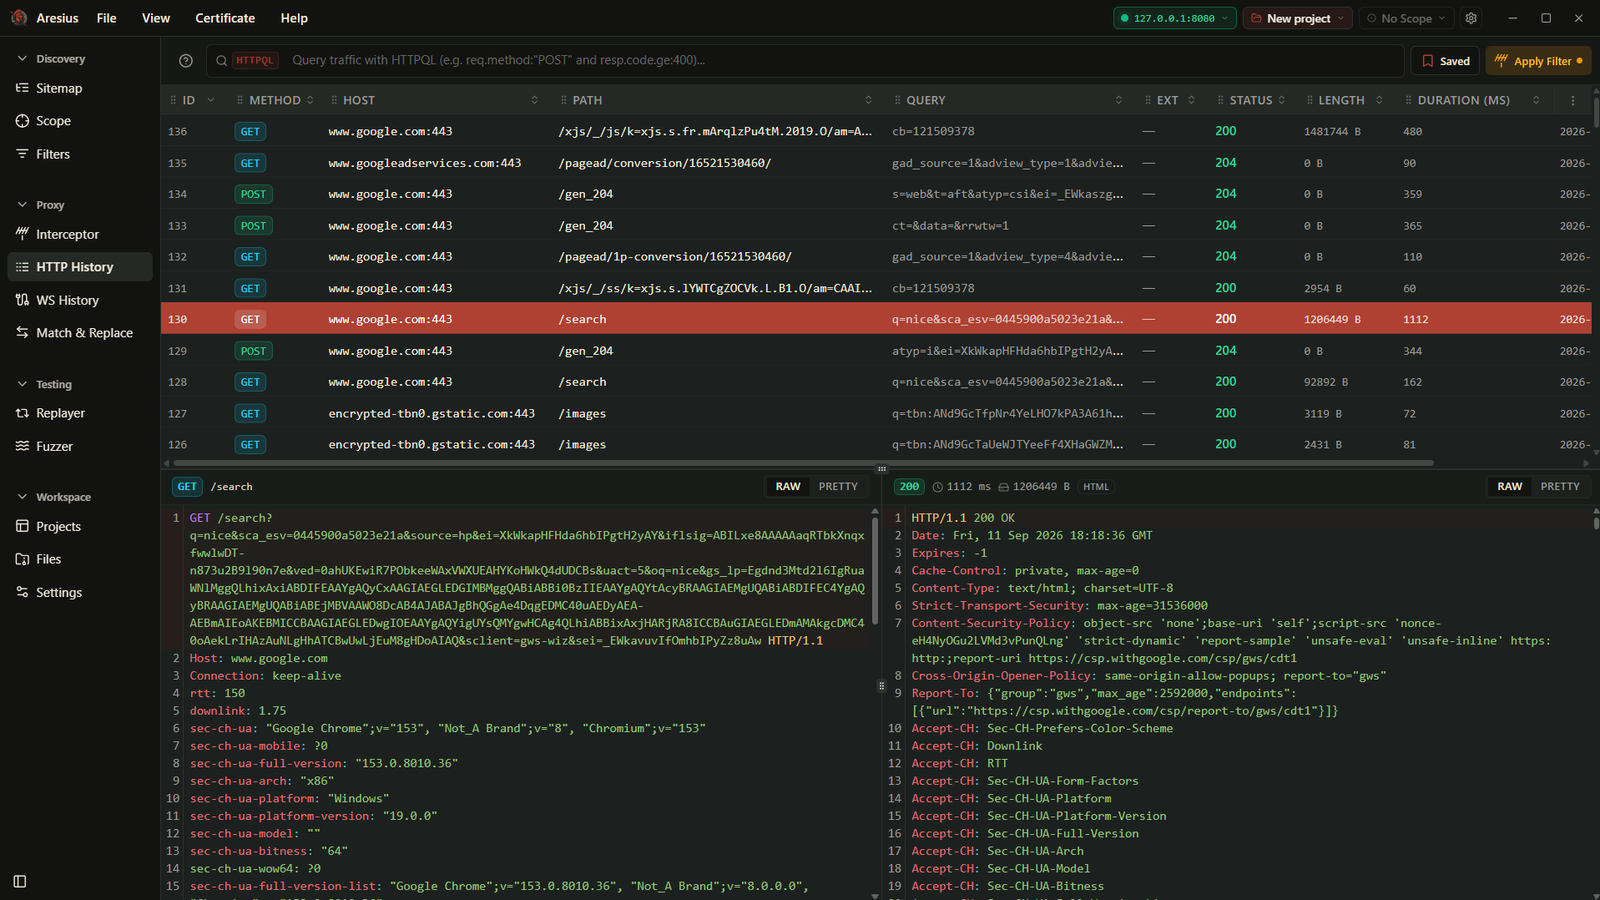 0xmarik/aresius
Native HTTP/HTTPS interception proxy for penetration testers and bug bounty hunters with live request tampering, request replay, high-speed fuzzing,…
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
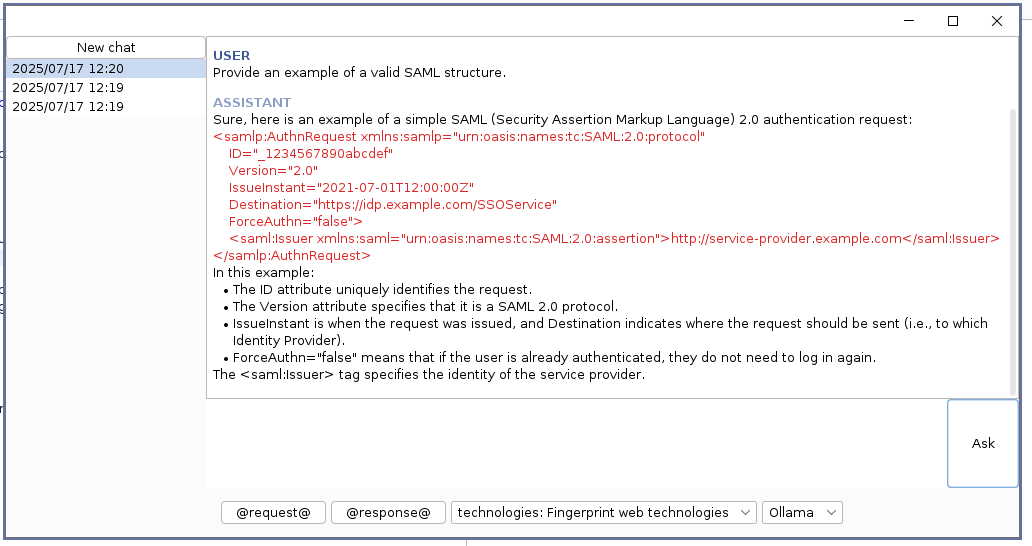 synacktiv/hopla
Plugin HopLa Burp Suite Extender - Apporte des capacités d'IA, la prise en charge de l'autocomplétion et un ensemble de payloads utiles à Burp Suite.
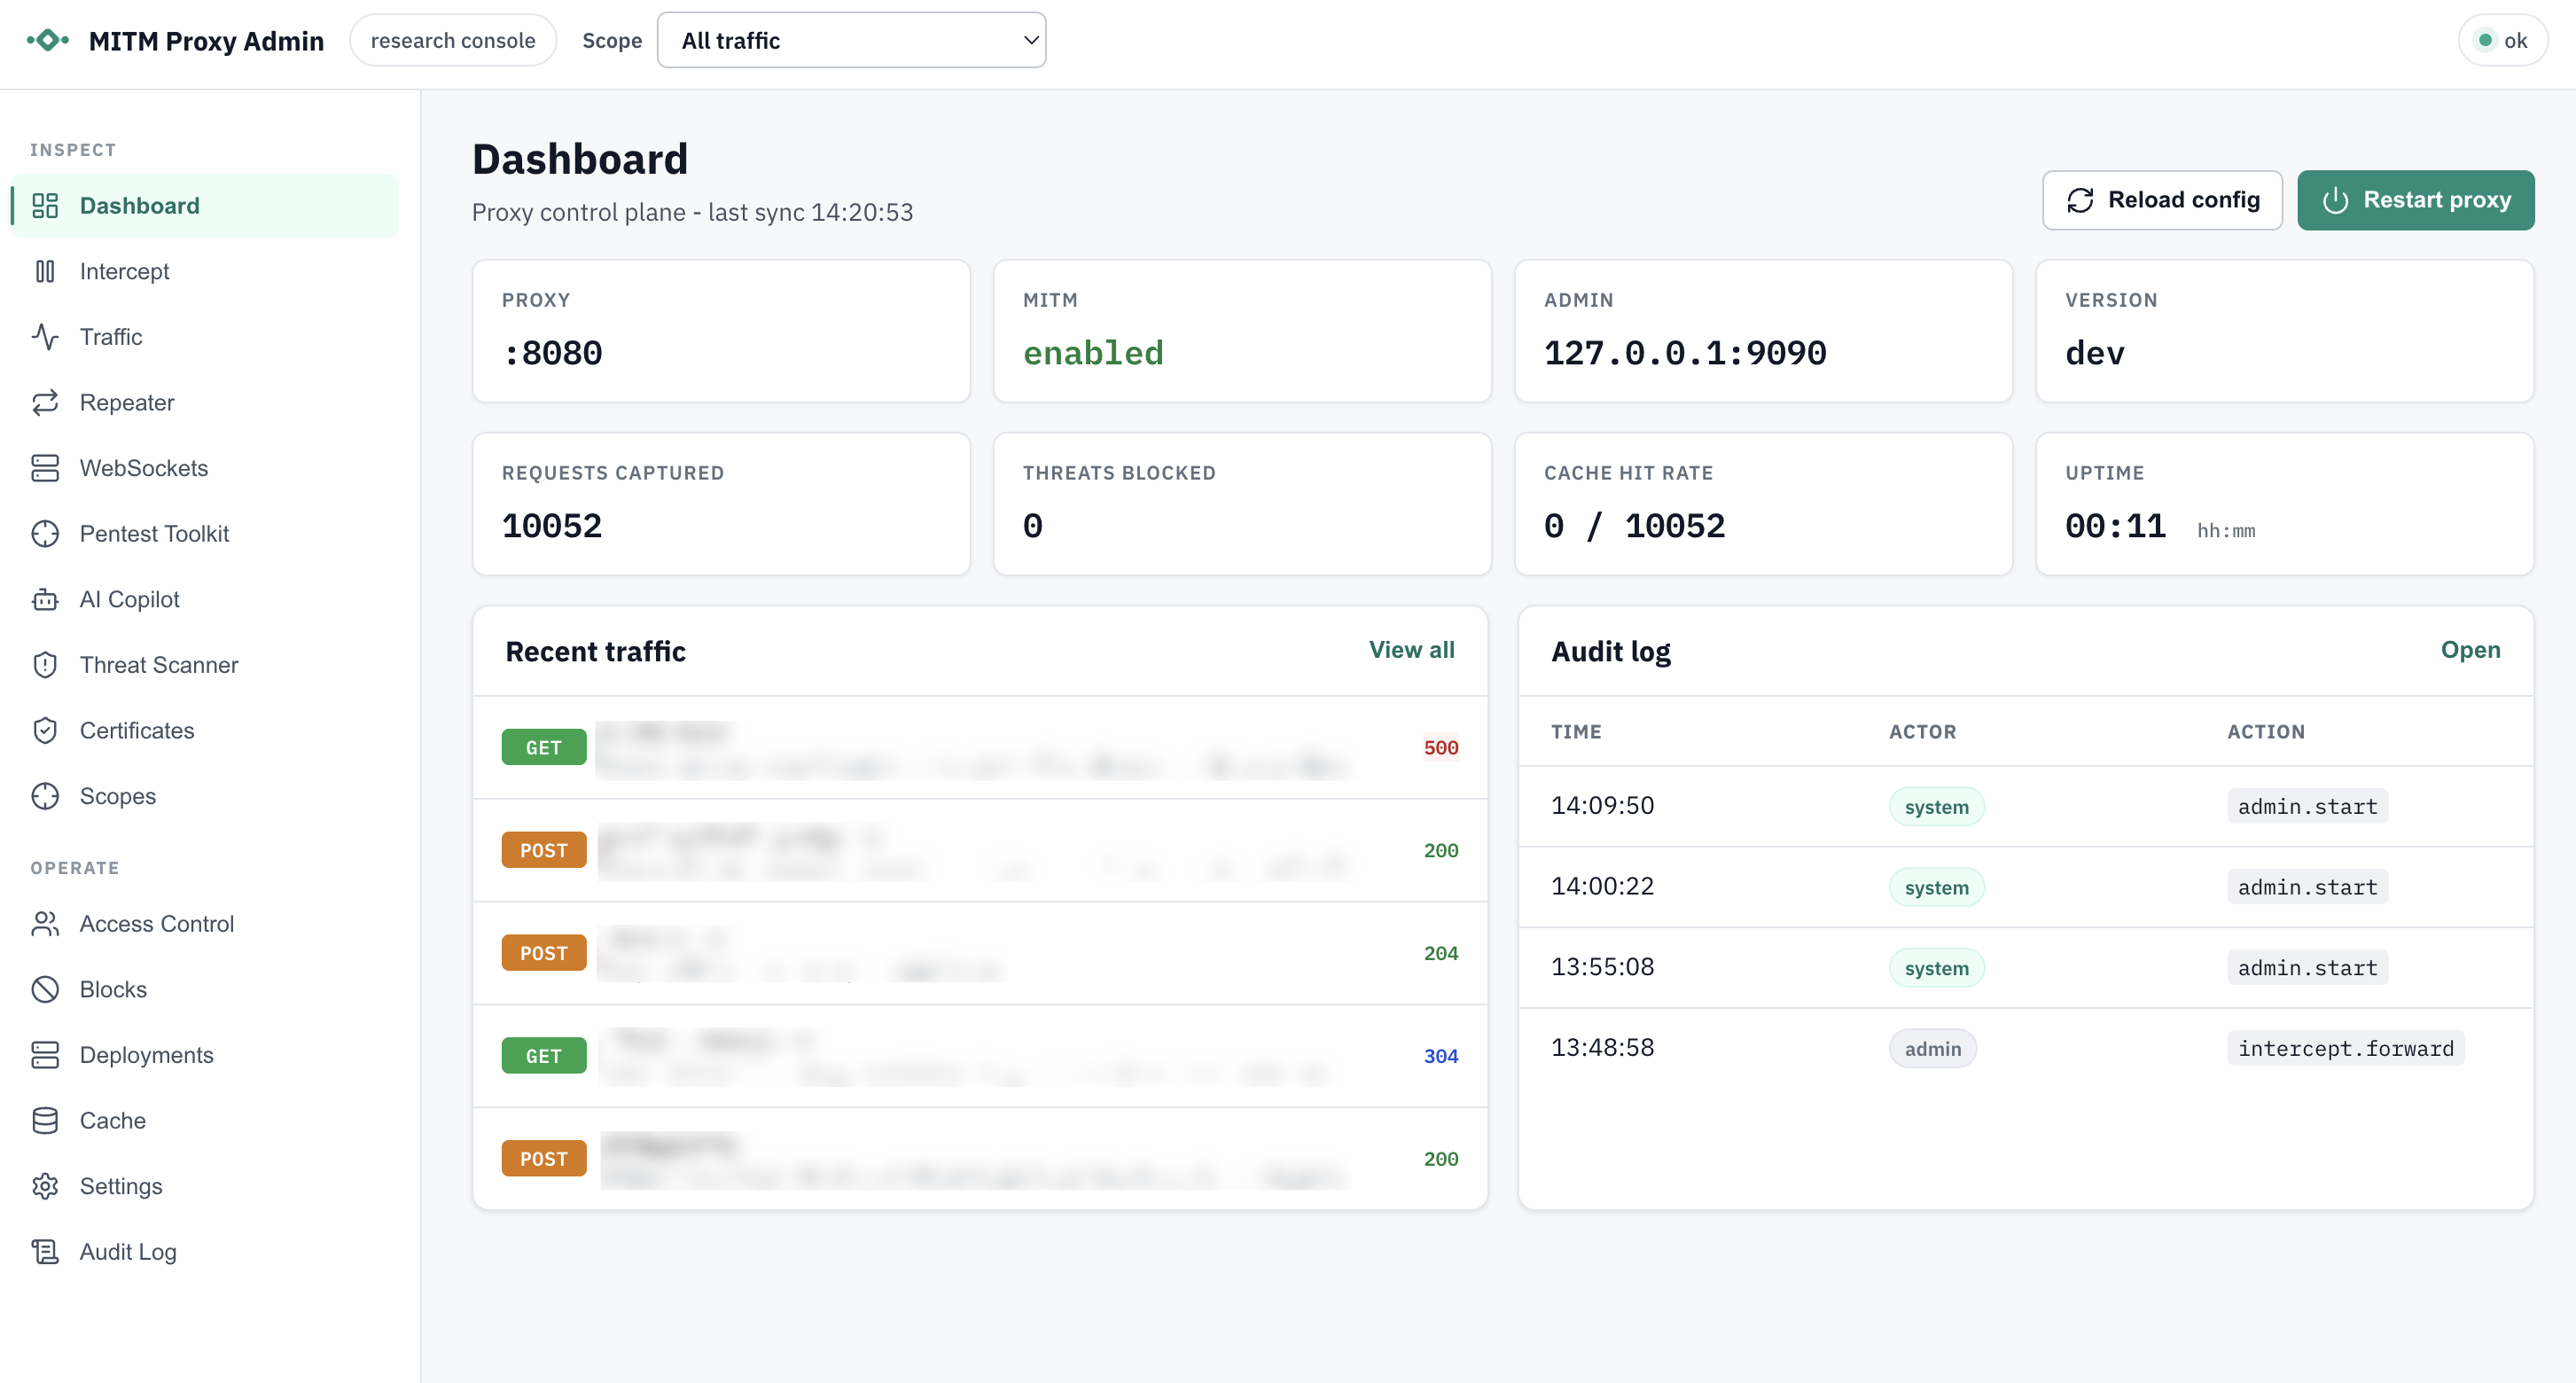 welfordian/mitm-proxy
Proxy MITM HTTP/HTTPS basé sur Go avec interception HTTP/2 et HTTP/1.1, génération de certificats CA locale/par hôte, tunneling CONNECT/WebSocket,…
 silentchainai/silentchain
Extension de scanner de vulnérabilités alimentée par l'IA pour Burp Suite avec support multi-fournisseur (Ollama, OpenAI, Claude, Gemini)
 sajibuu/burp_collector
Outil multi-processus pour collecter et extraire des informations vers un fichier Excel à partir d'un fichier de sortie Burp Suite.
 letsencrypt/test-certs-site
Un serveur simple pour héberger les certificats valides, révoqués et expirés requis par la Section 2.2 des Baseline Requirements du CA/Browser Forum.
 ebryx/aes-killer
Plugin Burp pour déchiffrer le trafic chiffré AES à la volée
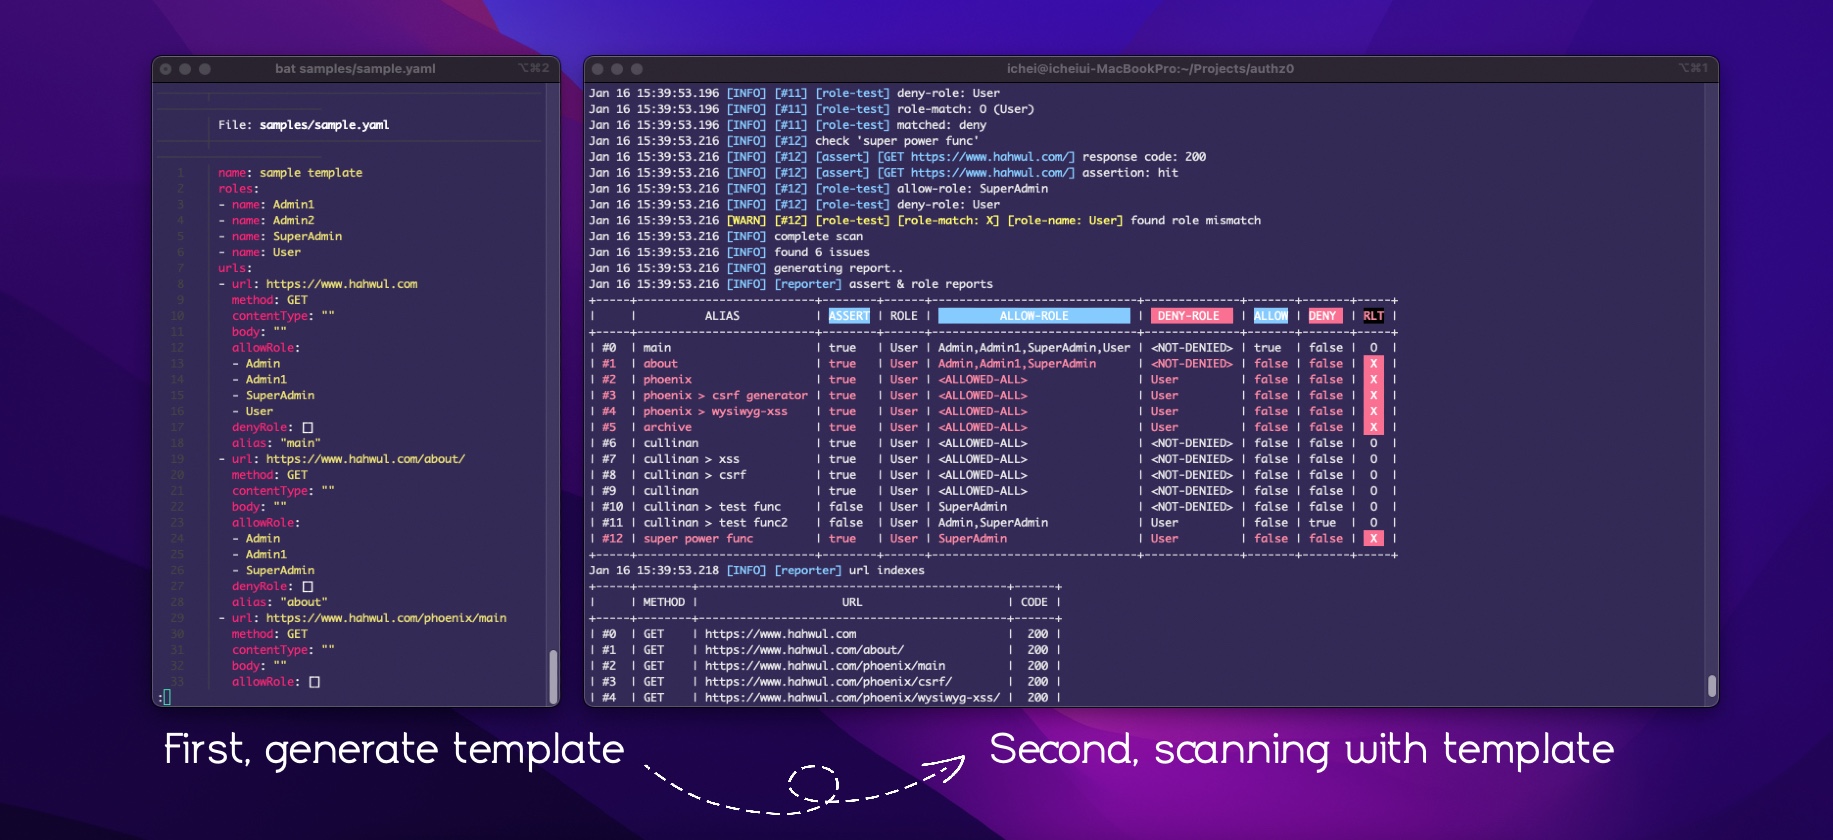 hahwul/authz0
Outil automatisé de test d'autorisation qui détecte les accès non autorisés en scannant des URLs avec des identifiants basés sur les rôles en…
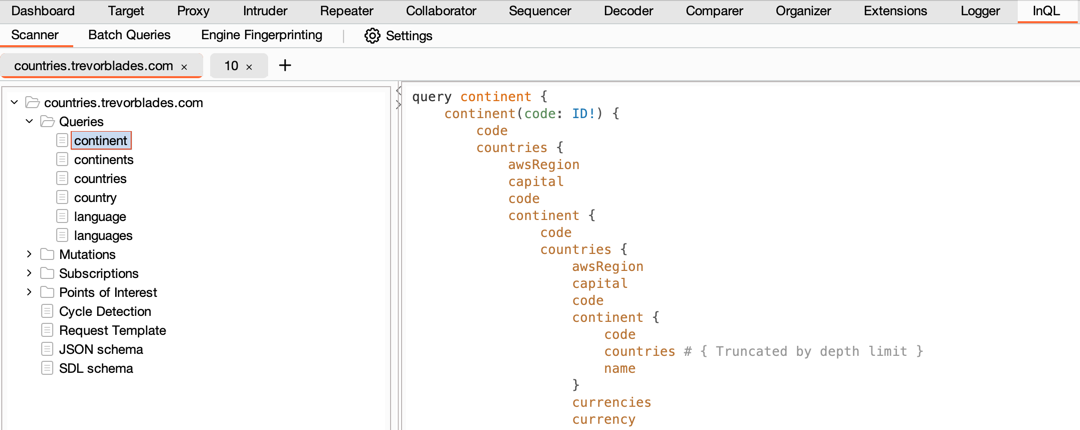 doyensec/inql
InQL est une extension robuste et open-source pour Burp Suite, dédiée aux tests GraphQL avancés, offrant une détection intuitive des vulnérabilités,…
 joanbono/gurp
Burp Commander écrit en Go
 omar2535/graphqler
☸Le tout premier outil de test d'API GraphQL tenant compte des dépendances !
 santandersecurityresearch/corsair_scan
Scanner automatisé de mauvaises configurations CORS qui teste l'injection d'en-tête Origin, la réflexion de wildcard et la fuite d'identifiants à…
 vid4l-07/roxy
Proxy d'interception HTTP en terminal avec TUI pour capturer, inspecter et modifier les requêtes en temps réel, ainsi qu'un Repeater pour renvoyer et…
 qianlijaingshan/milvus-auth-audit
Script de détection de sécurité d'authentification Milvus : CVE-2025-64513 (backdoor sourceid) / CVE-2026-26190 (token faible /expr) / port interne…
 intelligencex/sdk
SDK pour interroger le moteur de recherche et l'archive de données Intelligence X, prenant en charge des sélecteurs comme l'e-mail, le domaine, l'IP…