

poc_salesforce_lightning
 moniik/poc_salesforce_lightning
À des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
exploitationweb-application-exploitationapi-security-testing+4
184
moniik/poc_salesforce_lightningÀ des fins académiques uniquement. Attaque contre Salesforce Lightning avec privilège d'invité.
 raz0r/burp-radamsa
Extension du fuzzer Radamsa pour Burp Suite
 mindpatch/simple-maven
Application API C# volontairement vulnérable pour s’entraîner à l’exploitation d’applications web et aux tests de sécurité. Inclut une configuration…
 portswigger/burp-extensions-montoya-api-examples
Extensions Burp Suite d'exemple démontrant l'API Montoya, couvrant les gestionnaires HTTP et proxy, les vérifications de scan personnalisées, les…
 hackvertor/shadow-repeater
Extension Burp Suite Repeater qui mute automatiquement les payloads et analyse les réponses afin de découvrir les vulnérabilités de type path…
 kpomin57/waf-tester
Un programme pour tester les fonctionnalités WAF
 bogdanticu88/ratrace
Un outil CLI léger pour détecter et exploiter systématiquement les conditions de course dans les applications web, les API et les services modernes.
 csinexus/mcpshield
Correctif de substitution pour la faille non corrigée d'injection de commandes MCP STDIO (famille CVE-2026-30623)
 havoc10-sw/detect_polyfill_cve-2024-38537-
Voici un script Python qui vérifie si le domaine polyfill.io est présent dans l'en-tête Content Security Policy (CSP) d'une application web donnée.
 oscerd/cve-2026-48204
Reproducteur pour CVE-2026-48204 : injection d'en-tête gridfs.* dans camel-mongodb-gridfs d'Apache Camel, permettant de remplacer l'opération GridFS…
 shoucheng3/perwendel__spark_cve-2018-9159_2-7-1
Framework web léger Java 8 avec routage, filtres et service de fichiers statiques. Comprend un avis de sécurité pour les versions plus anciennes et…
 portswigger/active-scan-plus-plus
Extension Burp Suite qui étend l'analyse active et passive avec des vérifications pour les attaques par en-tête d'hôte, XXE, l'injection de code et…
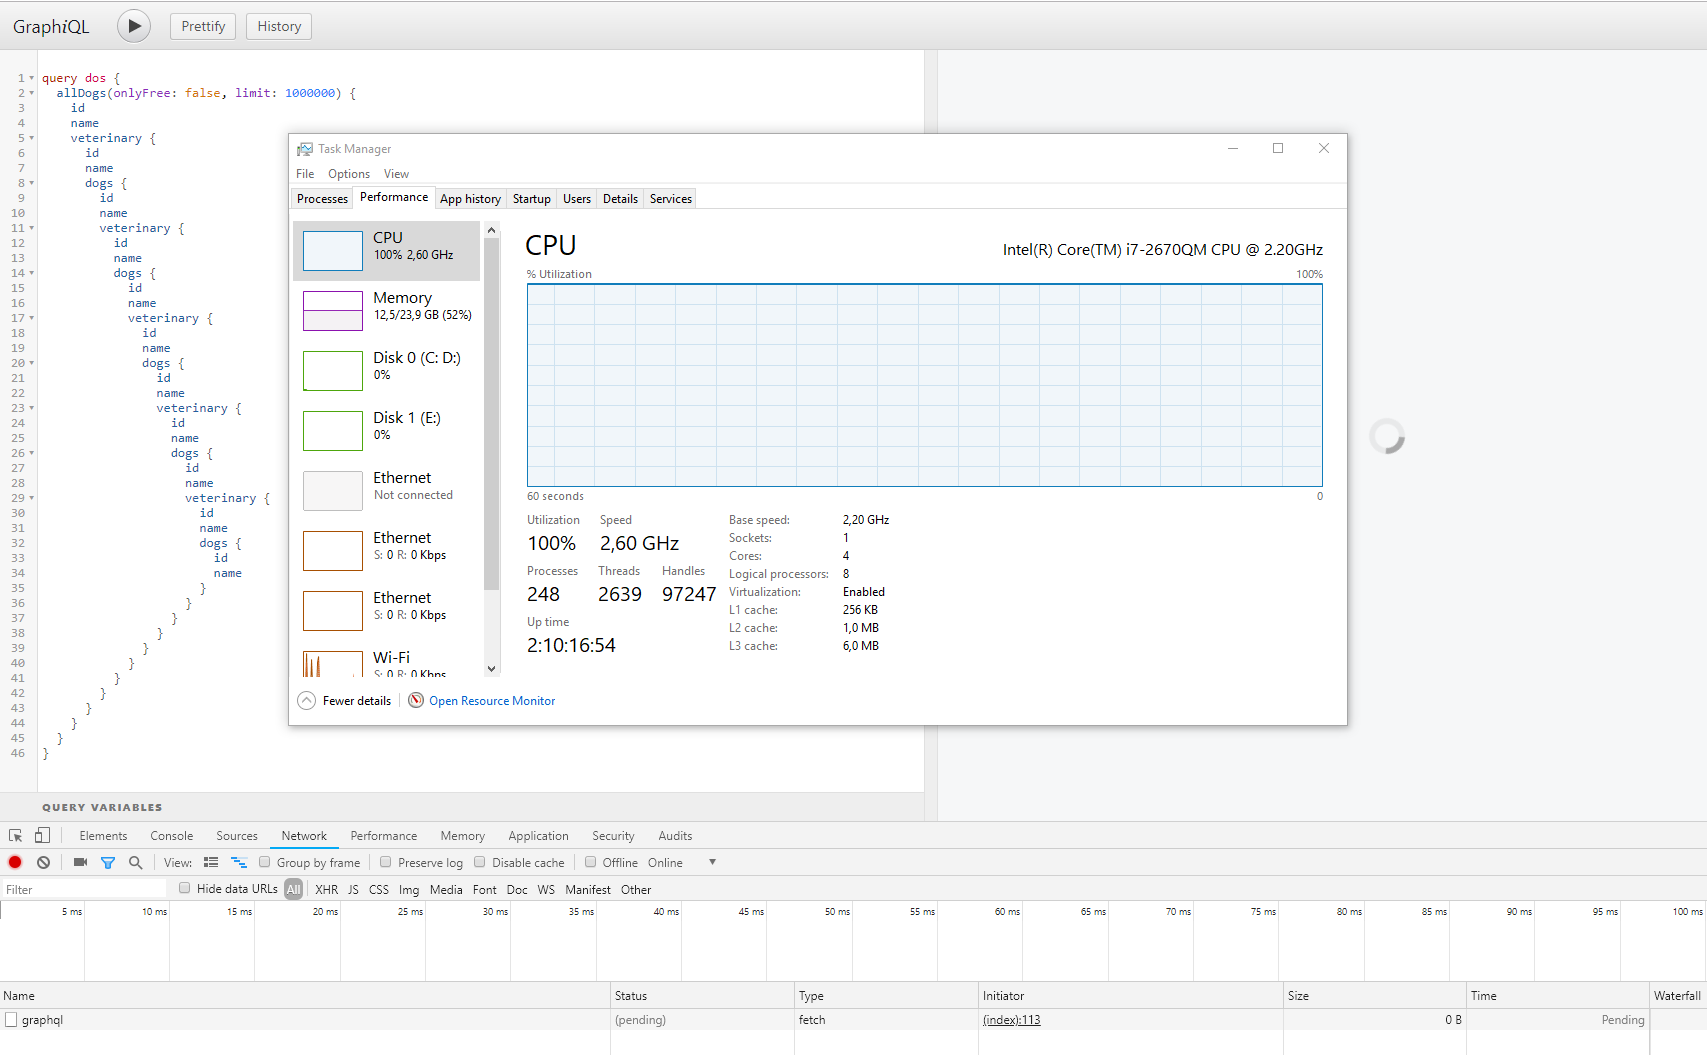 righettod/poc-graphql
Recherche sur GraphQL d'un point de vue AppSec.
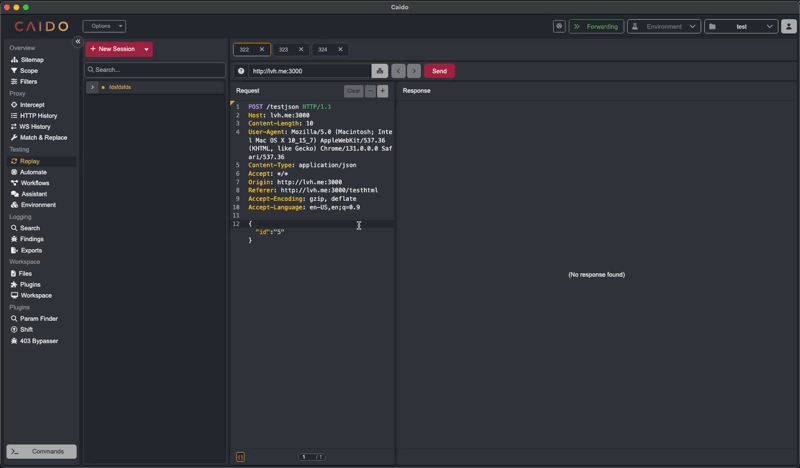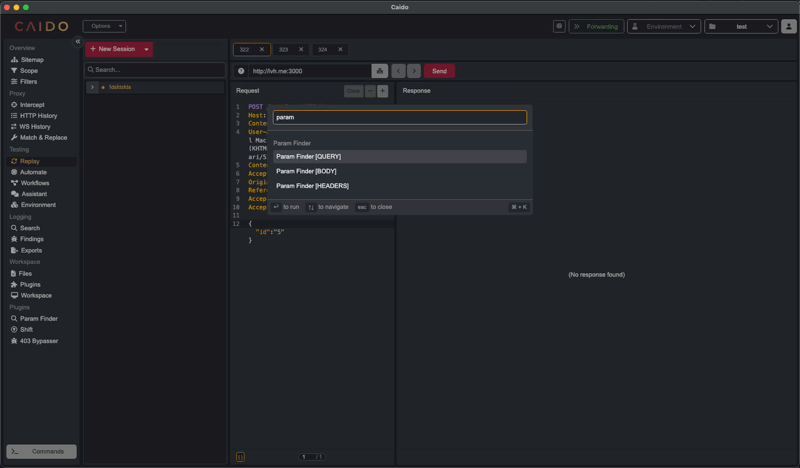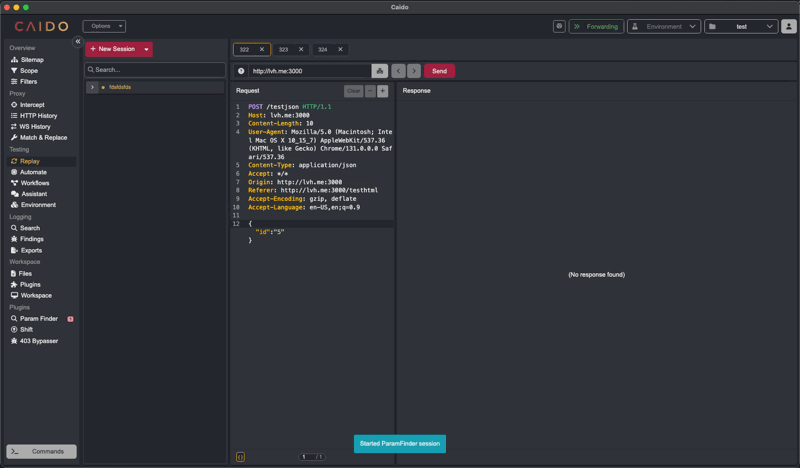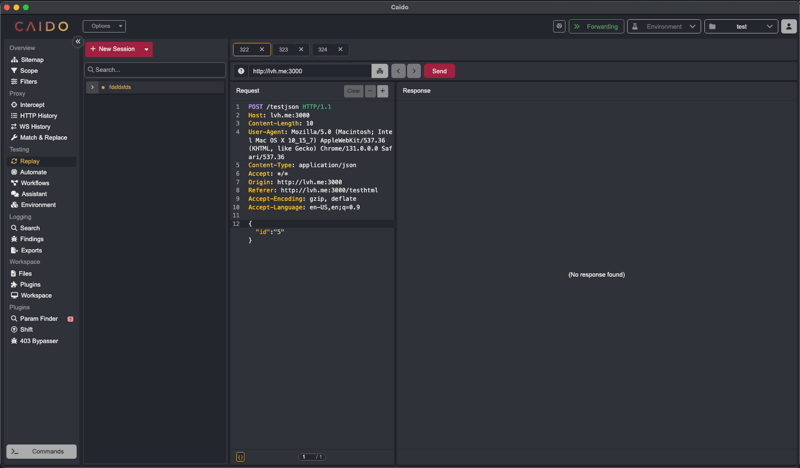 caido-community/paramfinder
Découvrez les paramètres cachés dans Caido
 shoucheng3/perwendel__spark_cve-2018-9159_2_7_2_fixed
Framework web léger en Java 8 pour créer des API REST et des applications web, avec routage intégré, service de fichiers statiques et prise en charge…
 d0ge/xsw
Extensions Burp Suite pour le contournement de signature XML
 functori/dev/gaia
Évaluateur global d'intégrité d'API
 projectdiscovery/collaborator
BurpSuite Standard/Private Collaborator Library