

cli
 httpie/cli
🥧 HTTPie CLI — client HTTP en ligne de commande moderne et convivial pour l'ère des API. Support JSON, couleurs, sessions, téléchargements, plugins…
general-purpose-utilitiesapi-security-testingweb-security
httpie/cli🥧 HTTPie CLI — client HTTP en ligne de commande moderne et convivial pour l'ère des API. Support JSON, couleurs, sessions, téléchargements, plugins…
 andreafioraldi/frida-fuzzer
Ce fuzzer expérimental est destiné à être utilisé pour le fuzzing en mémoire d'API.
 zilbonn/owasp-wstg-rag
Système RAG du Guide de test de sécurité Web OWASP avec ChromaDB, MCP pour Claude Code
 foxvr-sudo/bug-bounty-arsenal-v.3
Plateforme full-stack pour le scan de sécurité d'applications web autorisées, dotée d'un moteur basé sur des détecteurs, de workers Celery…
 d0ge/websocketturbointruder
Extension Burp Suite pour le fuzzing de messages WebSocket avec du code Python personnalisé, prenant en charge plusieurs moteurs, le routage par…
 chocapikk/wpprobe
Un outil rapide d'énumération de plugins WordPress
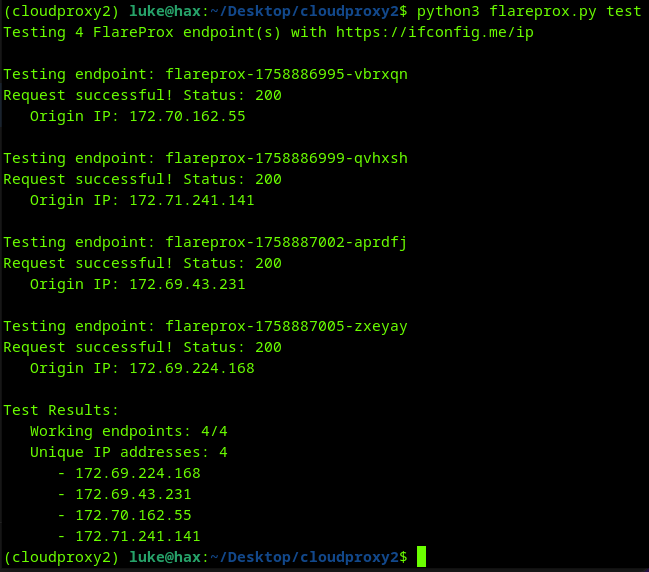 mrturvey/flareprox
Utilisez Cloudflare pour créer des proxies HTTP de passage afin d'obtenir une rotation d'IP unique, similaire à fireprox
 owasp/offat
Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…
 compasssecurity/samlraider
SAML2 Burp Extension
 subgraph/vega
Subgraph Vega
 bbva/apicheck
La boîte à outils DevSecOps pour les API REST

 invuls/pentest-projects/pcf
Boîte à outils open source, multiplateforme et portable pour automatiser les processus de routine lors de la réalisation de divers travaux de test !
 theronielanddaronpodcastshow/svja
The Super Vulnerable Java Application (SVJA), comme démontré dans le Roniel and DaRon Podcast Show, est une application Apache Struts conçue pour…
 purpleteam-labs/purpleteam-server-scanner
Composant de scan de serveur de purpleteam
 purpleteam-labs/purpleteam-app-scanner
Composant de scan d'applications de purpleteam
 projectdiscovery/chaos-client
Client Go pour communiquer avec l'API Chaos DB.
 aws/http-desync-guardian
Analyser les requêtes HTTP pour minimiser les risques d'attaques HTTP Desync (précurseur des attaques de type HTTP request smuggling/splitting).
 sh1yo/request_smuggler
Scanner de vulnérabilités de contrebande de requêtes HTTP