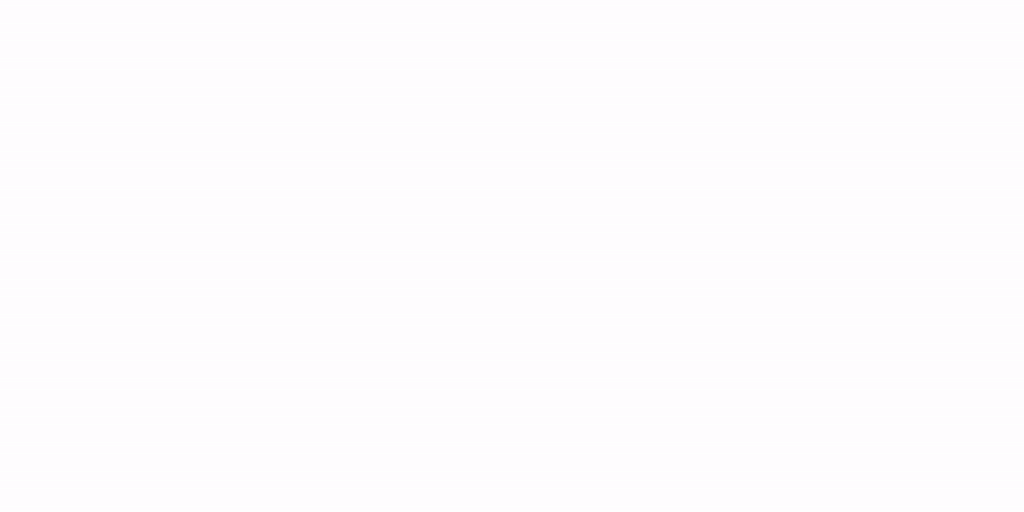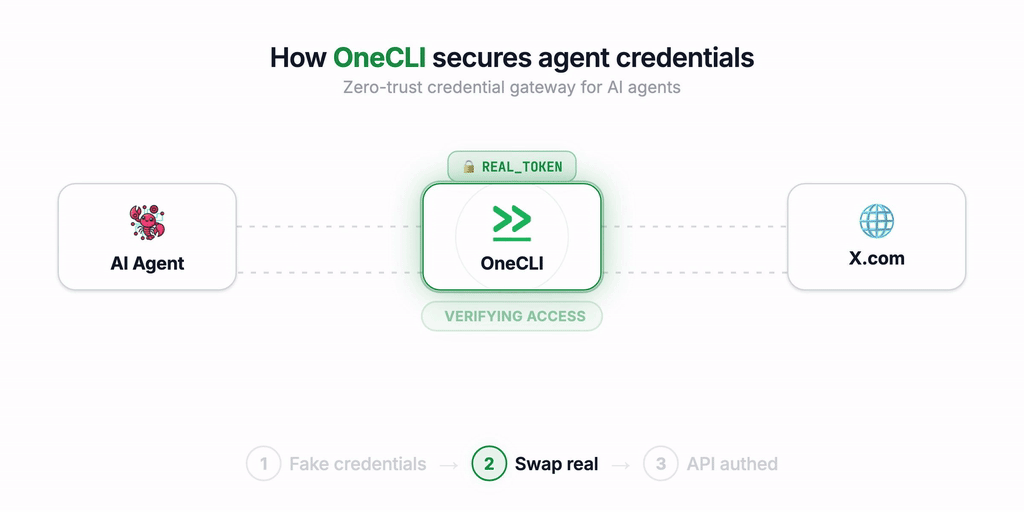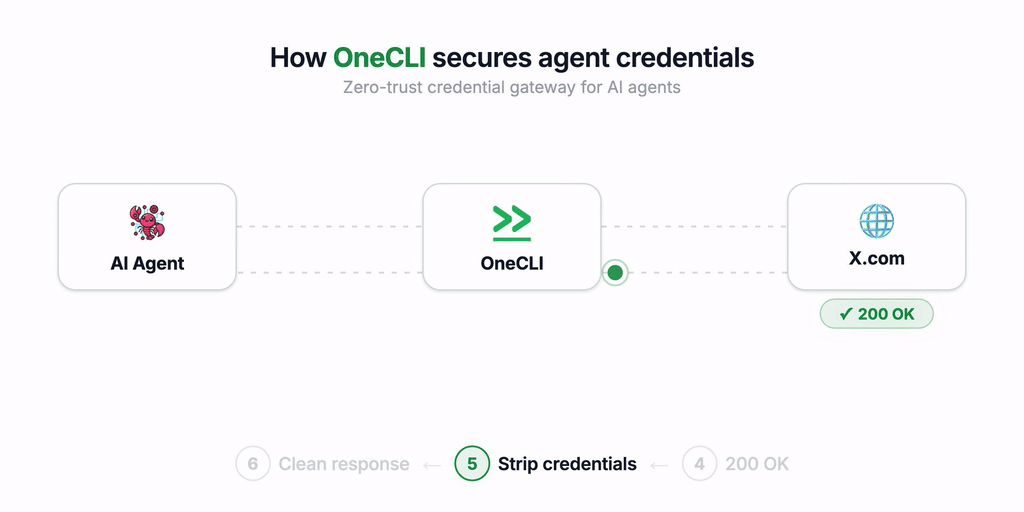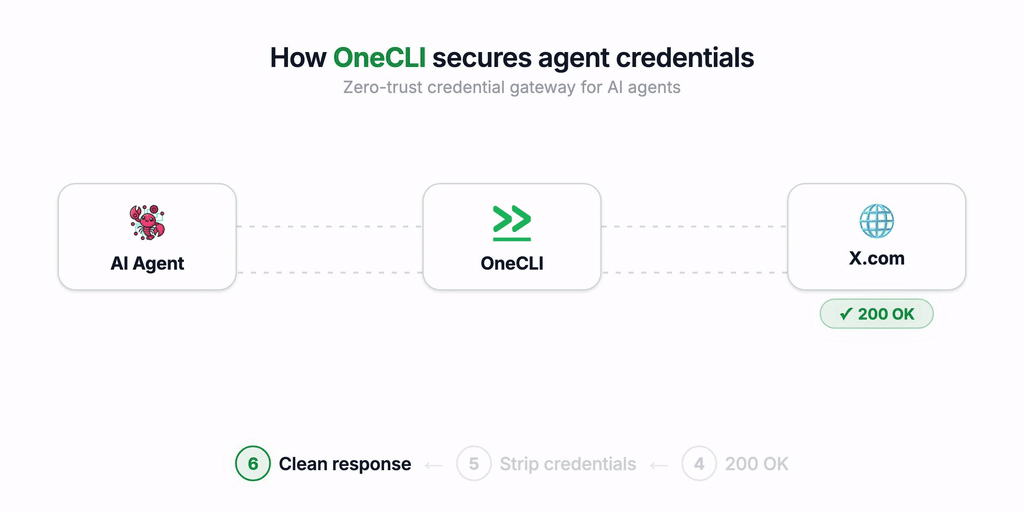

Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
319 résultats
onecli preview

onecli

GitHubonecli/onecli

Harness open-source sandboxé pour agents, conçu pour les équipes. Offrant à chaque employé un agent personnel sécurisé.
authentication-authorizationencryption-decryption-toolscloud-security+5
2.9k
il y a 1 jour
threat-dragon preview

threat-dragon

GitHubowasp/threat-dragon

Un outil open source de modélisation des menaces de l'OWASP
defensive-toolsvulnerability-analysisweb-security+5
1.6kil y a 5 jours
cve-mcp-server preview

cve-mcp-server

GitHubmukul975/cve-mcp-server

Serveur MCP de qualité production offrant à Claude 27 outils de renseignement en sécurité via 21 API — CVE lookup, EPSS scoring, CISA KEV, MITRE…
osintreconnaissancevulnerability-scanners+6
1.1kil y a 3 mois
graphql-cop preview

graphql-cop

GitHubdolevf/graphql-cop

Utilitaire Python léger pour l'audit de sécurité automatisé des API GraphQL. Détecte les erreurs de configuration, les fuites d'informations et les…
vulnerability-scannersweb-vulnerability-scannersdynamic-code-analysis+5
684il y a 11 mois
matchlock preview

matchlock

GitHubjingkaihe/matchlock

Sandbox microVM éphémère pour agents d'IA avec liste blanche réseau, injection de secrets via proxy MITM, et isolation au niveau de la VM. Démarre en…
container-securitysecurity-virtualizationnetwork-security+5
611il y a 2 mois
shadowd preview
Archived

shadowd

GitHubzecure/shadowd

Le serveur du pare-feu d'application web Shadow Daemon
defensive-toolsvulnerability-scannersweb-application-exploitation+3
306il y a 3 ans
ics-phishing-toolkit preview

ics-phishing-toolkit

GitHubsublime-security/ics-phishing-toolkit

Outil open source pour arrêter le phishing ICS (invitations de calendrier malveillantes)
phishingcloud-securityincident-response+2
18il y a 7 mois
api-scanner-docker preview

api-scanner-docker

GitHubcspf-founder/api-scanner-docker

Outil automatisé de test de sécurité des API qui scanne les API REST et SOAP pour les vulnérabilités en utilisant les spécifications OpenAPI/Swagger…
vulnerability-scannersdynamic-analysis-sandboxingapi-security-testing+5
9il y a 7 mois
roninforge-hono preview

roninforge-hono

GitHubroninforge/roninforge-hono

Plugin Cursor pour Hono v4 (framework web edge TypeScript). 59 régressions LLM avec paires BAD/CORRECT. Épinglé à hono ^4.12.19 (>= 4.9.7 pour…

static-code-analysisvulnerability-analysiscode-analysis+8
il y a 3 mois
Check Risk WAF preview

Check Risk WAF

GitLabcheck-risk-waf/check-risk-waf

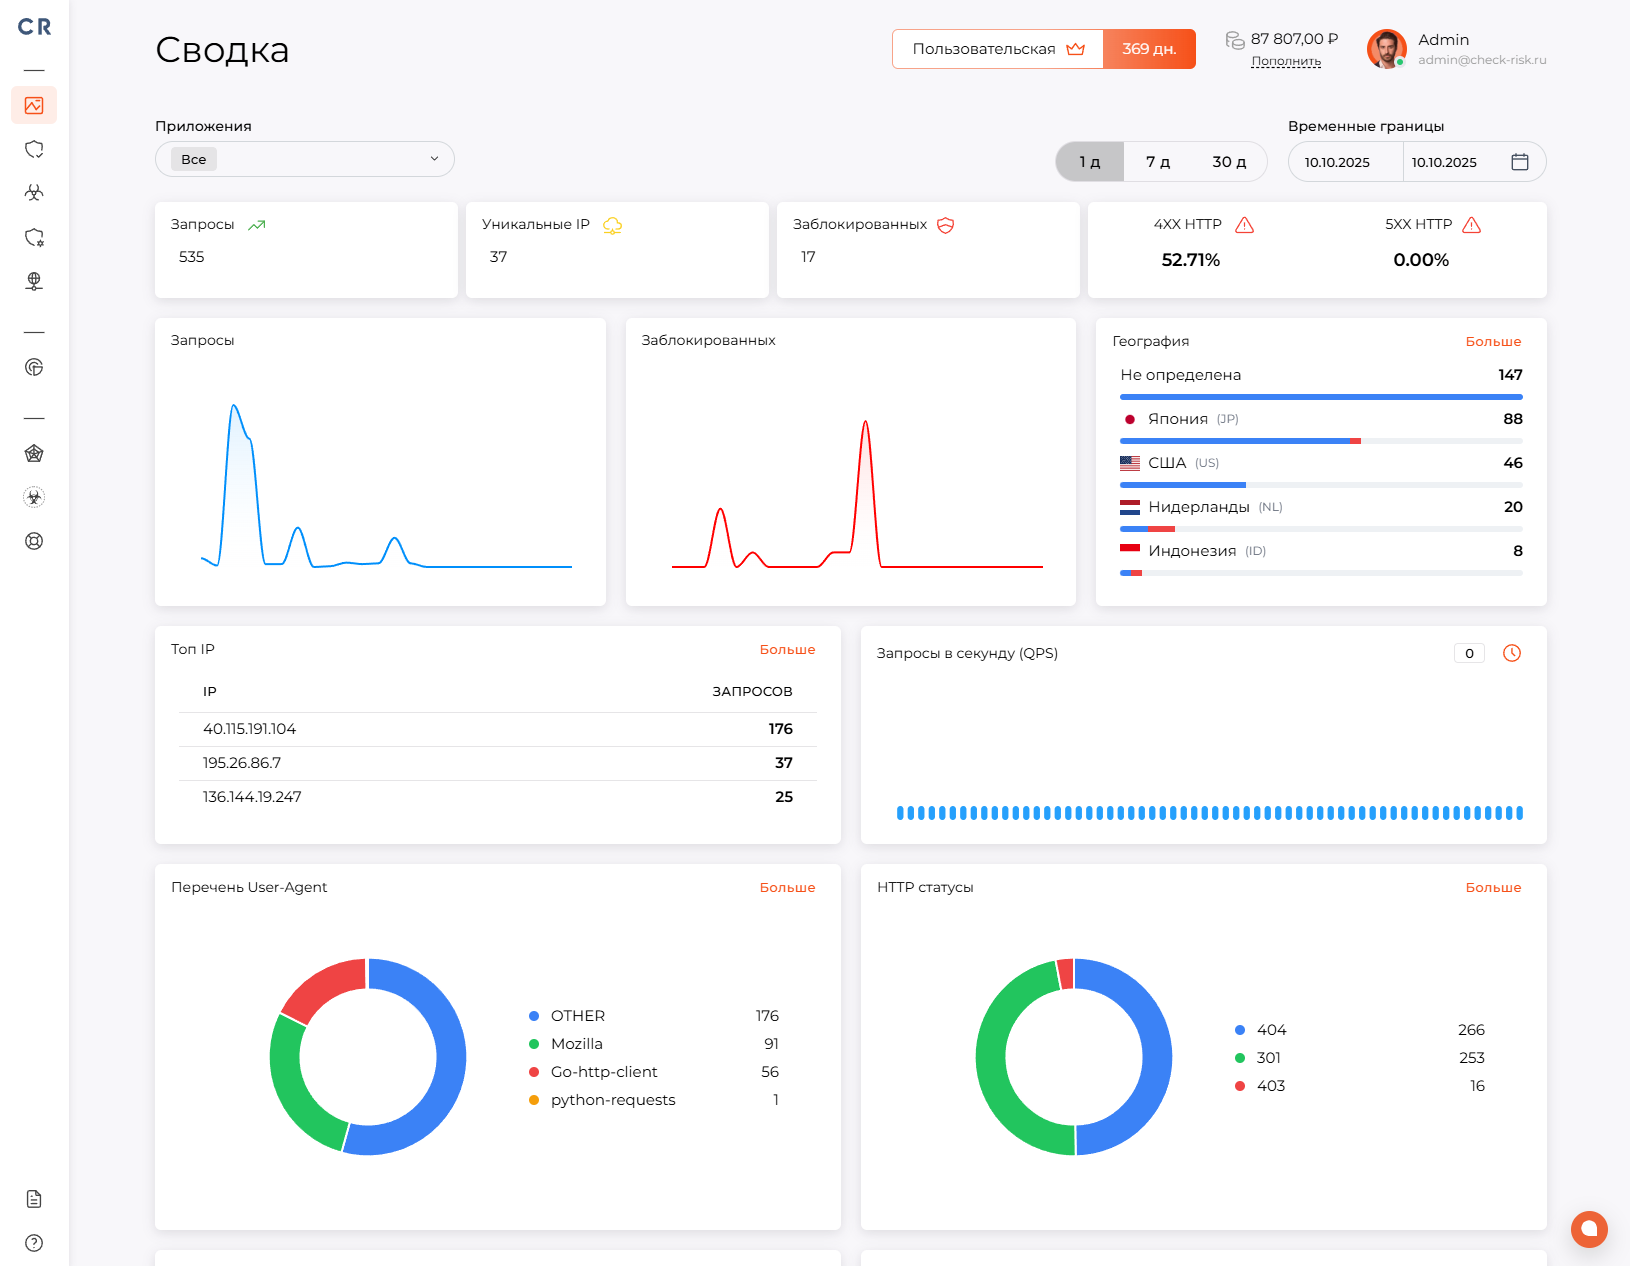
Pare-feu d'applications Web (WAF) basé sur le cloud offrant une protection L3/L7 contre les attaques SQLi, XSS, DDoS et de bots. Dispose d'un…
defensive-toolswaf-bypassweb-security+3
il y a 4 mois
Damn-Vulnerable-GraphQL-Application preview

Damn-Vulnerable-GraphQL-Application

GitHubdolevf/damn-vulnerable-graphql-application

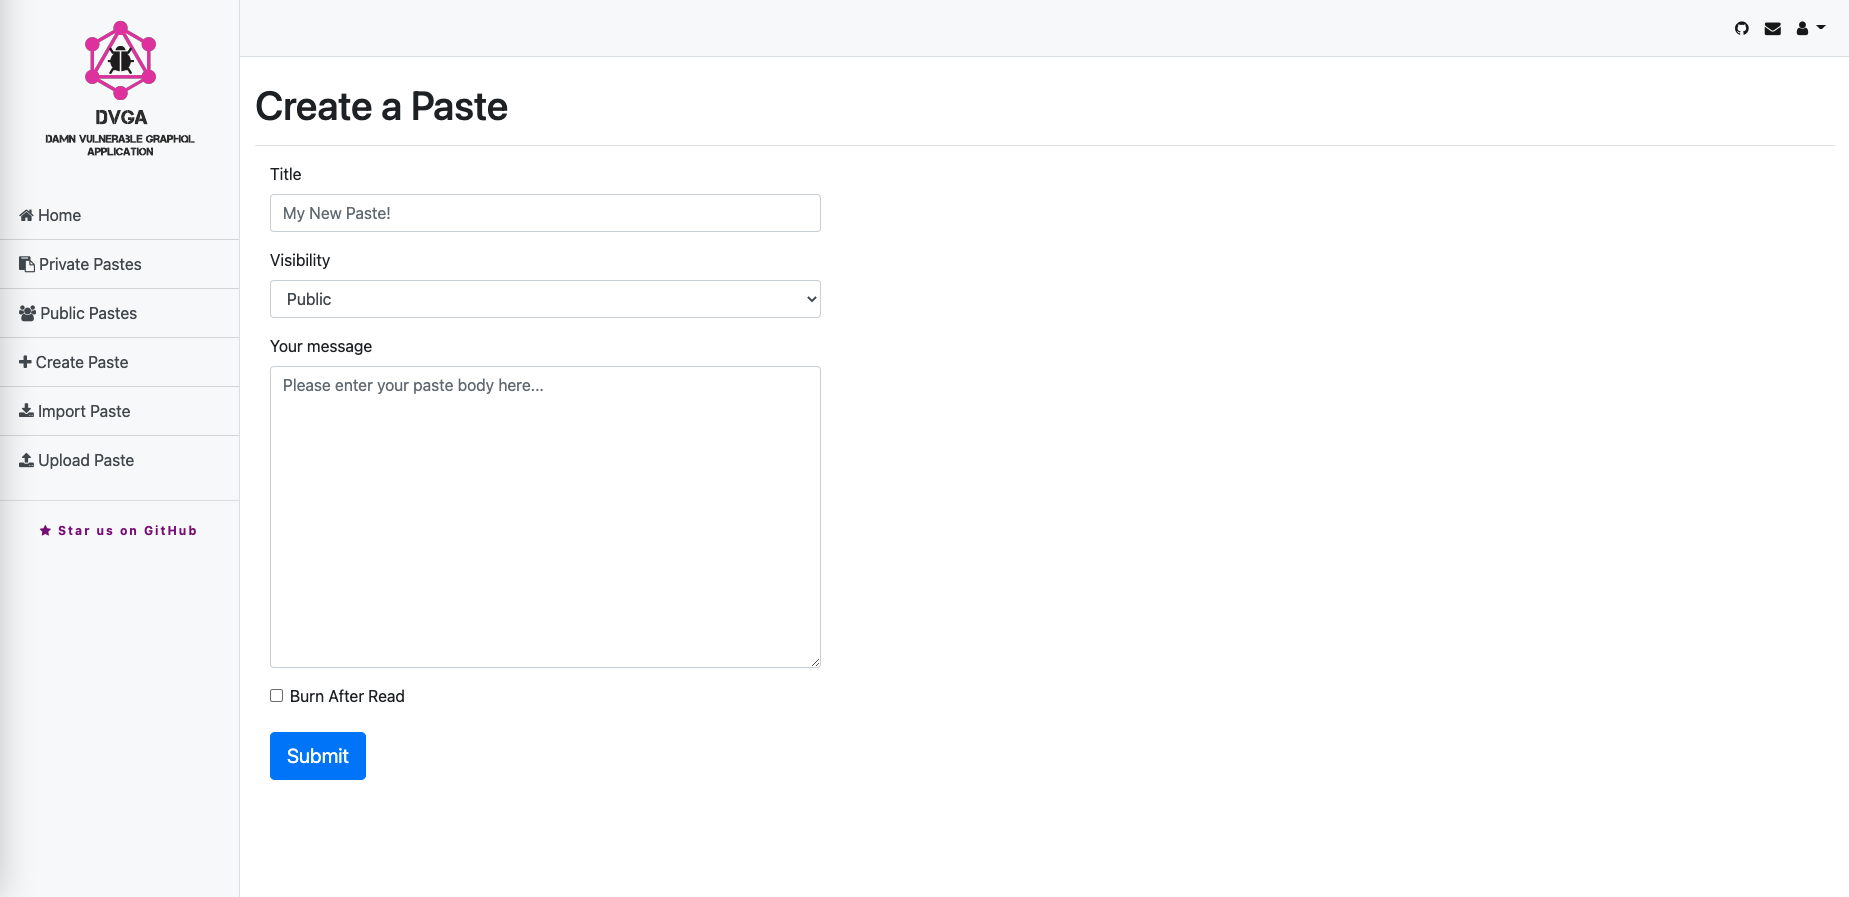
Damn Vulnerable GraphQL Application est une implémentation de service GraphQL intentionnellement vulnérable conçue pour apprendre et pratiquer la…

vulnerability-analysisapi-security-testingweb-security+5
1.7kil y a 1 an
OFFAT preview

OFFAT

GitHubowasp/offat

Outil automatisé de test de sécurité des API qui génère des tests à partir de spécifications OpenAPI, fuzz les entrées et vérifie la présence de…
vulnerability-scannersweb-application-exploitationapi-security-testing+2
663il y a 1 mois
xmlsec preview

xmlsec

GitHublsh123/xmlsec

Bibliothèque de sécurité XML
authentication-authorizationencryption-decryption-toolsweb-security+2
162il y a 11h 31m
Windows-Python-RAT preview

Windows-Python-RAT

GitHubthe404hacking/windows-python-rat

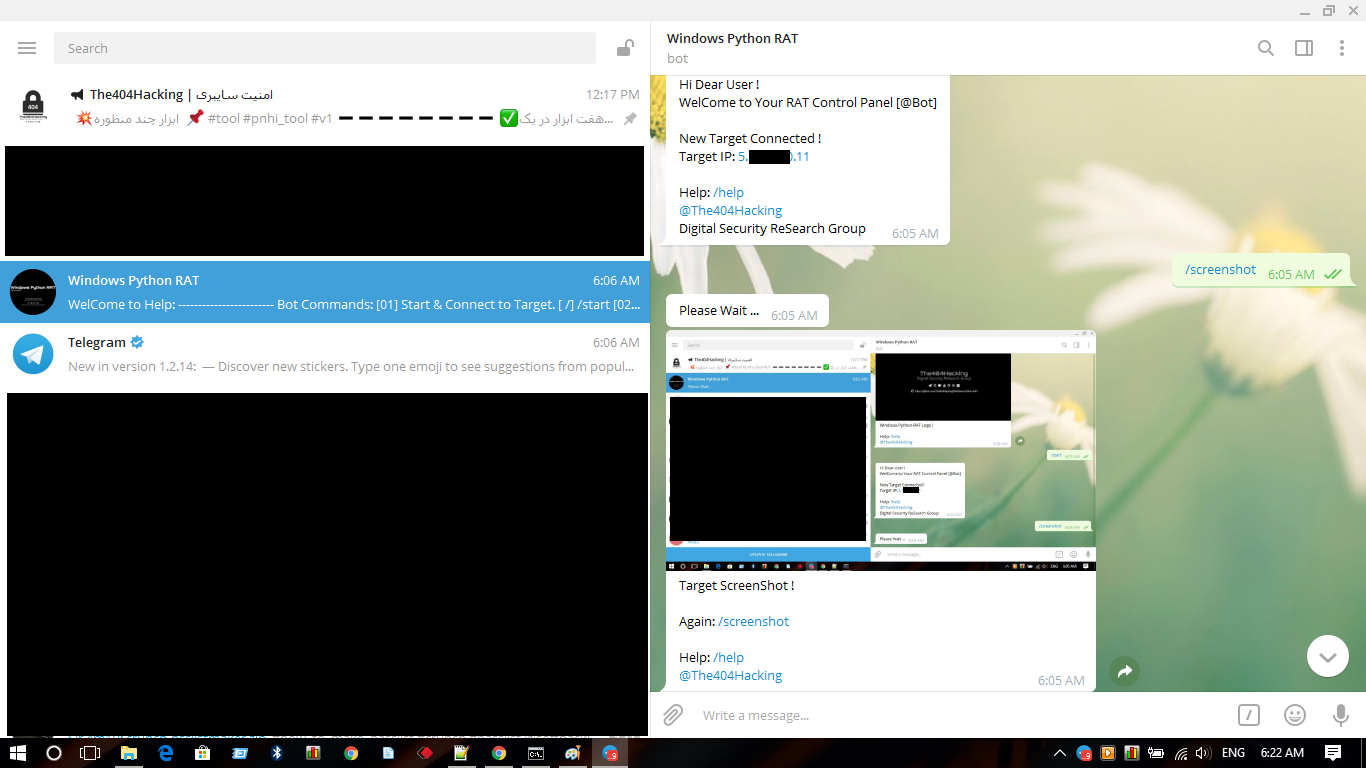
Un nouvel outil d'administration à distance [RAT] pour Microsoft Windows avec Python par Sir.4m1R.
persistence-mechanismscommand-and-controlremote-access-tool+3
116il y a 6 ans
token-proxy preview

token-proxy

GitHubzolderio/token-proxy

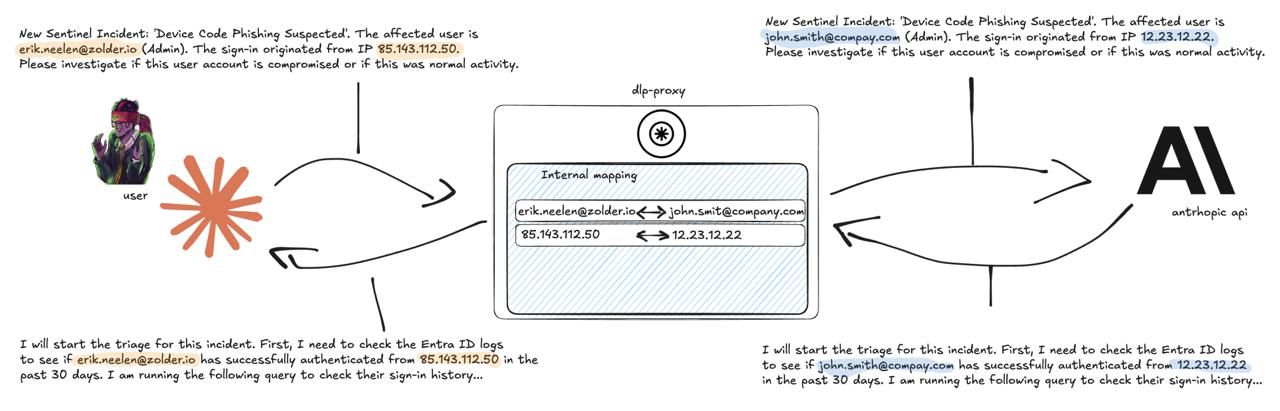
Un proxy transparent de masquage des PII pour le trafic API LLM. Se place entre une application et un fournisseur LLM (actuellement Anthropic),…
defensive-toolsencryption-decryption-toolsdata-exfiltration+6
28il y a 5 mois
gate0 preview

gate0

GitHubqarait/gate0

Un petit moteur de micro-politique vérifiable, terminant et déterministe
authentication-authorizationnetwork-securitycloud-security+1
17il y a 8 mois
darwis-taxii preview

darwis-taxii

GitHubcspf-founder/darwis-taxii

Un serveur TAXII (Trusted Automated eXchange of Indicator Information) haute performance écrit en Rust.
authentication-authorizationioc-managementthreat-feeds-aggregators+3
11il y a 7 mois
PwnedCheck preview

PwnedCheck

GitHubmohamedation/pwnedcheck

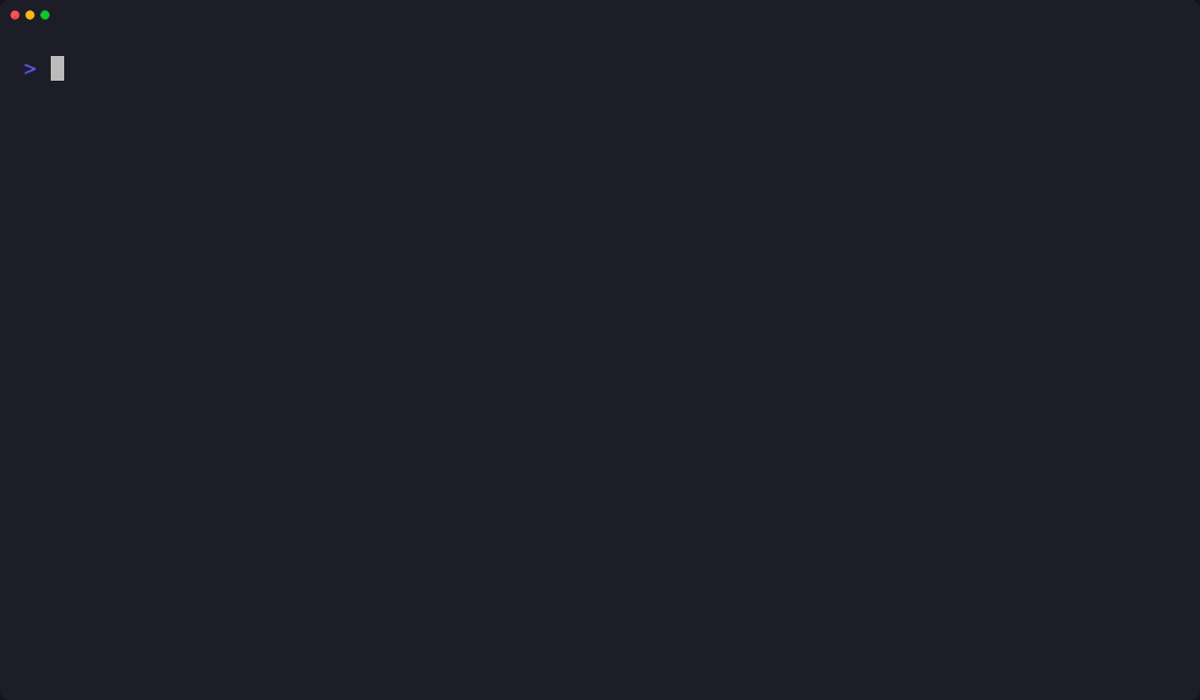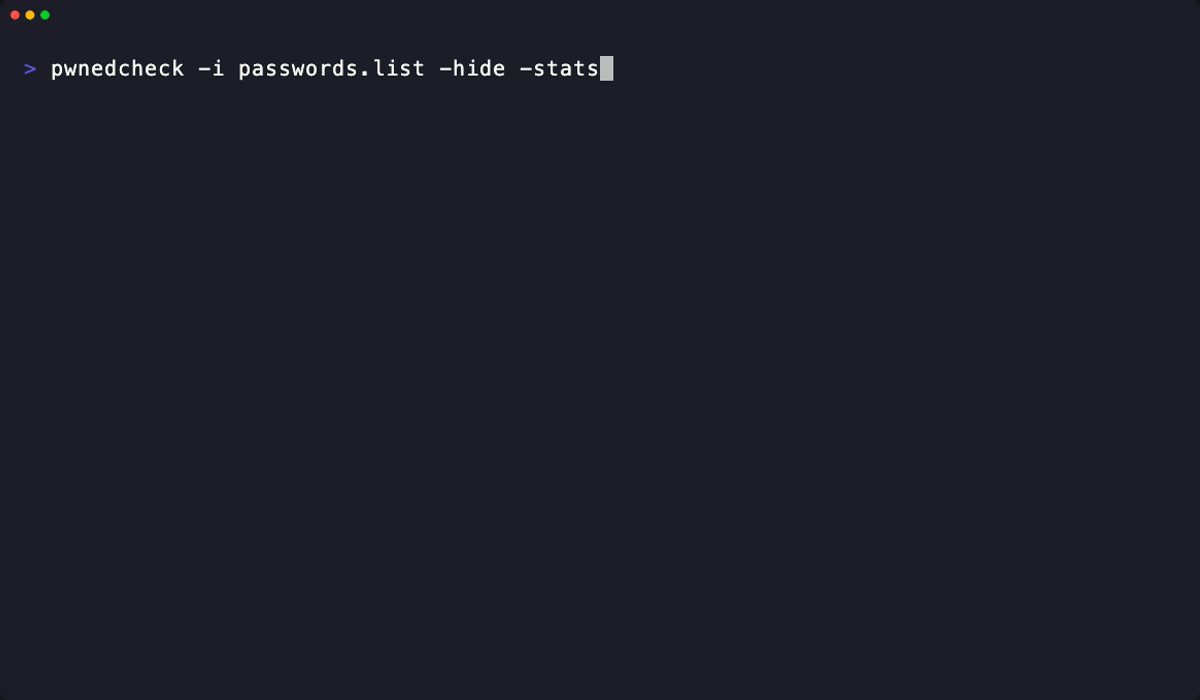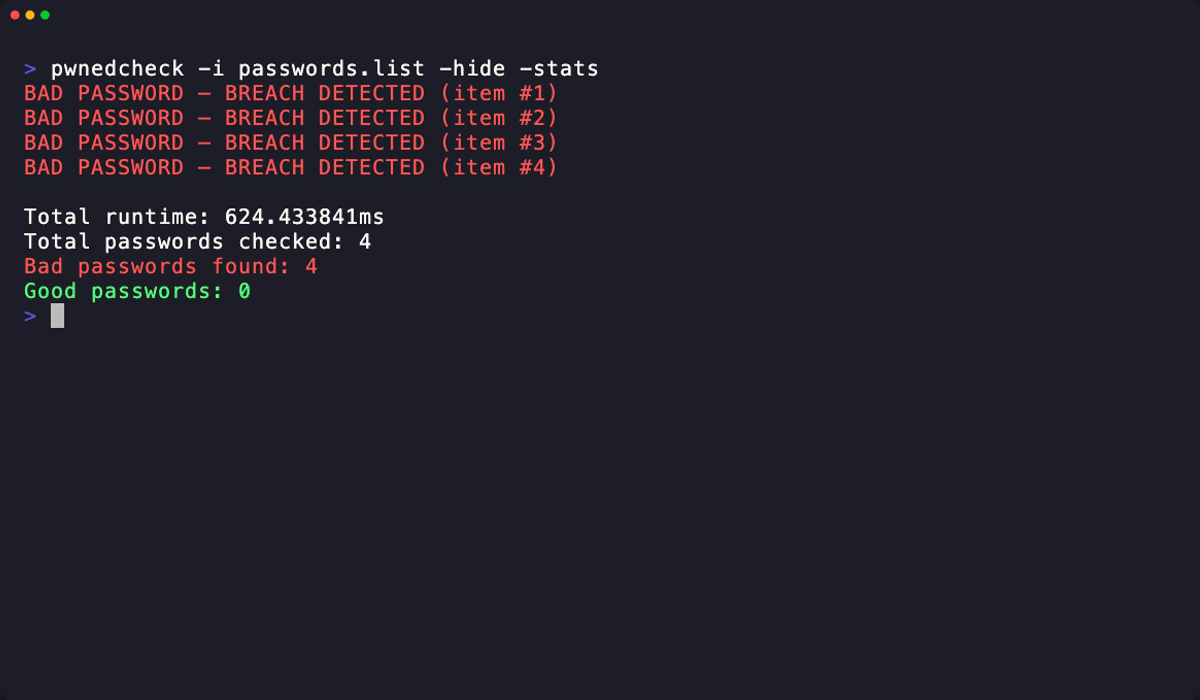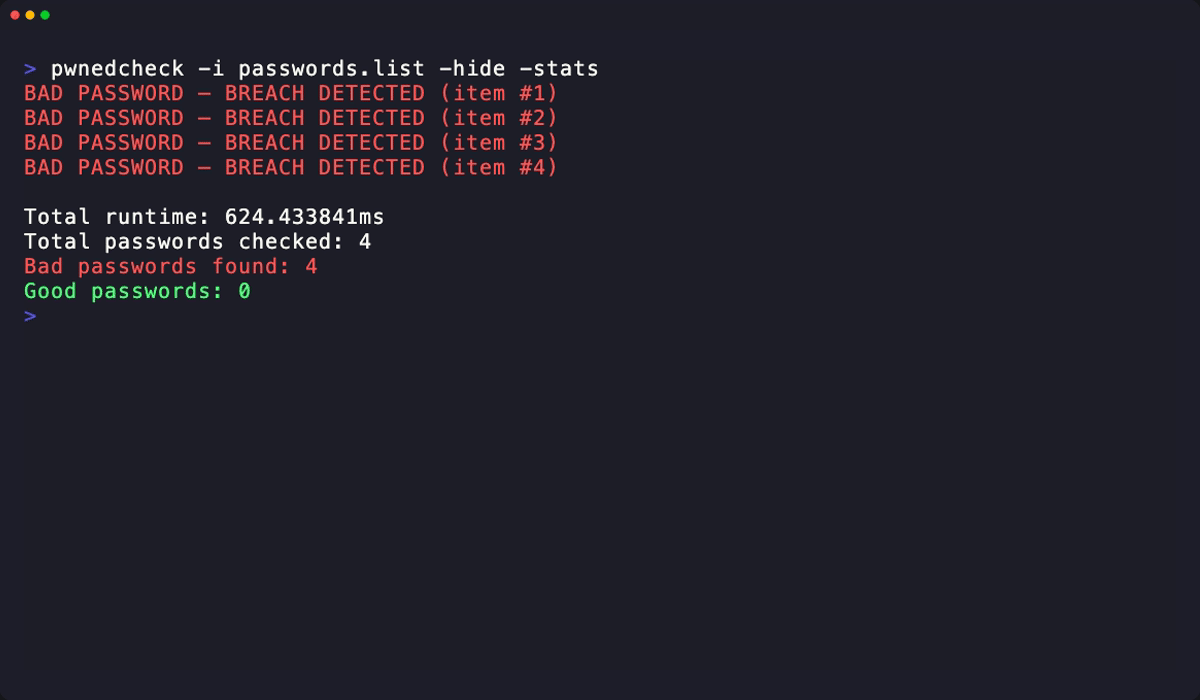
Un outil en ligne de commande pour vérifier si des mots de passe ont été exposés lors de fuites de données en utilisant l'API Have I Been Pwned…

password-crackingencryption-decryption-toolsvulnerability-analysis+3
3il y a 3 mois
Précédent1…789…18Suivant