opa
Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…

Moteur de politiques déclaratif qui permet l'autorisation et l'application de politiques à travers les services, Kubernetes, Terraform, Docker et les…

Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…

Un proxy/API cloud natif d'identité et d'accès (IAP) et une API de décision de contrôle d'accès qui authentifient, autorisent et modifient les…

Un proxy inverse axé sur la sécurité, conçu pour protéger le web libre.

Formation interactive à la programmation sécurisée avec des exercices SCORM pratiques couvrant les vulnérabilités web et API du Top 10 OWASP,…

Plan d'étude pratique complet pour devenir un ingénieur en cybersécurité performant, basé sur des rôles tels que Pentest, AppSec, Cloud Security,…

Tetsuo Socket Library

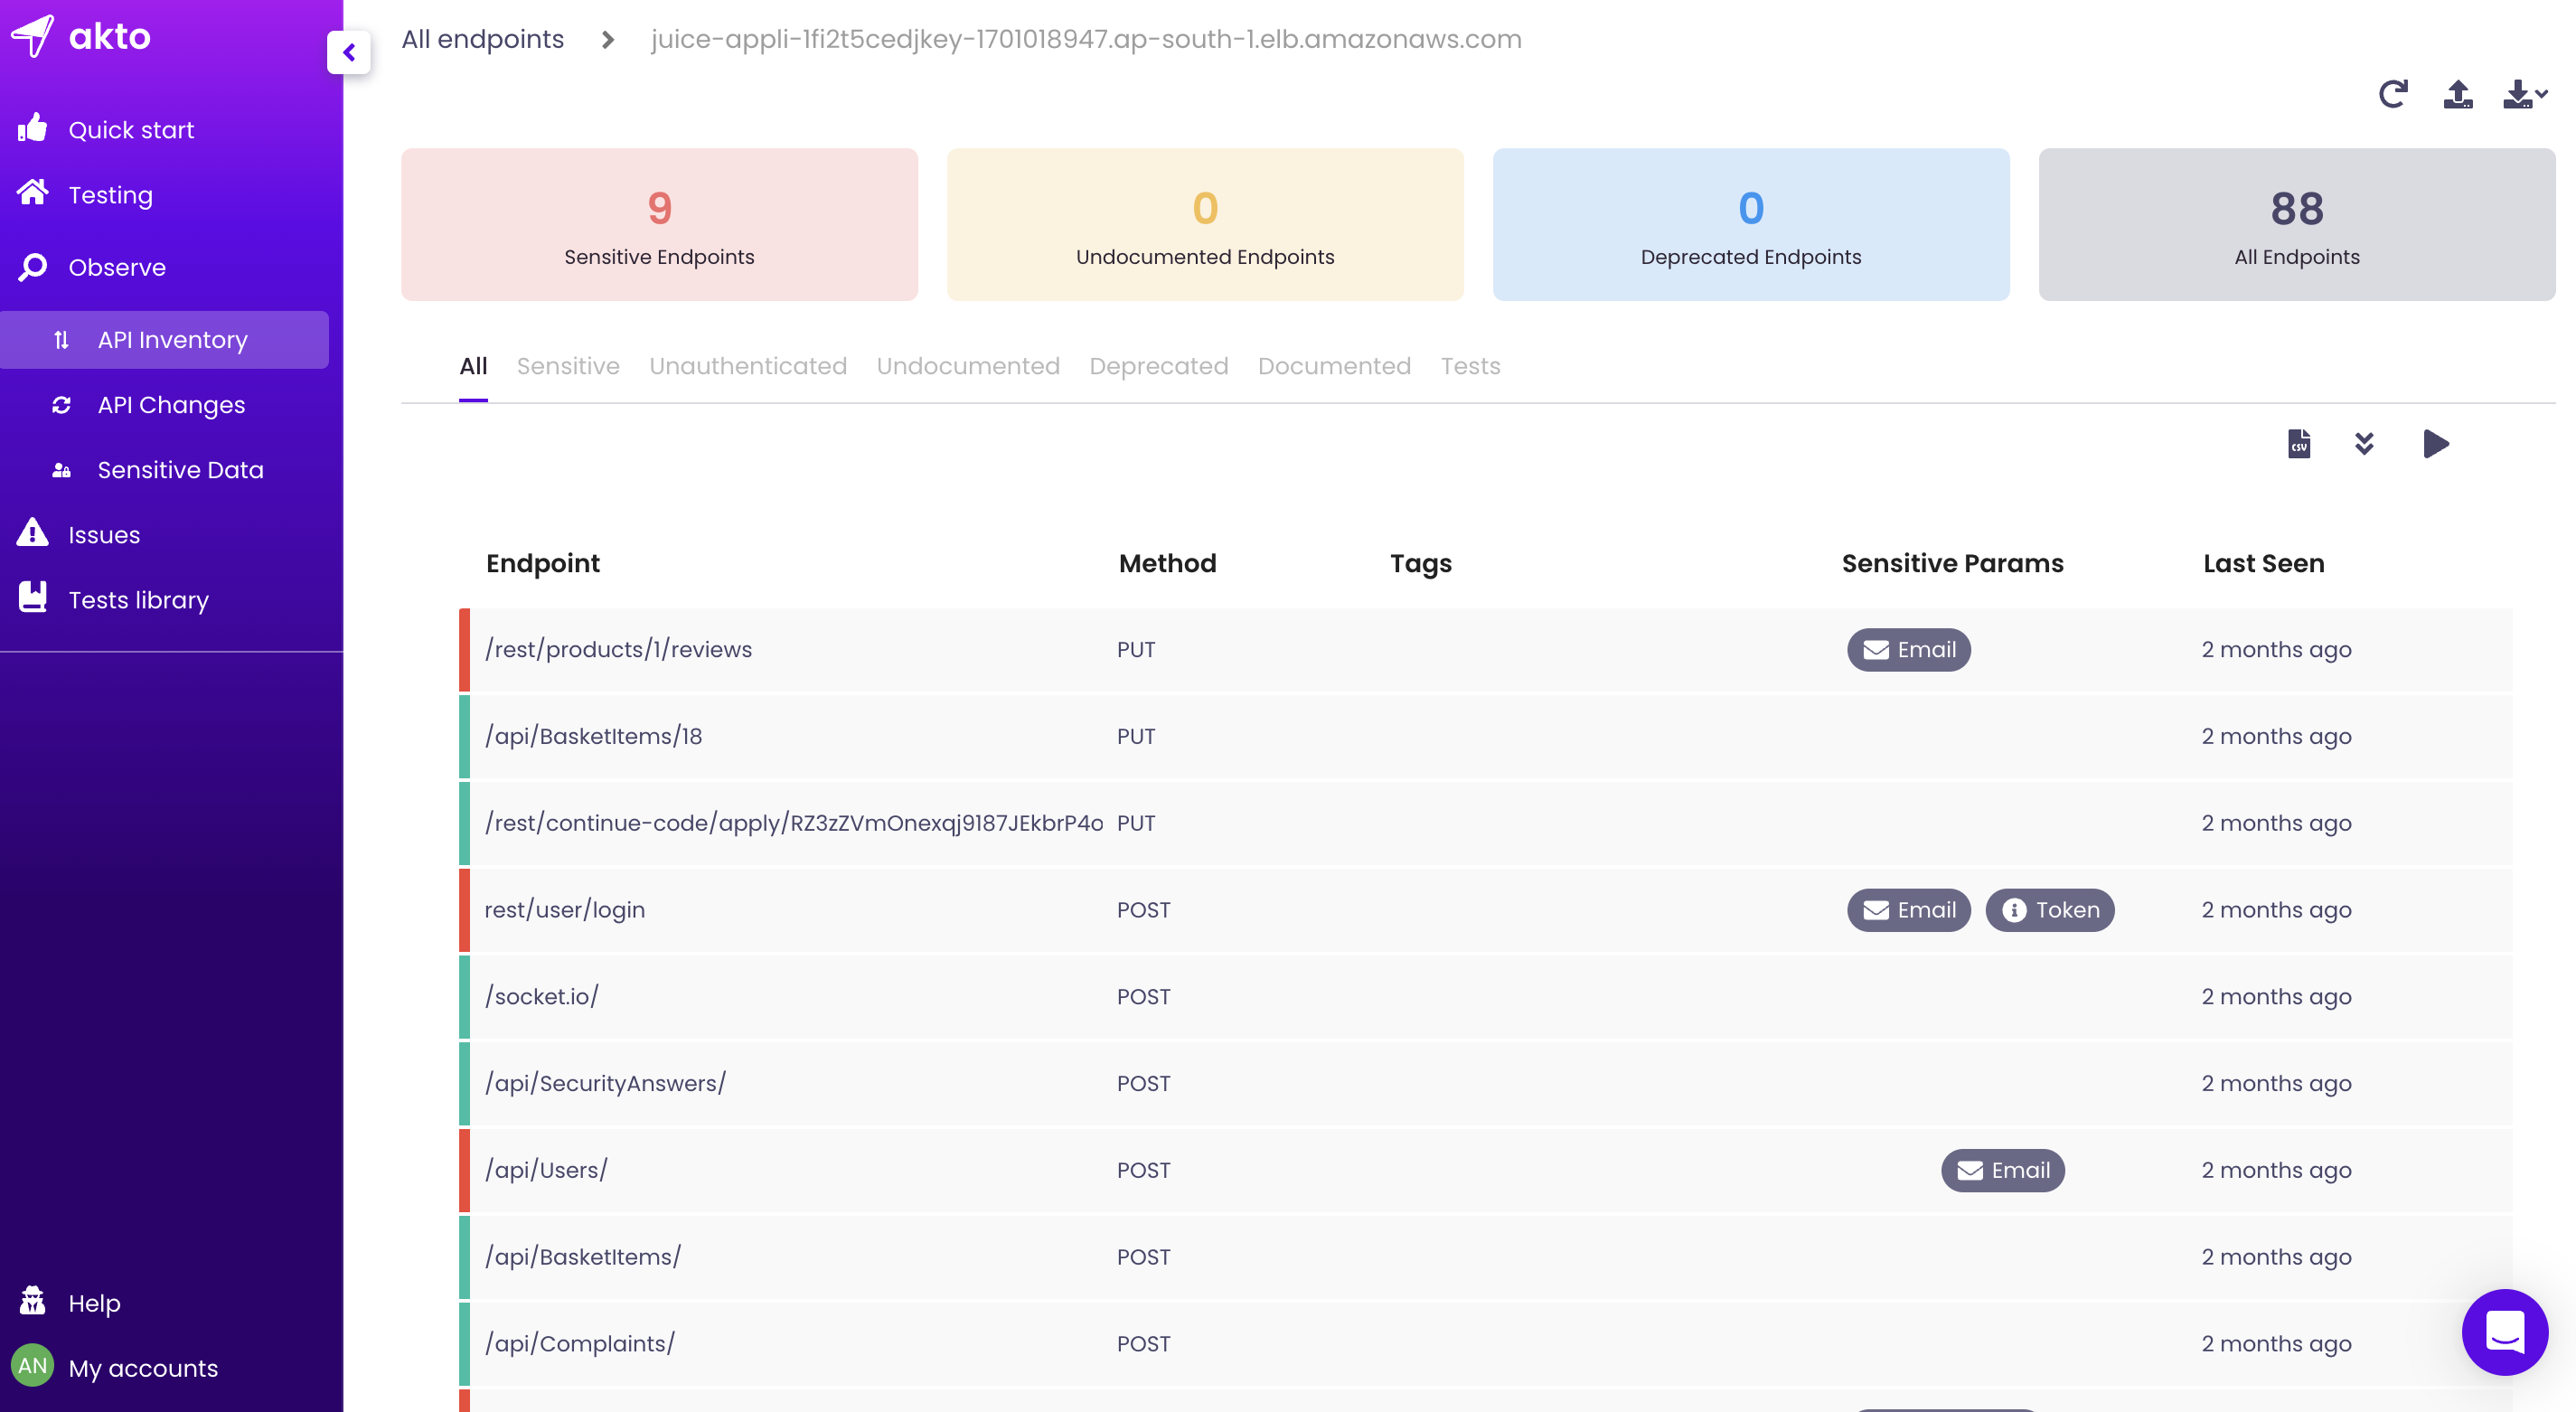
Plateforme open-source de sécurité des API pour la découverte continue d'API, les tests de vulnérabilités et la détection des menaces en temps réel.…

Système de gestion des identités et des utilisateurs axé sur l'API pour les applications cloud-native. Gère la connexion, l'inscription,…

Outil de découverte de paramètres HTTP qui trouve des paramètres de requête valides pour les points de terminaison URL en utilisant un large…

Recoupez les vues de votre surface d'attaque et identifiez les points de terminaison qui ne peuvent pas se corroborer mutuellement.

Un banc d'essai de sécurité empirique évaluant l'injection de prompts, les vulnérabilités de député confus et les défenses d'appel d'outils dans les…

Solution complète pour le guide de VAPT/AppSec et de test d'intrusion : Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless…

Un outil de découverte de contenu récursif, rapide et simple, écrit en Rust.

L'outil universel d'API GraphQL et de CSPM pour AWS, Azure, GCP, K8s et tencent.

Trouvez chaque requête API effectuée par une application web, à partir du JavaScript qu'elle livre : méthode, URL, corps, en-têtes et opérations…

Standard de vérification de sécurité des applications

Outil de découverte de contenu web et d'API haute vitesse qui effectue une attaque par force brute sur les routes en utilisant des jeux de données…