diario-commandline-tools

Client CLI pour la consommation en masse de l'API DIARIO : téléverser des documents PDF/Office, interroger les hachages de fichiers et automatiser…

Client CLI pour la consommation en masse de l'API DIARIO : téléverser des documents PDF/Office, interroger les hachages de fichiers et automatiser…

Scanner de sécurité d'application web open-source pour la détection automatisée des vulnérabilités, les tests de pénétration manuels et les tests de…

Clone de suds 0.4 + suds-0.4-CVE-2013-2217.patch

L'outil d'attaque API en un seul coup - trouve l'URL de l'API à partir de la racine donnée et simule les attaques automatisées

Passerelle de preuves auto-hébergée pour les systèmes d'IA : politique fail-closed, WAF, contrôles de sortie, preuves MMR durables signées et…

Open-source AI agent firewall that scans HTTP, MCP, A2A, and WebSocket traffic for exfiltration, SSRF, and prompt injection, emitting verifiable…

Extension Burp Suite pour les tests de sécurité des API avec 15 types d'attaques, 108+ payloads, fuzzing intelligent, détection BOLA/IDOR,…

Équipe rouge IA locale d'abord pour la sécurité des applications web, API et LLM. Raisonnement de type attaquant, constats étayés par des preuves et…

Client pour Cloudflare Tunnel permettant des connexions sécurisées sortantes uniquement vers les origines via une architecture Zero Trust. Prend en…

Plan d'étude pratique complet pour devenir un ingénieur en cybersécurité performant, basé sur des rôles tels que Pentest, AppSec, Cloud Security,…

Moteur de triage de sécurité Python en bibliothèque standard qui analyse les applications web, les API, les LLM et les packages mobiles via…

Scanner de reconnaissance et de surface d’attaque multi-phase qui cartographie les domaines, les IP, les ASN, les actifs cloud et les CVE dans un…

The OWASP Cheat Sheet Series was created to provide a concise collection of high value information on specific application security topics.

Un proxy/API cloud natif d'identité et d'accès (IAP) et une API de décision de contrôle d'accès qui authentifient, autorisent et modifient les…

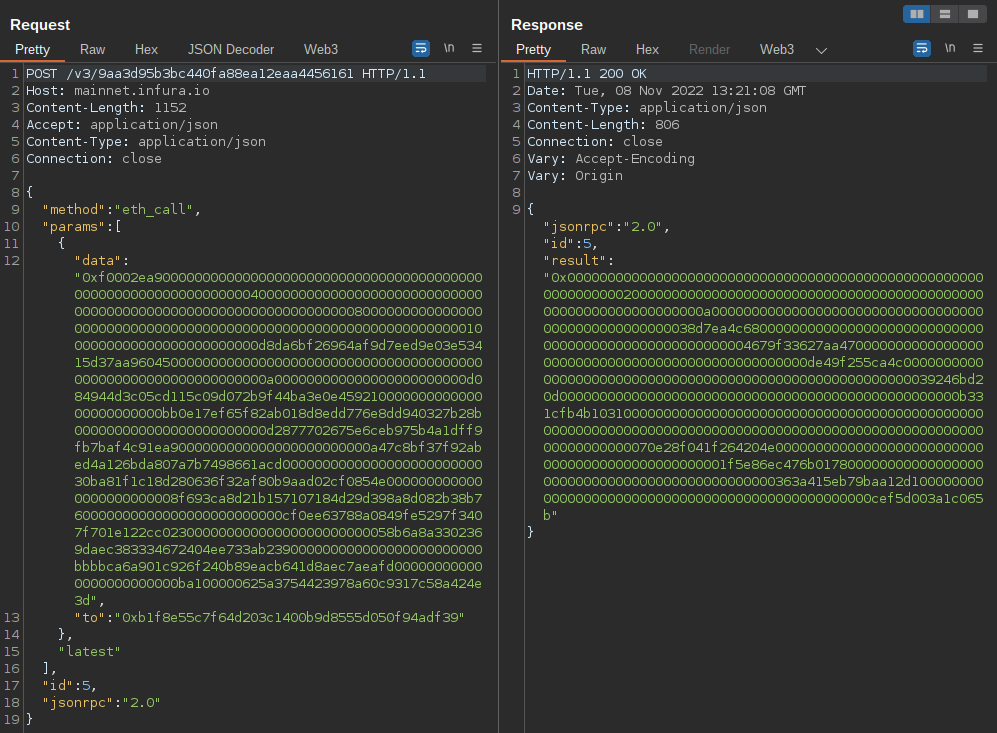
Extension Burp Suite pour décoder les appels Ethereum JSON-RPC et les interactions avec les contrats intelligents, prenant en charge plusieurs…

Le Secure CommsOS™ pour les opérations critiques

Interactive secure coding training with hands-on SCORM exercises covering OWASP Top 10 web and API vulnerabilities, Git/secrets exposure, and…

Automated Penetration Testing Framework - Open-Source Vulnerability Scanner - Vulnerability Management