

vscode-frida
 chichou/vscode-frida
Extension non officielle de frida pour VSCode
android-securityios-securitydynamic-code-analysis+5
chichou/vscode-fridaExtension non officielle de frida pour VSCode
 cloudfuzz/android-kernel-exploitation
Atelier pratique pour apprendre l’analyse et l’exploitation des vulnérabilités du noyau Android, avec un environnement de build basé sur Docker et…
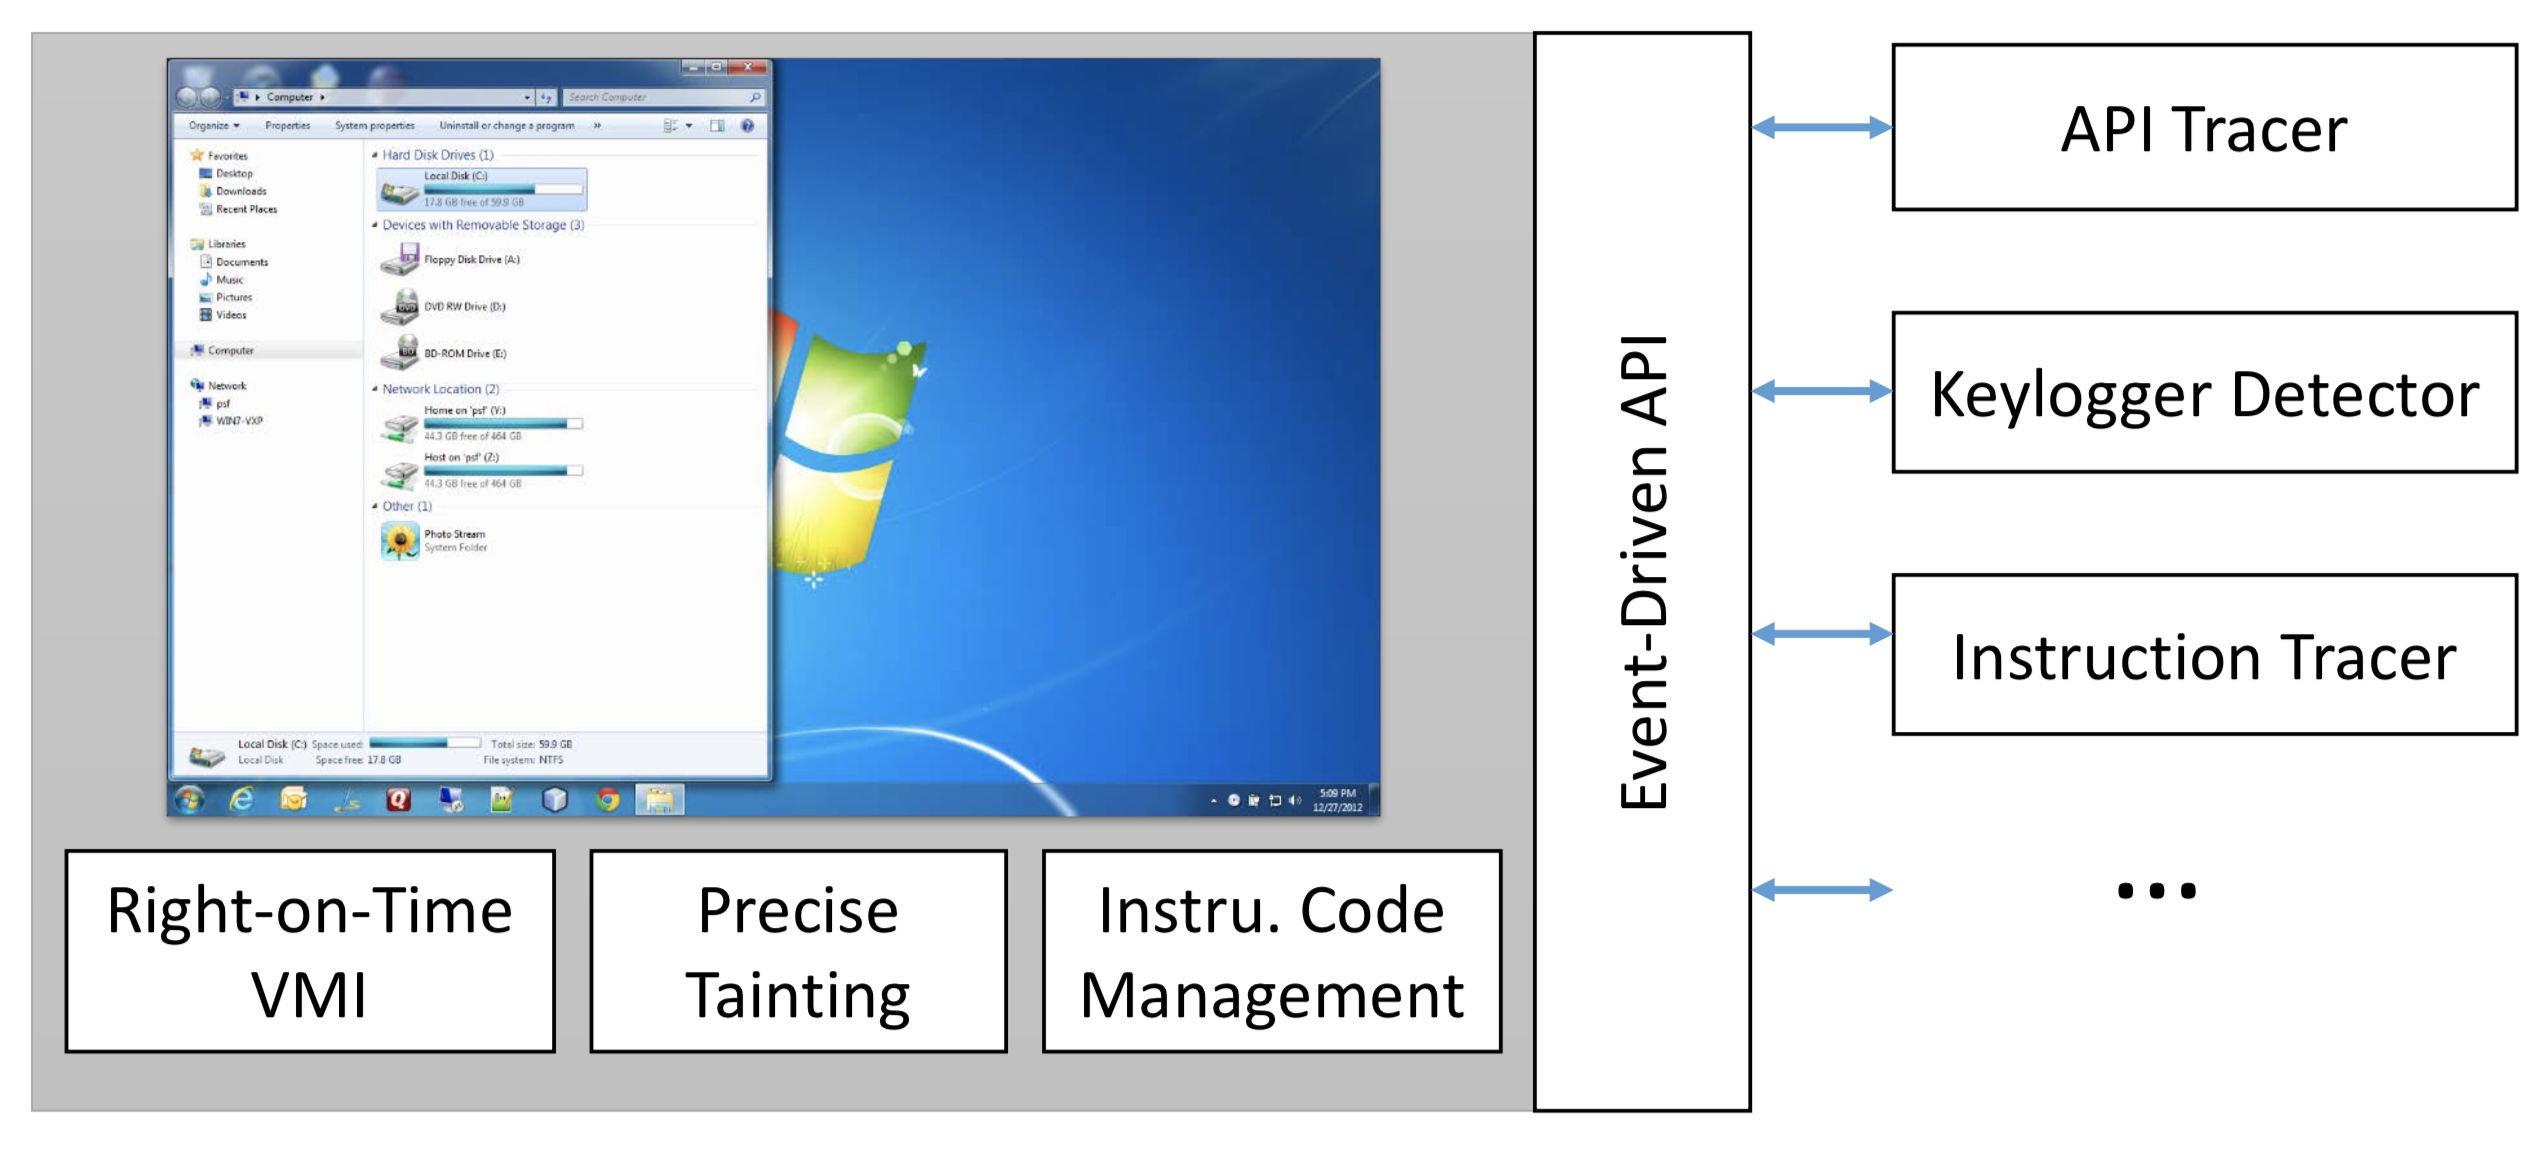 decaf-project/decaf
DECAF (acronyme de Dynamic Executable Code Analysis Framework) est une plateforme d'analyse binaire basée sur QEMU. C'est également le foyer de la…
 calebfenton/dex-oracle
Un désobfuscateur Dalvik basé sur des motifs qui utilise une exécution limitée pour améliorer l'analyse sémantique.
 fo-000/bluing
Un outil de collecte de renseignements pour le piratage Bluetooth
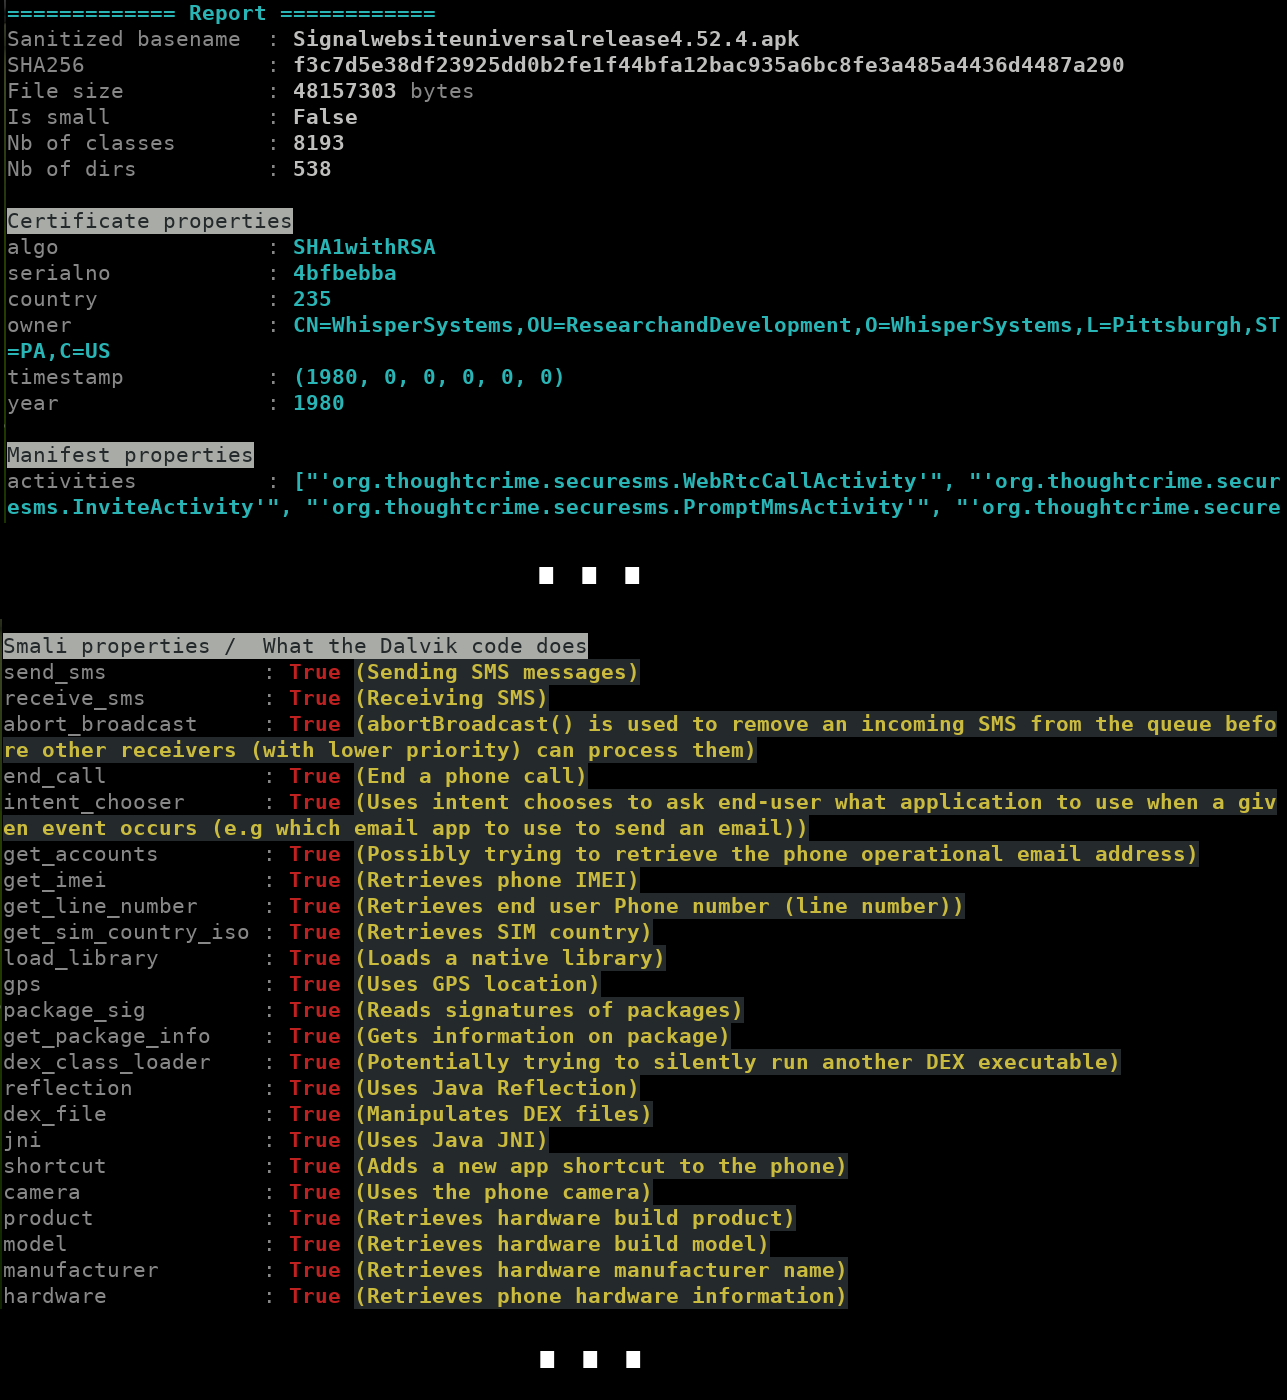 cryptax/droidlysis
Outil d'analyse préliminaire automatisé pour applications Android qui désassemble les échantillons, extrait les propriétés via une correspondance de…
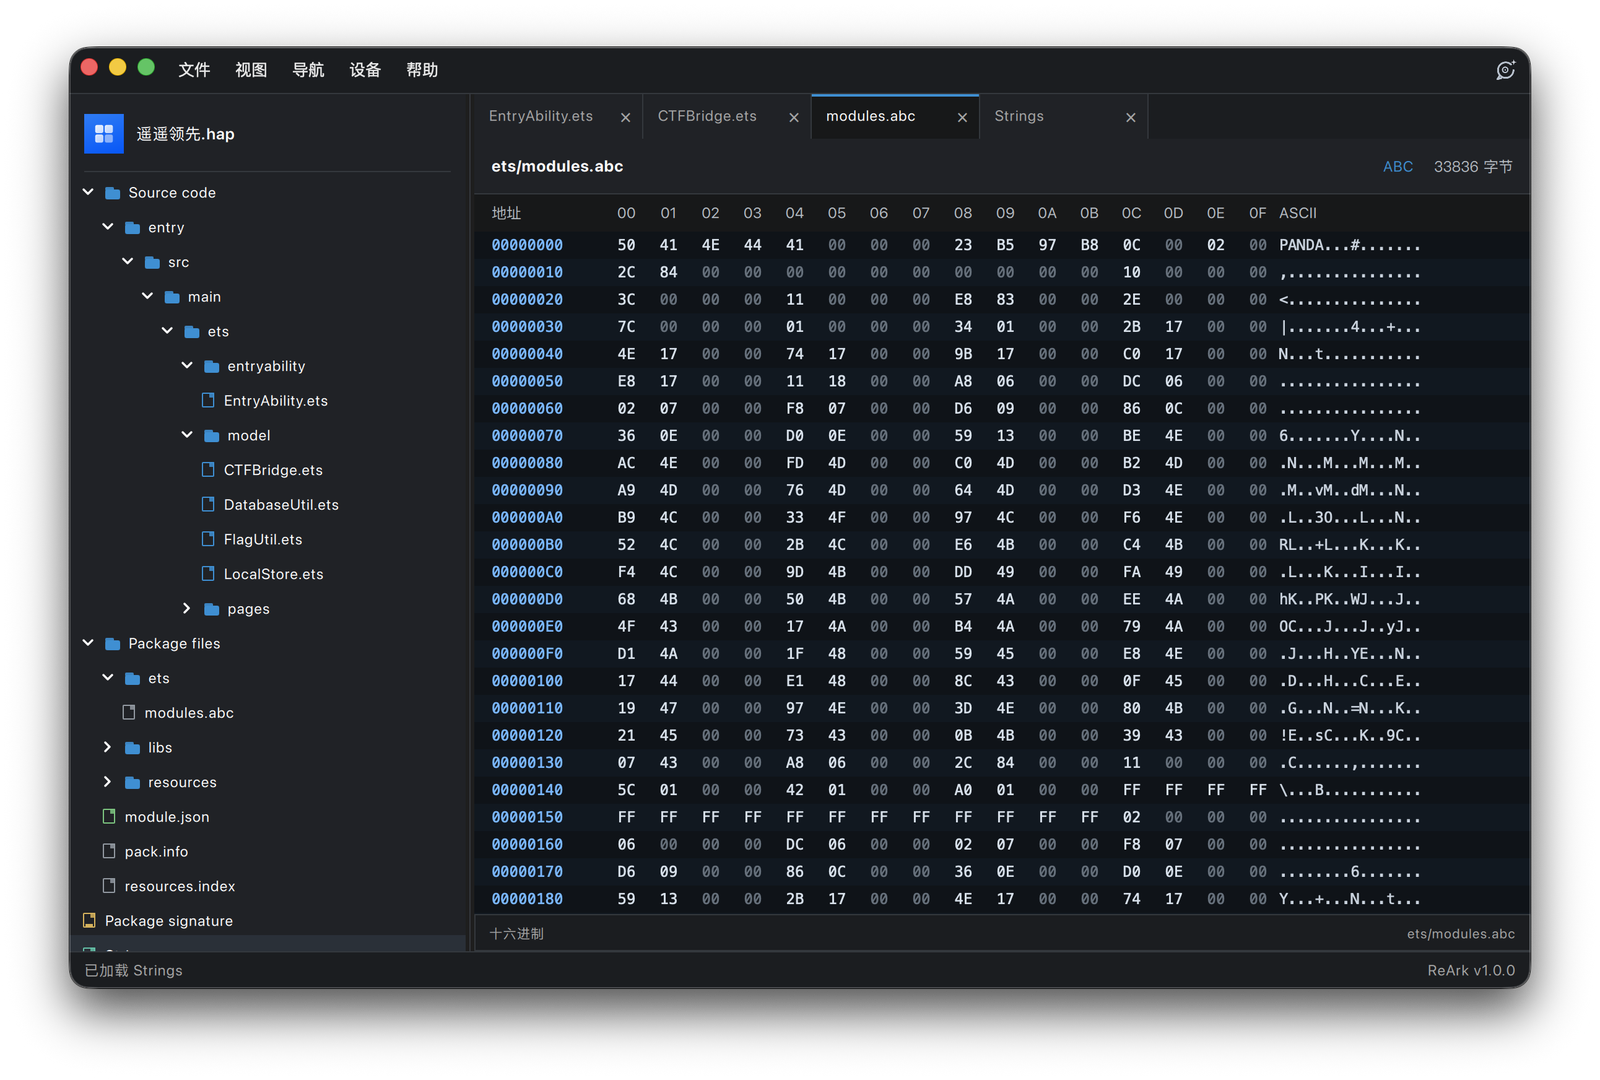 lkimuk/reark
An intelligent reverse engineering analysis tool designed for multiple target platforms, currently supporting HarmonyOS (HAP/APP/ABC) and Android…
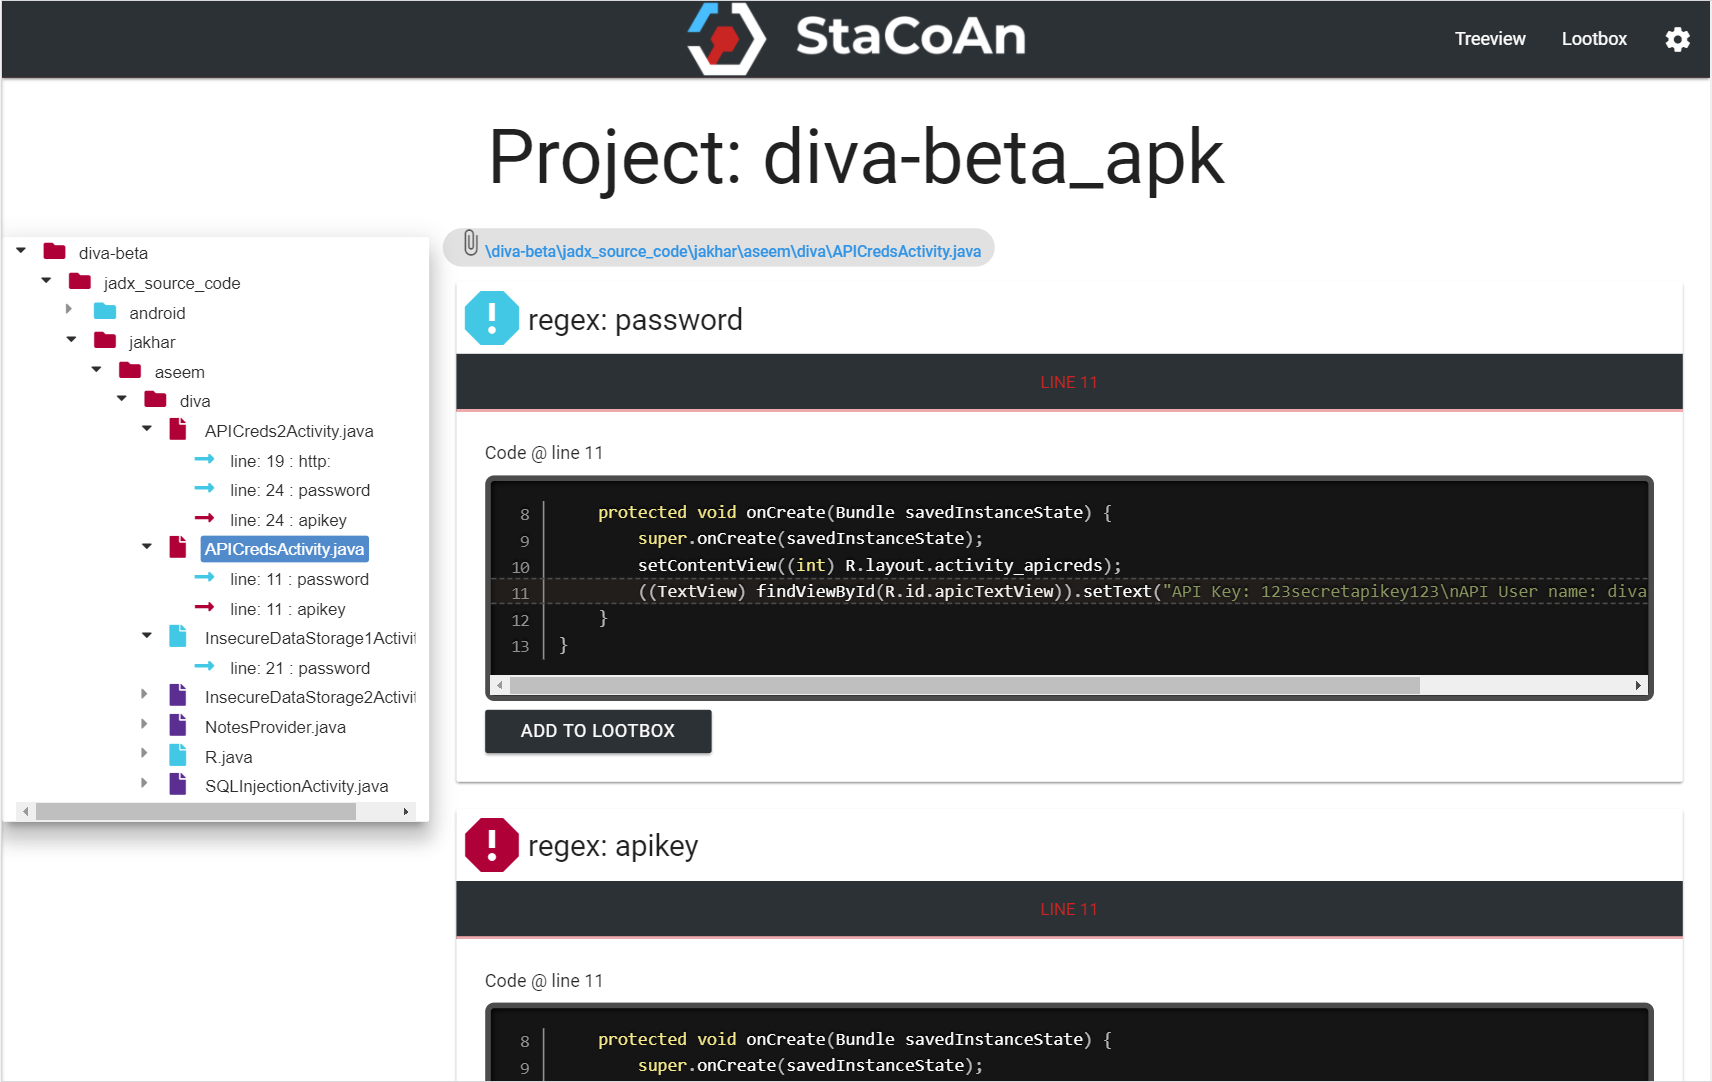 vincentcox/stacoan
StaCoAn est un outil multiplateforme qui aide les développeurs, les chasseurs de bogues et les hackers éthiques à effectuer une analyse statique de…
 mozilla/firefox-devtools-mcp
Serveur Model Context Protocol pour Firefox DevTools - permet aux assistants IA d'inspecter et de contrôler le navigateur Firefox via WebDriver BiDi
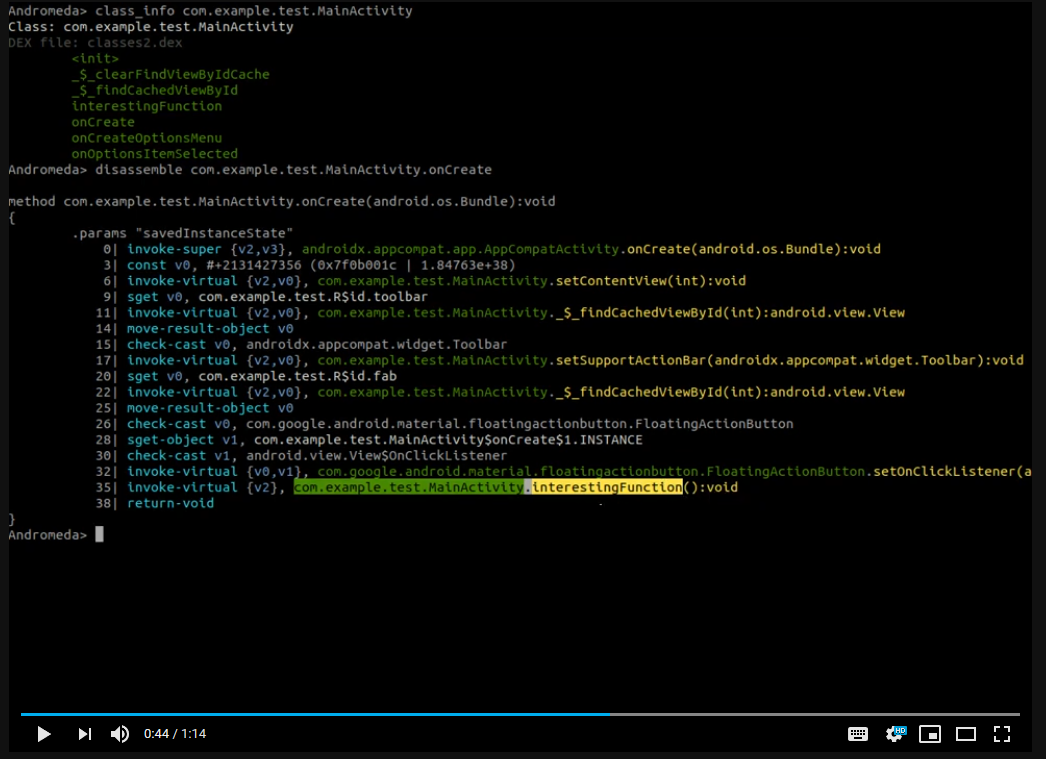 secrary/andromeda
Outil interactif de rétro-ingénierie C/C++ pour les applications Android, permettant une analyse statique rapide et une inspection binaire des…
 rewanthtammana/damn-vulnerable-bank
Application bancaire Android intentionnellement vulnérable pour s'entraîner aux tests de sécurité mobile, avec détection de root, anti-débogage,…
 owasp/mastg-hacking-playground
Collection d'applications iOS et Android intentionnellement non sécurisées pour apprendre les tests de sécurité mobile, le rétro-ingénierie et…
 yhs0602/android-disassembler
Désassemblez tous les fichiers, y compris les .so (NDK, JNI), PE Windows (EXE, DLL, SYS, etc.), binaires Linux, bibliothèques, et tout autre fichier…
 theqmaks/phantom-frida
Compilez un serveur Frida anti-détection à partir des sources. ~90 correctifs couvrant 16 vecteurs de détection, auto-compilations hebdomadaires avec…
 prey/prey-android-client
Client Android pour Prey : outil fiable de suivi d'appareil et de sécurité
 morpheuslord/quadrainspect
Framework modulaire d'analyse de sécurité des APK Android intégrant des outils d'analyse statique, dynamique et de rétro-ingénierie pour une…
 swdunlop/andbug
Débogueur scriptable pour la machine virtuelle Dalvik d'Android utilisant les interfaces JDWP/DDM pour intercepter des méthodes, inspecter l'état du…
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…