
droidcarve
 darioi/droidcarve
Framework de rétro-ingénierie Android
android-securitystatic-analysisreverse-engineering+2
darioi/droidcarveFramework de rétro-ingénierie Android
 neternels/android_kernel_xiaomi_sunny
Noyau CAFest nethunter basé sur LA.UM.9.1.r1-11900-SMXXX0.0 avec le dernier upstream-f2fs-stable-linux-4.14.y fusionné, axé sur bb et perf. |…
 1n3/reverseapk
Analyser et rétro-ingénier rapidement des paquets Android
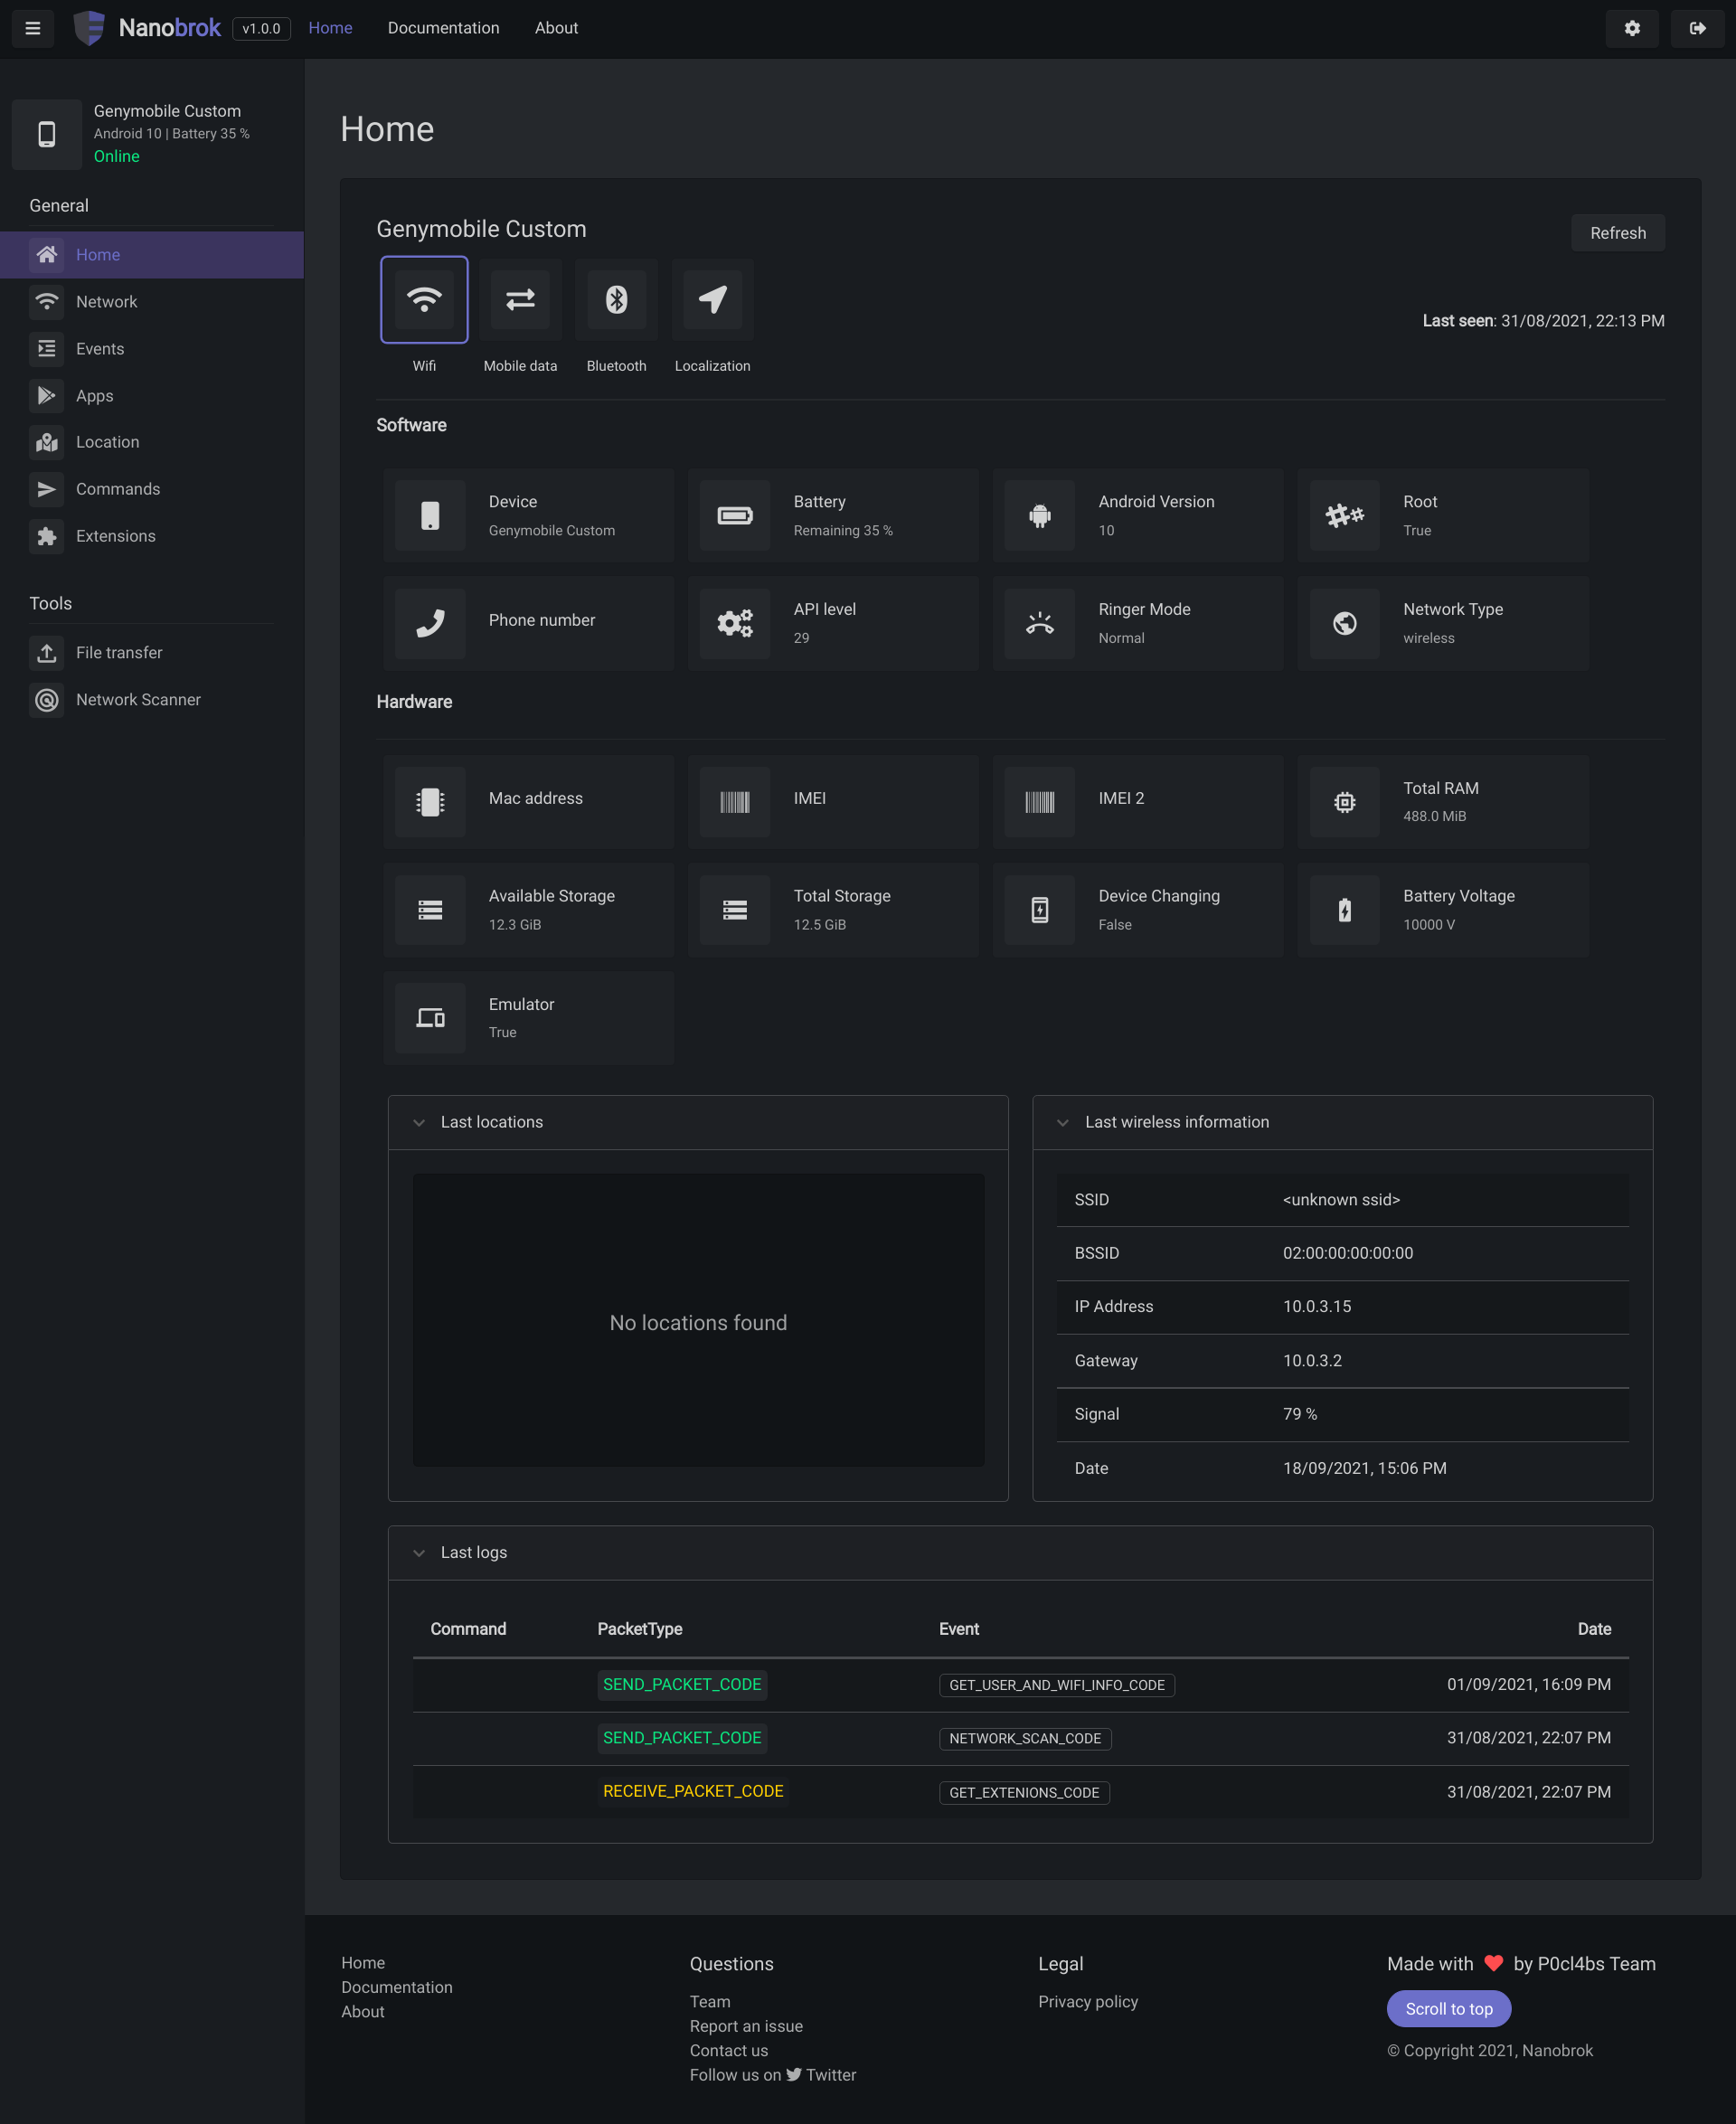 p0cl4bs/nanobrok
Service web écrit en Python pour contrôler et protéger votre appareil Android à distance.
 tegal1337/cilocks
Craquer l'écran de verrouillage, Metasploit et plus encore pour le piratage Android/iOS
 certcc/keyfinder
Un outil pour trouver et analyser des fichiers de clés privées (et publiques), incluant le support des fichiers APK Android.
 owasp/mastg-hacking-playground
Collection d'applications iOS et Android intentionnellement non sécurisées pour apprendre les tests de sécurité mobile, le rétro-ingénierie et…
 gmh5225/frida-il2cpp-datacollector
Outil basé sur Frida qui porte MonoDataCollector de Cheat Engine vers Android et iOS, permettant la collecte de données Mono/IL2CPP à l'exécution et…
 owasp/mas-crackmes
Les MAS Crackmes alias UnCrackable Apps, une collection de défis de rétro-ingénierie mobile faisant partie du projet OWASP MAS.
 mzfr/slicer
Un outil pour automatiser le processus ennuyeux de APK recon
 cybersecsi/dockerized-android
Un framework basé sur des conteneurs pour permettre l'intégration de composants mobiles dans les plateformes de formation en sécurité.
 codinggay/blackdex
Désemballeur d'APK Android qui extrait les fichiers DEX d'applications en cours d'exécution ou installées sur Android 5.0–12 sans root, Xposed ni…
 romainthomas/the-poor-mans-obfuscator
Binaires et scripts associés à la présentation « The Poor Man's Obfuscator »
 den4uk/andriller
📱 Andriller - est un utilitaire logiciel avec une collection d'outils forensiques pour smartphones. Il effectue une acquisition en lecture seule,…
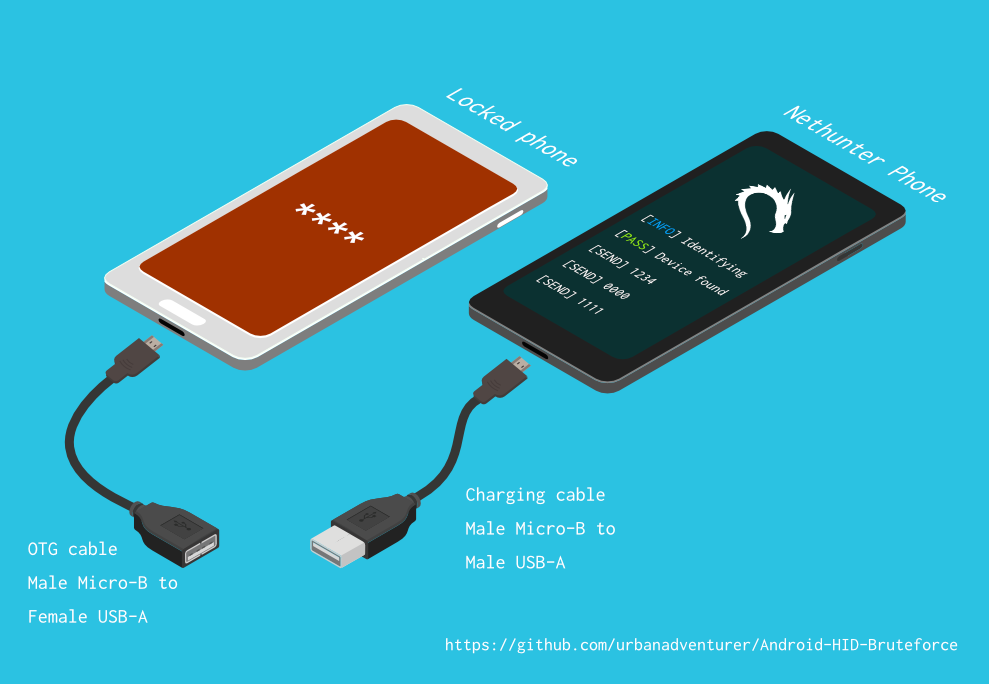 urbanadventurer/android-pin-bruteforce
Déverrouillez un téléphone Android (ou un appareil) en bruteforçant le code PIN de l'écran de verrouillage. Transformez votre téléphone Kali…
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
Pile Bluetooth Android corrigée (AOSP10) traitant CVE-2021-0589, avec des instructions de construction pour AOSP et Linux.
 rscloura/doldrums
Un outil de rétro-ingénierie Flutter/Dart
 ucsb-seclab/difuze
Fuzzer pour pilotes du noyau Linux