
Sentinel-GPT
 ayush-parab/sentinel-gpt
Pipeline automatisé de chasse aux menaces qui ingère les journaux Azure, utilise le raisonnement LLM pour détecter les activités suspectes, évaluer…
cloud-securitythreat-intelligenceeducation+3
ayush-parab/sentinel-gptPipeline automatisé de chasse aux menaces qui ingère les journaux Azure, utilise le raisonnement LLM pour détecter les activités suspectes, évaluer…
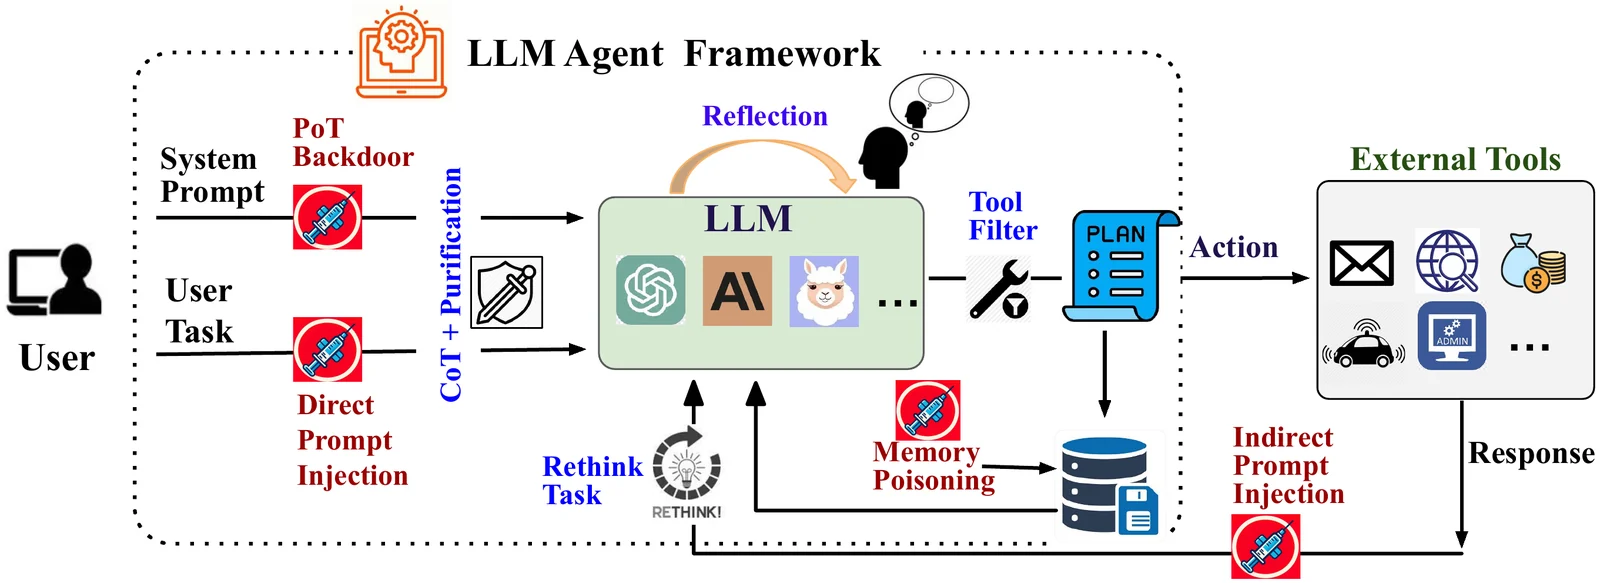 xiaoyan-lisa/defenses-for-tool-integrated-llm
Recherche de code et expériences pour défendre les agents LLM intégrés à des outils contre les attaques adversariales, en étendant Agent Security…
 lycis/cawdog
CAWODOG est un projet de preuve de concept démontrant comment protéger les modèles d'IA basés sur Python déployés sur des machines industrielles hors…
 ashishsecdev/mobsf_ai
Extension d'analyse de sécurité alimentée par l'IA pour Mobile Security Framework MobSF
 cyberdudebivash/cyberdudebivash-servicenow-ai-agent-audit-script
This script audits ServiceNow AI Agents for vulnerabilities like CVE-2025-12420, governance gaps, and compliance risks. Powered by CYBERDUDEBIVASH –…
 dwulf/eternal-codex
Mon manifeste, et des histoires, des images et des trucs fun
 openexecution-coder/demo-cve-2026-4821
Démontre la remédiation de CVE pilotée par un agent IA avec suivi de provenance cryptographique, illustrant le flux de travail de détection,…
 atalovesyou/openclaw-security-checker
Vérifiez si votre configuration d'agent IA est vulnérable à CVE-2026-33579
 calusdotai/anticipator
Anticipator est une plateforme open-source de détection de menaces pour les systèmes d'IA multi-agents.
 centisgood/duo-agentflow-auditor
AI Code Security — quatre agents qui détectent ce que SAST ne voit pas dans le code généré par IA. Construit sur la plateforme GitLab Duo Agent.
 soildworks/agentic-clip-benchmark
Un pipeline d'évaluation automatisé et de haute précision zero-shot pour le modèle CLIP d'OpenAI sur CIFAR-10. Avec une précision de 88.80%, une…
 dannz1337/deep-reaver
Boîte à outils d'évaluation et d'exploitation des vulnérabilités améliorée par l'IA pour l'analyse modulaire d'applications web, détectant les…
 kyle41111/ai-file
Un profil d'écoute pour le framework C2 Mythic qui utilise les API de fichiers des fournisseurs d'IA
 cyb3rmik3/prompt-injection-email-samples
Jeu de test .eml ouvert pour évaluer la manière dont les contrôles de sécurité des e-mails et les assistants de boîte aux lettres IA gèrent…
 gmh5225/jataayu
Sécurité des agents IA basés sur des LLM — détection d'injection entrante + protection de la confidentialité sortante
 js-lee-ai/refusal-relocates
Le refus se localise, le dommage se déplace, les couches de sécurité sous un fine-tuning à quelques échantillons
 sliu11-byte/mea-bench
Un benchmark de cycle de vie pour les attaques d'extraction de LLM en boîte noire, les défenses et les attaques adaptatives.
 euph00/zoneclaw-code
Code de benchmark et de défense contre les attaques de mémoire persistante sur les agents d'utilisation informatique de style OpenClaw, avec…