

vpod
 capsulerun/vpod
Sandbox Linux légères et sécurisées pour les processus non fiables. Fonctionne dans le navigateur et sur le serveur.
defensive-toolscontainer-securitydynamic-analysis-sandboxing+3
65
capsulerun/vpodSandbox Linux légères et sécurisées pour les processus non fiables. Fonctionne dans le navigateur et sur le serveur.
 josh-blythe/bordair-multimodal
Suite de tests open-source d'injection de prompts cross-modale et multimodale. 250 000+ payloads d'attaque couvrant les modalités texte, image,…
 mathaix/openclawmachines
Gérez OpenClaw dans votre équipe (Enterprise) en lui fournissant une infrastructure de calcul, une intégration d'outils, l'authentification et des…
 a3-n/xpfarm
Expérience gratuite sur le bug bounty, scan de vulnérabilités en intégrant des outils bien maintenus, pour effectuer des tests automatisés. Aux côtés…
 munshi007/aura-state
Framework Python pour construire des workflows LLM en tant que machines à états avec vérification formelle via la preuve de théorèmes Z3, le model…
 kryptsec/oasis
CLI open-source de benchmarking de sécurité IA. Mesurez les performances des modèles d'IA dans les tâches de sécurité offensive avec une analyse…
 arsbr/veritensor
L'antivirus pour artefacts IA et pare-feu RAG. Un outil d'analyse statique qui scanne les modèles et notebooks à la recherche de RCE, les jeux de…
 mangod12/onealert
SOC piloté par l'IA pour les réseaux OT/ICS — 6 agents autonomes, mapping MITRE ATT&CK, ingestion Suricata/Zeek, réponse avec intervention humaine,…
 speytech/c-sentinel
Observabilité sémantique pour les systèmes UNIX - Une sonde système légère basée en C avec une analyse assistée par IA
 tayontech/scope
Ensemble d'agents IA pour le purple teaming en sécurité cloud, fonctionne dans Claude Code, Gemini CLI et Codex.
 farenhytee/database-sentinel
Audits de sécurité open source pour Supabase : un serveur MCP en lecture seule, un agent CLI et un Claude Skill. Détecte les erreurs de configuration…
 pdb333/cortex
Analyze software: memory scanner, debugger and static analysis of executables, .NET and Electron apps, from the desktop, the command line, or an AI…
 albert-y1n/pismith
PISmith: Red Teaming basé sur l'apprentissage par renforcement pour les défenses contre l'injection de prompts
 githubsecuritylab/seclab-taskflows-fuzzing
Un pipeline de fuzzing piloté par LLM propulsé par le GitHub Security Lab Taskflow Agent
 taleliyahu/ai-security-newsletter
AI Security Newsletter - Un digest mensuel de la recherche en sécurité IA, informations, rapports, événements à venir, outils et ressources
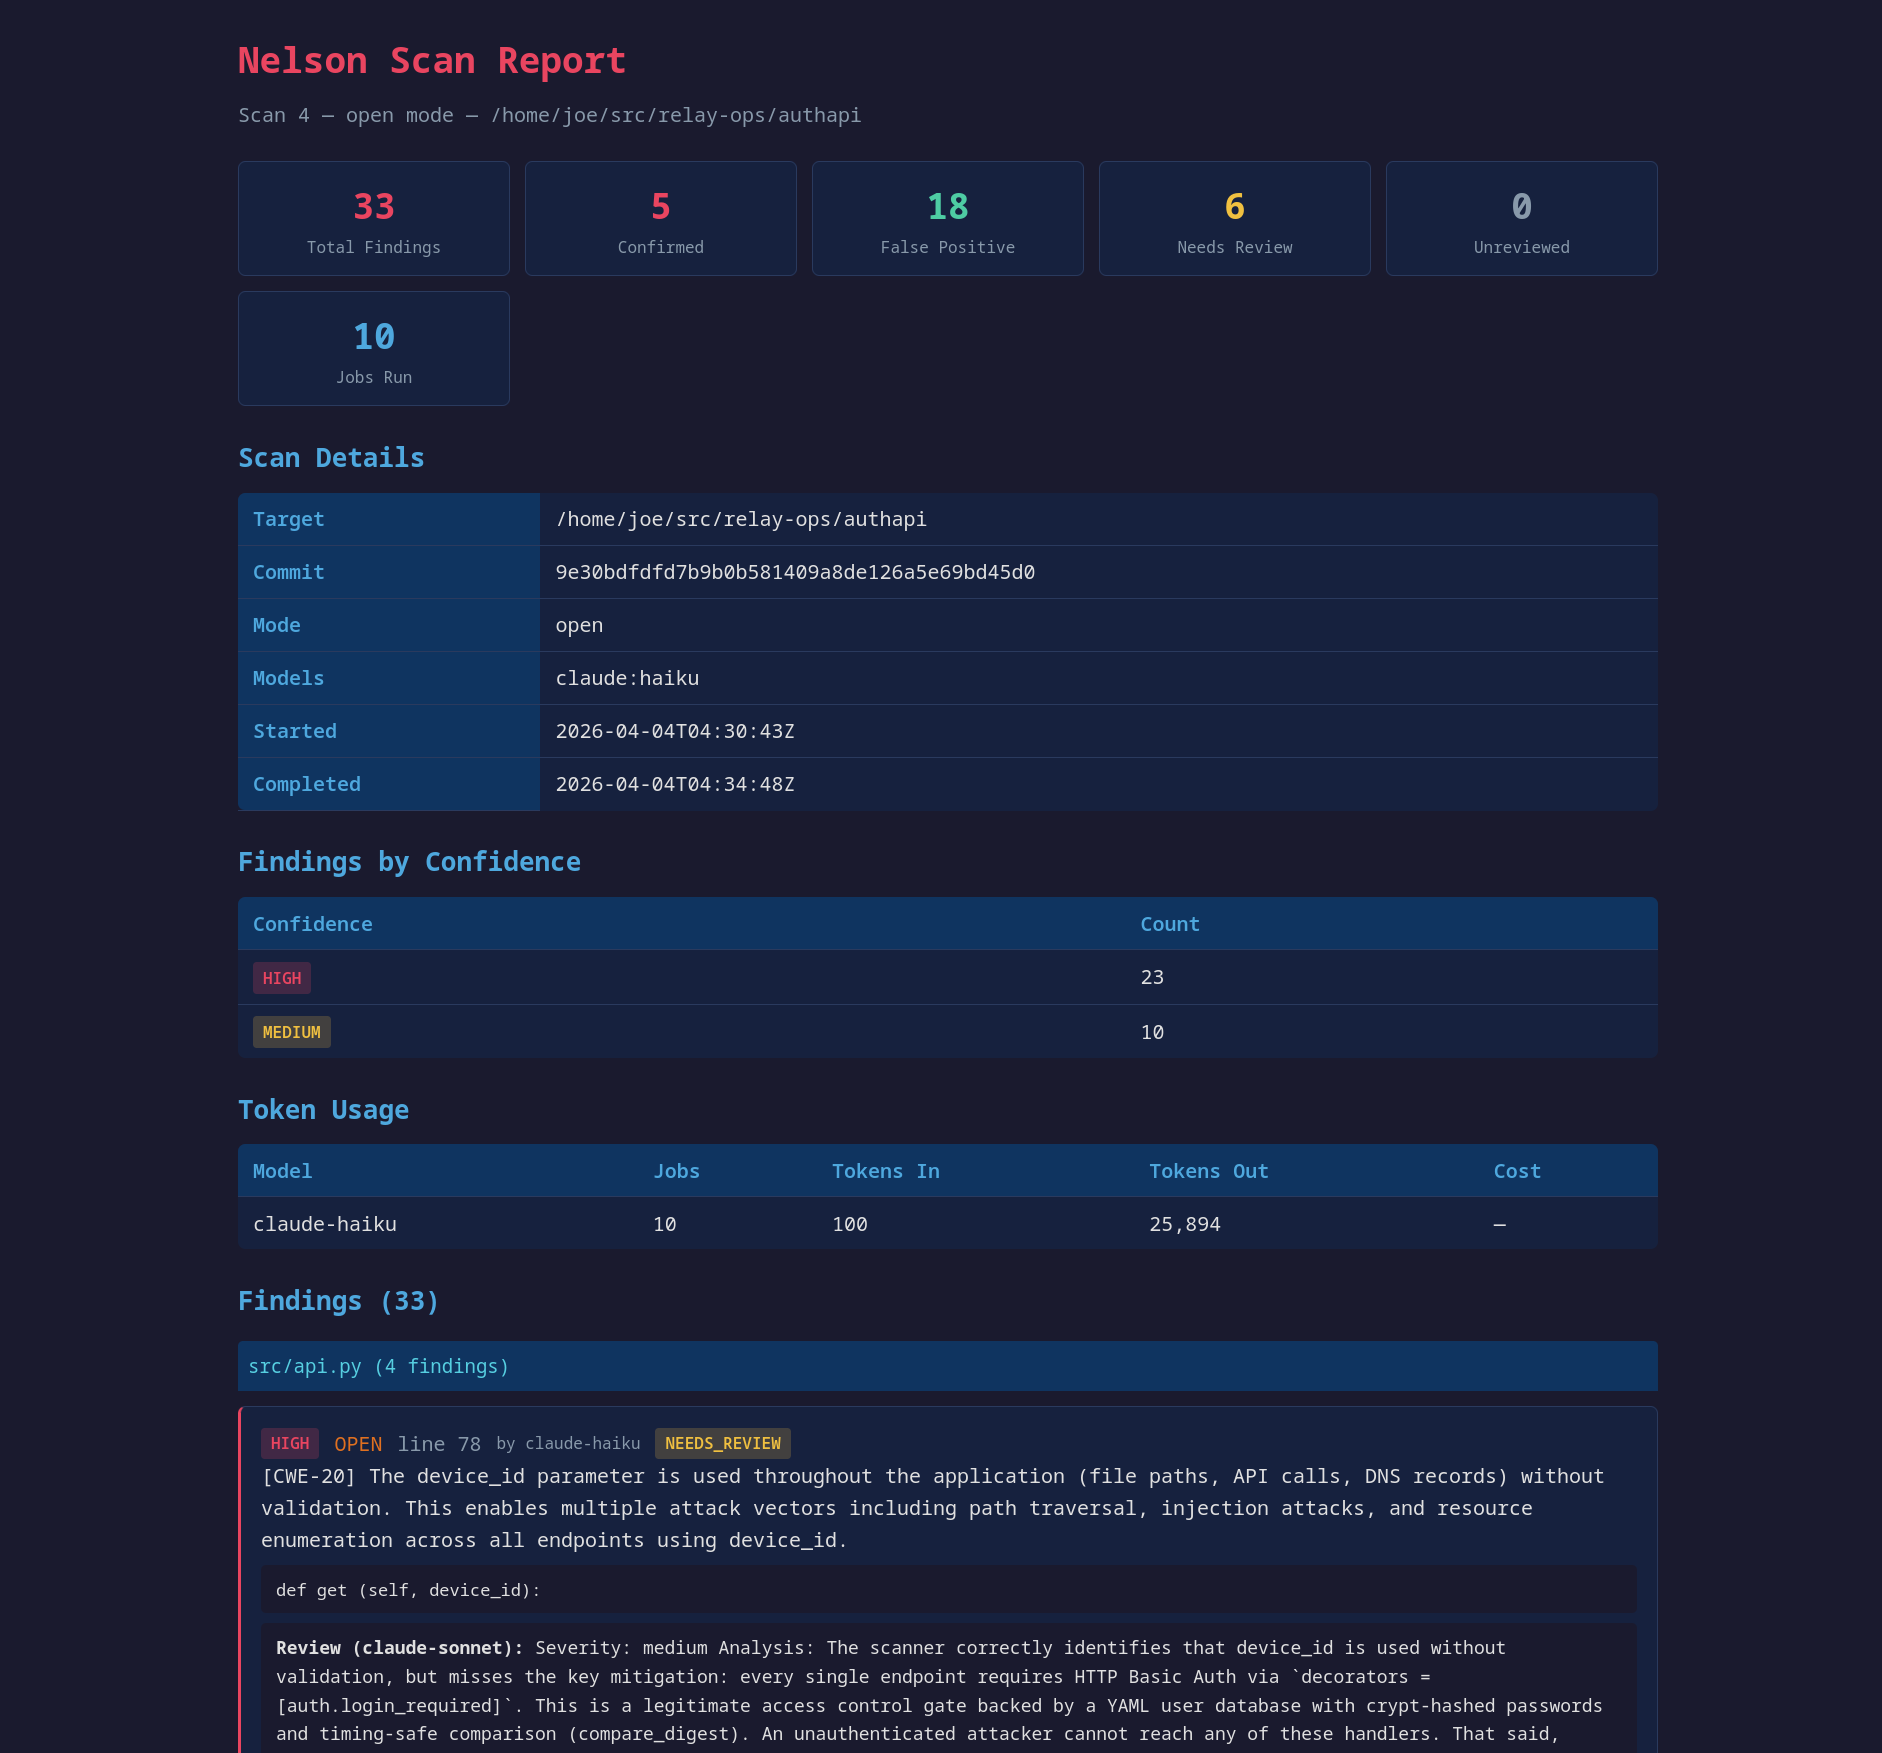 swelljoe/nelson
Trouver des vulnérabilités par force brute aveugle
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 nccgroup/ml-for-rngs
Démontre l'utilisation de l'apprentissage automatique pour prédire les séquences de générateurs de nombres aléatoires, mettant en évidence les…