
 mangod12/onealert
SOC piloté par l'IA pour les réseaux OT/ICS — 6 agents autonomes, mapping MITRE ATT&CK, ingestion Suricata/Zeek, réponse avec intervention humaine, plus de 330 tests. Alternative open-source à Claroty/Dragos pour les PME.

Cybersécurité autonome open-source pour réseaux industriels
Des agents IA qui détectent, enquêtent, chassent et répondent aux menaces sur votre infrastructure OT/ICS — avec des portes d'approbation humaine et des pistes d'audit complètes.
Configuration de la démo · Fonctionnalités · Démarrage rapide · Architecture


Démo en direct : https://onealert-demo.mangoglacier-b3ad215d.southeastasia.azurecontainerapps.io/app/
[email protected] | |
| Mot de passe | password123 |
Préchargé avec une usine de traitement d'eau réaliste : 11 actifs OT/IT, un scénario d'attaque multi-étapes (compromission VPN → mouvement latéral → tentative d'accès PLC), un cas d'investigation généré par IA avec cartographie MITRE ATT&CK, et plus de 15 événements de sécurité.

Tableau de bord de posture de sécurité avec KPI, répartition par sévérité et carte thermique des risques

Cas d'investigation généré par IA avec cartographie MITRE ATT&CK et chronologie d'attaque |

Carte thermique de couverture MITRE ATT&CK avec recherche par technique |
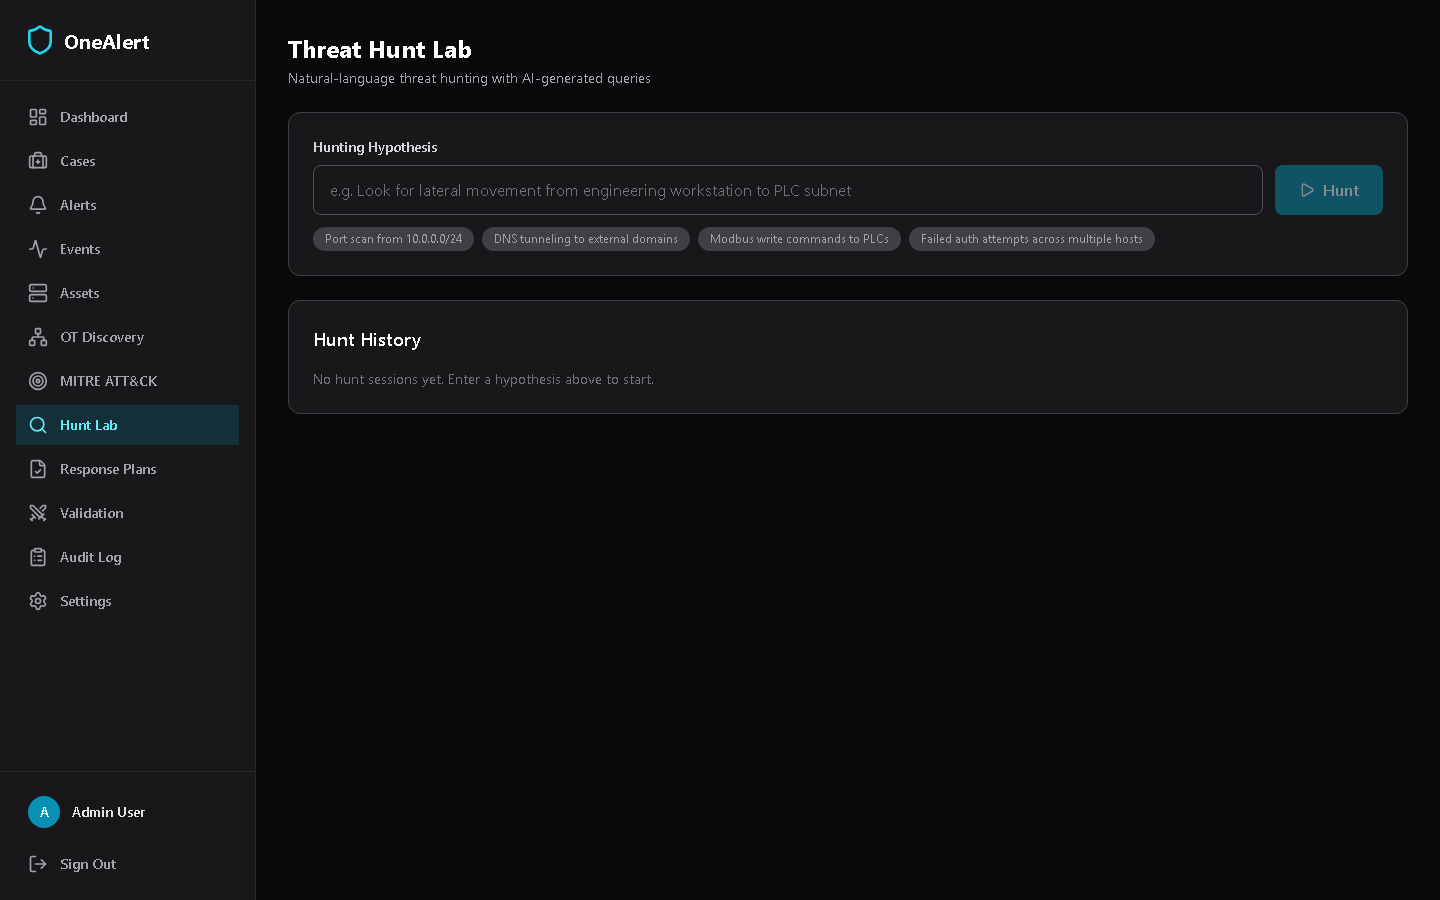
Chasse aux menaces en langage naturel avec requêtes générées par IA |

Événements de sécurité Suricata/Zeek avec filtrage par sévérité |

Alertes de vulnérabilité CVE avec correction IA |

Inventaire des actifs OT/IT avec classification du modèle Purdue |
Les outils SOC d'entreprise coûtent 300 000 $ à 800 000 $ par an. Les PME industrielles avec PLC, systèmes SCADA et réseaux OT ne peuvent pas se les permettre — mais elles sont de plus en plus ciblées. OneAlert leur donne une équipe bleue IA qui :
Six agents spécialisés travaillant en équipe :
| Agent | Ce qu'il fait |
|---|---|
| Agent Détection | Analyse les statistiques d'événements pour les scans de ports, les anomalies de protocole OT, les motifs C2 |
| Agent Triage | Corrèle les alertes + événements en cas d'investigation avec cartographie MITRE ATT&CK |
| Agent Chasse | Prend des hypothèses en langage naturel, génère des requêtes SQL, produit des règles Sigma |
| Agent Réponse | Génère des plans de réponse avec actions de confinement ordonnées |
| Agent Pourpre | Simule des techniques ATT&CK pour valider la couverture de détection |
| Agent Conformité | Mappe les données de la plateforme aux contrôles IEC 62443 et NIST CSF |
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.
