

AI_HACKING
 spiralbl0ck/ai_hacking
Collection de CVE (travaux) sur l'exploitation binaire de tenserflow
vulnerability-analysisexploitationfuzzing+3
1il y a 2 ans
spiralbl0ck/ai_hackingCollection de CVE (travaux) sur l'exploitation binaire de tenserflow
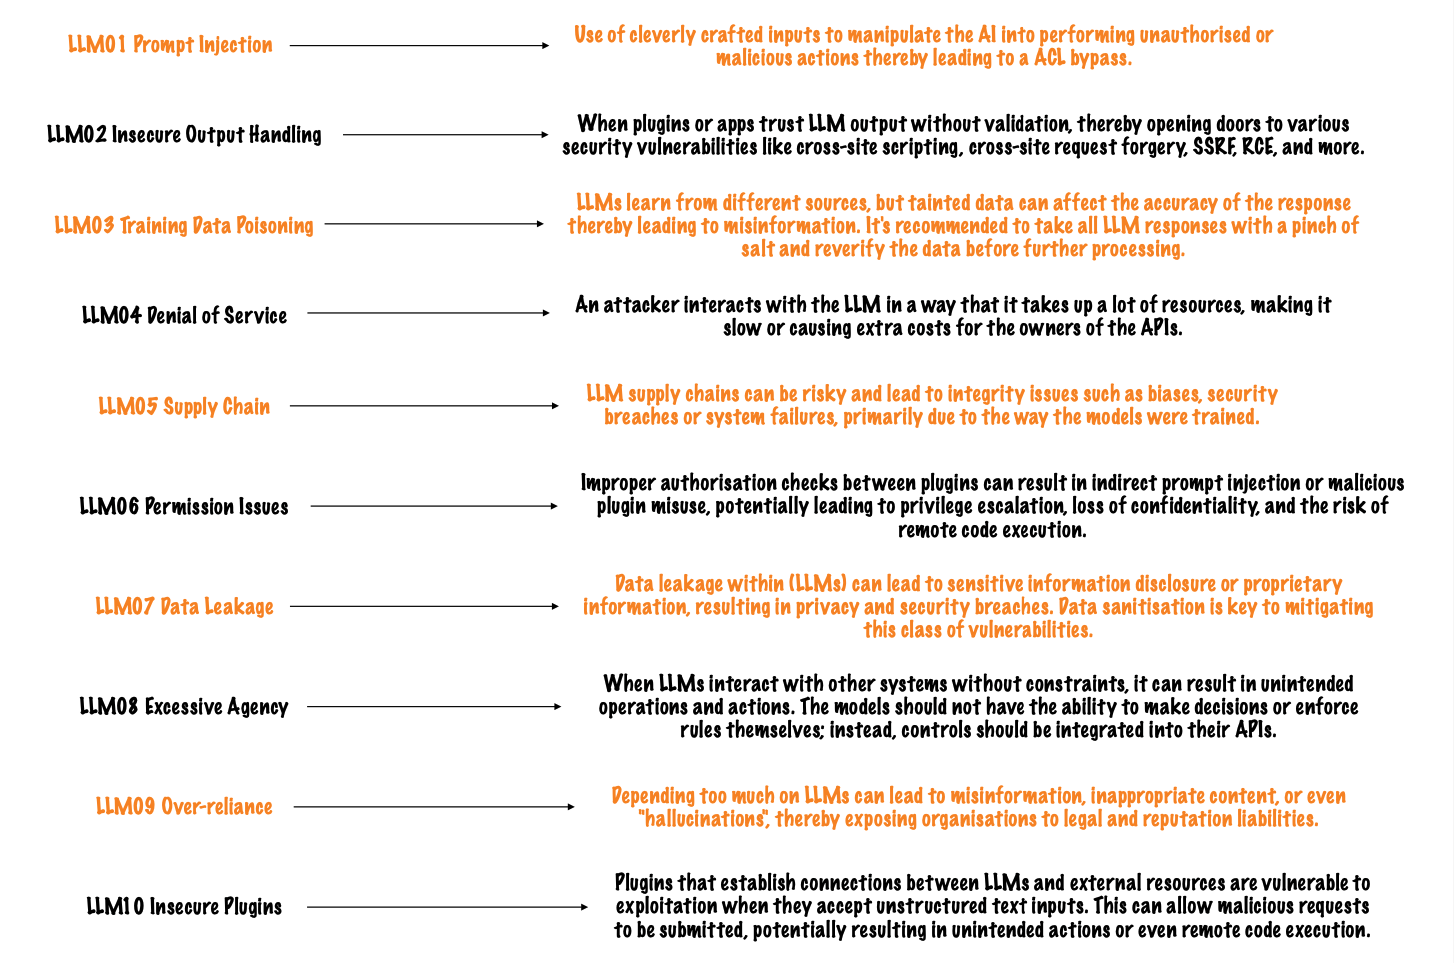 seezo-io/llm-security-101
Plongée dans l'univers de la sécurité des LLM : une exploration des outils offensifs et défensifs, dévoilant leurs capacités actuelles.
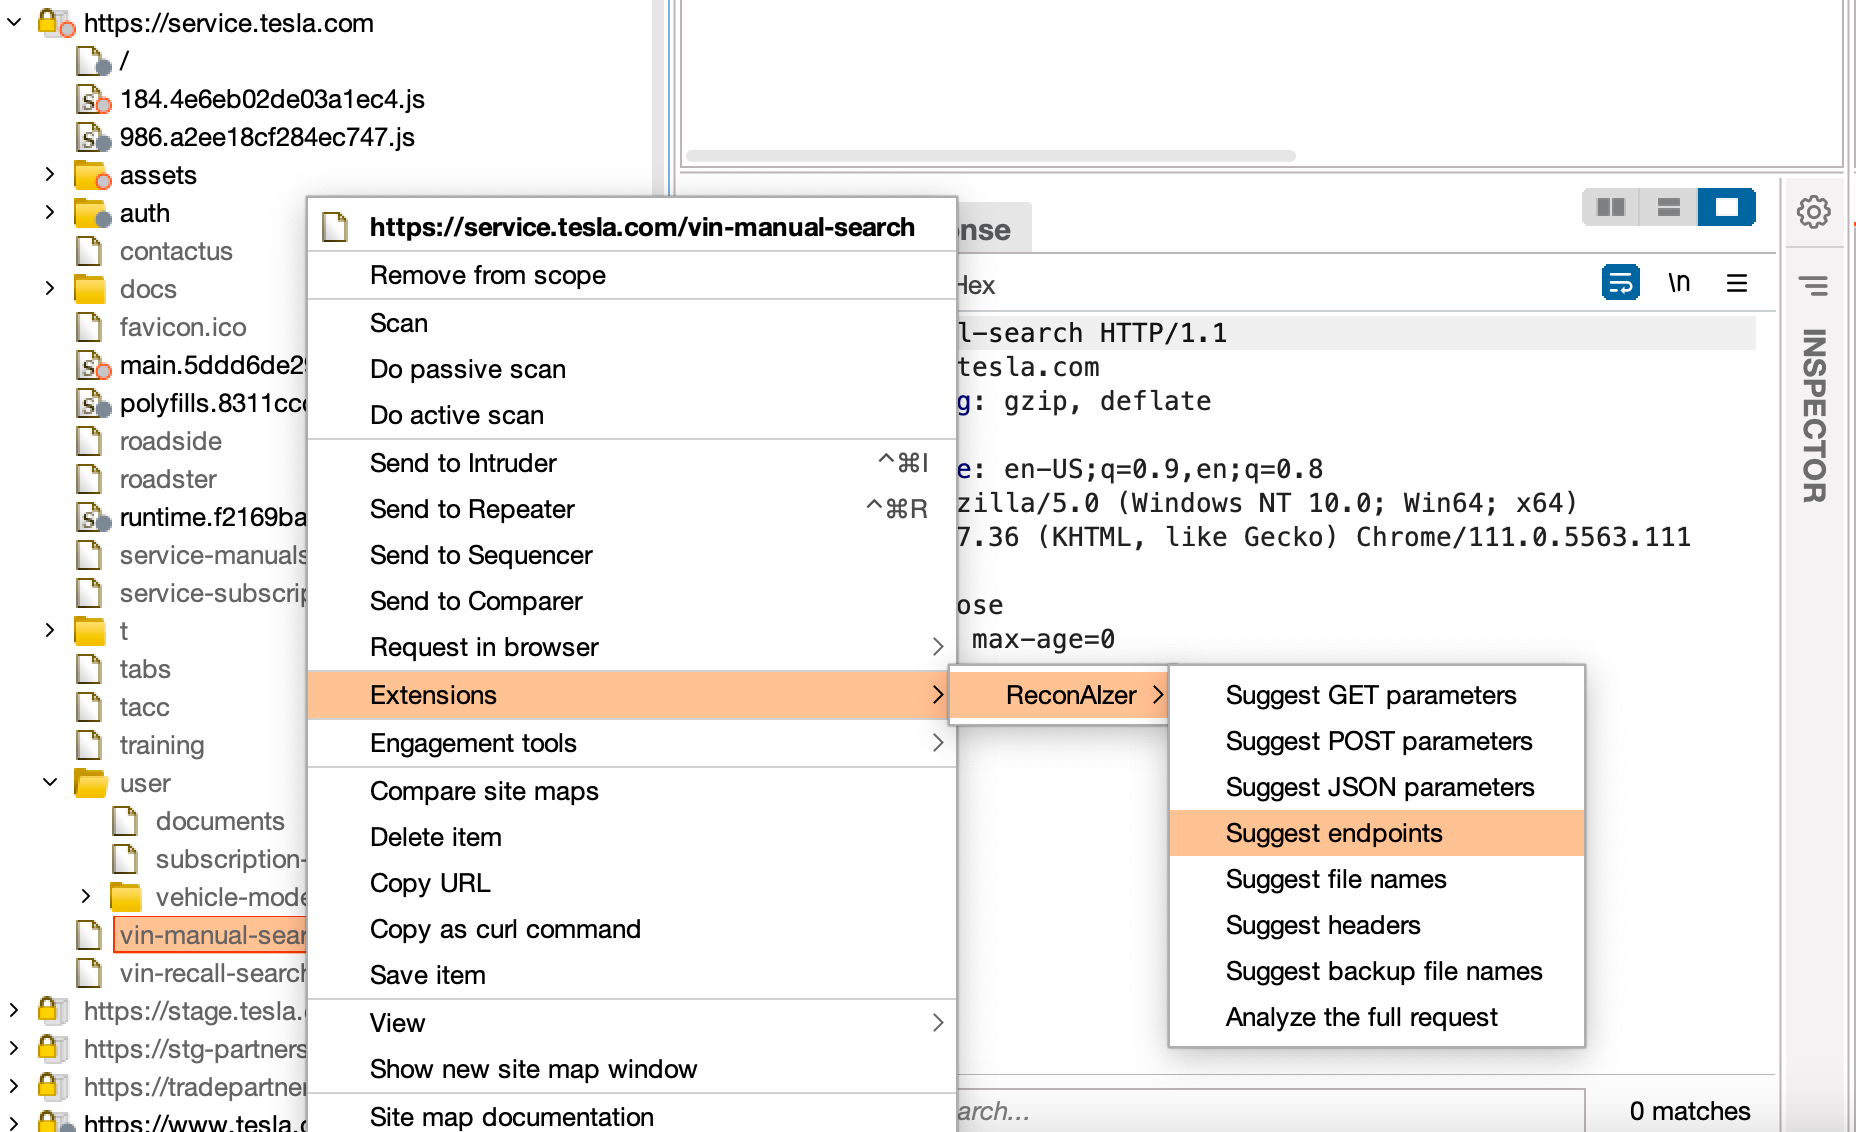 hisxo/reconaizer
Une extension Burp Suite pour ajouter OpenAI (GPT) à Burp et vous aider dans votre recon de Bug Bounty à découvrir des points de terminaison,…
 jiamingzhang94/unlearnable-clusters
CVPR2023 : Clusters non-apprenables : vers des exemples non-apprenables agnostiques aux étiquettes
 derrumbe/ruse
Application mobile basée sur la caméra qui tente de modifier les photos pour préserver leur utilité pour les humains tout en les rendant…
 ustayready/cloudgpt
Scanner de vulnérabilités pour les politiques gérées par les clients AWS utilisant ChatGPT
 cleverhans-lab/cleverhans
Une bibliothèque d'exemples adverses pour construire des attaques, élaborer des défenses et évaluer les deux.
 telefonica/omlasp
Framework pour l'audit d'algorithmes de machine learning contre les attaques adversariales et les biais, fournissant des outils éducatifs et un…
 mazen160/shennina
Automatisation de l'exploitation des hôtes avec l'IA
 cchio/deep-pwning
Metasploit pour l’apprentissage automatique.
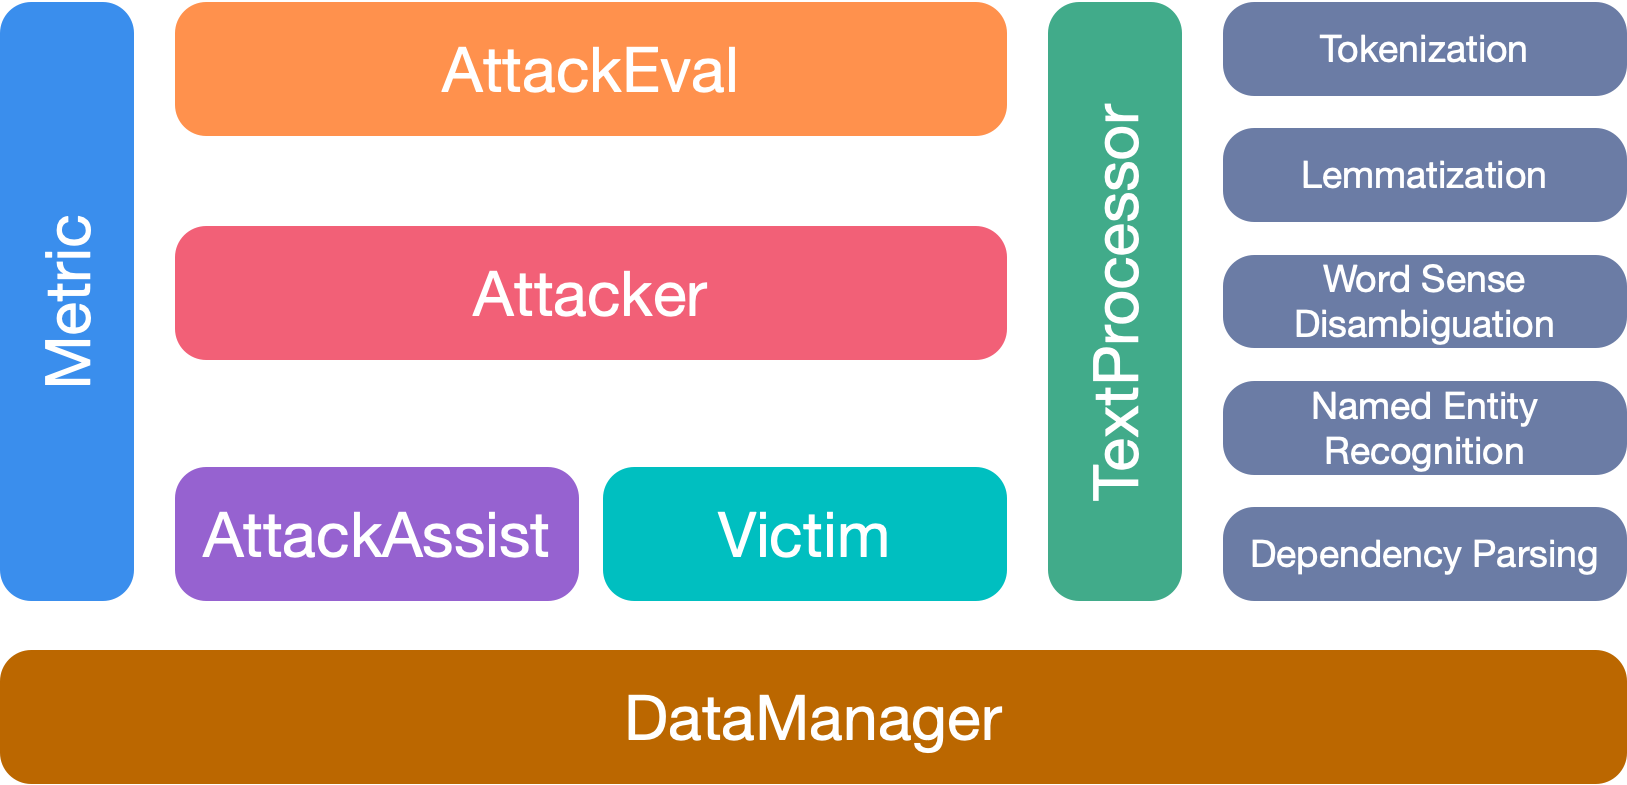 thunlp/openattack
Un package open source pour l'attaque adverse textuelle.
 madrylab/robustness
Entraînez, évaluez et explorez des réseaux de neurones avec des outils intégrés de robustesse face aux attaques adversariales, notamment les attaques…
 nccgroup/ml-for-rngs
Démontre l'utilisation de l'apprentissage automatique pour prédire les séquences de générateurs de nombres aléatoires, mettant en évidence les…

 secml/secml
Une bibliothèque Python pour un Apprentissage Automatique Sûr et Explicable Documentation disponible @ https://secml.gitlab.io Suivez-nous sur…
 cyberforce/pesidious
Mutation de logiciels malveillants à l'aide de l'apprentissage par renforcement et de réseaux antagonistes génératifs
 bishopfox/deephack
Code de preuve de concept de la présentation DEF CON 25