
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories

Outils

ToutSécurité AndroidAuthentification et AutorisationSécurité de l'Infrastructure CloudOutils DéfensifsCriminalistique DisqueSécurité des Systèmes EmbarquésUtilitaires GénérauxGestion des Indicateurs de Compromission (IOC)OSINT (Renseignement de Sources Ouvertes)Sniffing et Analyse de PaquetsCassage de Mots de PasseFrameworks de Tests d'IntrusionOutils de PhishingEscalade de PrivilègesReconnaissanceAnalyse StatiqueScanners de VulnérabilitésScanners de Vulnérabilités WebAudit Wi-FiSécurité BluetoothSécurité des ConteneursAnalyse Dynamique (Sandboxing)Outils de Chiffrement/DéchiffrementFrameworks d'ExploitationGestion des IdentitésSécurité iOSSécurité IoTCriminalistique MémoireCartographie RéseauOSINT pour l'Ingénierie SocialeAttaques de Mots de PasseGénération de PayloadsMécanismes de PersistanceScan de PortsAnalyse Statique de Code (SAST)Flux et Agrégateurs de MenacesAnalyse des VulnérabilitésProxies Web et InterceptionAnalyse de CodeÉnumération DNS et Sous-domaineAnalyse Dynamique de Code (DAST)ExploitationAnalyse de HachageÉvasion IDS/IPSOutils d'ImpersonationMouvement LatéralPentesting d'Applications MobilesCriminalistique RéseauRétro-ingénierieOutils RFID/NFCSécurité SCADA/ICSScripting et AutomatisationSécurité ServerlessShellcodeExploitation d'Applications WebTests de Sécurité des APIAudit de ConfigurationExfiltration de DonnéesDébogueursAnalyse ForensiqueCollecte d'InformationsCriminalistique MobileContrôle d'Accès RéseauPost-ExploitationVirtualisation de SécuritéHameçonnageContournement de WAFSécurité WebFuzzingSécurité RéseauStéganographieSécurité Sans FilRécupération de DonnéesAnalyse de MalwareCriminalistique NumériqueHacking MatérielCryptographieCTFTests d'IntrusionSécurité CloudDevSecOpsSécurité MobileProtection de la Vie PrivéeCommandement et ContrôleIngénierie SocialeSécurité MatérielleUtilitaires et FrameworksSécurité Matériel et IoTDétection de SecretsAnalyse de BinairesRenseignement sur les MenacesGestion des Identités et des Accès (IAM)Sécurité de la Chaîne LogistiqueAuthentificationApprentissage AutomatiqueDétection d'IntrusionArticles et RechercheMauvaise ConfigurationÉnumération de Sous-domainesCollecte d'EmailsApprentissage et ÉducationRétro-Ingénierie Assistée par IAFuzzing DNSRed TeamingRéponse aux IncidentsCrawlerRessources OrganiséesOutil d'Accès à DistanceGénération de ShellcodeDéveloppement de Charges UtilesCheval de Troie d'Accès à DistanceSécurité des APIAnti-BotUsurpation d'Empreinte NumériqueContournement de CAPTCHASécurité des EmailsAnalyse DNSIngénierie du ChaosParcours et CoursÉvasion de ConteneurSécurité de l'IASécurité des Bases de DonnéesAnalyse de MicrologicielDétection d'AnomaliesAnalyse de JournauxAttaque AdversarialeExploitation de BinairesLabs et Pratique
Plus récentsPertinencePlus populairesMis à jour récemment
306 résultats
DllShimmer preview

DllShimmer

GitHubprint3m/dllshimmer

Weaponisez facilement le détournement de DLL. Installez une porte dérobée dans n'importe quelle fonction de n'importe quelle DLL.
persistence-mechanismspenetration-testingred-teaming+2
750il y a 1 an
IconJector preview

IconJector

GitHubd419h/iconjector

Injecter des DLLs dans le processus explorer à l'aide d'icônes
exploitationpost-exploitationsocial-engineering+3
415il y a 1 an
RingReaper preview

RingReaper

GitHubmatheuzsecurity/ringreaper

Agent de post-exploitation Linux qui utilise io_uring pour contourner furtivement la détection EDR en évitant les appels système traditionnels.
privilege-escalationids-ips-evasiondata-exfiltration+5
383il y a 1 an
UnhookingPatch preview

UnhookingPatch

GitHubsaadahla/unhookingpatch

Contourner les hooks EDR en patchant le stub de l'API NT, et en résolvant les SSN et les instructions syscall au moment de l'exécution.
ids-ips-evasionpost-exploitationred-teaming+2
309il y a 3 ans
AtomicTestHarnesses preview

AtomicTestHarnesses

GitHubredcanaryco/atomictestharnesses

Dépôt public pour le harnais de test atomique
defensive-toolspenetration-testingred-teaming+1
289il y a 1 an
Jormungandr preview

Jormungandr

GitHubidov31/jormungandr

Jormungandr est une implémentation noyau d'un chargeur COFF, permettant aux développeurs de noyau de charger et d'exécuter leurs COFFs dans le noyau.
post-exploitationred-teamingpayload-development+1
244il y a 3 ans
process-inject-kit preview

process-inject-kit

GitHubrasta-mouse/process-inject-kit

Portage du Process Inject Kit de Cobalt Strike

exploit-frameworkspost-exploitationred-teaming+2
194il y a 1 an
aad-bofs preview

aad-bofs

GitHubkozmer/aad-bofs

Collection de BOF Cobalt Strike pour attaquer Azure AD lors d'opérations red team, couvrant les vecteurs d'authentification, d'énumération et de…

cloud-infrastructure-securityexploitationpost-exploitation+5
141il y a 10 mois
LibTP preview

LibTP

GitHubrasta-mouse/libtp

Bibliothèque Crystal Palace servant de proxy aux appels API Nt via le Threadpool
ids-ips-evasionpost-exploitationred-teaming+2
106il y a 11 mois
PSpersist preview

PSpersist

GitHubsaadahla/pspersist

Déposer un script PowerShell dans %HOMEPATH%\Documents\WindowsPowershell\ , qui contient le chemin de l'implant , et chaque fois qu'un processus…
persistence-mechanismspost-exploitationpenetration-testing+2
84il y a 3 ans
DRMBinViaOrdinalImports preview

DRMBinViaOrdinalImports

GitHubmaldev-academy/drmbinviaordinalimports

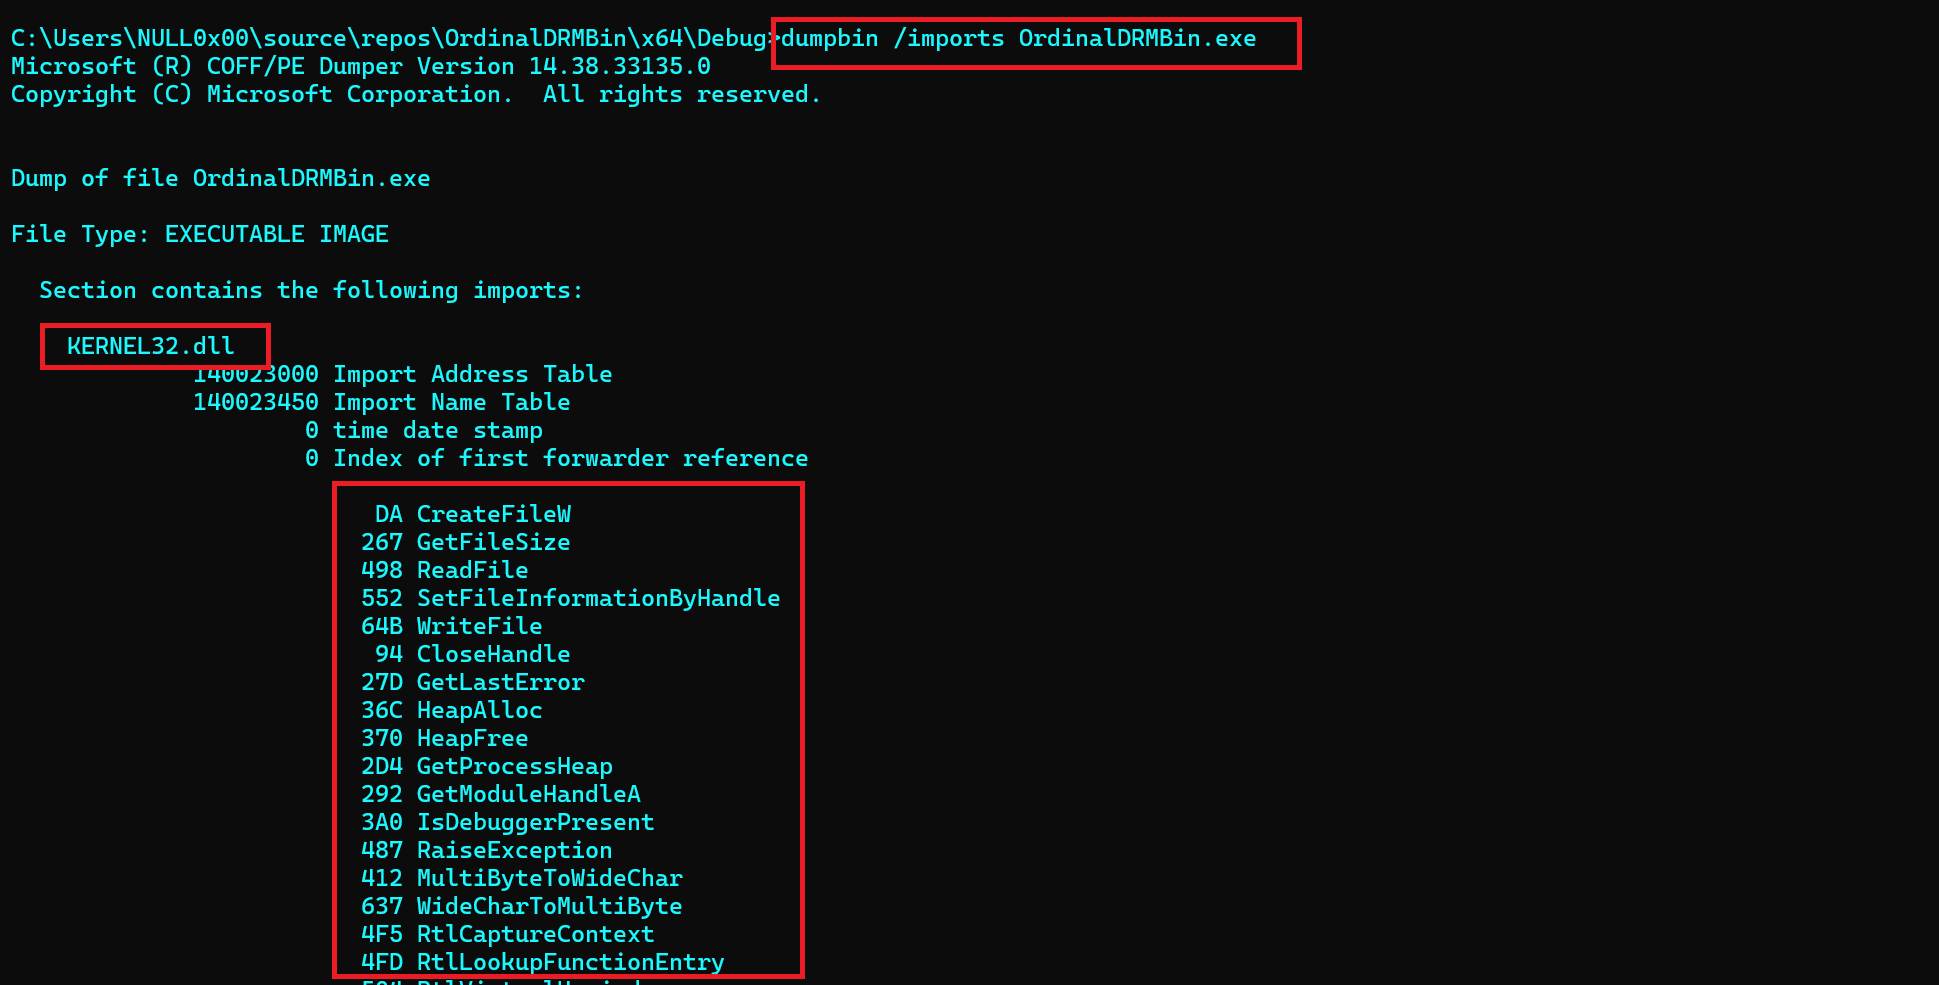
Créez un malware DRM anti-copie
reverse-engineeringmalware-analysisbinary-analysis+2
73il y a 2 ans
detection-validation preview

detection-validation

GitHubalwashali/detection-validation

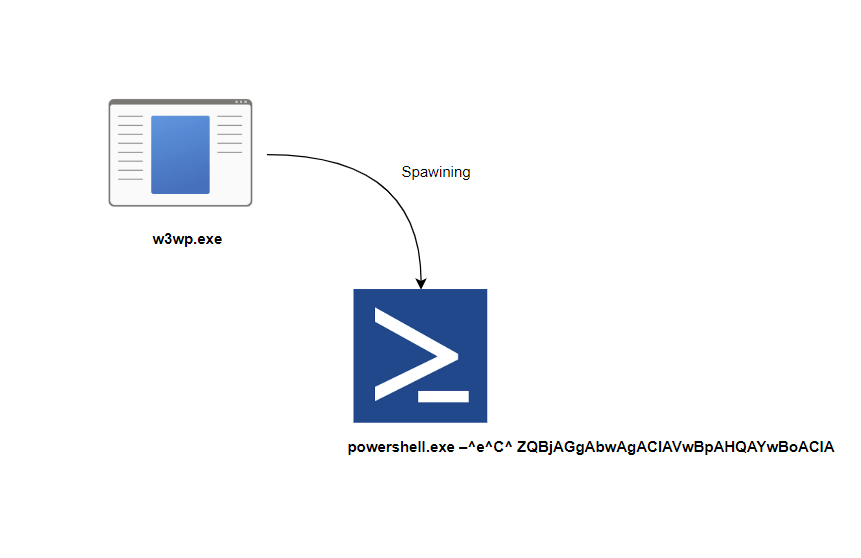
Règle de validation de détection
defensive-toolsintrusion-detectionred-teaming+1
42il y a 2 ans
rusty_drivers preview

rusty_drivers

GitHubflorianib/rusty_drivers

Collection BYOVD

exploitationids-ips-evasionpost-exploitation+2
24il y a 2 ans
AutoRAN-public preview

AutoRAN-public

GitHubjackpurcell/autoran-public

Cadre automatisé pour détourner le raisonnement de sécurité dans les grands modèles de raisonnement via des traces de raisonnement simulées et un…
exploitationpapers-researchred-teaming+2
11il y a 11 mois
Amsi-Killer preview

Amsi-Killer

GitHubzeromemoryex/amsi-killer

Lifetime AMSI bypass

reverse-engineeringbinary-analysisred-teaming+1
680il y a 3 ans
WSASS preview

WSASS

GitHubtwosevenonet/wsass

Il s'agit de l'outil permettant de dumper le processus LSASS sur les versions modernes de Windows 11.
exploitationpost-exploitationpenetration-testing+2
593il y a 4 mois
MagicSigner preview

MagicSigner

GitHubnamazso/magicsigner

Signtool pour certificats expirés

authentication-authorizationdefensive-toolsreverse-engineering+2
524il y a 3 ans
defcon33_silence_kill_edr preview

defcon33_silence_kill_edr

GitHubarosenmund/defcon33_silence_kill_edr

Matériel d'atelier pratique DEFCON pour tuer et réduire au silence les agents EDR : configuration du laboratoire, BYOVD, outils d'évasion…

privilege-escalationreverse-engineeringpost-exploitation+6
346il y a 1 an
Précédent1…151617Suivant