

randomrepo
 shibli2700/randomrepo
SecOpsMaesttro POC
authentication-authorizationvulnerability-analysisexploitation+1
shibli2700/randomrepoSecOpsMaesttro POC
 daem0nc0re/atomicsyscall
Outils et PoCs pour l'investigation des syscalls Windows.
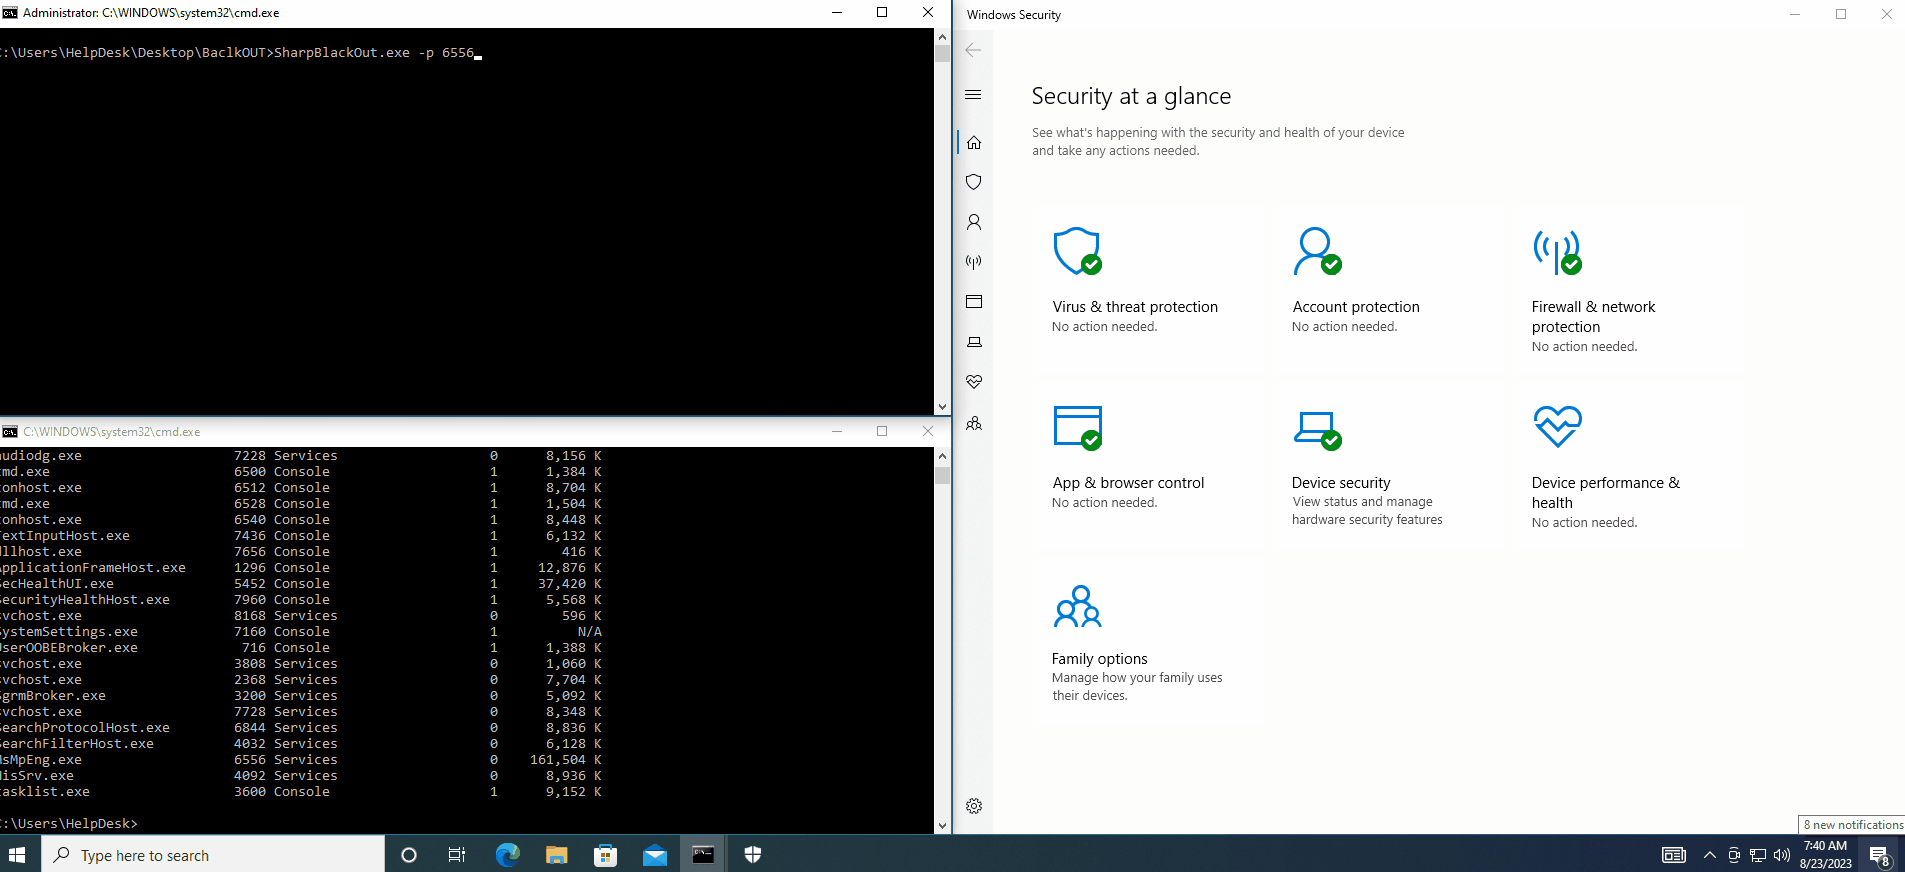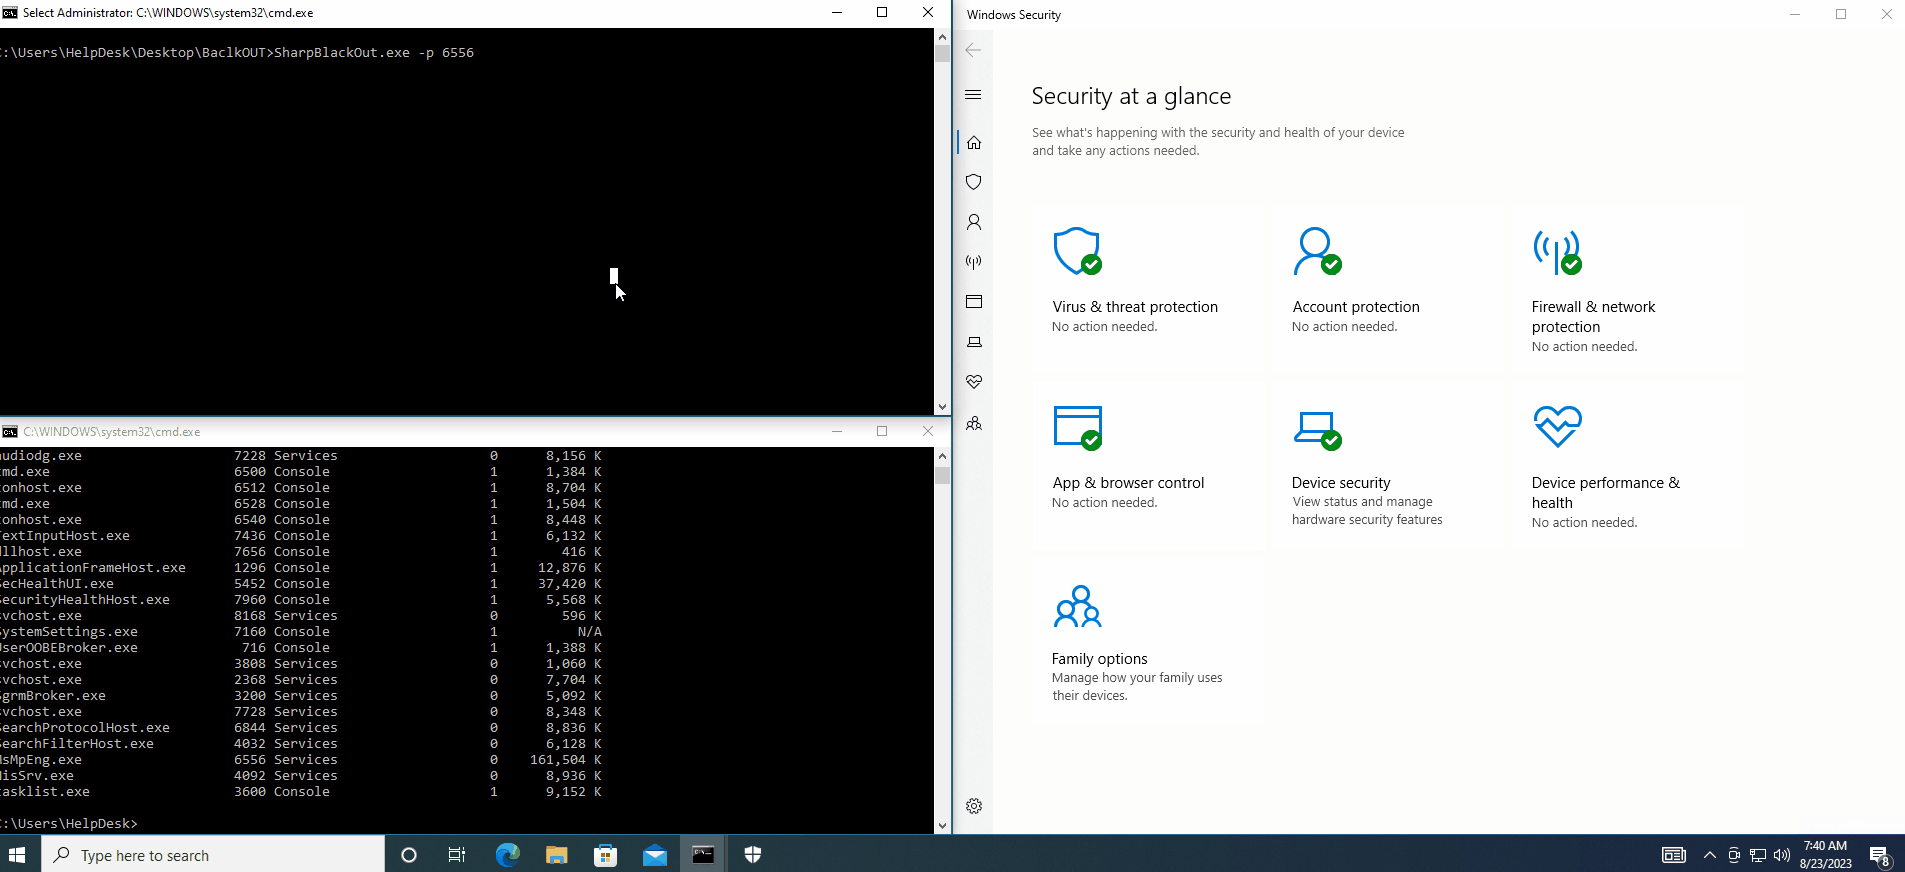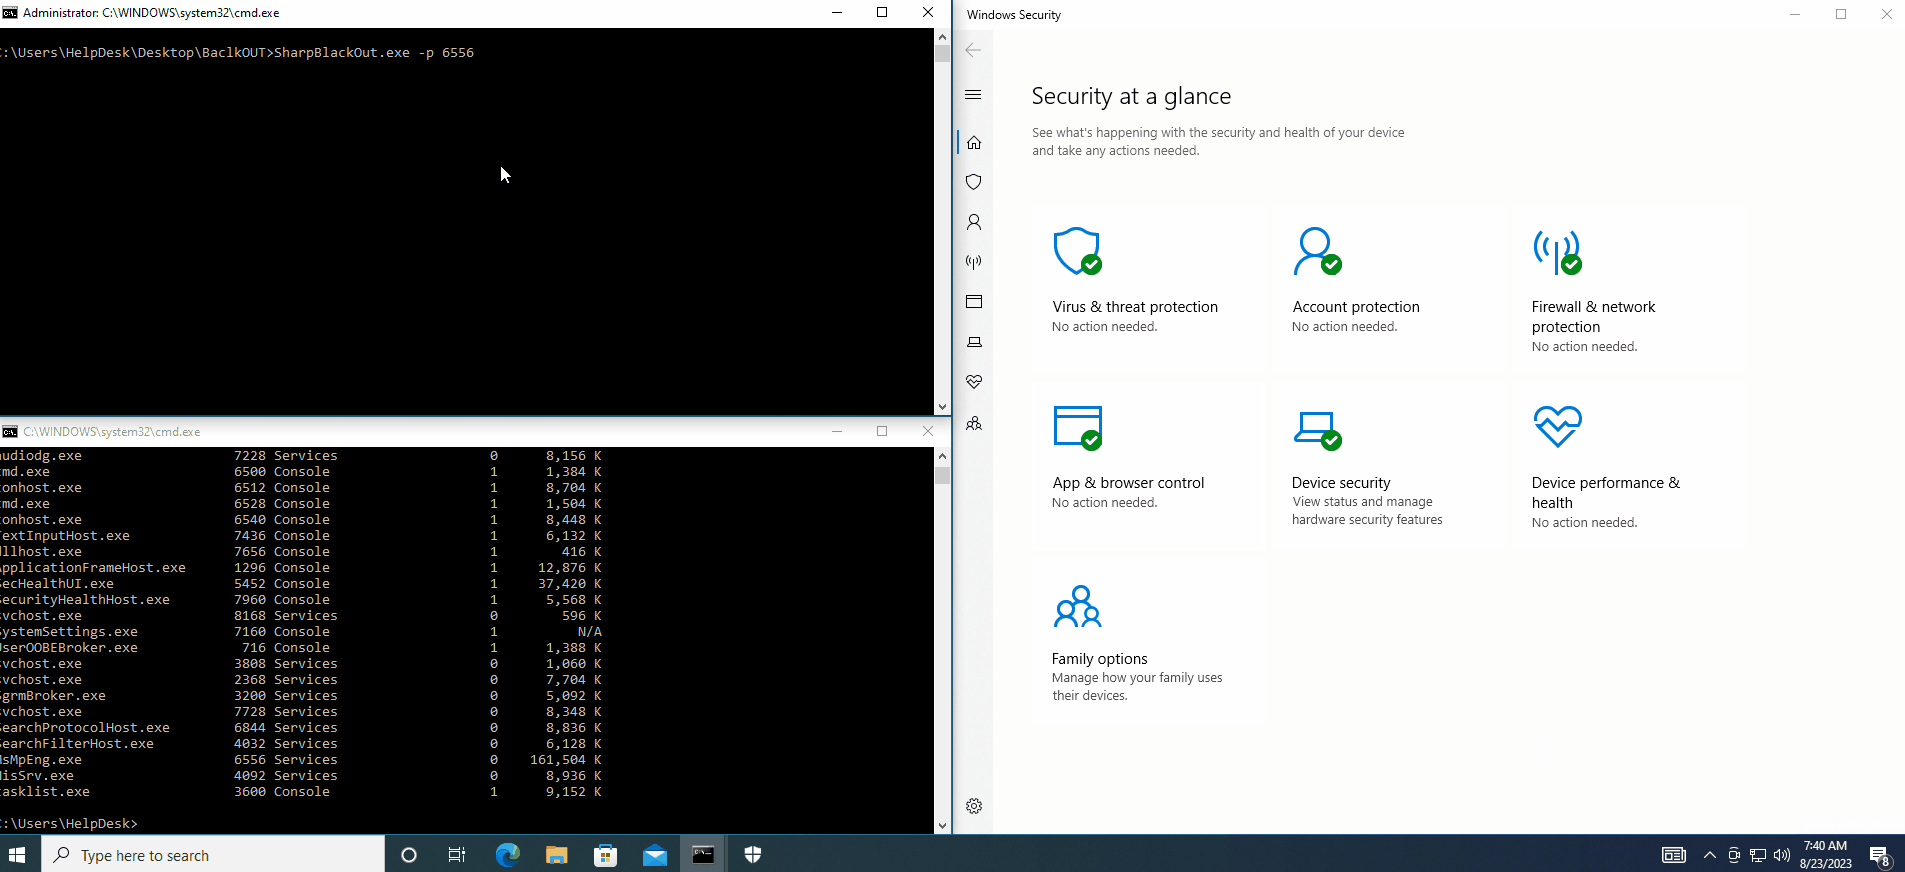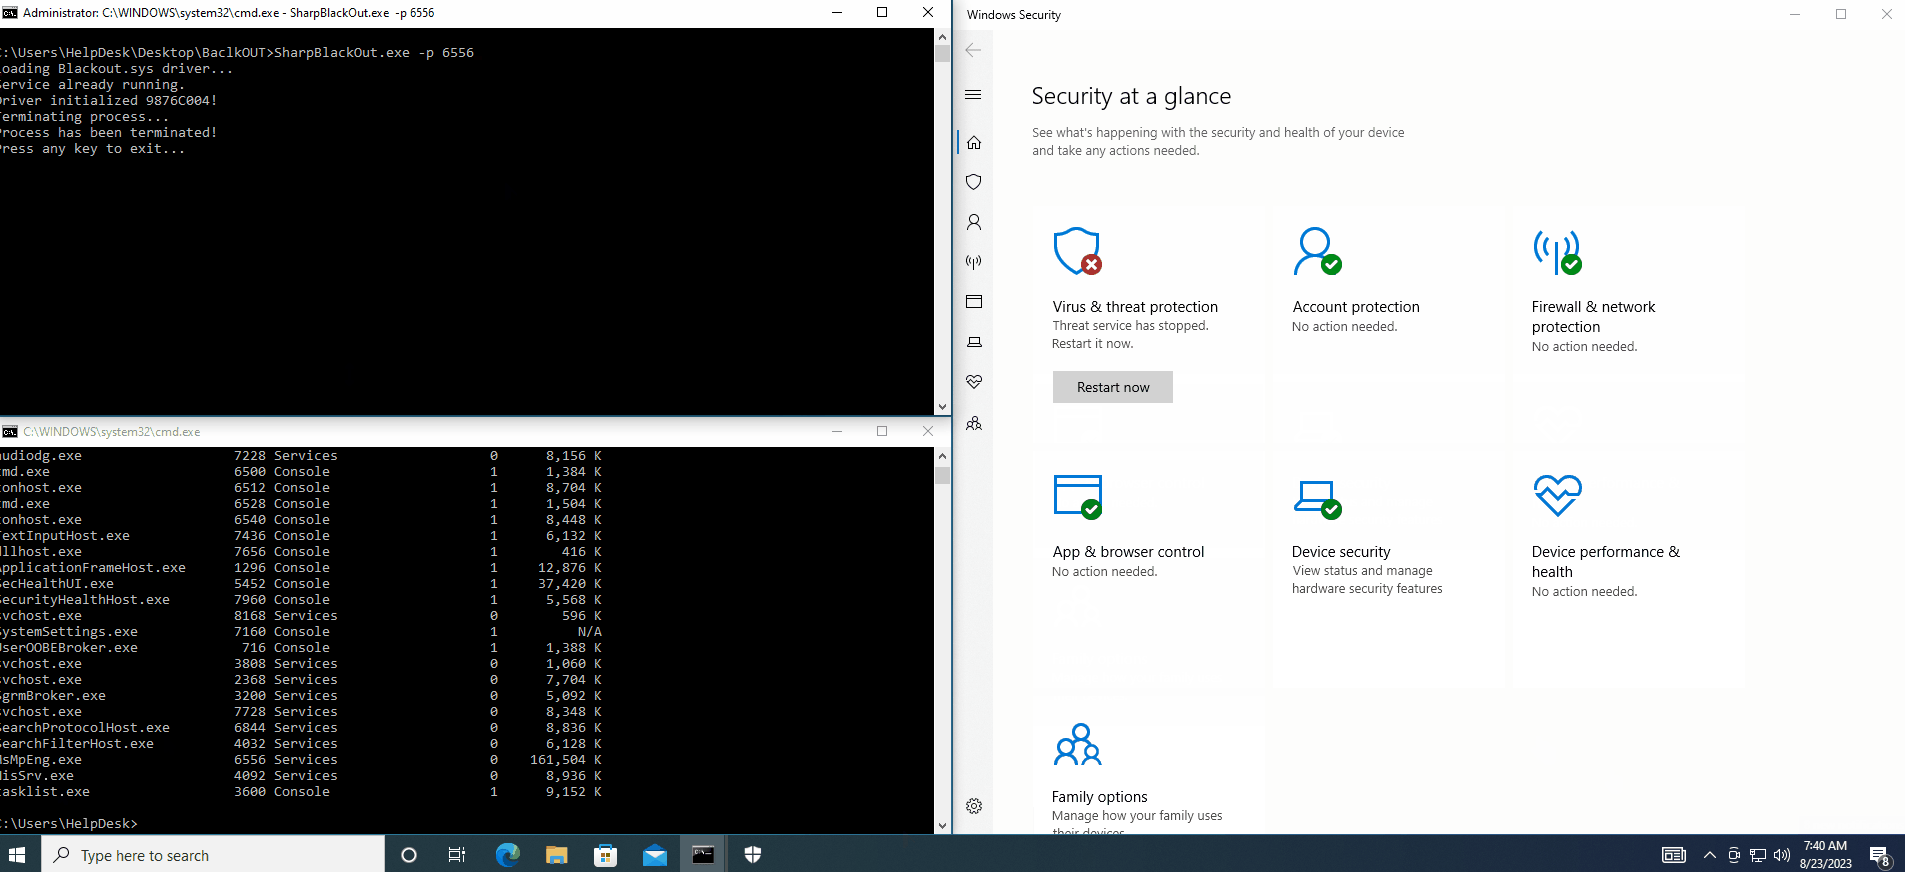 dmcxblue/sharpblackout
Terminez AV/EDR en exploitant l'attaque BYOVD
 frkngksl/nimicstack
NimicStack est l'implémentation pure en Nim de la technique de Call Stack Spoofing visant à imiter des programmes légitimes.
 soufianetahiri/teamsntlmleak
Fuite NTLM via l'onglet Site web dans Teams via MS Office
 owasp/damn-vulnerable-ml-model
Modèle d'apprentissage automatique intentionnellement vulnérable pour une formation pratique à la sécurité. Explorez les vulnérabilités ML courantes,…
 maldev-academy/hellhall
Exécution de syscalls propres indirects
 antoniococo/sspiuacbypass
Contournement de l'UAC avec les contextes de datagramme SSPI
 pard0p/callstackspoofingpoc
Dropper C++ à auto-injection basé sur diverses techniques d'évasion EDR.
 cobalt-strike/callstackmasker
Une implémentation de type PoC pour masquer dynamiquement les piles d'appels avec des minuteurs.
 kudaes/split
Appliquez une approche diviser pour régner pour contourner les EDR
 dis0rder0x00/obex
Obex – Blocage des DLL indésirables en mode utilisateur
 winscripting/uac-bypass
Preuve de concept PowerShell qui contourne le contrôle de compte d'utilisateur (UAC) de Windows pour élever les privilèges, destinée aux tests…
 thebabush/llvm-jutsu
Obscurcissement anti-LLM par comptage de doigts
 sh0ckfr/lockbit3.0-mpclient-defender-poc
Lockbit3.0 Microsoft Defender MpClient.dll DLL Hijacking PoC
 kudaes/bin-finder
Détecter les exceptions d'EDR en inspectant les modules chargés des processus
 jwillyamz/ezemu
Voir l'adversaire, agir comme l'adversaire : Exécution simple de commandes pour l'optimisation/recherche défensive (maintenant avec plus de ELF sur…
 jackpurcell/autoran-public
Cadre automatisé pour détourner le raisonnement de sécurité dans les grands modèles de raisonnement via des traces de raisonnement simulées et un…