
HyperDeceit
 xyrem/hyperdeceit
HyperDeceit est la bibliothèque tout-en-un ultime qui émule Hyper-V pour Windows, vous donnant la capacité d'intercepter et de manipuler les tâches…
ids-ips-evasionreverse-engineeringsecurity-virtualization+3
385
xyrem/hyperdeceitHyperDeceit est la bibliothèque tout-en-un ultime qui émule Hyper-V pour Windows, vous donnant la capacité d'intercepter et de manipuler les tâches…
 daem0nc0re/atomicsyscall
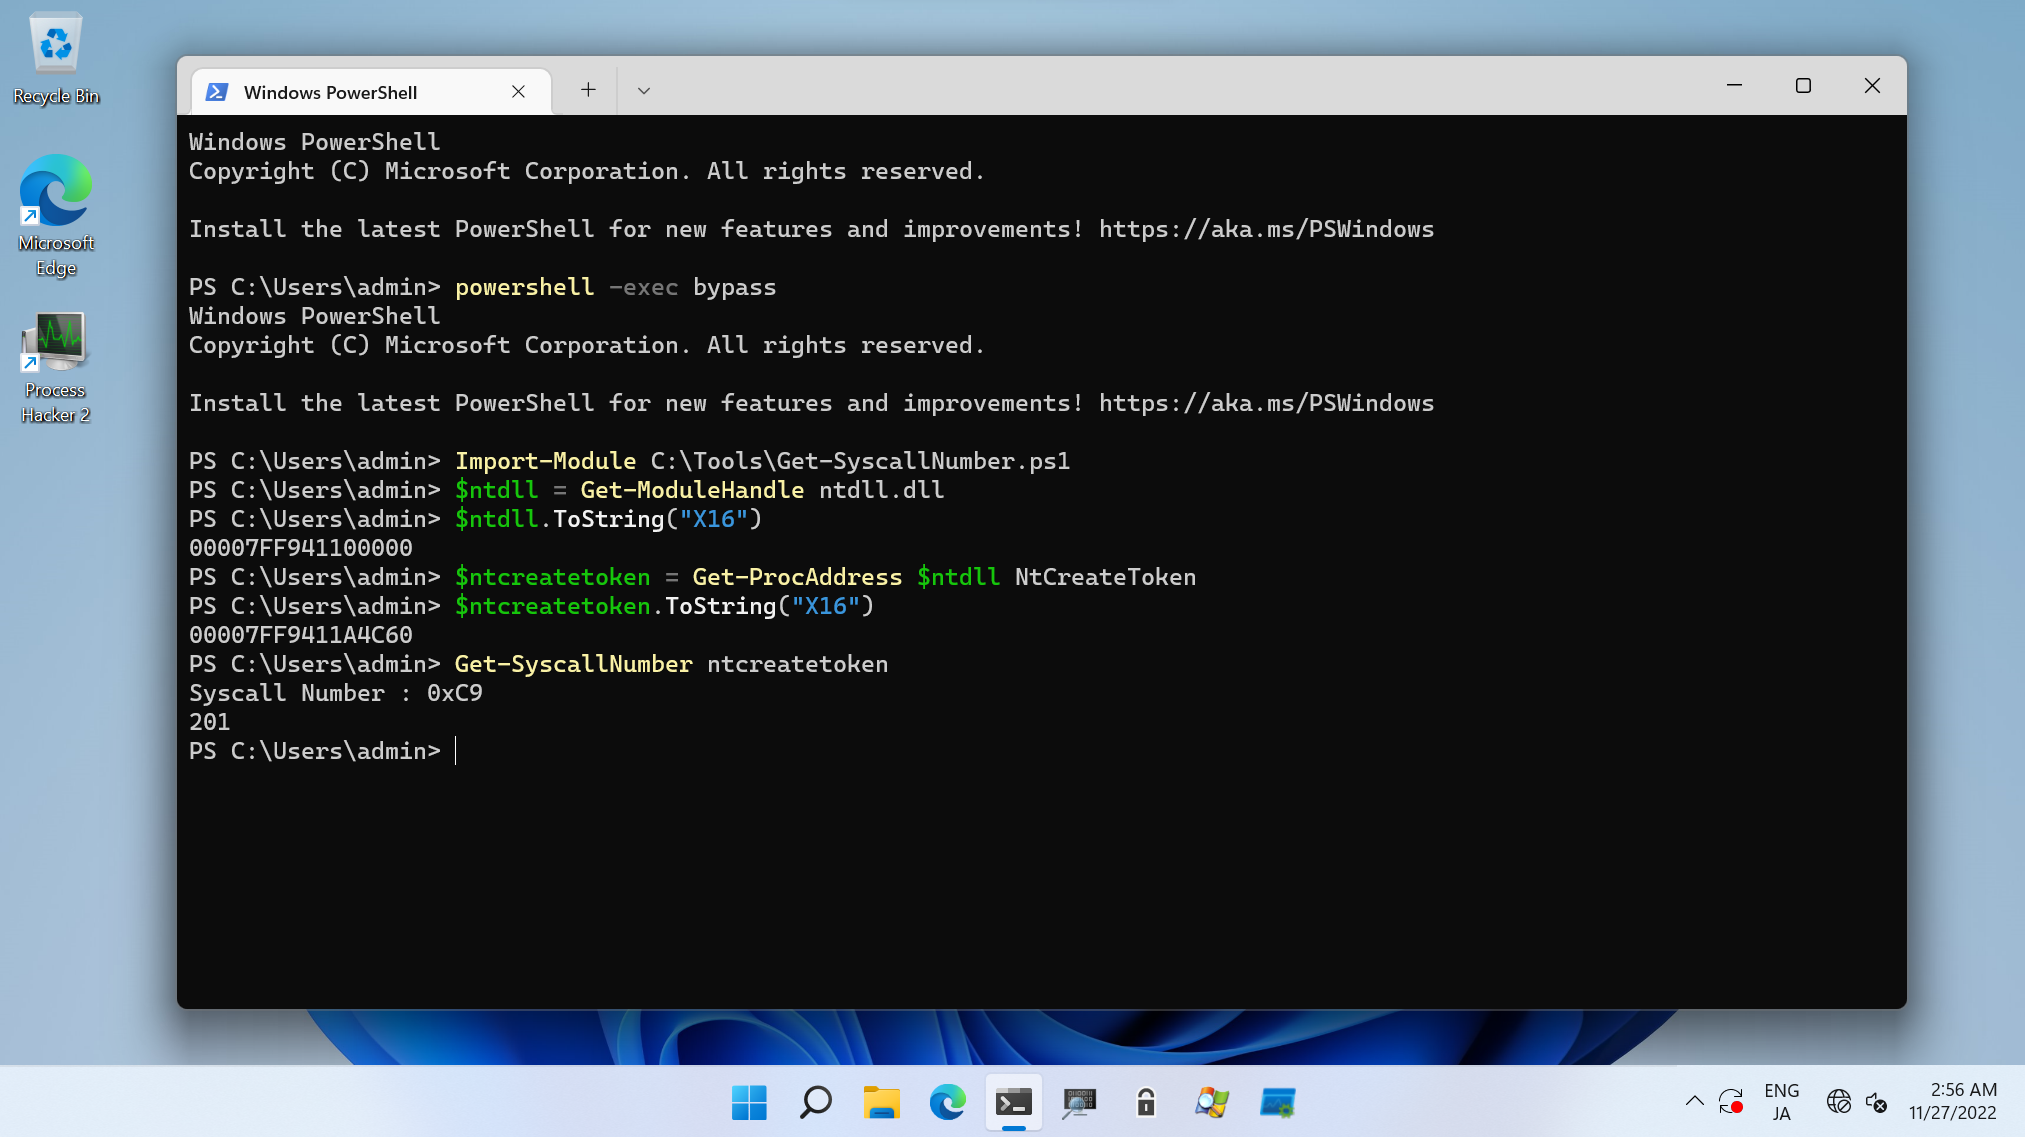
Outils et PoCs pour l'investigation des syscalls Windows.
 3lp4tr0n/remotemonologue
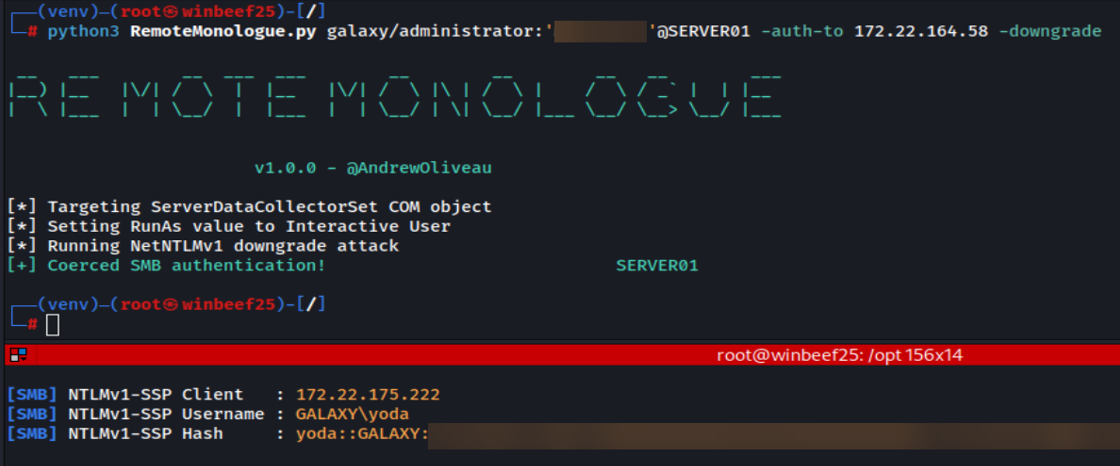
Armer DCOM pour les coercitions d'authentification NTLM
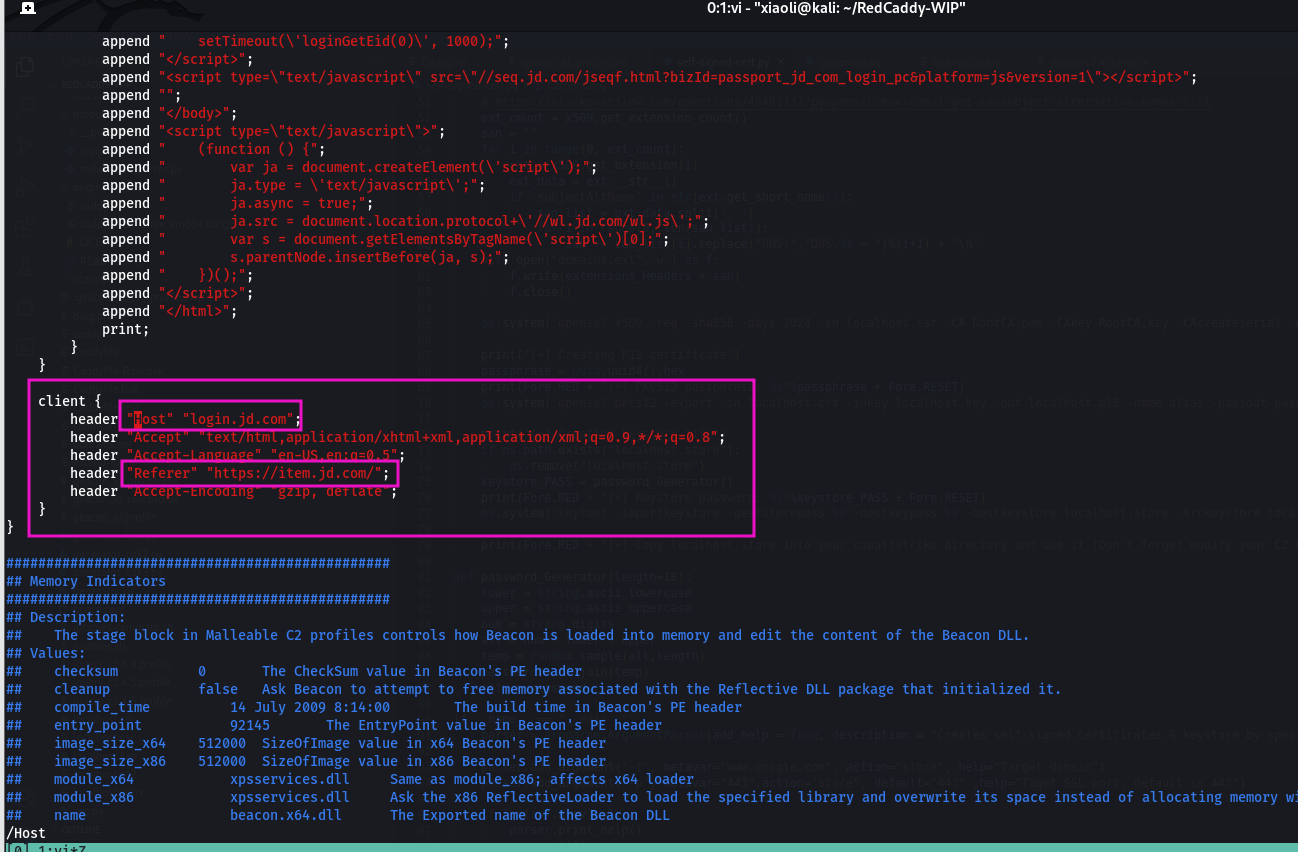 xiaolichan/redcaddy
C2 redirector basé sur caddy
 0xsch1zo/nullgate
Bibliothèque qui facilite l'utilisation des syscalls indirects. Contournement AV/EDR assez intéressant en tant que PoC.
 cybrly/badsuccessor
Exploite la vulnérabilité d'élévation de privilèges dMSA de Windows Server 2025 pour énumérer les OU accessibles en écriture, escalader vers des…
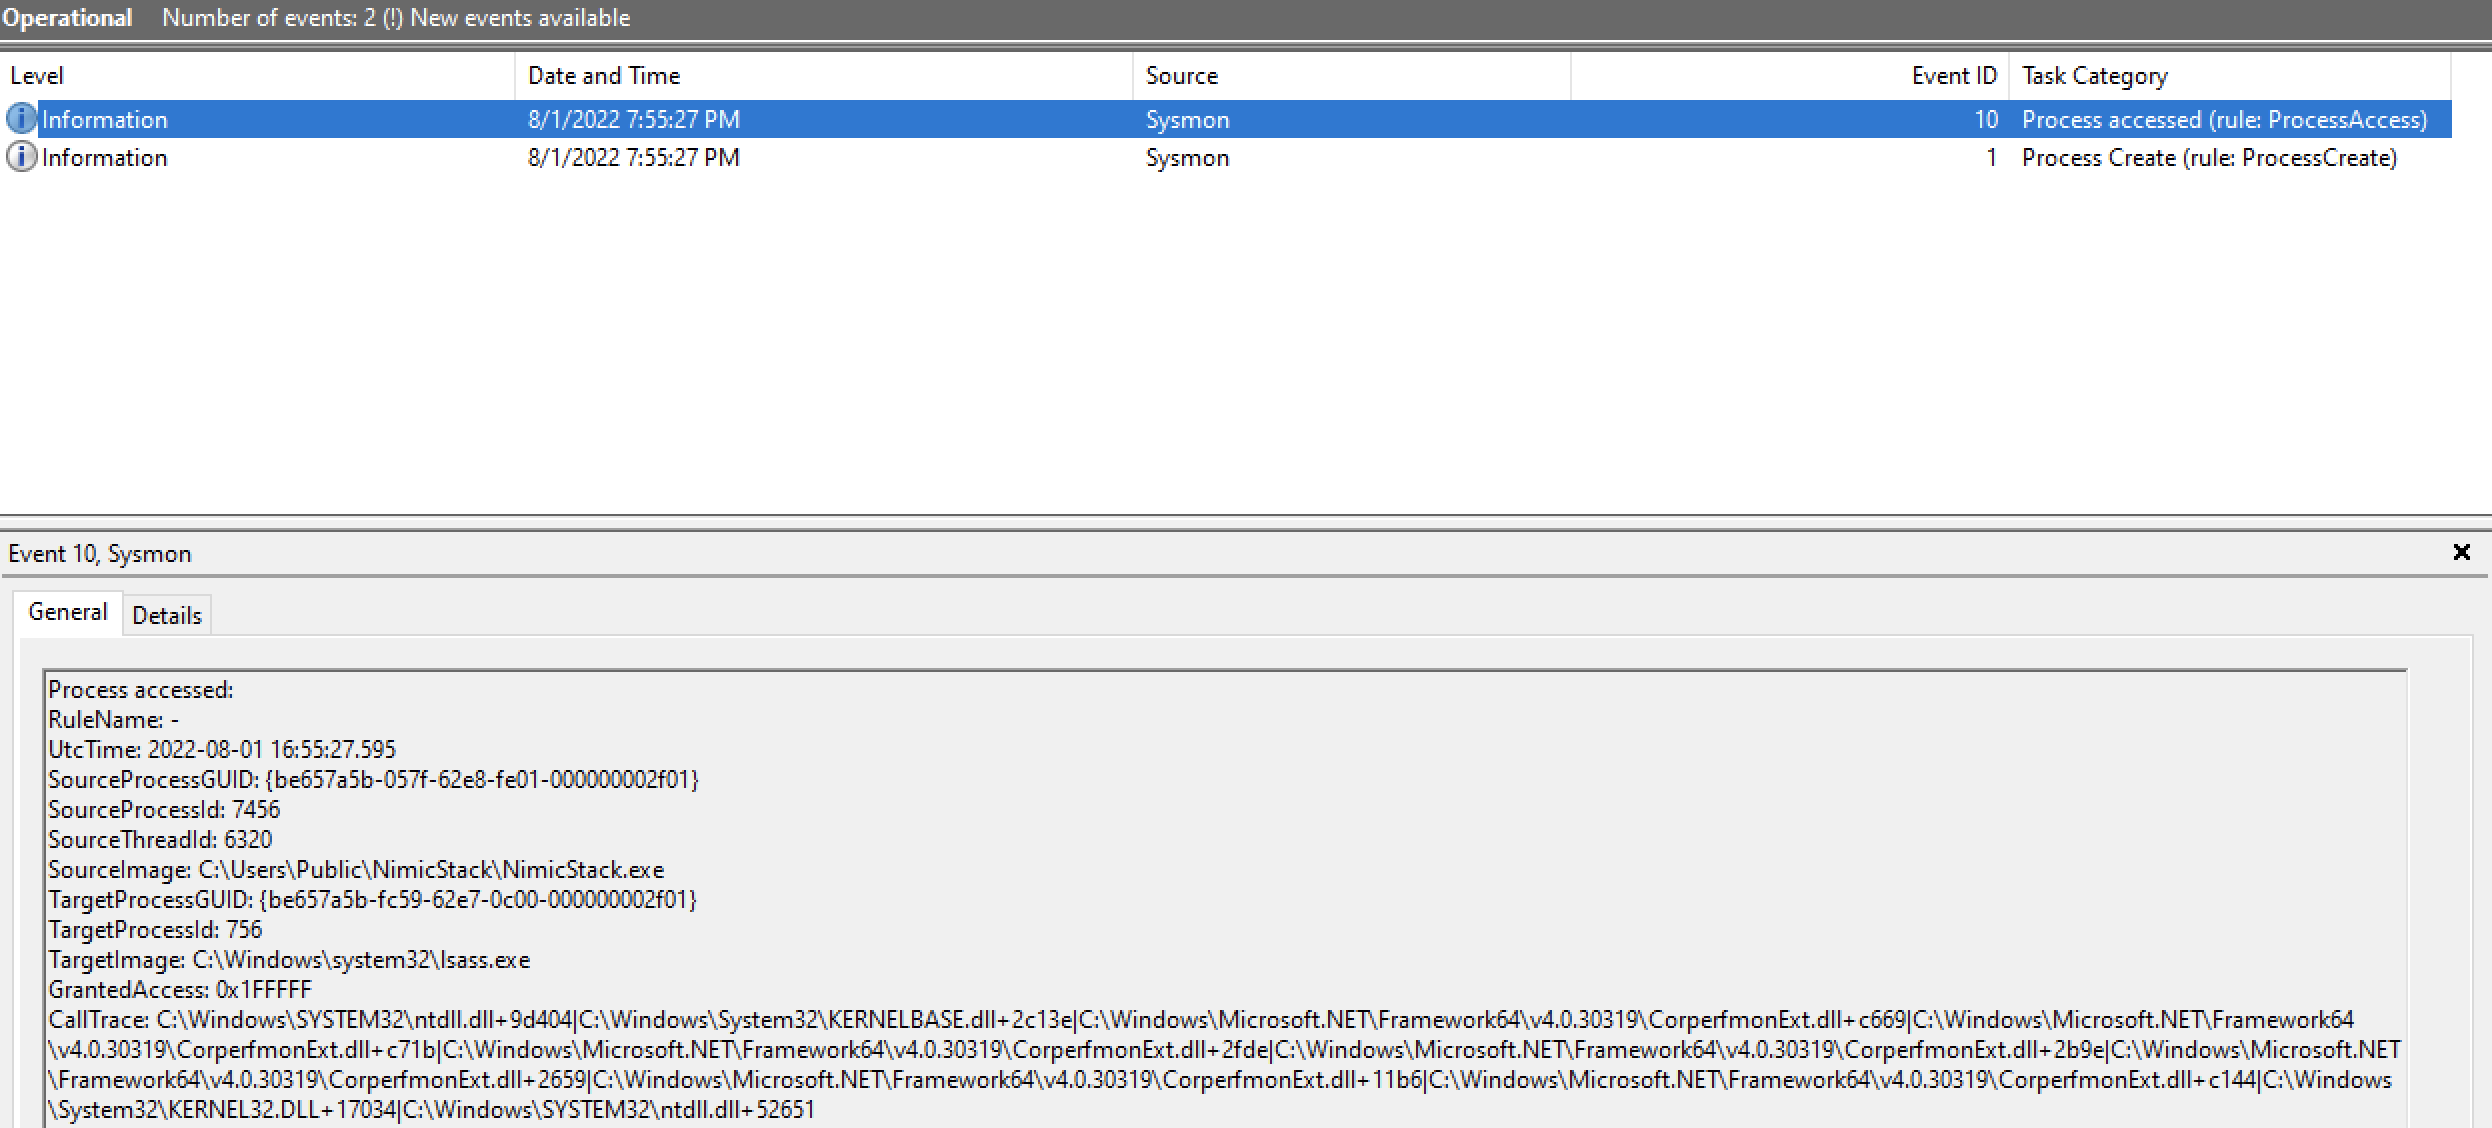 frkngksl/nimicstack
NimicStack est l'implémentation pure en Nim de la technique de Call Stack Spoofing visant à imiter des programmes légitimes.
 suraj-ranganath/stealthrl
StealthRL : framework de RL pour la reformulation adverse de textes d'IA afin de tester la robustesse des détecteurs.
 fallen-angel-systems/fas-judgement-oss
Console d'attaque par injection de prompts open-source. Testez la sécurité de l'IA en envoyant des attaques catégorisées sur n'importe quel endpoint.
 owasp/ai-vulnerabilities-playground
Plateforme de laboratoire de sécurité IA pratique avec plus de 50 scénarios couvrant l'injection de prompts, l'exploitation de systèmes agentiques,…
 zjuicsr/deeptrap
Benchmark de sécurité pour évaluer les agents OpenClaw face à des contextes d'exécution adverses incluant des fichiers empoisonnés, des compétences…
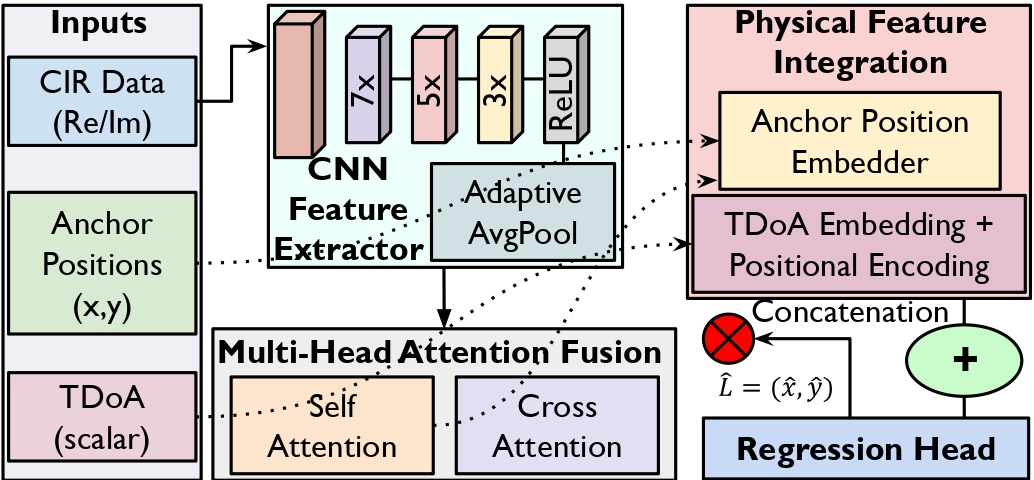 sec5gloc/sec5gloc
Architecture d'apprentissage profond résiliente aux adversaires pour la localisation intérieure 5G sécurisée, combinant CNN et attention multi-têtes…
 aniketkarne/aco-prompt-shield
Arrêtez les attaques par injection de prompt avant qu'elles n'atteignent votre LLM — zéro coût d'API, fonctionne entièrement en local, intégration en…
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
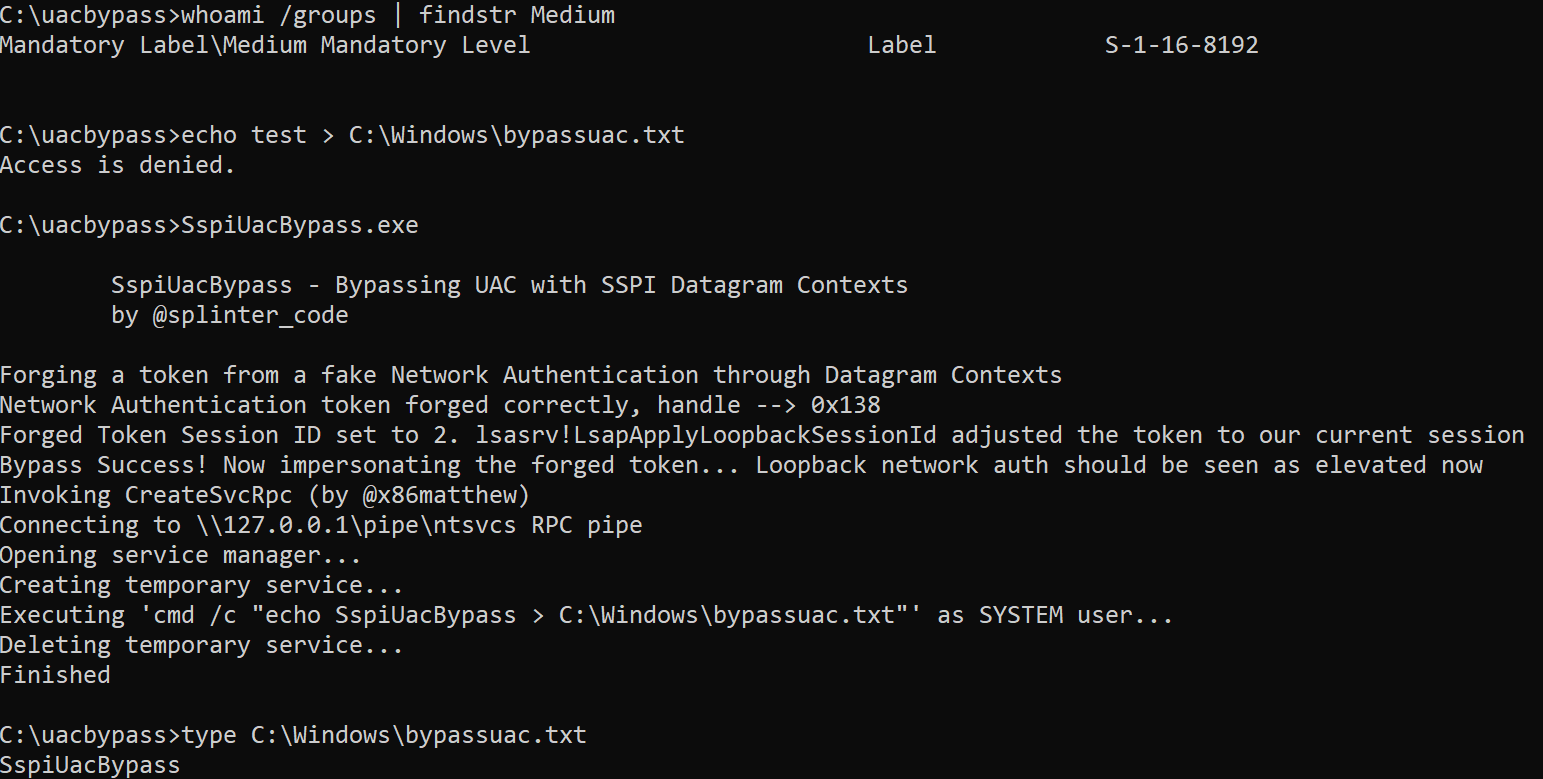 antoniococo/sspiuacbypass
Contournement de l'UAC avec les contextes de datagramme SSPI
 binderlabs/dircreate2system
Exploitation des bugs de création de répertoires privilégiés avec Windows Error Reporting pour obtenir NT SYSTEM
 saadahla/ntdllreflection
Contourner les hooks EDR en espace utilisateur en chargeant une ntdll réflective en mémoire à partir d'un serveur distant en fonction du Windows…