Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

··Flux·Contact·Confidentialité·© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Juiceshopgl — Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les vulnérabilités OWASP Top Ten et les failles du monde réel. | Kitploit
Outils/GitLabGitLab/mbrandner-group/juiceshopgl
Scanners de VulnérabilitésExploitation d'Applications WebSécurité WebCTFTests d'IntrusionApprentissage et ÉducationParcours et CoursLabs et Pratique
GitLabmbrandner-group/juiceshopgl

Juiceshopgl

Application web intentionnellement vulnérable pour la formation en sécurité, les compétitions CTF et le test d'outils de sécurité. Couvre les vulnérabilités OWASP Top Ten et les failles du monde réel.

215il y a 2 ansPas encore vérifié
Voir le dépôt

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Logo Juice Shop OWASP Juice Shop

OWASP Flagship GitHub release Twitter Follow Subreddit subscribers

CI/CD Pipeline Test Coverage Maintainability Code Climate technical debt CII Best Practices GitHub stars Contributor Covenant

La boutique en ligne la plus fiable qui soit. (@dschadow) — La meilleure boutique de jus de toute l'internet ! (@shehackspurple) — En réalité, l'application vulnérable la moins buguée qui existe ! (@vanderaj) — D'abord tu 😂😂 puis tu 😢 (@kramse) — Mais ça n'a rien à voir avec du jus. (La femme de @coderPatros)

OWASP Juice Shop est probablement l'application web non sécurisée la plus moderne et sophistiquée ! Elle peut être utilisée pour des formations en sécurité, des démos de sensibilisation, des CTF et comme cobaye pour des outils de sécurité ! Juice Shop englobe des vulnérabilités de l'ensemble du OWASP Top Ten ainsi que de nombreux autres défauts de sécurité présents dans les applications réelles !
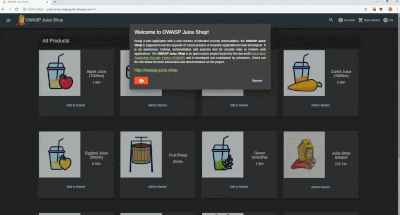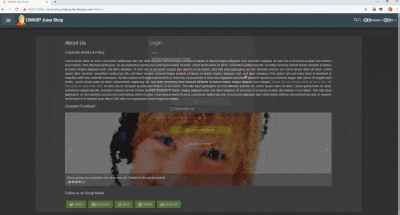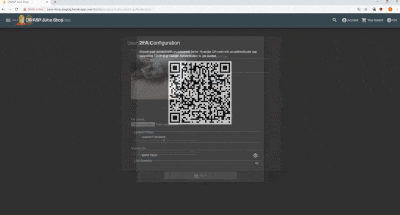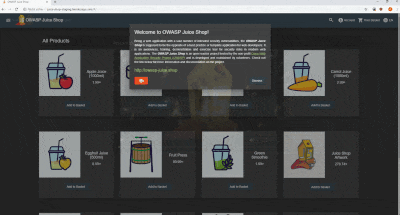
Diaporama de captures d'écran de Juice Shop

Pour une introduction détaillée, une liste complète des fonctionnalités et un aperçu de l'architecture, veuillez visiter la page officielle du projet : https://owasp-juice.shop

Table des matières

  • Installation
    • Déployer sur Heroku (dyno gratuit (0 $/mois))
    • À partir des sources
    • Distributions empaquetées
    • Conteneur Docker
    • Vagrant
    • Instance Amazon EC2
    • Instance Azure Container
    • Instance Google Compute Engine
  • Démo
  • Documentation
    • Compatibilité des versions de Node.js
    • Dépannage
    • Guide officiel d'accompagnement
  • Contribuer
  • Références
  • Merchandising
  • Dons
  • Contributeurs
  • Licence

Installation

Vous trouverez quelques variantes d'installation moins courantes dans la documentation Exécution d'OWASP Juice Shop.

Déployer sur Heroku (dyno gratuit (0 $/mois))

  1. Inscrivez-vous à Heroku et connectez-vous à votre compte
  2. Cliquez sur le bouton ci-dessous et suivez les instructions

Déployer

C'est le moyen le plus rapide d'obtenir une instance fonctionnelle de Juice Shop ! Si vous avez fork ce dépôt, le bouton de déploiement sélectionnera automatiquement votre fork pour le déploiement ! Tant que vous n'effectuez aucune attaque DDoS, vous êtes libre d'utiliser tous les outils ou scripts pour pirater votre instance Juice Shop sur Heroku !

À partir des sources

Taille du dépôt GitHub

  1. Installez node.js
  2. Exécutez git clone https://github.com/bkimminich/juice-shop.git (ou clonez votre propre fork du dépôt)
  3. Allez dans le dossier cloné avec cd juice-shop
  4. Exécutez npm install (à faire seulement avant le premier démarrage ou lorsque vous modifiez le code source)
  5. Exécutez npm start
  6. Accédez à http://localhost:3000

Distributions empaquetées

GitHub release SourceForge SourceForge

  1. Installez un node.js 64 bits sur votre machine Windows, MacOS ou Linux
  2. Téléchargez juice-shop-<version>_<node-version>_<os>_x64.zip (ou .tgz) attaché à la dernière version
  3. Décompressez et cd dans le dossier décompressé
  4. Exécutez npm start
  5. Accédez à http://localhost:3000

Chaque distribution empaquetée inclut des binaires pour sqlite3 et libxmljs liés au système d'exploitation et à la version de node.js sur laquelle npm install a été exécuté.

Conteneur Docker

Docker Pulls Docker Stars

  1. Installez Docker
  2. Exécutez docker pull bkimminich/juice-shop
  3. Exécutez docker run --rm -p 3000:3000 bkimminich/juice-shop
  4. Accédez à http://localhost:3000 (sur macOS et Windows, accédez à http://192.168.99.100:3000 si vous utilisez docker-machine plutôt que l'installation Docker native)

Vagrant

  1. Installez Vagrant et Virtualbox
  2. Exécutez git clone https://github.com/bkimminich/juice-shop.git (ou clonez votre propre fork du dépôt)
  3. Exécutez cd vagrant && vagrant up
  4. Accédez à 192.168.33.10:3000

Instance Amazon EC2

Télécharger l’outil