
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
Web3Bugs — Démystifier les bugs exploitables dans les contrats intelligents | Kitploit
Outils/GitHubGitHub/zhangzhuosjtu/web3bugs
Analyse StatiqueAnalyse des VulnérabilitésAnalyse de CodeFuzzingArticles et RechercheApprentissage et ÉducationRessources Organisées
GitHubzhangzhuosjtu/web3bugs

Web3Bugs

Démystifier les bugs exploitables dans les contrats intelligents
Voir le dépôt
1.8k24818il y a 1 anVérifié par Kitploit

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Demystifying Exploitable Bugs in Smart Contracts Logo

integrity validation

loading-ag-167

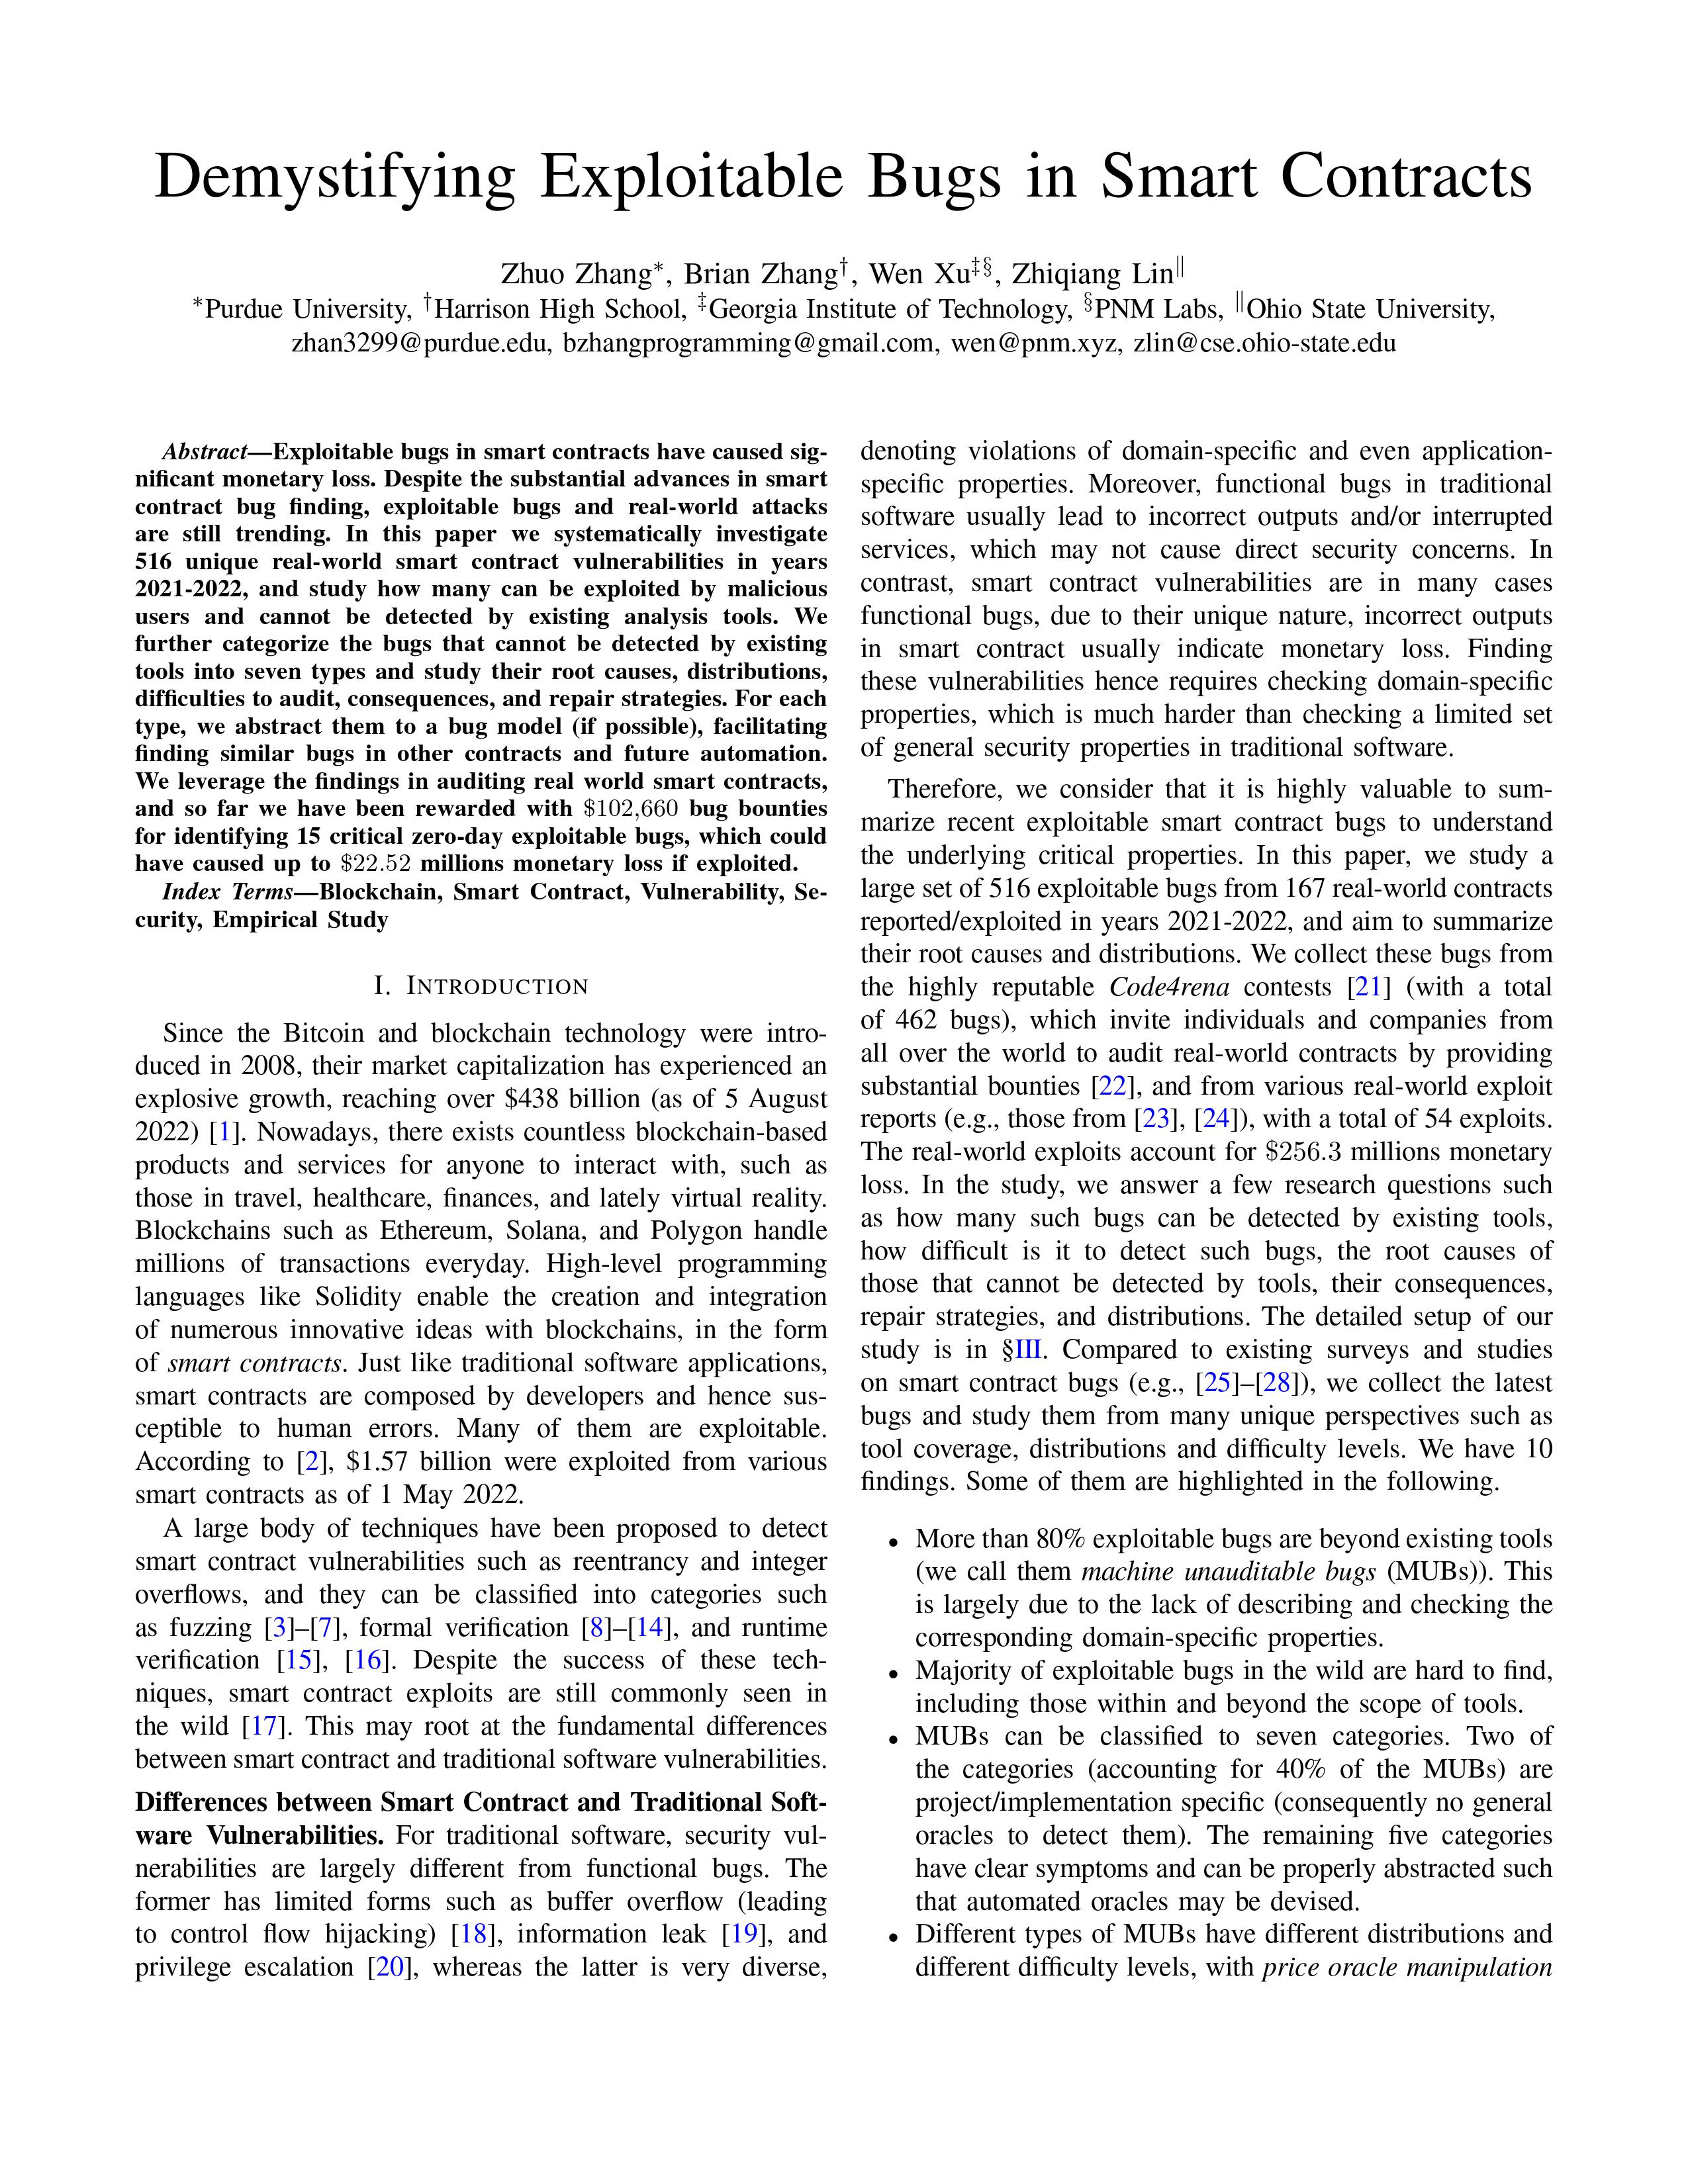
Ce projet vise à fournir une ressource précieuse aux développeurs Web3 et aux analystes de sécurité en facilitant leur compréhension des bugs exploitables dans les contrats intelligents. Nous menons une analyse approfondie des bugs exploitables extraits de code4rena et classons chaque bug selon sa nature.

Nos recherches préliminaires suggèrent qu'une proportion notable des bugs exploitables dans les contrats intelligents sont des bugs fonctionnels, qui ne peuvent pas être détectés à l'aide d'oracles simples et généraux comme la réentrance. Nous visons à sensibiliser à l'importance de ces bugs et à encourager les praticiens à développer des oracles sémantiques automatiques plus sophistiqués et nuancés pour les détecter.


Un nombre important de bugs exploitables dans les contrats intelligents appartient à la catégorie des bugs fonctionnels, qui ne peuvent pas être détectés à l'aide d'oracles simples et généraux.

Veuillez noter que ce dépôt est actuellement en cours de développement actif, et que les données peuvent changer au fil du temps en raison des concours code4rena en cours.

Description du jeu de données

Structure des dossiers

Le jeu de données est organisé en quatre dossiers :

  • papers/ : contient notre article ICSE23 résumant nos résultats préliminaires, ainsi que le matériel supplémentaire de l'article.
  • results/ : contient la classification des bugs dans bugs.csv et la description de chaque concours dans contests.csv.
  • contracts/ : contient tous les contrats intelligents que nous avons examinés, en utilisant la version au moment du concours.
  • reports/ : contient tous les rapports fournis par code4rena.

Étiquettes des bugs

Nous classons les bugs étudiés en trois catégories principales selon leur nature :

  • Bugs hors périmètre (désignés par O)
  • Bugs avec des oracles de test simples et généraux (désignés par L)
  • Bugs qui nécessitent des oracles sémantiques de haut niveau (désignés par S)

Comme la classification des bugs fonctionnels peut être ambiguë, nous accueillons volontiers les suggestions visant à améliorer nos normes de classification. Vous trouverez des informations plus détaillées sur les étiquettes dans notre documentation, et nous vous encourageons à consulter nos lignes directrices actuelles pour plus d'informations.

Outils d'analyse de sécurité recommandés

Notre objectif est de créer une liste complète de techniques de détection de vulnérabilités qui constituera une ressource précieuse pour les développeurs Web3 et les analystes de sécurité. Nous nous concentrerons sur deux catégories principales :

  • Les techniques de détection de vulnérabilités qui privilégient le développement d'oracles sémantiques pour les contrats intelligents.
  • Les outils d'analyse de sécurité disponibles publiquement et pouvant être utilisés pour l'audit

Nous accueillons chaleureusement toutes suggestions ou contributions supplémentaires de la communauté pour aider à élargir et améliorer la liste.

Détection de vulnérabilités avec des oracles sémantiques automatiques

Nous pensons que les futurs efforts de sécurité web3 privilégieront l'identification des bugs fonctionnels et le développement d'oracles correspondants. À cette fin, nous avons l'intention de compiler une liste de techniques fournissant des orientations pour la création d'oracles sémantiques automatiques. Ces techniques proviendront de divers matériaux, tels que des articles de recherche évalués par des pairs, des prépublications, des outils industriels et des ressources en ligne.

TechniqueBug Category
Découverte de bugs de permissions dans les contrats intelligents grâce au Role MiningContrôle d'accès
AChecker : Détection statique des vulnérabilités de contrôle d'accès dans les contrats intelligentsContrôle d'accès
Vers la vérification automatisée de l'équité des contrats intelligentsPropriété d'équité
Clockwork Finance : Analyse automatisée de la sécurité économique dans les contrats intelligentsTBD
Confusum Contractum : Vulnérabilités de député confus dans les contrats intelligents EthereumDéputé confus
Pas votre type ! Détection des vulnérabilités de collision de stockage dans les contrats intelligents EthereumCollision de stockage

Techniques d'analyse de sécurité disponibles publiquement

Cette section comprendra des techniques open-source disponibles publiquement et actuellement en développement actif. Ces techniques peuvent être utilisées directement par les développeurs Web3 et les analystes de sécurité, ou comme blocs de construction pour d'autres outils. Nous accordons la priorité aux techniques au niveau du code source, qui sont mieux adaptées aux contextes de développement Web3 et d'audit.

Télécharger l’outil