zedocun/soc-investigation-powershell-edrfreeze
Investigation SOC d'une alerte d'exploitation de CVE-2024-49138 impliquant PowerShell, exécution d'EDRFreeze, et comportement d'évasion de défense dans un environnement simulé.

Ce dépôt contient une investigation SOC documentée basée sur un scénario LetsDefend impliquant une activité PowerShell suspecte, un payload hébergé sur GitHub et l'exécution de l'outil EDRFreeze.
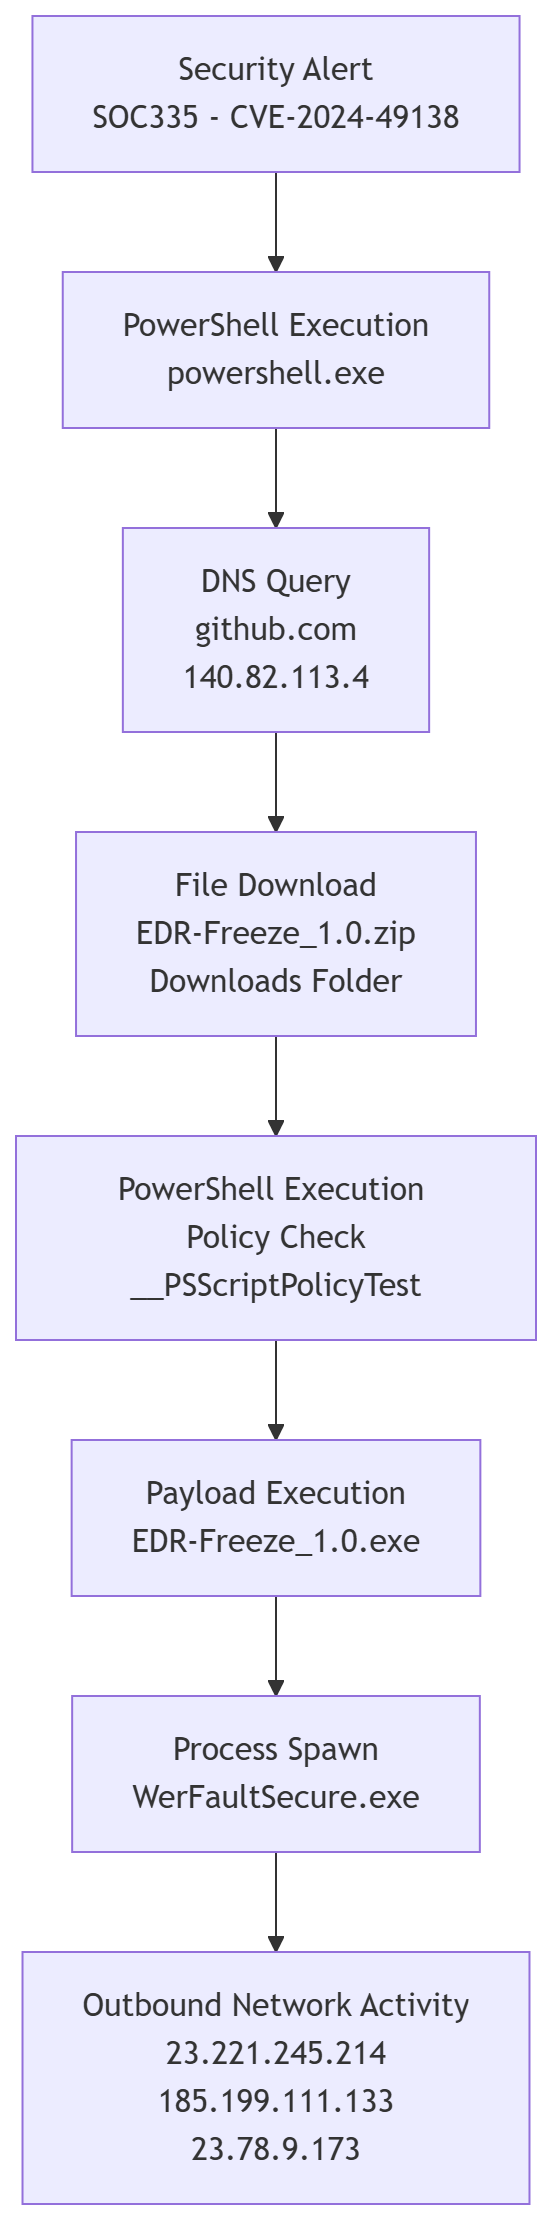
L'investigation a identifié une chaîne d'attaque pilotée par PowerShell dans laquelle l'hôte a résolu github.com, téléchargé EDR-Freeze_1.0.zip, créé un fichier temporaire __PSScriptPolicyTest lors de l'évaluation de la stratégie d'exécution, exécuté EDR-Freeze_1.0.exe, puis lancé WerFaultSecure.exe.
Cette étude de cas est basée sur un scénario de formation LetsDefend et est publiée à des fins de portfolio et d'apprentissage.