
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2023-25194 — CVE-2023-25194 Analyse | Kitploit
Outils/GitHubGitHub/yongye-security/cve-2023-25194
ReconnaissanceScanners de VulnérabilitésExploitationExploitation d'Applications WebTests d'Intrusion
GitHubyongye-security/cve-2023-25194

CVE-2023-25194

CVE-2023-25194 Analyse

Voir le dépôt
220il y a 2 ansPas encore vérifié
Partager

Cet outil est destiné uniquement à des fins de tests de sécurité. Ne vous engagez dans aucune activité illégale. Toute conséquence résultant d'une mauvaise utilisation relève de votre seule responsabilité.

L'outil de détection CVE-2023-25194 utilise JNDI pour charger le contenu de la réponse renvoyée par la plateforme de logs DNS afin de déterminer la présence de vulnérabilités. La logique de détermination du contenu de la réponse repose sur l'utilisation réussie du contenu reçu lors des tests. Certains contenus de réponse peuvent établir des connexions avec la cible via la plateforme de logs DNS, mais ils sont finalement ignorés car ils ne peuvent pas être exploités.

python3 CVE-2023-25194_Scan.py -h

_______    ________    ___   ____ ___  _____      ___   _____________  __ __
  / ____/ |  / / ____/   |__ \ / __ \__ \|__  /     |__ \ / ____<  / __ \/ // /
 / /    | | / / __/________/ // / / /_/ / /_ <________/ //___ \ / / /_/ / // /_
/ /___  | |/ / /__/_____/ __// /_/ / __/___/ /_____/ __/____/ // /\__, /__  __/
\____/  |___/_____/    /____/\____/____/____/     /____/_____//_//____/  /_/

                                                    PowerBy:YongYe__Security

usage: CVE-2023-25194_Scan.py [-h] (-u URL | -f FILE)

Send POST requests to URLs

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     URL, Single target detection
  -f FILE, --file FILE  URL File, Batch scan

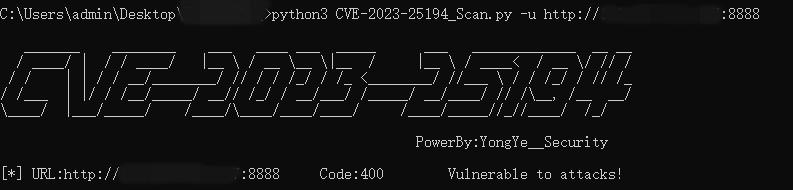
Exploitation d'une seule cible

python3 CVE-2023-25194_Scan.py -u http://127.0.0.1:8080
image

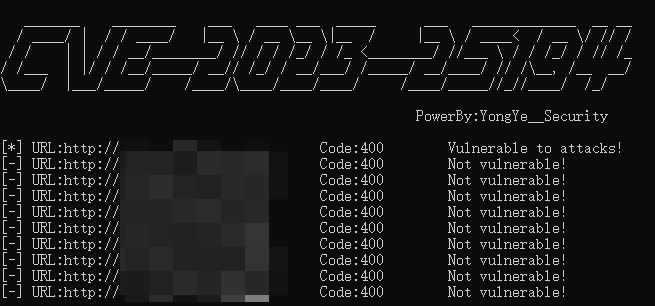
Analyse par lots de cibles

Les URLs présentant des vulnérabilités seront enregistrées dans le fichier "result.txt" du répertoire courant.

python3 CVE-2023-25194_Scan.py -f url.txt
image

Si nécessaire, vous pouvez modifier l'adresse réelle de la plateforme de logs DNS à la ligne 34 du code. Cependant, ne pas la modifier n'affectera pas l'exécution du programme.


Télécharger l’outil

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    972
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    666
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    424
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    337
  • 6

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →



