 yogeshojha/rengine

reNgine est un cadre de reconnaissance automatisée pour les applications web, axé sur un processus de reconnaissance rationalisé hautement configurable via des moteurs, la corrélation et l'organisation des données de reconnaissance, une surveillance continue, soutenu par une base de données, et une interface utilisateur simple mais intuitive. reNgine facilite la tâche des testeurs d'intrusion pour recueillir des informations de reconnaissance avec une configuration minimale, et grâce à la corrélation de reNgine, la reconnaissance devient un jeu d'enfant.


reNgine 2.2.0 est livré avec bounty hub où vous pouvez synchroniser et importer vos programmes hackerone, des notifications dans l'application, chaos comme outil d'énumération de sous-domaines, la possibilité de télécharger plusieurs modèles nuclei et gf, la prise en charge des expressions régulières dans la configuration des sous-domaines hors de portée, un modèle de rapport PDF supplémentaire et bien plus encore. Découvrez Les nouveautés de reNgine 2.2.0 !
Les outils de reconnaissance traditionnels manquent souvent de configurabilité et d'efficacité. reNgine répond à ces lacunes et se présente comme une excellente alternative aux outils commerciaux existants.
reNgine a été créé pour surmonter les limitations des outils de reconnaissance traditionnels et offrir une meilleure alternative, dépassant même certaines offres commerciales. Que vous soyez un chasseur de bugs, un testeur d'intrusion ou une équipe de sécurité d'entreprise, reNgine est votre solution de référence pour automatiser et améliorer vos efforts de collecte d'informations.
Regardez la bande-annonce de la version reNgine 2.0-jasper ici !

La documentation détaillée est disponible sur https://rengine.wiki
reNgine n'est pas une suite de reconnaissance ordinaire ; c'est un véritable game-changer ! Nous avons boosté le flux de travail traditionnel avec des fonctionnalités révolutionnaires qui faciliteront votre travail de reconnaissance. reNgine redéfinit l'art de la reconnaissance avec des moteurs d'analyse hautement configurables, la corrélation des données de reconnaissance, la surveillance continue, la génération de rapports de vulnérabilité assistée par GPT, la gestion de projets et le contrôle d'accès basé sur les rôles, etc.
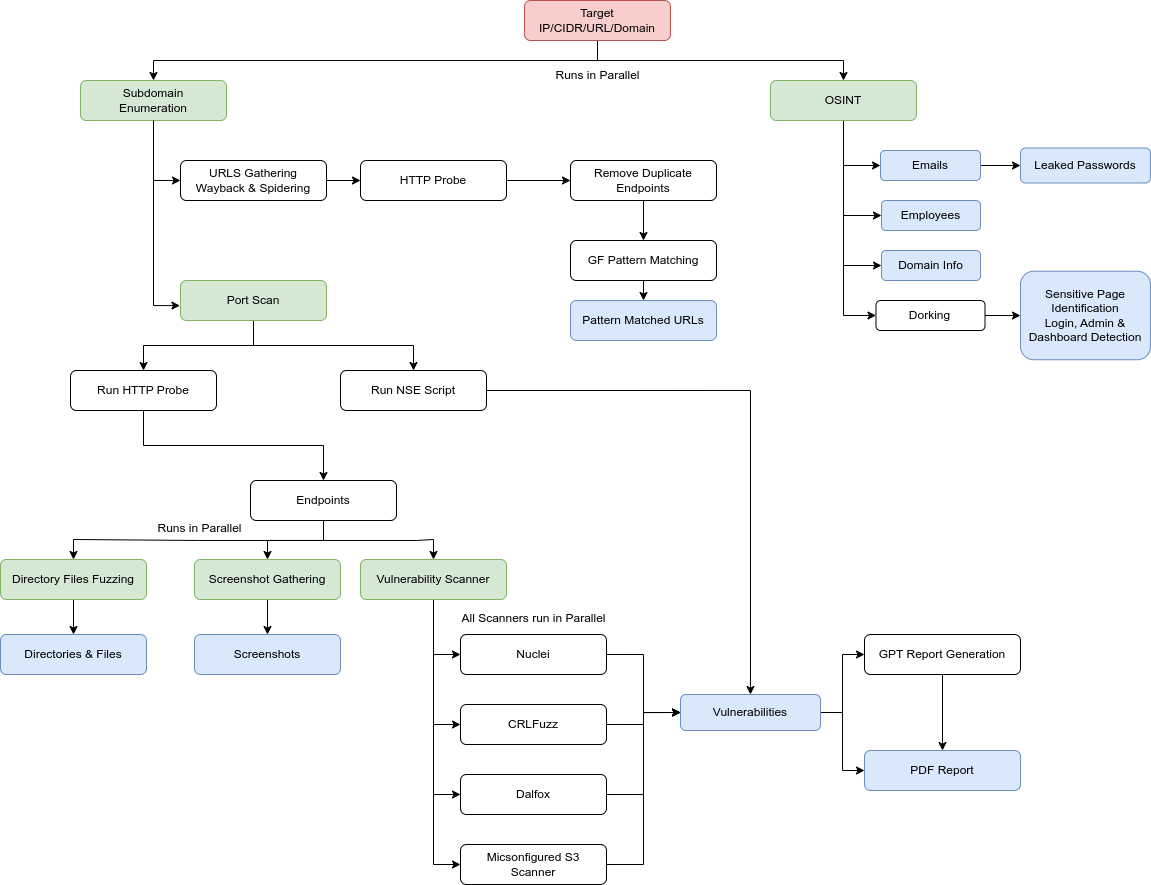
🦾 reNgine possède des capacités avancées de reconnaissance, exploitant une gamme d'outils open source pour offrir une expérience complète de reconnaissance d'applications web. Grâce à son interface utilisateur intuitive, il excelle dans la découverte de sous-domaines, l'identification d'adresses IP et de ports ouverts, la collecte de points de terminaison, le fuzzing de répertoires et de fichiers, la capture d'écrans et l'analyse de vulnérabilités. En résumé, il effectue une reconnaissance de bout en bout. Grâce à l'identification WHOIS et à la détection WAF, il offre des informations approfondies sur les domaines cibles. De plus, reNgine identifie également les buckets S3 mal configurés et trouve des sous-domaines et des URL intéressants, basés sur des mots-clés spécifiques pour vous aider à identifier votre prochaine cible, ce qui en fait un outil incontournable pour une reconnaissance efficace.
